 #1

 wazuh/wazuh
オープンソースのXDRおよびSIEMプラットフォーム。脅威検出、ログ分析、ファイル整合性監視、脆弱性評価、コンプライアンス管理をエンドポイントおよびクラウドワークロード全体で実現します。

 mail-in-a-box/mailinabox
Mail-in-a-Boxは、ワンクリックで簡単にデプロイできるSMTP+その他すべてを備えたサーバーを実現し、個人がメールの主導権を取り戻すことを支援します。つまり、箱に入ったメールサーバーです。
 mailcow/mailcow-dockerized
Docker化されたメールサーバースイートで、Postfix、Dovecot、Rspamd、ClamAVを使用。統合スパムフィルタリング、アンチウイルス、SOGo経由のウェブメールを備えたセキュアなメールホスティングを提供します。
 lissy93/awesome-privacy
🦄 プライバシーとセキュリティに焦点を当てたソフトウェアとサービスの厳選リスト
 opencti-platform/opencti
オープンサイバー脅威インテリジェンスプラットフォーム
 zeek/zeek
Zeekは、あなたが知っている典型的なIDSとは大きく異なる、強力なネットワーク分析フレームワークです。
 misp/misp
MISP (core software) - オープンソースの脅威インテリジェンス共有プラットフォーム
 stamparm/maltrail
公開ブラックリスト、静的マルウェア痕跡、およびヒューリスティック分析を利用して、DNS、HTTP、IPトラフィック全体の脅威を特定するリアルタイムの悪性トラフィック検出システム。
 falcosecurity/falco
Linux向けのリアルタイム・クラウドネイティブ・ランタイムセキュリティエージェント。システムコールとコンテナ/Kubernetesのメタデータを監視し、異常な挙動や脅威を検出します。
 oisf/suricata
リアルタイムのトラフィック検査、侵入検知・防御、プロトコル解析、およびルールベースの脅威ハンティングのためのオープンソースのネットワーク IDS/IPS/NSM エンジン。
 cisco-talos/clamav
シグネチャベースのスキャンにより、トロイの木馬、ウイルス、マルウェアを検出するオープンソースのアンチウイルスエンジン。デーモン、オンデマンドCLI、自動シグネチャ更新を備えています。
 security-onion-solutions/securityonion
脅威ハンティング、侵入検知、ログ管理、インシデント対応、エンドポイント可視性のためのオープンソースのセキュリティ監視プラットフォーム。統合SIEMとフルパケットキャプチャを備えています。
 intelowlproject/intelowl
200以上のアナライザを使用して観測可能データやファイルを強化する、拡張可能な脅威インテリジェンスプラットフォーム。内部GUI、REST API、SOCアナリストおよびDFIRチーム向けの自動化ワークフローを備えています。
rspamd/rspamd正規表現ルール、統計分析、カスタムLuaプラグイン、MTA統合用の外部ブロックリストを備えたスパムフィルタリングおよびメール処理フレームワーク。
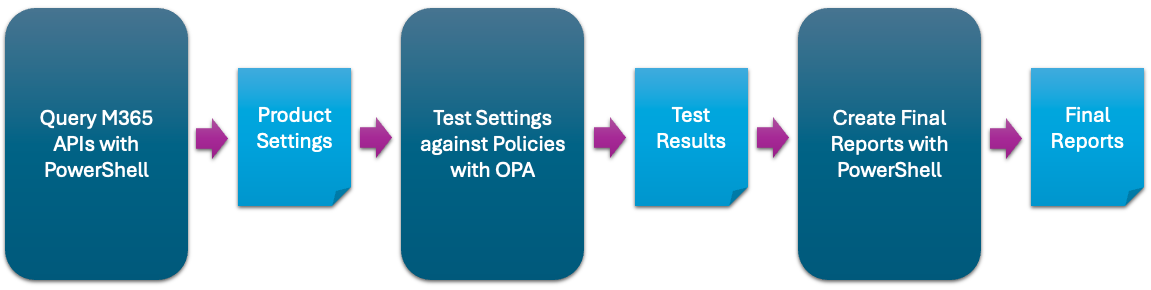 cisagov/scubagear
Automation to assess the state of your M365 tenant against CISA's baselines
 neo23x0/loki
IOCおよびYARAベースのスキャナーで、ファイル名の正規表現、YARAシグネチャ、ハッシュマッチング、エンドポイントでのC2バックコネクトチェックにより侵害指標を検出します。