#1

 garrytan/gstack
Garry TanのClaude Codeのセットアップをそのまま使用:CEO、デザイナー、エンジニアリングマネージャー、リリースマネージャー、ドキュメントエンジニア、QAとして機能する23のこだわりのツール
 freelabz/secator
secator - ペンテスターのスイスアーミーナイフ
 yukibtc/redknife
A Swiss Army knife for offensive security.
 danielmiessler/seclists
セキュリティ評価のための厳選されたワードリスト集で、ペネトレーションテストや偵察に使用するユーザー名、パスワード、URL、ファジングペイロード、機密データパターンを含みます。
 crowdsecurity/crowdsec
オープンソースのIDS/IPSおよびWAFエンジンで、ログとHTTPリクエストを分析し、クラウドソースのコミュニティブロックリストを活用したリアルタイムの脅威インテリジェンスにより、悪意のあるIPを検出・ブロックします。
 projectdiscovery/katana
次世代のクローリングおよびスパイダリングフレームワーク。
 ambitsecurity/jshound
Webアプリが送信するJavaScriptから、すべてのAPIリクエストを見つけ出します。メソッド、URL、ボディ、ヘッダー、GraphQLオペレーション。コマンド1つで。
 mr-xn/penetration_testing_poc
ペネトレーションテスト関連のPOC、EXP、スクリプト、権限昇格、小さなツール等---About penetration-testing python-script poc getshell csrf xss cms php-getshell domainmod-xss csrf-webshell…
 kaliiiiiiiiii-vinyzu/patchright
Undetected version of the Playwright testing and automation library.
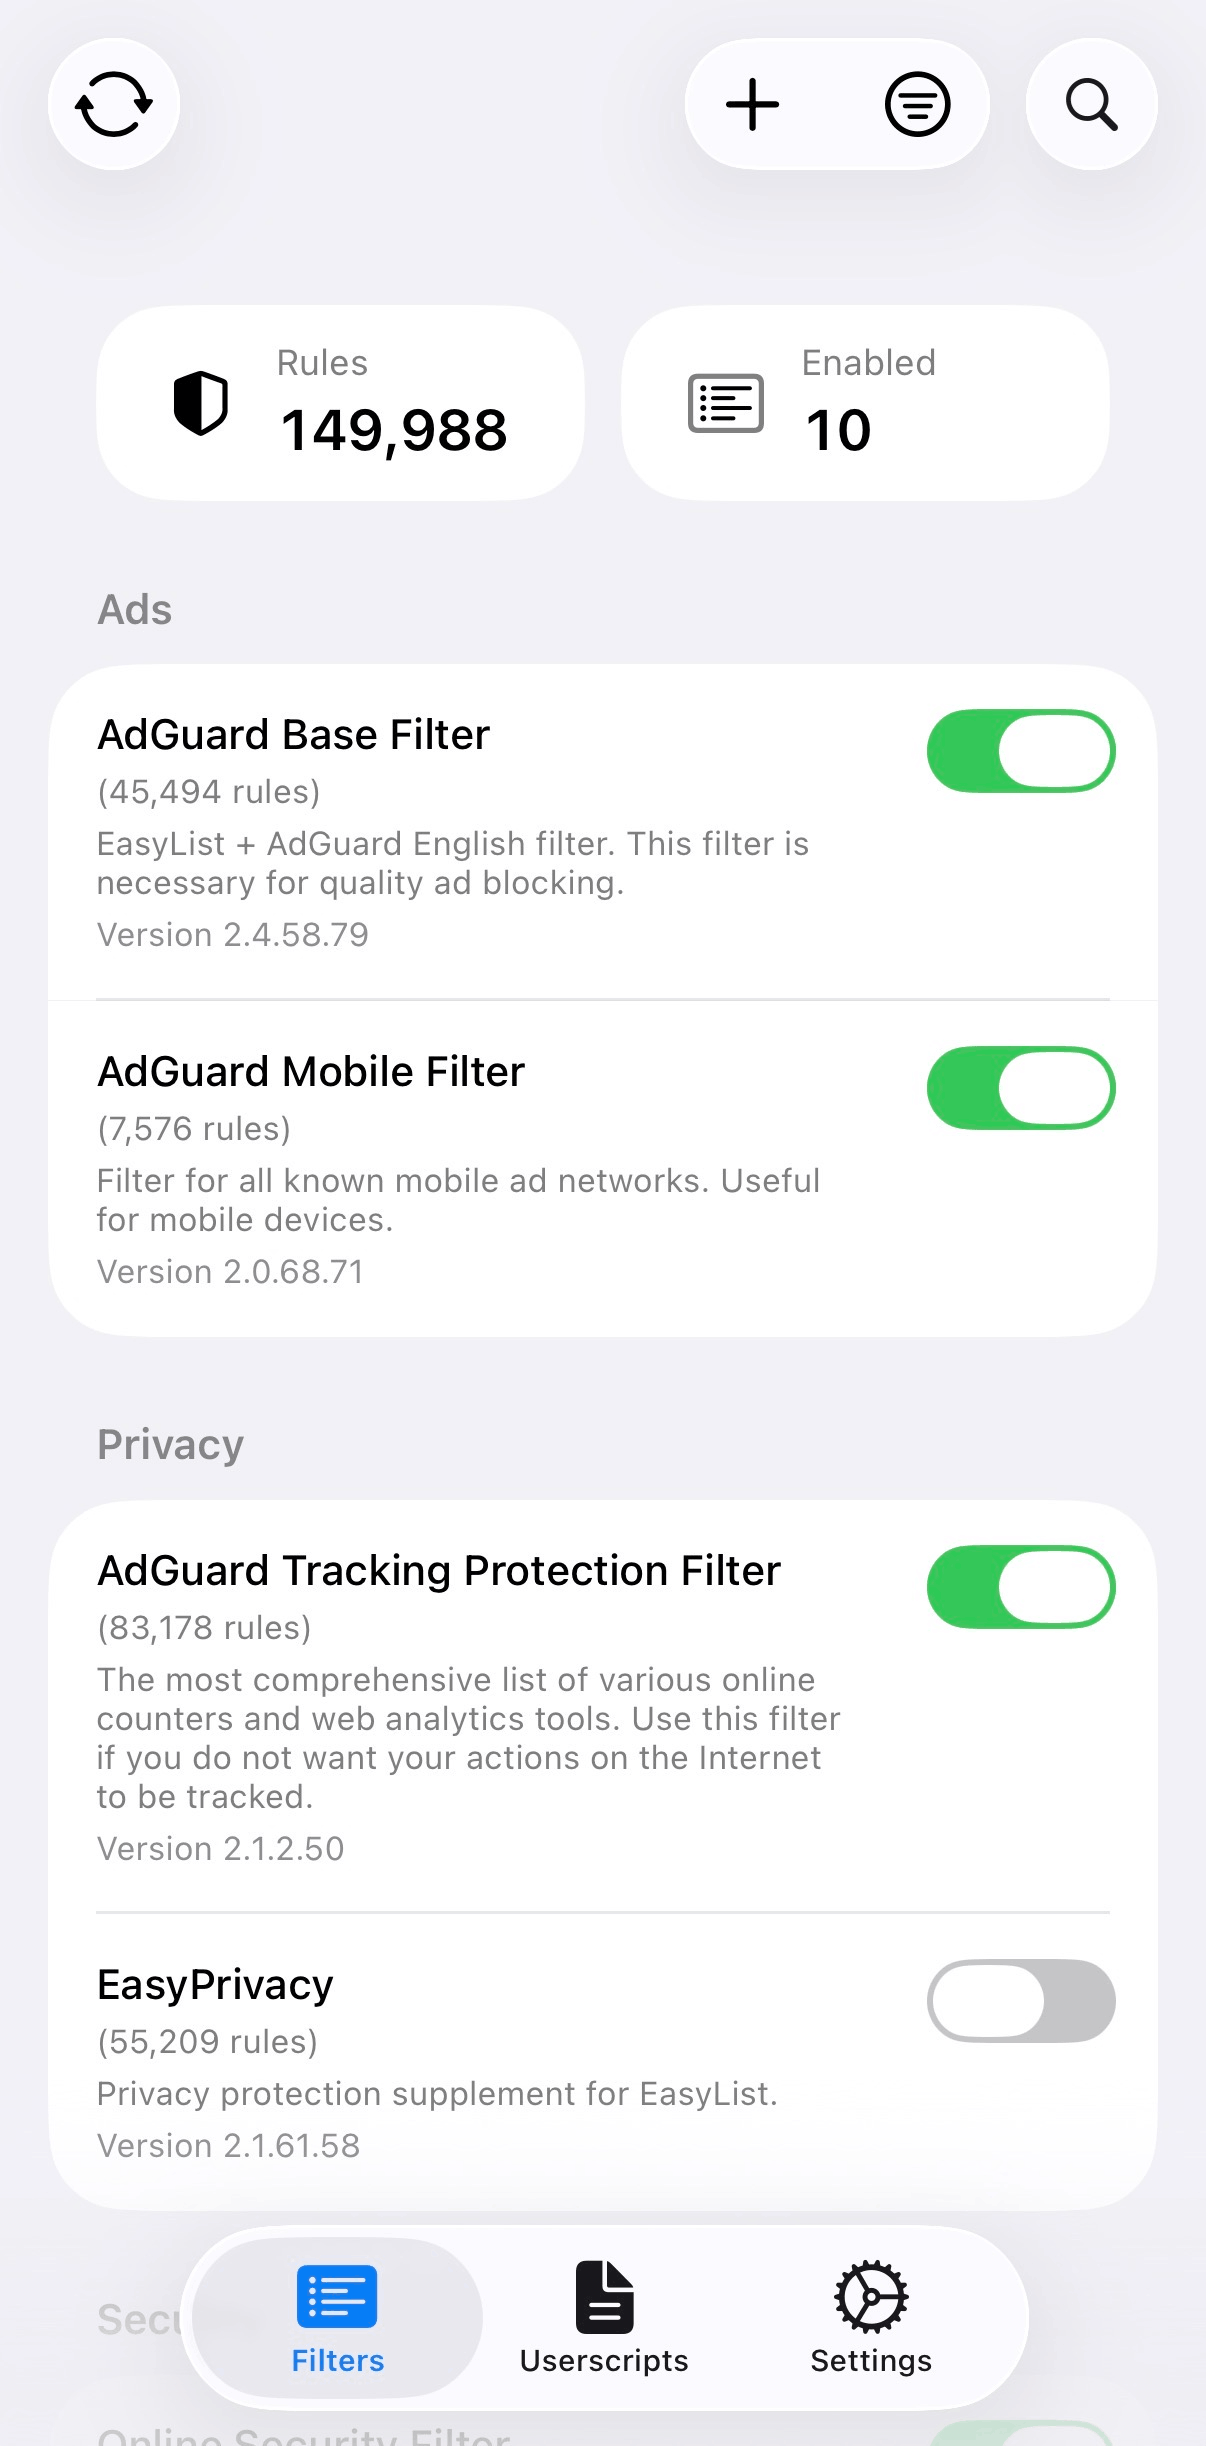 0xcub3/wblock
The next-generation ad blocker for Safari. Free and open source on macOS, iOS, iPadOS, and visionOS, with 750,000 rules, userscripts, userstyles, and…
 vicanso/pingap
nginx のようなリバースプロキシ、pingora 上に構築、シンプルで効率的。
 horizon3ai/cve-2026-106173
CVE-2026-106173のPythonによる概念実証エクスプロイト。Fortinet FortiSIEMにおける未認証のgRPCパストラバーサルによるファイル書き込みを悪用し、ブラインドリモートコマンド実行を可能にする。
 zan8in/afrog
バグ報奨金、ペネトレーションテスト、レッドチーミングのためのセキュリティツール。
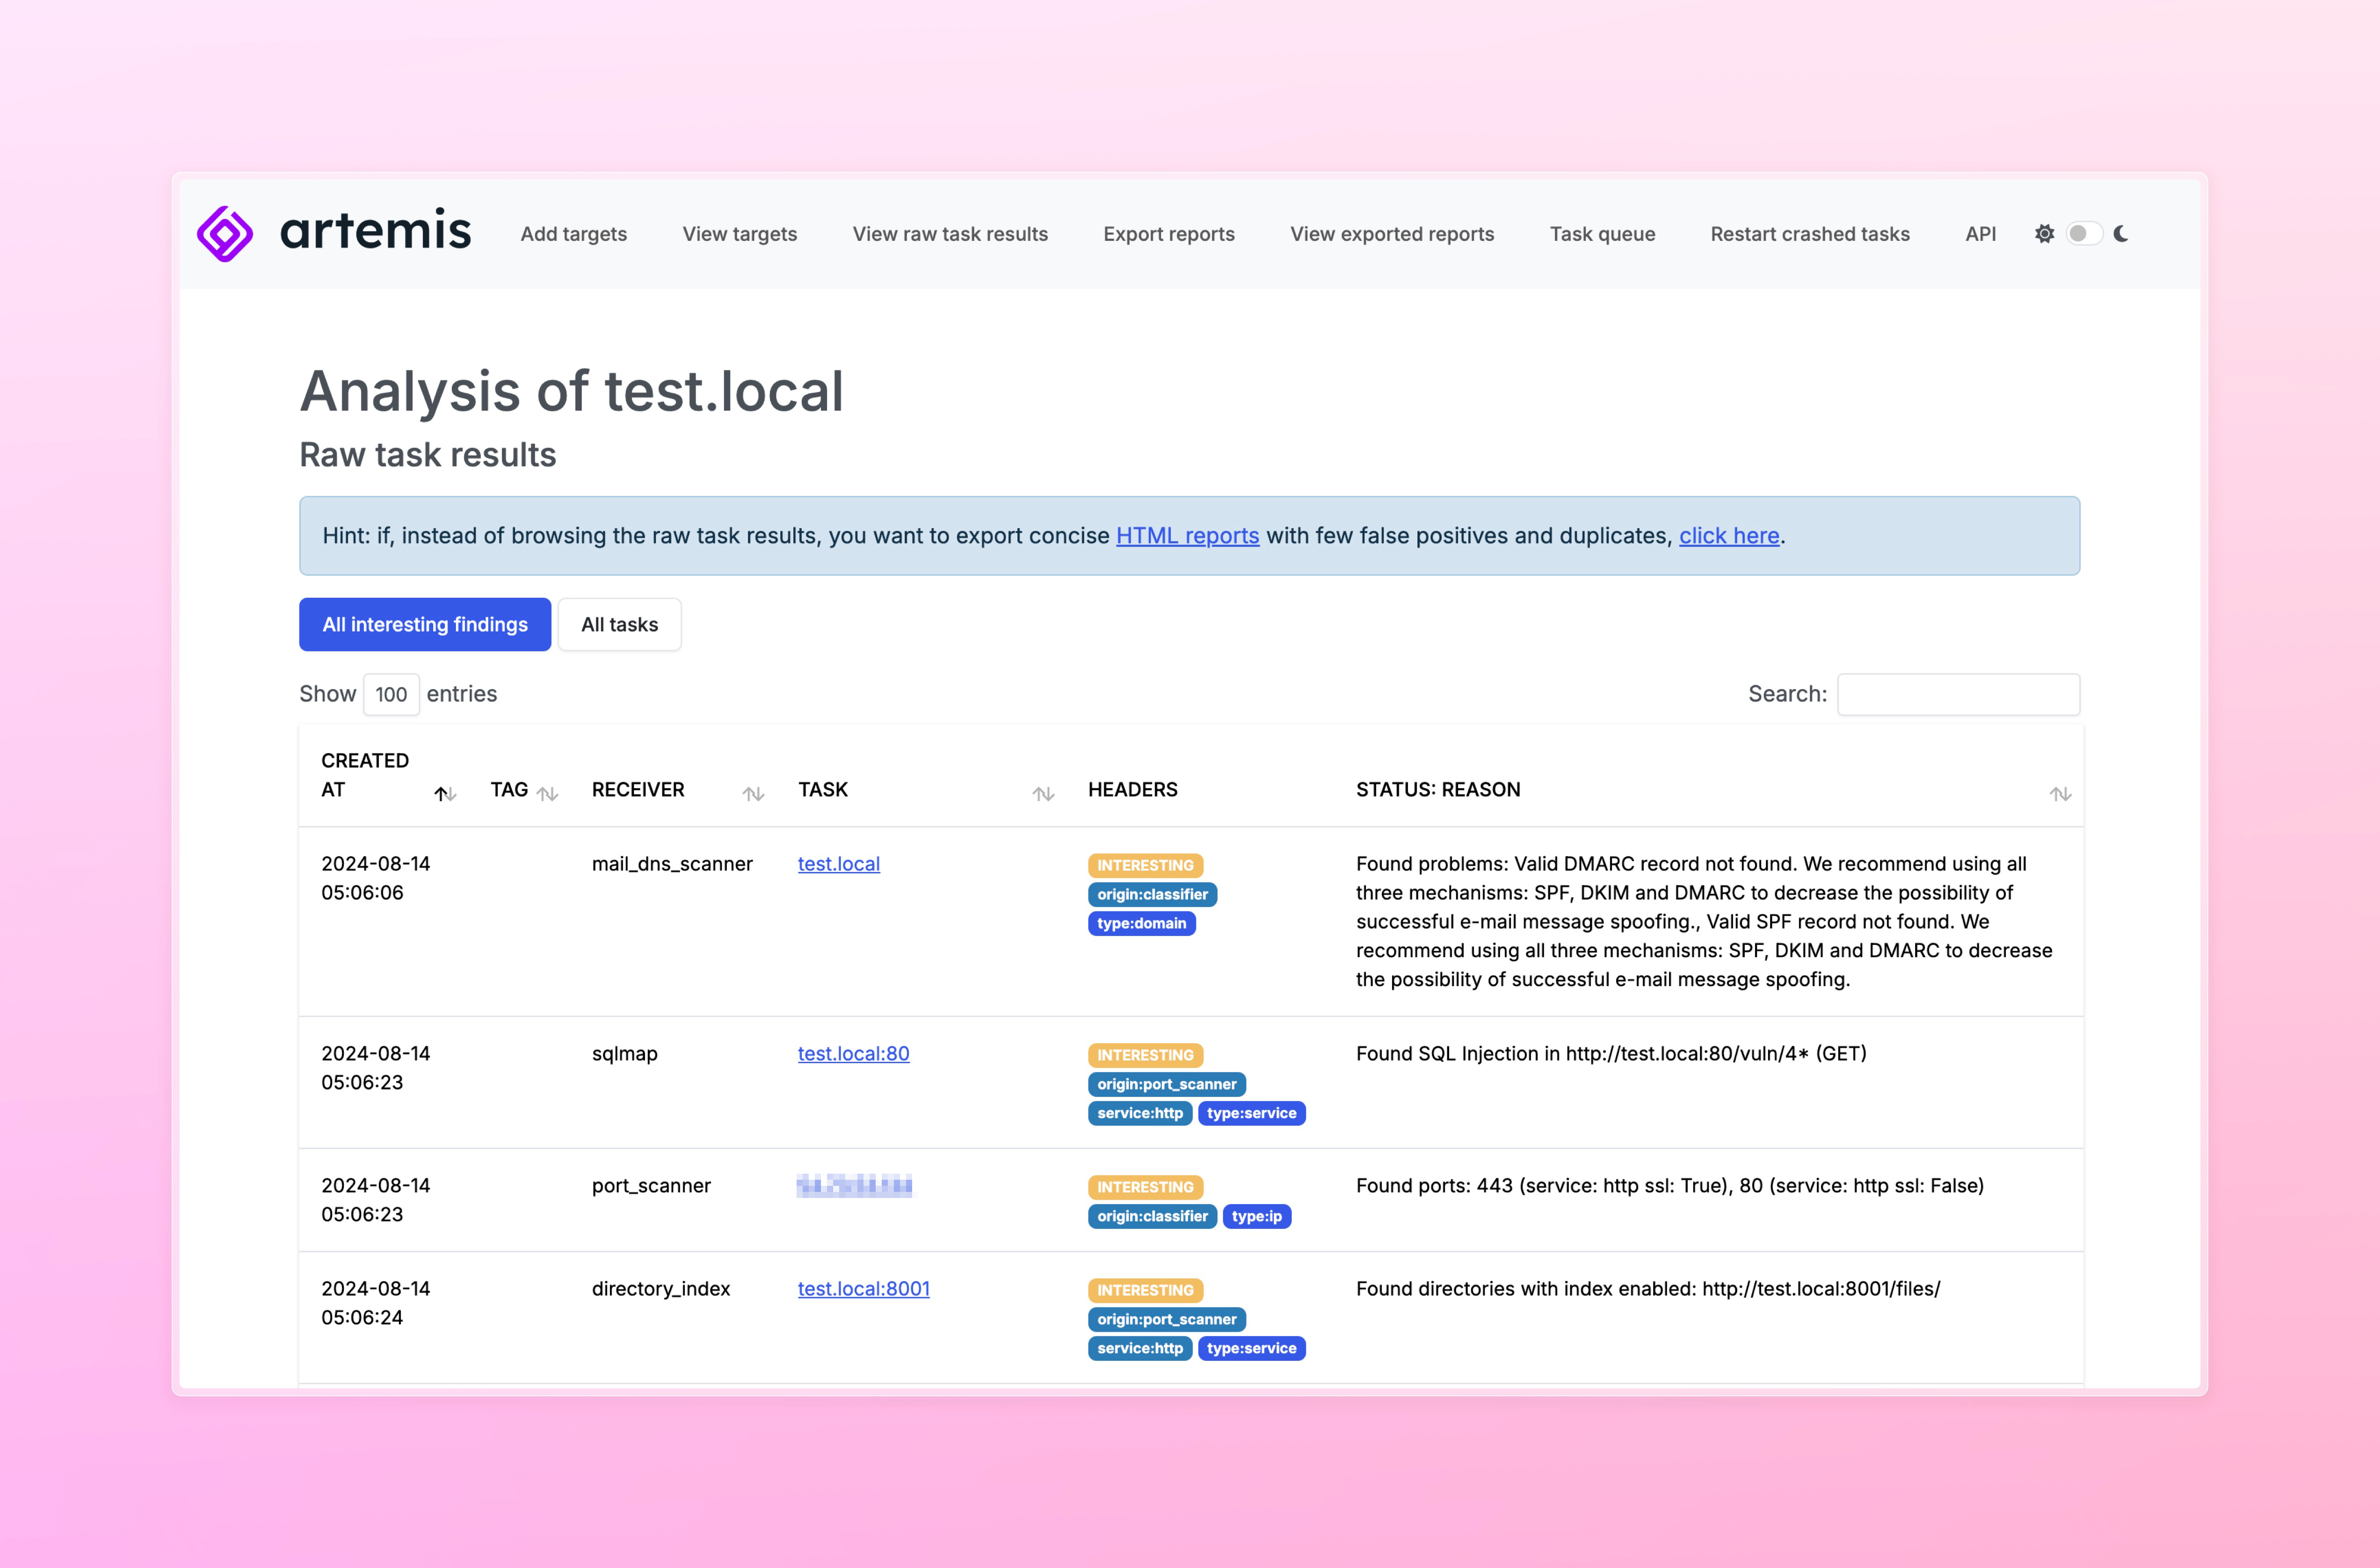 cert-polska/artemis
自動レポート生成機能を備えたモジュール型脆弱性スキャナー。
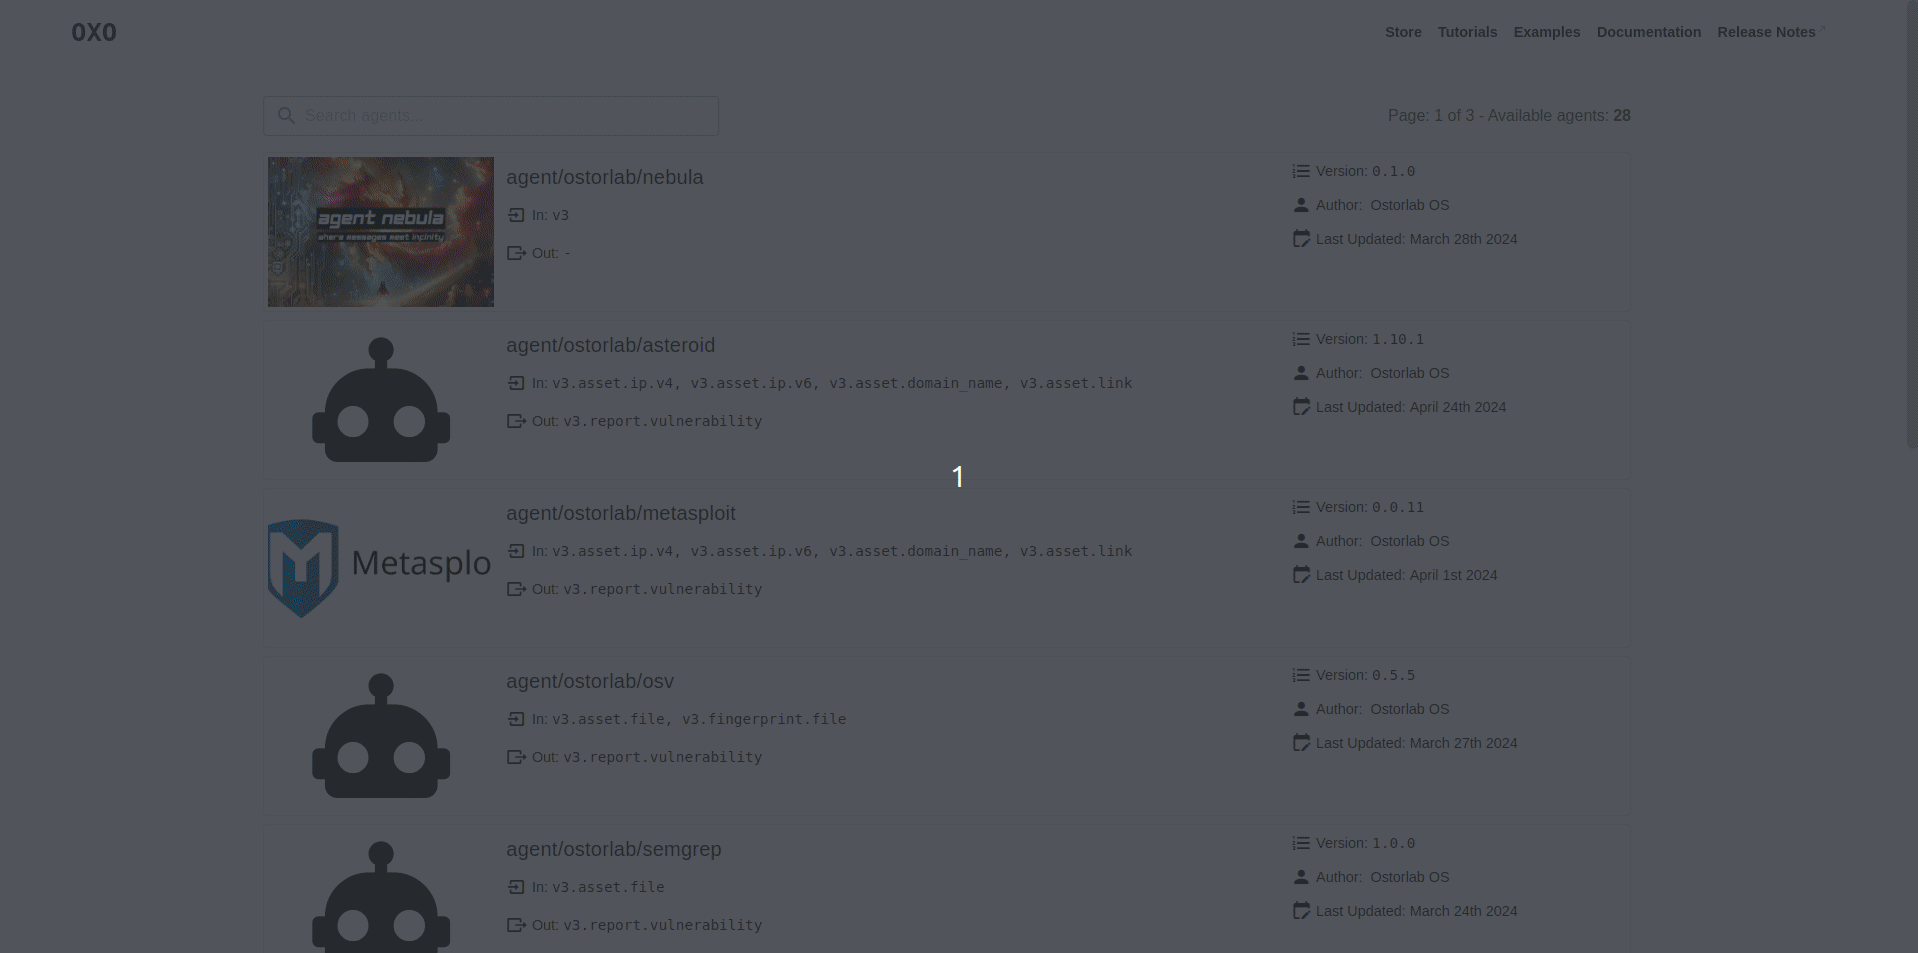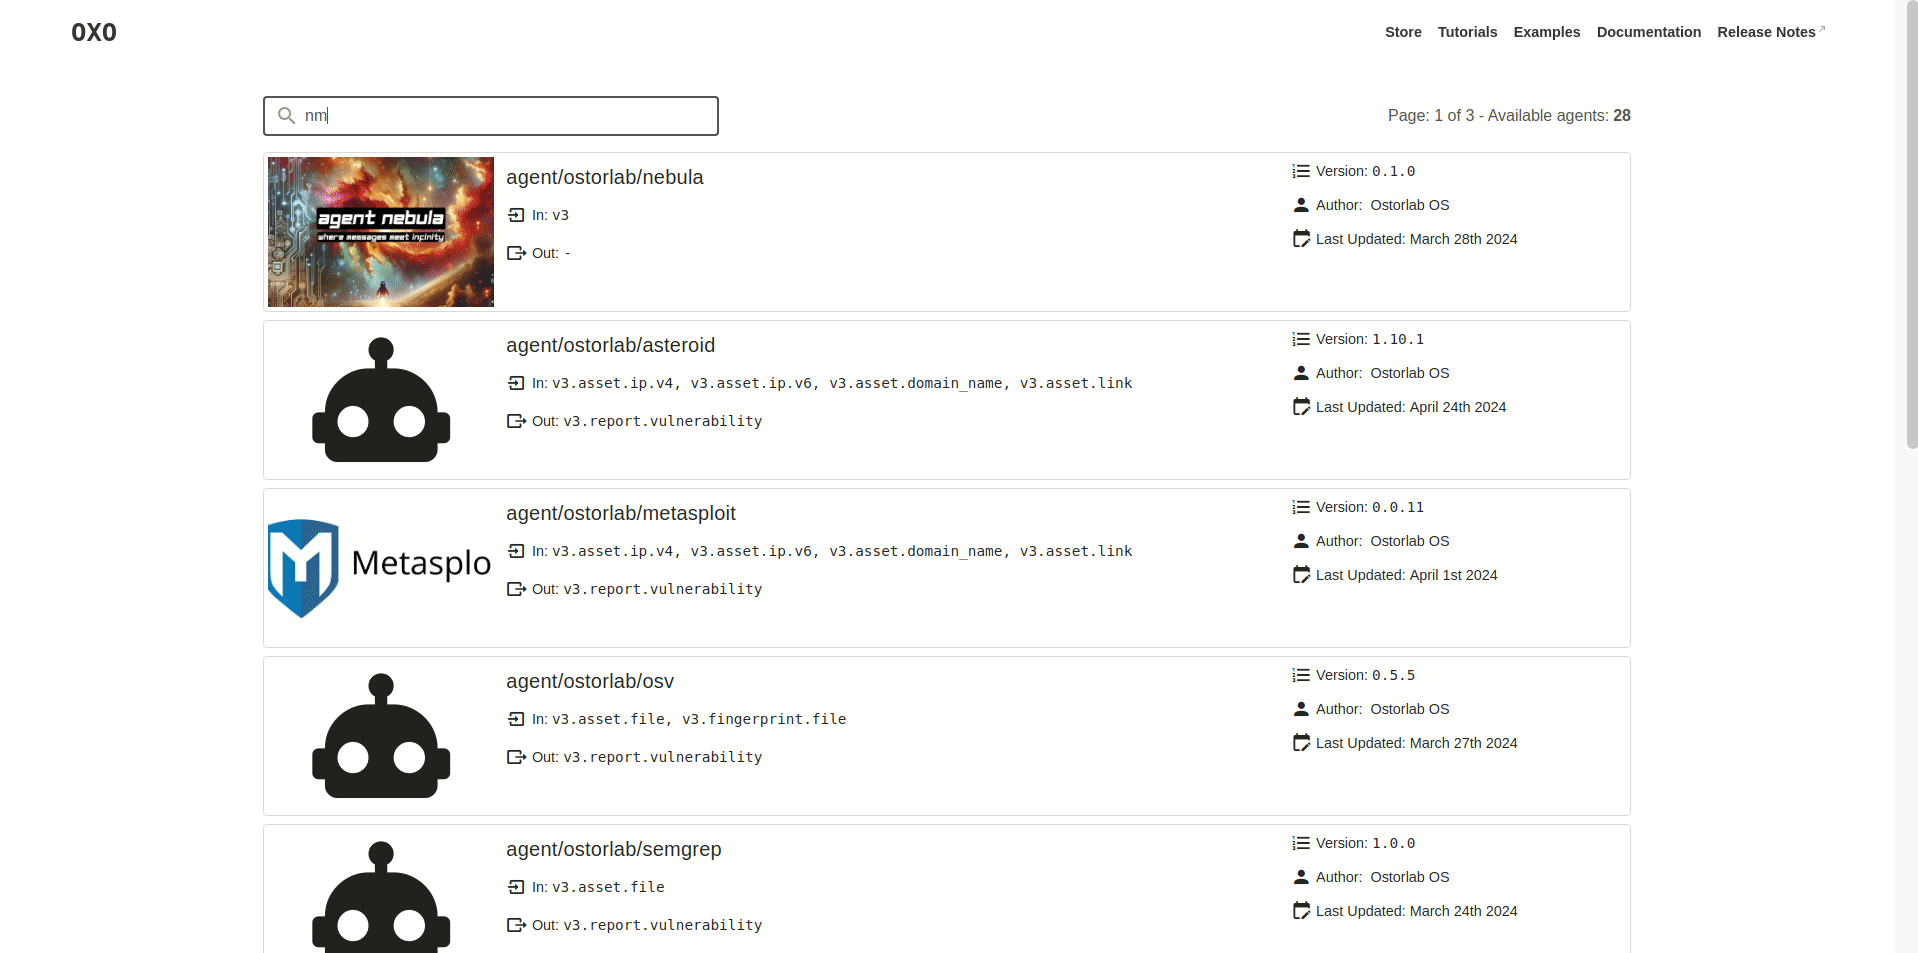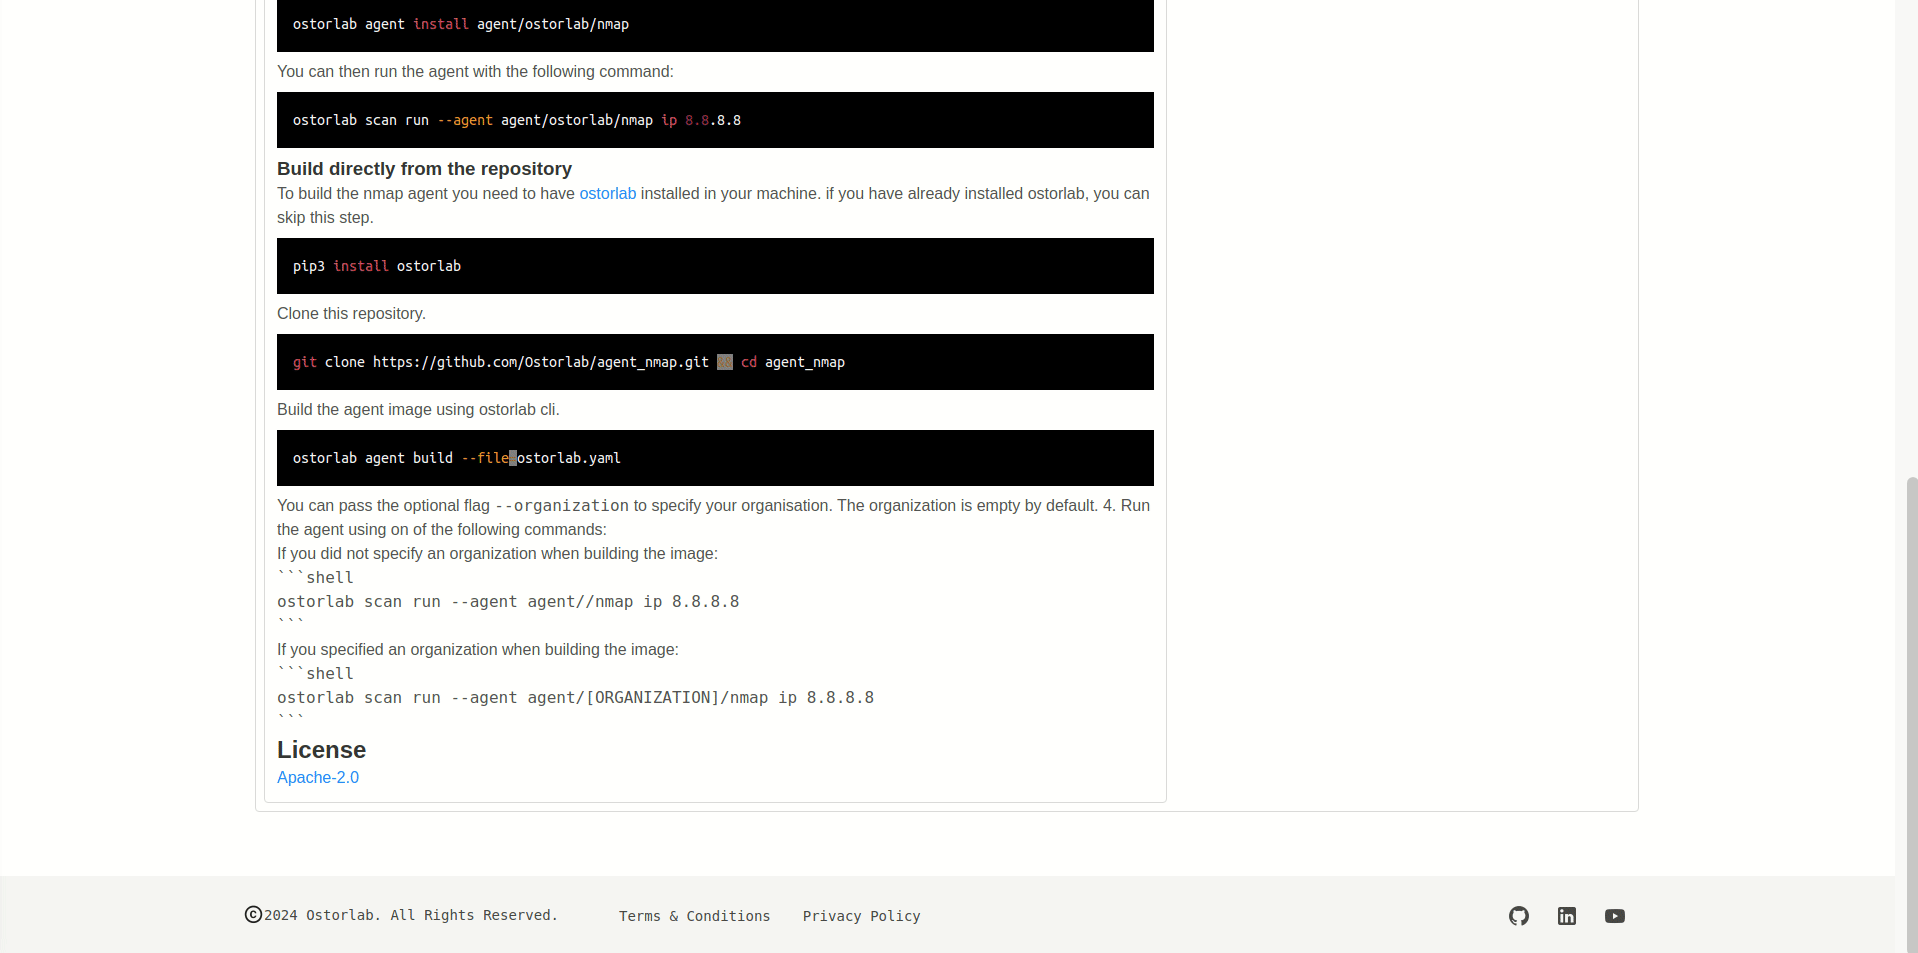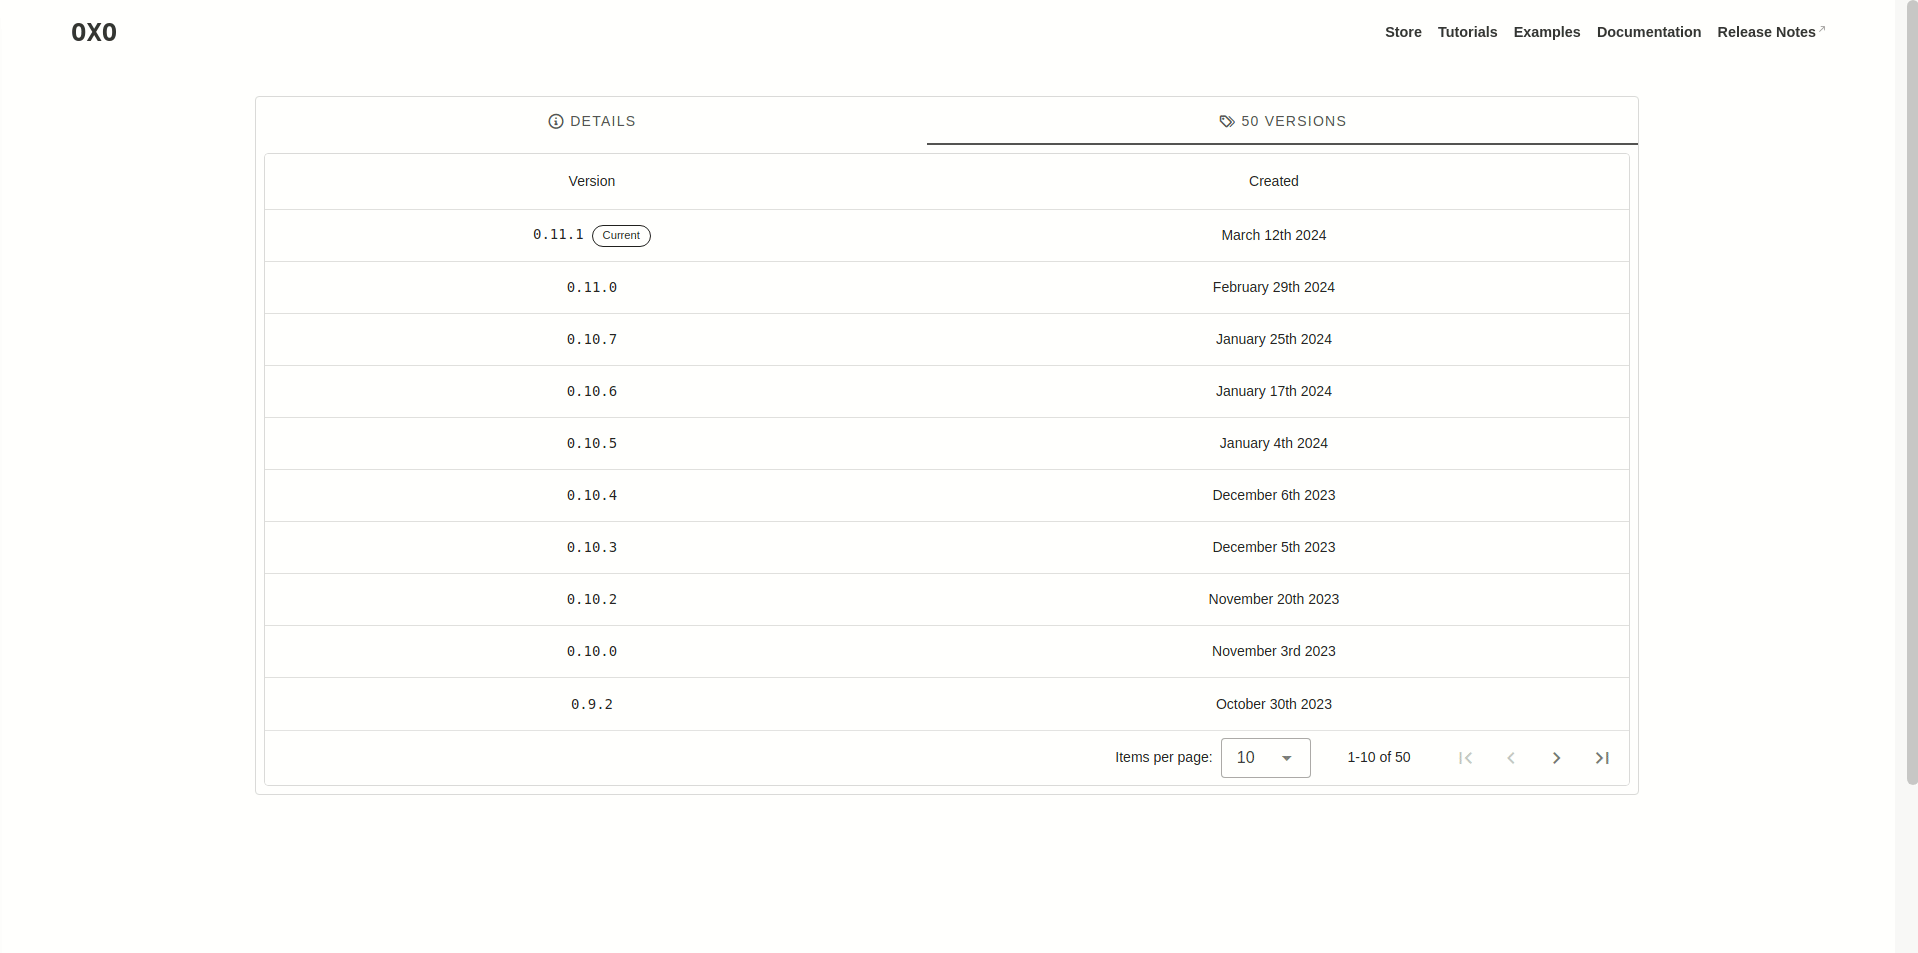 ostorlab/oxo
モジュール式のセキュリティスキャンオーケストレーターで、ネットワーク、Webアプリ、モバイルアプリ、API全体で脆弱性検出、偵察、フィンガープリンティングを行う専門エージェントを組み合わせます。
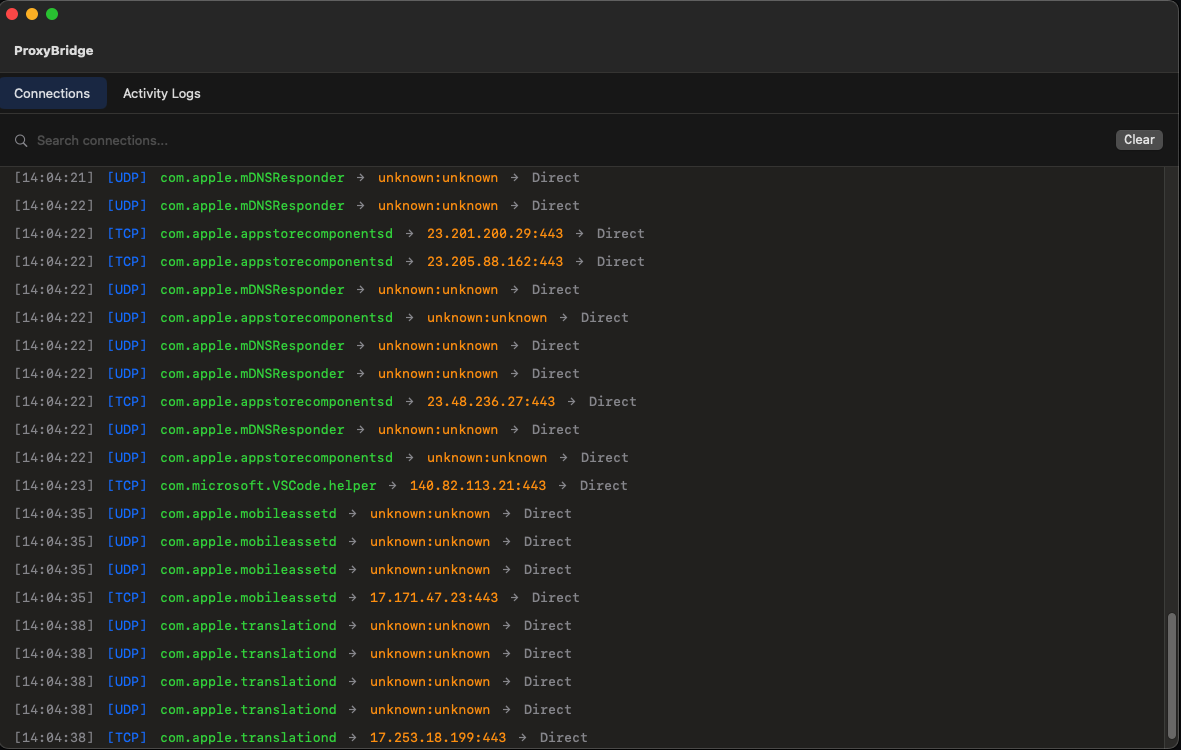 interceptsuite/proxybridge
任意のWindows/MacOS/LinuxアプリケーションのTCPおよびUDPトラフィックをプロキシ経由にする