Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
x8-Burp — 隠しパラメータ発見スイート | Kitploit
ツール/GitHubGitHub/impact-i/x8-burp
偵察脆弱性分析APIセキュリティテスト情報収集ウェブセキュリティ
GitHubimpact-i/x8-burp

x8-Burp

隠しパラメータ発見スイート

リポジトリを見る
22539404年前Kitploit レビュー済み
共有

Twitter

stars github_downloads

このアプリケーションはサポートされていません

このツールは、脆弱な可能性がある隠しパラメータや、他のハンターが見逃す興味深い機能を明らかにするのに役立ちます。ページの行ごとの比較、レスポンスコードとリフレクションの比較により、より高い精度が実現されます。

Features

  • Proxy または Repeater タブから複数のリクエストを選択できます。
  • 選択された各リクエストは個別のスレッドで実行されます。
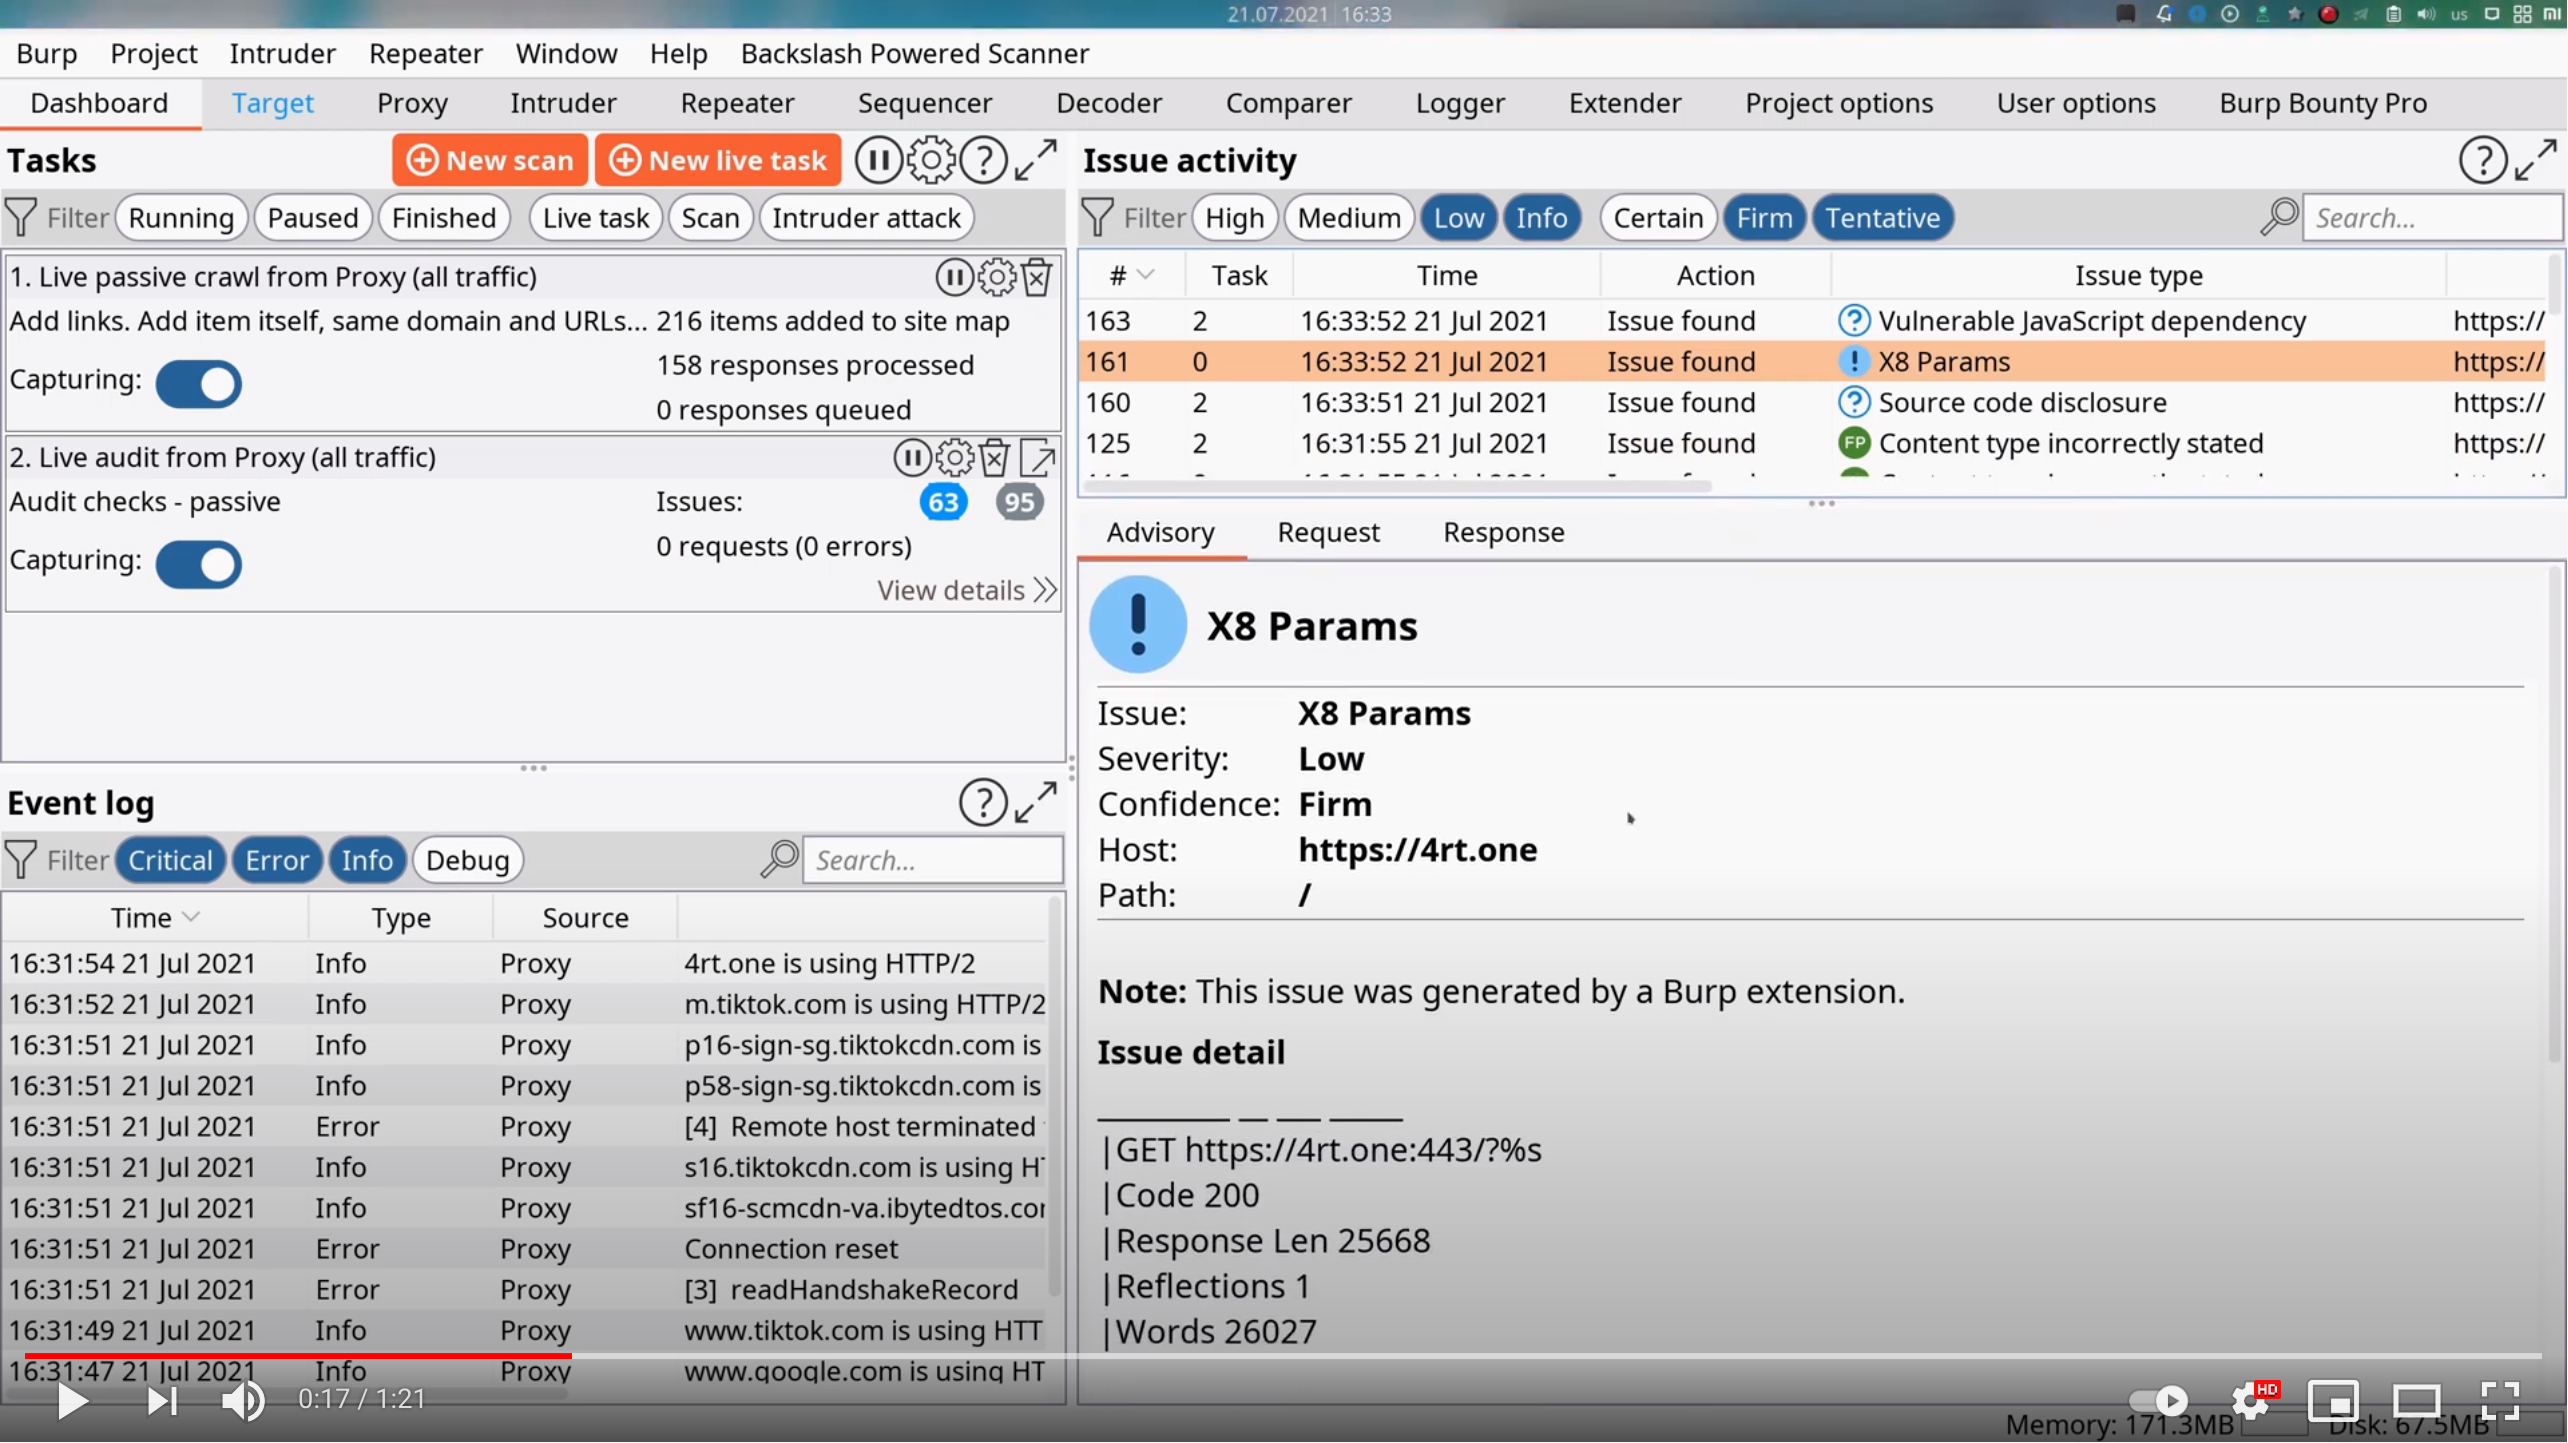
  • 隠しパラメータが見つかった場合、自動的に Issue を作成します。
  • HTTP/2 サポート。
  • 検出されたパラメータを含むリクエストは Proxy タブで表示されます。
  • WAF が検出された場合、重要度 Information で Issue が追加されます。
  • インジェクションポイントの自動検出。リクエストボディが存在する場合、URLクエリのパラメータは無視されます。
  • カスタムインジェクションポイントは %s または &%s を使用して定義できます。

Usage

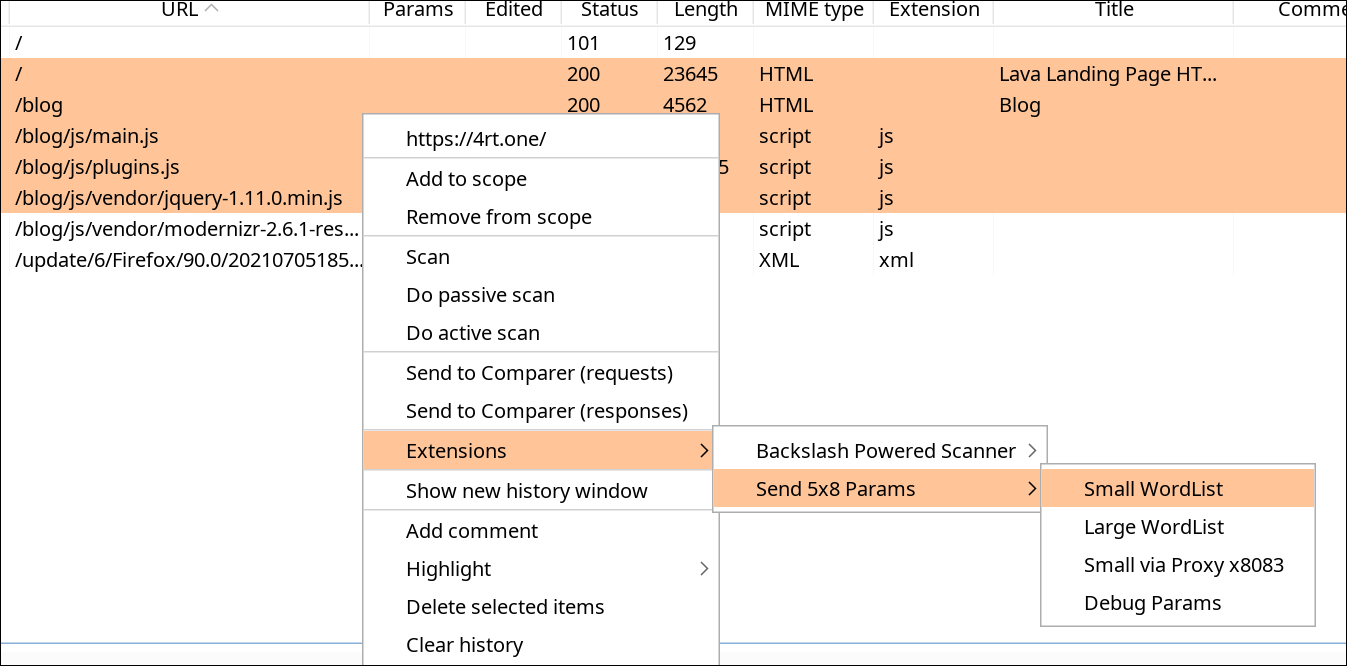
  • 利用可能な検索オプションは4つあります:
    • Small Wordlist (推奨、25000 語、5 スレッド)
    • Large Wordlist (63000 語、15 スレッド)
    • x8083 - すべてのリクエストがポート 8083 を経由してプロキシされます (例: Burp でポートを設定できます)
    • Debug Params - デバッグパラメータとレスポンスに基づくパラメータのみを検出する最小限のリクエスト数


Test

ツールが期待通りに動作するかどうかを確認し、他のツールと比較するには、https://4rt.one/index.html をご覧ください。2 つの反映パラメータ、コード/ヘッダー/ボディを変更する 4 つのパラメータ、ランダムでない値を持つ 1 つの追加パラメータがあります。

Detected parameters

Acknowledgement

素晴らしい x8 ユーティリティを提供してくれた Sh1Yo に感謝します。彼はこのラッパーを書けるように特別な機能を追加してくれました。また、Burp Suite 互換性のために、特に HTTP/2 に関するいくつかのバグを見つけました。プロジェクトを詳しく調べ理解するため、またはコマンドライン版が必要な場合は、こちら をクリックしてください。

To Do

  • カスタムプロキシを設定するパネルの実装
  • Windows 版
  • 選択肢の実装 - 25000 語、1 スレッド
  • BApp Store への公開

Demo

Installation

Burp Suite の Extender オプションで Jython Standalone のパスを設定する必要があります。
これはラッパーであるため、プリコンパイルされたバイナリ が使用されます。

  • Linux
    • リリースから
      Burp -> Extender -> ./x8-Burp/linux_x8.py
      
  • Windows
    • リリースから
      Burp -> Extender -> ./x8-Burp/win_x8.py

      
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →