
 #1
ウェブアプリケーションとAPIをテスト、悪用、および保護するためのツール。
Kitploit おすすめ

 abraxas/superset-g3-v0-import-sql-plant
Apache Superset 6.1.0 の認可の欠陥に関する概念実証ラボ。Gamma ダッシュボード編集者が、バージョン管理されていない v0 ダッシュボードインポートを通じてデータセット SQL を仕込み、チャート更新時に実行される。
 horizon3ai/cve-2026-106173
CVE-2026-106173のPythonによる概念実証エクスプロイト。Fortinet FortiSIEMにおける未認証のgRPCパストラバーサルによるファイル書き込みを悪用し、ブラインドリモートコマンド実行を可能にする。
 owasp/decodebox
エンコード。デコード。識別。あらゆるデータに対応するスマートデコーディング。
 owasp/secure-headers-project
HTTPセキュリティレスポンスヘッダーに関するOWASPナレッジベース兼バリデータ。推奨事項、統計、自動設定チェックを提供します。
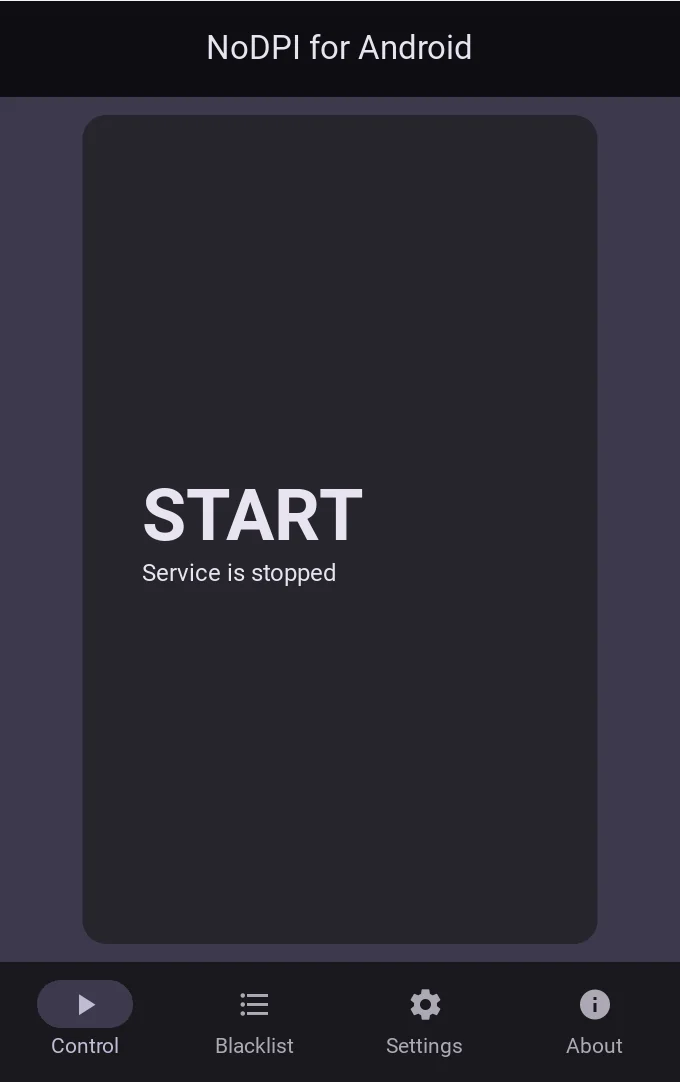 gvcoder09/nodpi4android
TLS ClientHelloパケットを断片化し、TLSバージョンを書き換えることで、Deep Packet Inspectionによる検閲を回避し、ブロックされたHTTPSサイトへのアクセスを回復するAndroidプロキシアプリ。
 curiotrace/paramtrace
認可されたセキュリティテスト向けの高速HTTPパラメータ探索
 2t8a/cve-2025-49132
Pterodactyl Panelのロケールエンドポイントにおけるパストラバーサルを悪用し、露出したデータベース設定データを抽出するCVE-2025-49132向けのPythonスキャナー。
 ahmadhassan-bted/silentsniffer
プロフェッショナル向けの高精度な匿名性解除および脆弱性診断フレームワーク。ブラウザベースの情報収集、ハードウェアフィンガープリンティング、セキュリティリサーチのためのゼロカップリングなモジュラーアーキテクチャを備えています。
 boredhackerblog/plex2shell_pcap
Plexに対するplex2shellエクスプロイトのパケットキャプチャ成果物。ラボ環境および実際の攻撃トラフィックを含み、検出シグネチャの構築と検証に使用できます。
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 sysdopllc/vestacp-config-eval-rce
セキュリティアドバイザリ: VestaCP <= 0.9.8-26 認証済み設定パーサーのevalシンク -> root RCE(HestiaCP GHSA-w3mx/cr7qの祖先、VestaCPでは未公開)
 oscerd/cve-2026-80344
Apache Camel camel-as2 における CVE-2026-80344 の実行可能な概念実証(PoC)再現ツール。非同期 MDN SSRF と認証情報の漏洩を、脆弱なビルドと修正済みビルドを用いて実証します。
 oscerd/cve-2026-83531
CVE-2026-83531 に対応する実行可能な Spring Boot の概念実証で、Apache Camel の dynamic-router-control エンドポイントにおける式言語インジェクションを実証し、修正を検証します。
 oscerd/cve-2026-84176
CVE-2026-84176(Apache Camel camel-platform-http-vertx における CORS 認証情報付き任意オリジン脆弱性)を再現する実行可能な Spring Boot の概念実証と、検証手順。
 oscerd/cve-2026-84178
CVE-2026-84178 の実行可能な概念実証(PoC)再現ツールです。これは Apache Camel の camel-oauth における認可コードコールバックのログイン CSRF であり、state を検証せずにコードを引き換えます。
 oscerd/cve-2026-84180
CVE-2026-84180 の再現用に実行可能な Spring Boot および Quarkus の再現プログラムで、camel-knative HTTP コンシューマーにおける例外漏洩を実演し、muteException 修正を検証します。
 oscerd/cve-2026-84181
Spring Boot と Quarkus で実行可能な概念実証。Apache Camel の camel-shiro における thread-bound-subject 認証バイパスを再現し、脆弱な構成と修正済みの対照構成を備えています。
 oscerd/cve-2026-85243
CVE-2026-85243 に対応する実行可能な Spring Boot および Quarkus の概念実証で、Apache Camel camel-crypto-pgp の完全性検証ダウングレードとその修正を実演します。








