
 #1
システムおよびアプリケーションのセキュリティ上の弱点を特定、評価、優先順位付けするためのツール。
Kitploit おすすめ

 0xkayala/nucleifuzzer
自動化されたWeb脆弱性スキャナー。URL発見ツール(ParamSpider、waybackurls、gauplus、hakrawler、katana)とNucleiファジングテンプレートを組み合わせて、XSS、SQLi、SSRF、Open Redirectsを検出します。
 pascal-lab/tai-e
JavaおよびAndroid向けの、学習/使用が容易な静的解析フレームワーク
 guacsec/guac
ソフトウェアサプライチェーンセキュリティメタデータ(SBOM、証明書、脆弱性)を集約し、クエリ可能なグラフデータベースに統合することで、監査、ポリシー、リスク管理を実現します。
 googleprojectzero/jackalope
Windows、macOS、Linux、Android向けのバイナリ、カバレッジガイド付きファザー
 th3xace/sudo_killer
Unix系システムのsudoプログラムにおける特権昇格の脆弱性を悪用するために設計されたツールです。sudoの特定の設定ミスや欠陥を利用してシステム上で昇格した特権を取得し、一般ユーザーがルートユーザーとしてコマンドを実行できるようにします。
 fullhunt/log4j-scan
log4j RCE CVE-2021-44228 を検出するための、完全自動化・高精度・広範囲スキャナー。
 siriusscan/sirius
オープンソースの脆弱性スキャナーで、自動ネットワーク発見、CVEベースの検出、CVSSスコアリング、リスクダッシュボード、gRPC経由のリモートエージェント、および企業のセキュリティチーム向けのモダンなWeb UIを備えています。
 assetnote/react2shell-scanner
RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478) 向け高忠実度検出メカニズム
 wallarm/gotestwaf
APIセキュリティツールやWAFの検出ロジックとバイパスを評価するためのGolang製オープンソースプロジェクト
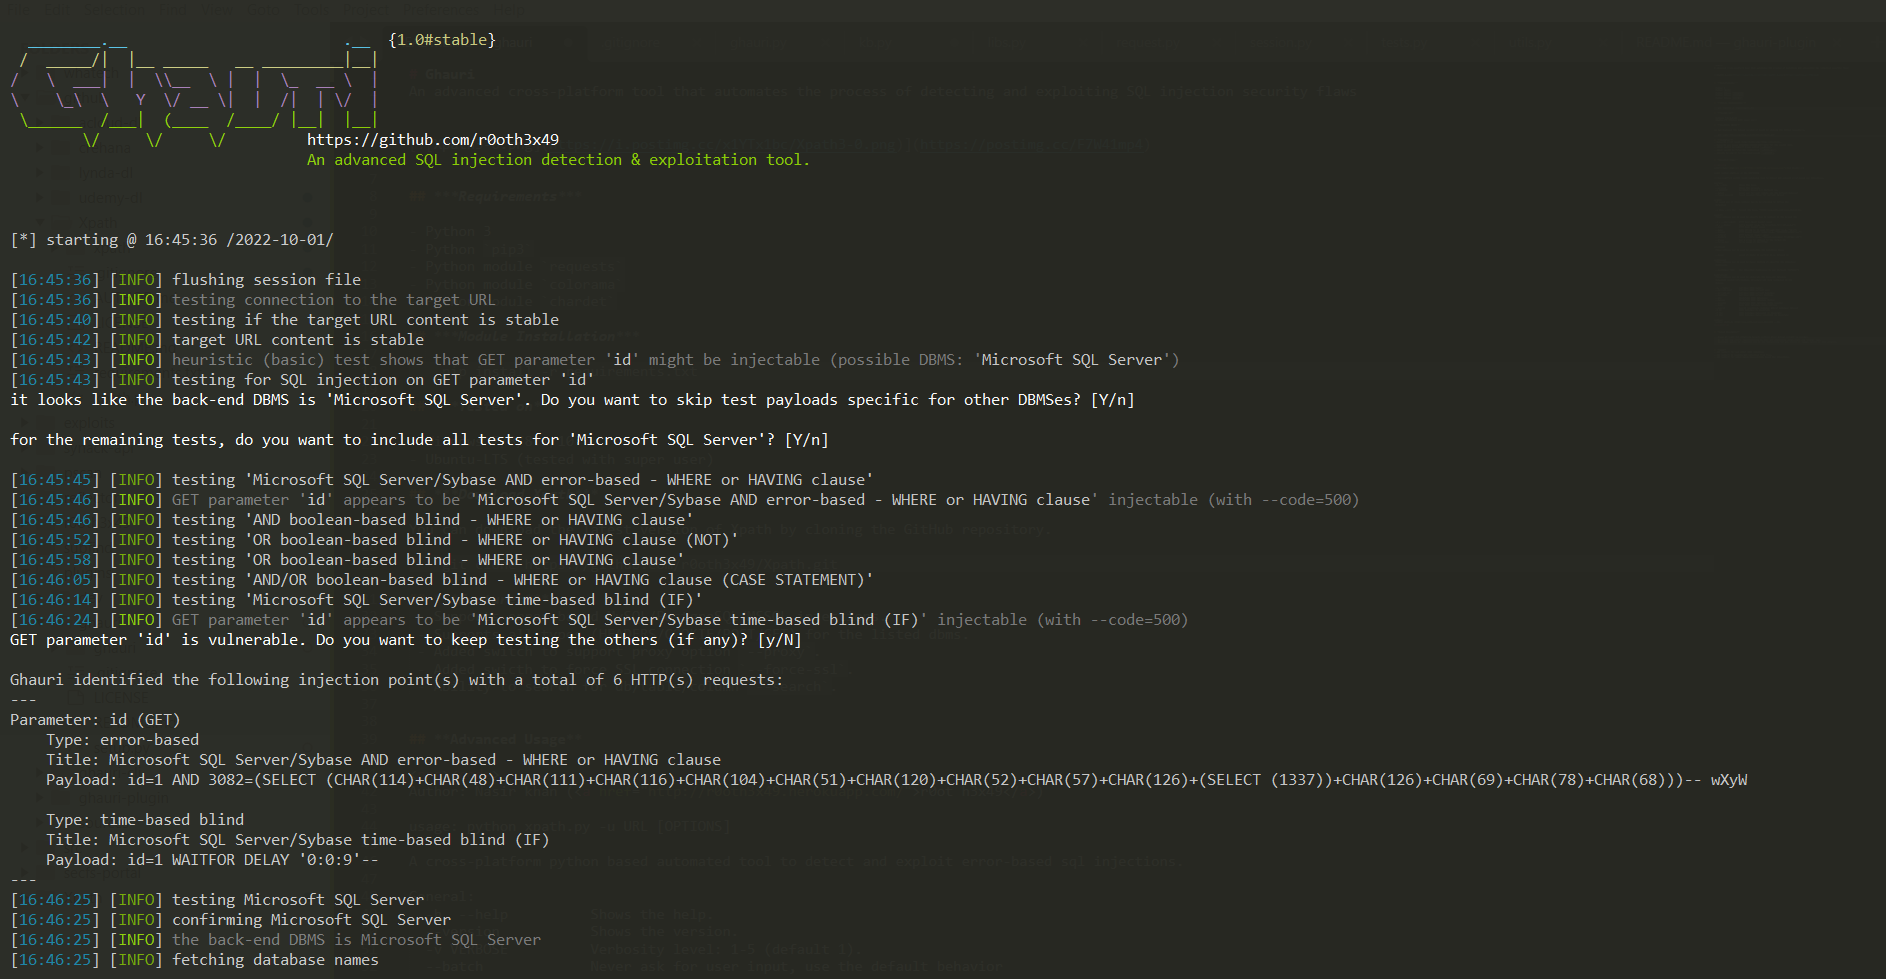 r0oth3x49/ghauri
SQLインジェクションのセキュリティ欠陥を検出および悪用するプロセスを自動化する高度なクロスプラットフォームツール
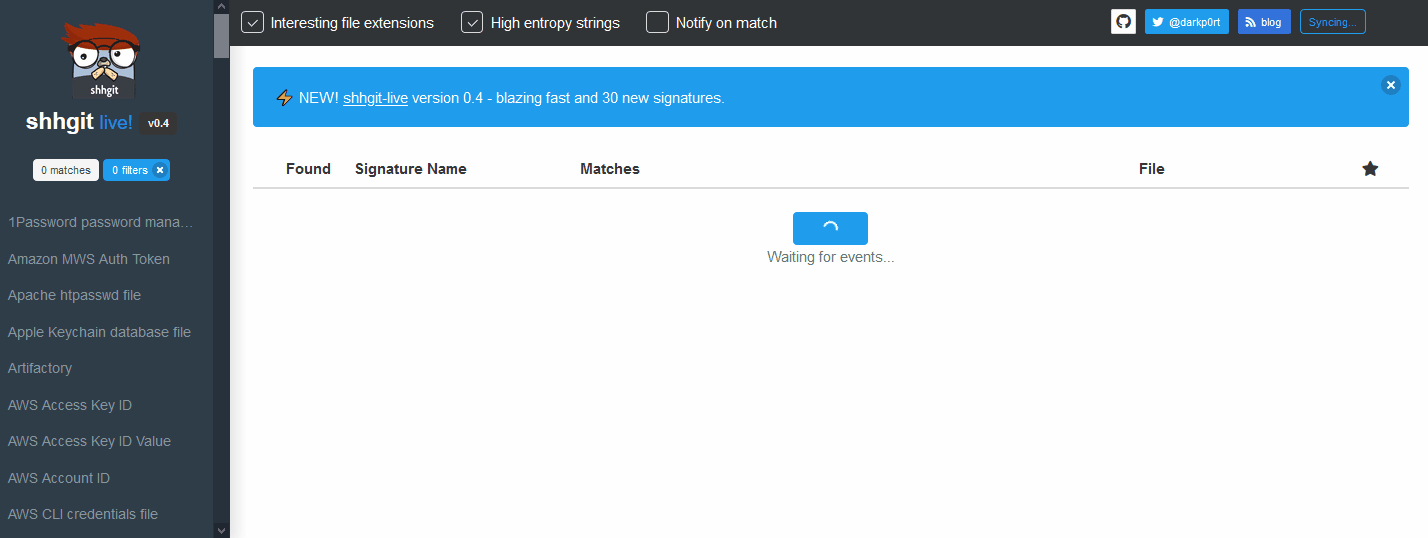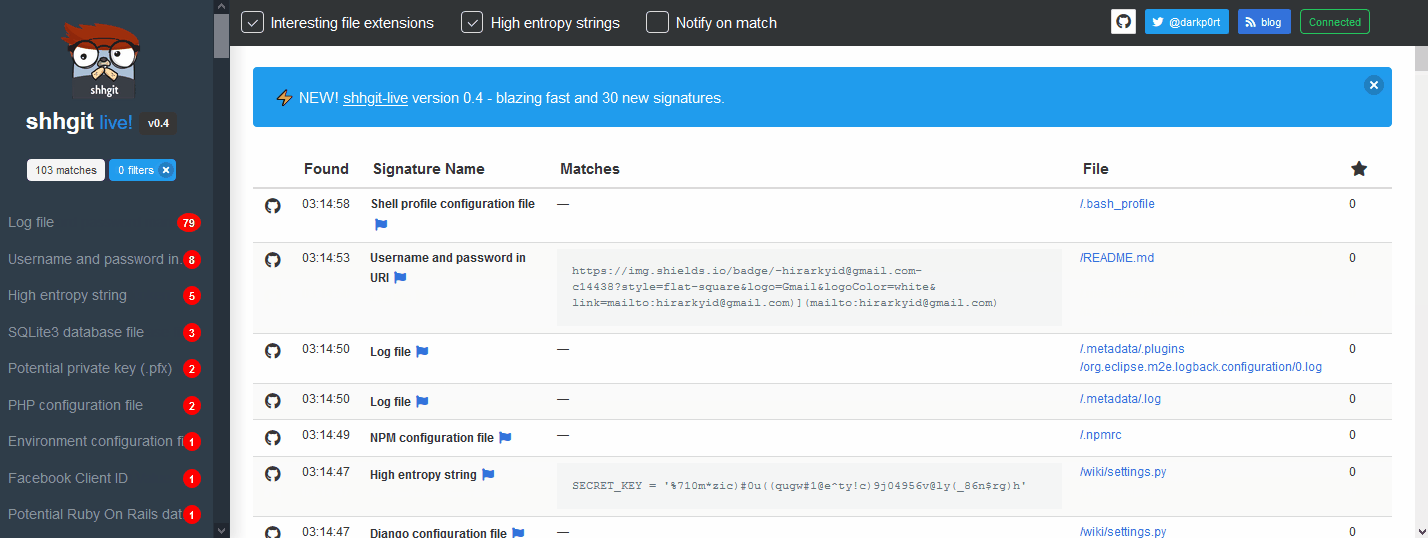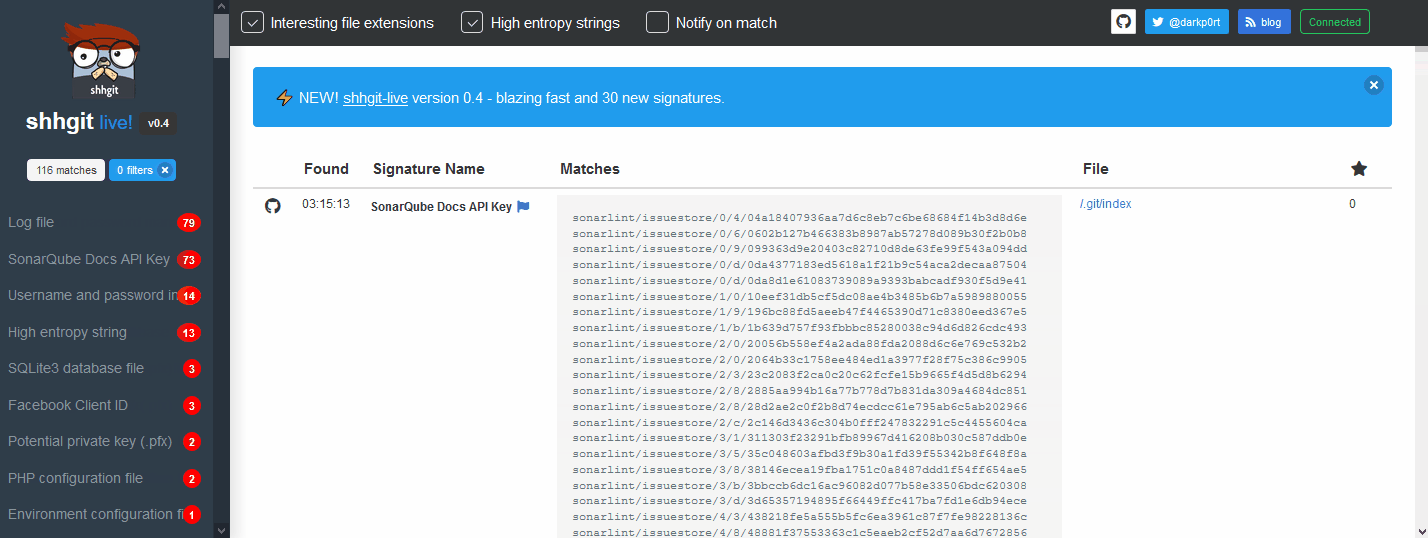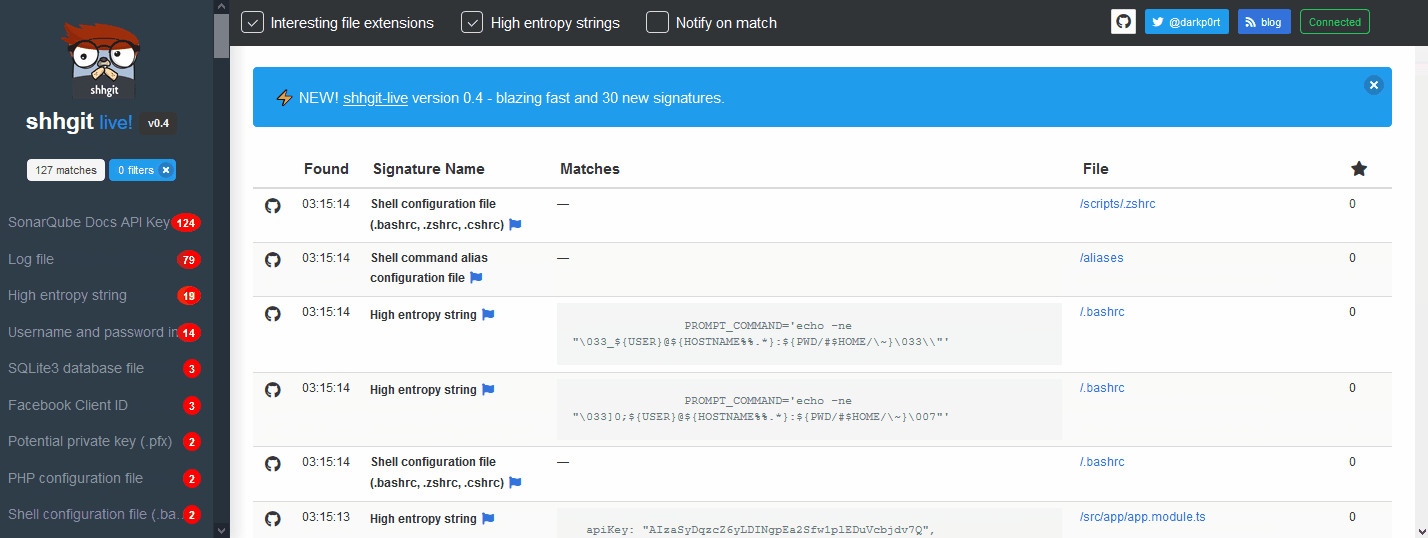 eth0izzle/shhgit
Ah shhgit! コード内の秘密情報を見つけましょう。GitHub、GitLab、Bitbucket リポジトリ向けの秘密情報検出。
 fabiobaroni/awesome-exploit-development
Exploit Developmentを学ぶための厳選されたリソース(書籍、チュートリアル、コース、ツール、脆弱性のあるアプリケーション)のリスト
 assetnote/php2shell-scanner
php2shell(CVE-2026-109618 および CVE-2026-109619)向けの高精度スキャナー
 ahmadhassan-bted/silentsniffer
プロフェッショナル向けの高精度な匿名性解除および脆弱性診断フレームワーク。ブラウザベースの情報収集、ハードウェアフィンガープリンティング、セキュリティリサーチのためのゼロカップリングなモジュラーアーキテクチャを備えています。
 berdav/cve-2021-4034
CVE-2021-4034 1day
 doyensec/inql
InQLは、高度なGraphQLテストのための堅牢でオープンソースのBurp Suite拡張機能であり、直感的な脆弱性検出、カスタマイズ可能なスキャン、シームレスなBurp統合を提供します。
 zhzyker/vulmap
既知のCVEに対応したPOC/EXPモードを備えたWeb脆弱性スキャナー兼エクスプロイトツール。Weblogic、Shiro、Struts2、TomcatなどのWebアプリケーションを対象とし、FOFA/Shodanによるバッチスキャンにも対応しています。
 0vercl0k/wtf
分散型、コードカバレッジガイドのスナップショットベースのファザー。WindowsとLinux上のユーザーモードおよびカーネルモードのターゲット向けで、エミュレータとハイパーバイザーのバックエンドを備えています。








