
 #1
システムおよびアプリケーションのセキュリティ上の弱点を特定、評価、優先順位付けするためのツール。
Kitploit おすすめ

 prowler-cloud/prowler
Prowlerは、あらゆるクラウド環境にわたるセキュリティとコンプライアンスを自動化する、世界で最も広く利用されているオープンソースのクラウドセキュリティプラットフォームです。今すぐエージェントを接続し、Agentic Cloud Defenderを基盤に構築しましょう。
 ed1s0nz/cyberstrikeai
AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。
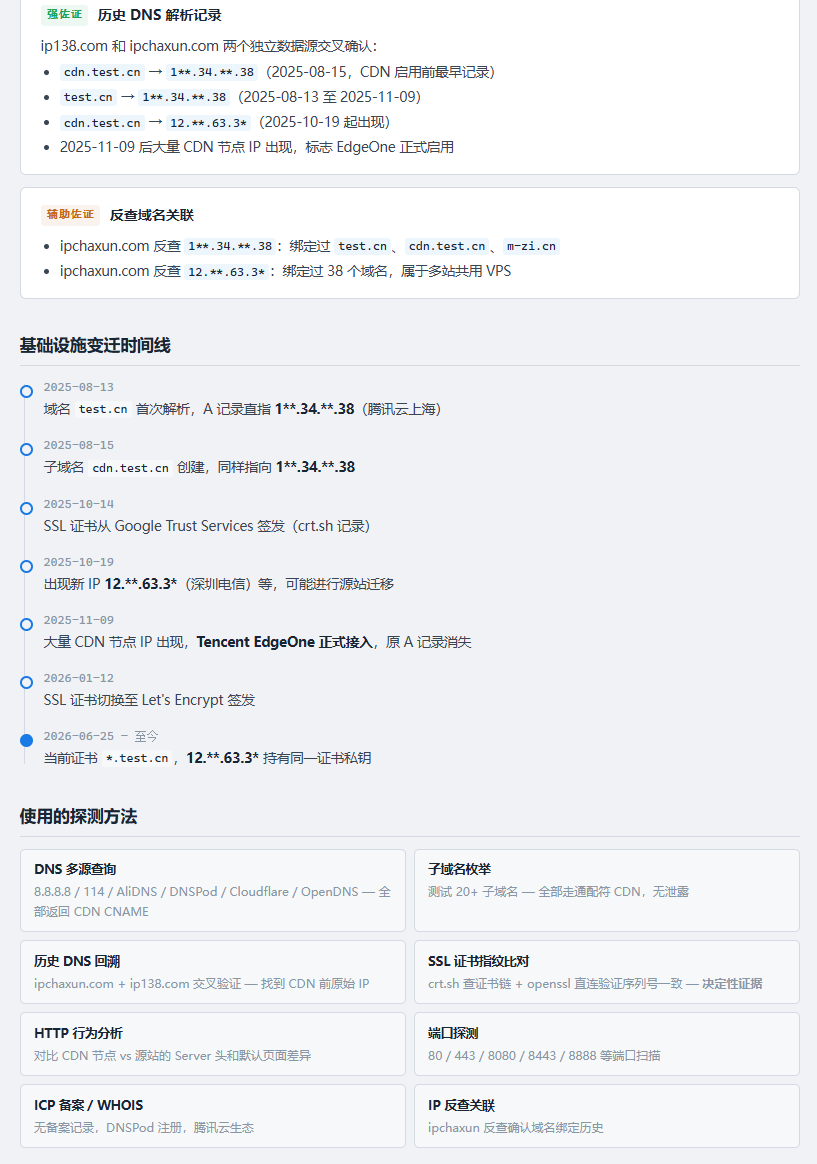 0xshe/fuck-cdn
Claude Code向けの自動化されたCDNオリジンIP探索スキル。40以上の優先順位付けされたOSINT手法を実行し、SSLおよびHTTPの挙動を通じて候補を相互検証し、信頼度を評価します。
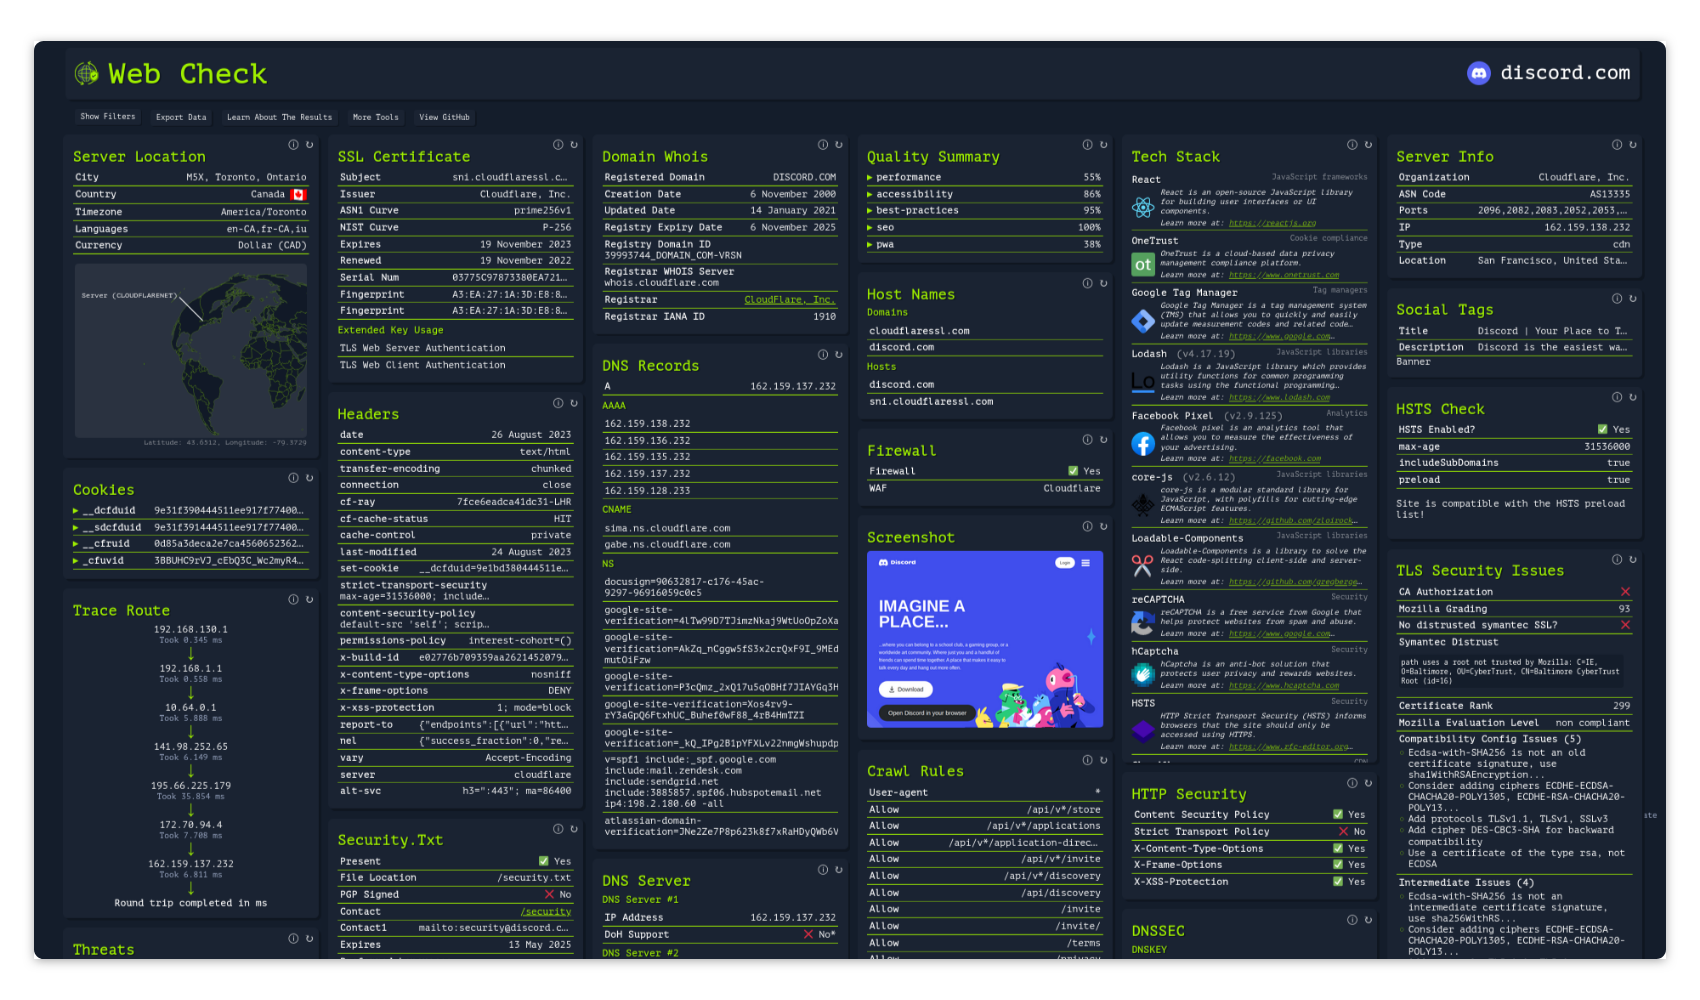 lissy93/web-check
🕵️♂️ あらゆるウェブサイトを分析するためのオールインワンOSINTツール
 chaitin/safeline
セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。
 ikow/php2shell-poc
CVE-2026-109618/109619 PHP session.upload_progress エクスプロイト研究 — POC と分析
projectdiscovery/nuclei高速なYAMLベースの脆弱性スキャナーで、テンプレート駆動型の検出エンジンを備え、Webアプリ、API、ネットワーク、DNS、クラウドインフラストラクチャにわたる自動セキュリティテストを実現します。
 andresriancho/w3af
オープンソースのWebアプリケーションセキュリティスキャナで、XSS、SQLインジェクション、OSコマンドインジェクションを含む200以上の脆弱性を特定・悪用します。ペネトレーションテスターと開発者向けに設計されています。
 google/osv-scanner
Goで書かれた脆弱性スキャナーで、https://osv.dev が提供するデータを使用します。
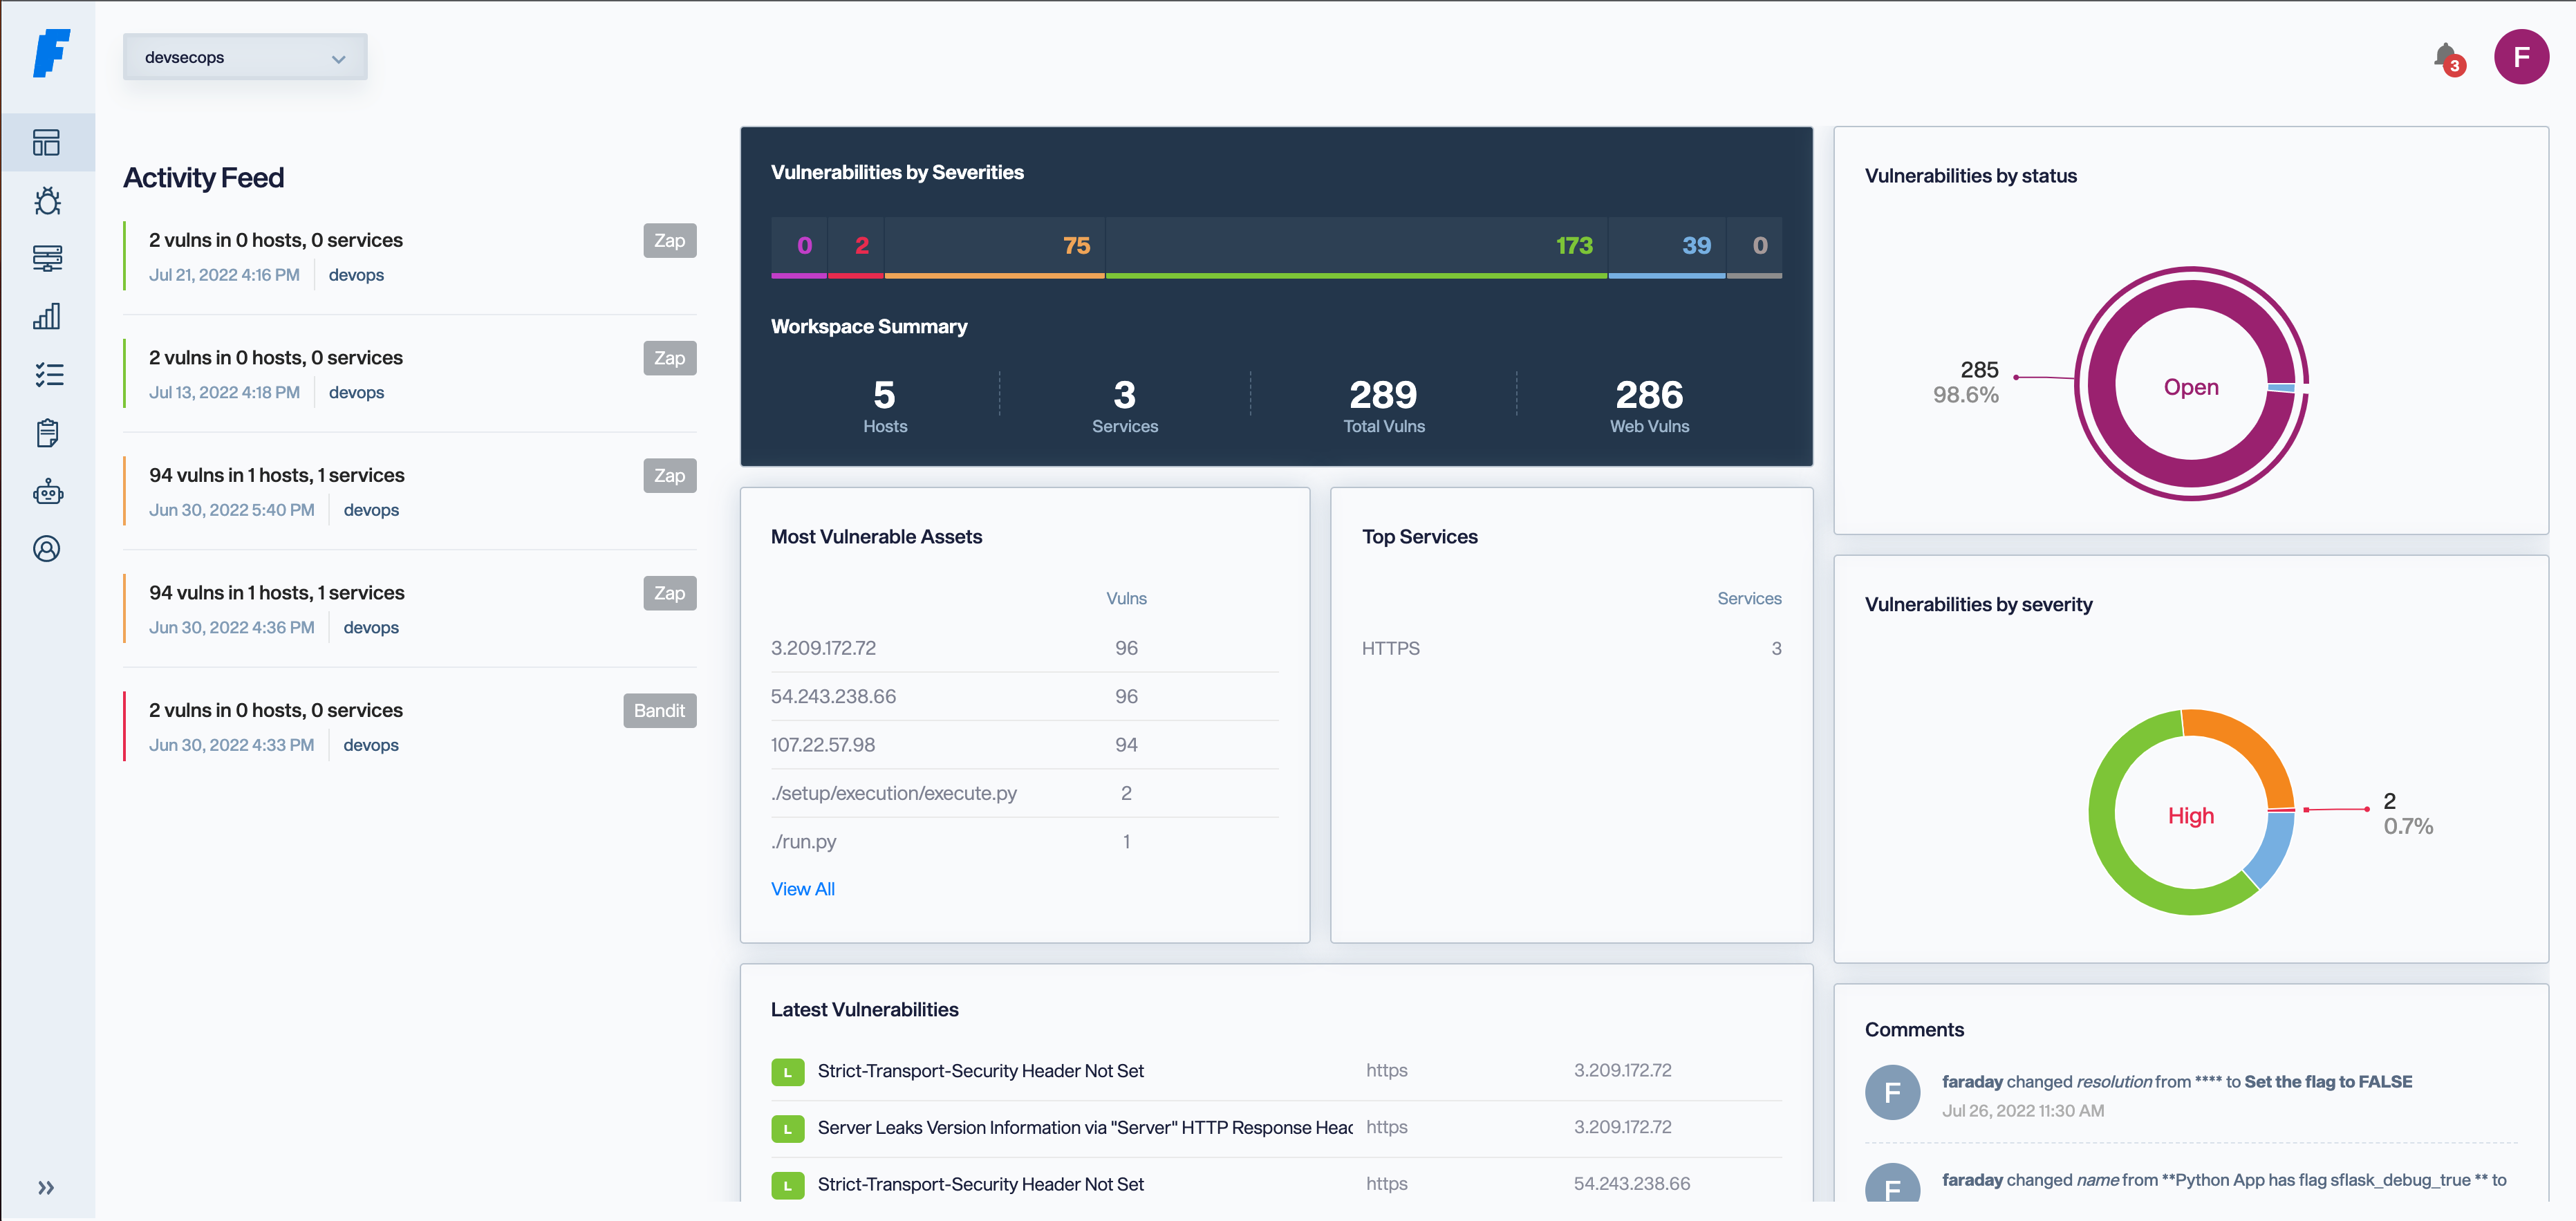 infobyte/faraday
オープンソースかつAIを活用したサイバーセキュリティツール。オフェンシブセキュリティ、脆弱性管理、自律型ペネトレーションテスト向け。ラテンアメリカのハッカーによって開発され、世界中で使用されています。
 absllk/hexestra
AIネイティブのペネトレーションテストIDE。オペレーターとAIエージェントが、ブラウザ、ターミナル、トラフィックキャプチャ、シェル、アセットグラフ、タスク、エビデンスを1つのプロジェクトワークスペースで共有します。
 boundaryx/cloudrasp-log4j2
log4j2 CVE-2021-44228 脆弱性の防御を目的とした RASP ツール。log4j2 RCE(CVE-2021-44228)対策専用に設計されたランタイムアプリケーション自己保護モジュール。
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
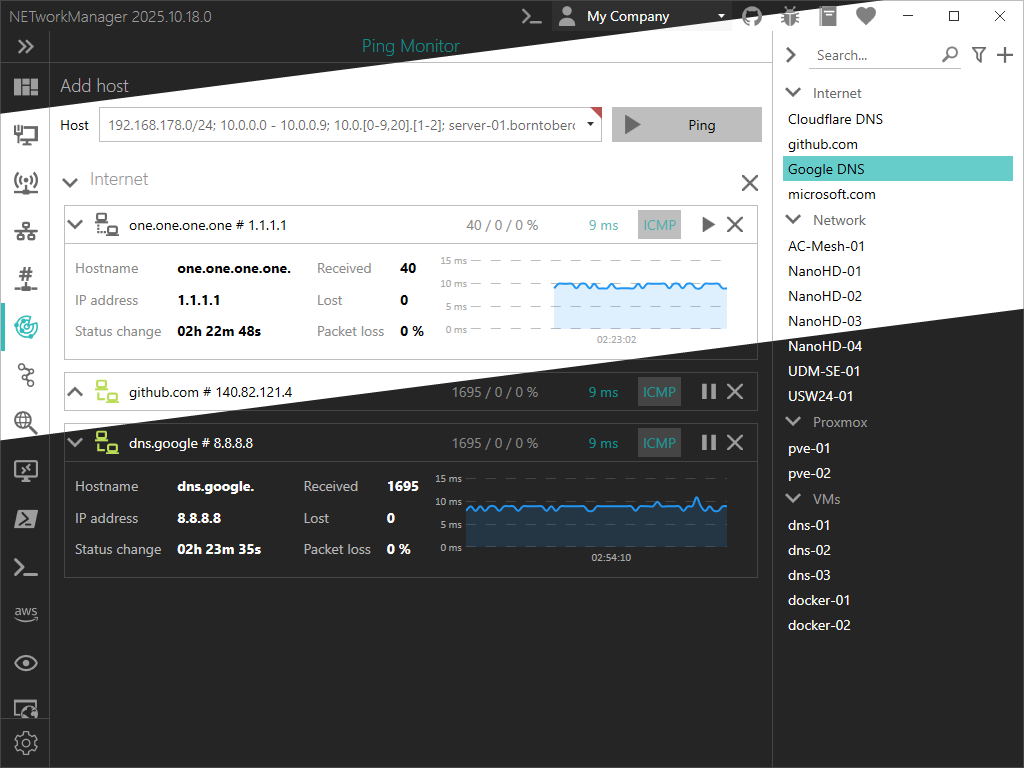 borntoberoot/networkmanager
ネットワーク管理とトラブルシューティングのための強力なオープンソースツール!
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 gaasedelen/lighthouse
リバースエンジニアのためのカバレッジエクスプローラー
 tencent/ai-infra-guard
Agent Scan、Skills Scan、MCPスキャン、AIインフラスキャン、LLMジェイルブレイク評価を通じてAIエコシステムを保護するフルスタックAIレッドチーミングプラットフォーム。







