
 #1

 xoreaxeaxeax/skitter-creek-bath-salts
CPU 上で DRAM スクランブリングを使って _すべて_ を解き放つ
 wgpsec/aboutsecurity
ペネトレーションテストのためのすべて。 | ペネトレーションテストのナレッジベース。AI Agent が実行可能な形式でセキュリティ手法を蓄積。
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS 検出
 lmacken/pyrasite
Inject code into running Python processes
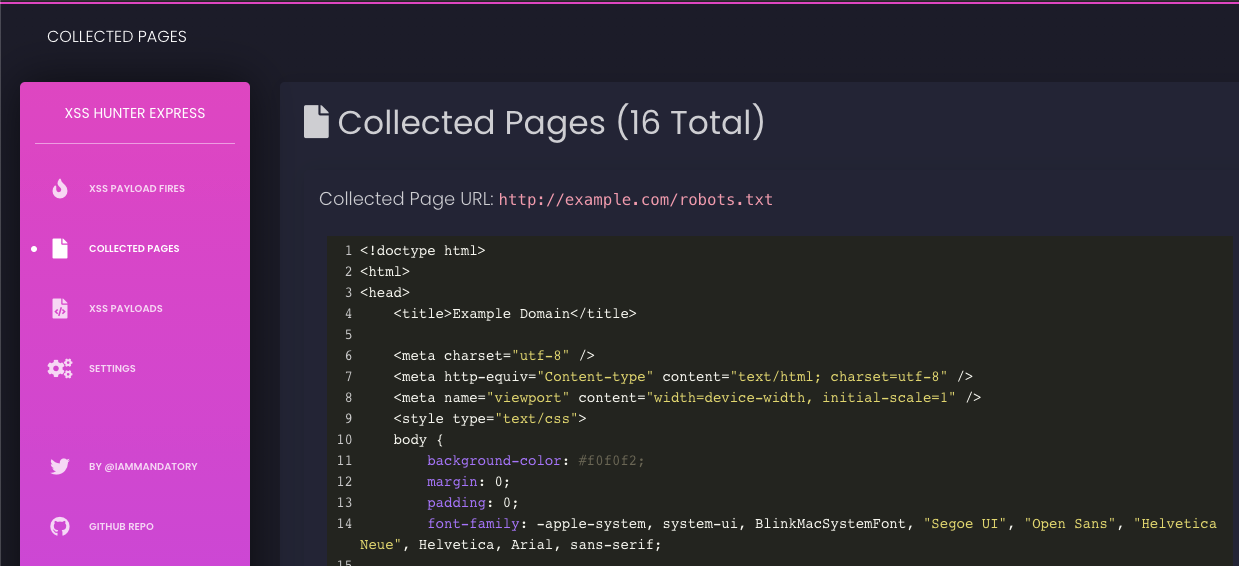 mandatoryprogrammer/xsshunter-express
XSS Hunterの簡単セットアップ版。5分でセットアップでき、メンテナンス不要です!
 sheeki03/tirith
Terminal security for developers and AI agents. Intercepts homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration, and…
 moham3driahi/xattacker
X Attacker Tool ☣ ウェブサイト脆弱性スキャナー&自動エクスプロイター
 aquasecurity/trivy-action
TrivyをGitHub Actionとして実行し、Dockerコンテナイメージを脆弱性スキャンします。
 ajinabraham/nodejsscan
nodejsscanは、Node.jsアプリケーション向けの静的セキュリティコードスキャナーです。
 cr0hn/dockerscan
最も包括的なDockerセキュリティスキャナー
 diego-treitos/linux-smart-enumeration
ペンテストやCTF向けのLinux列挙ツール、詳細度レベル付き
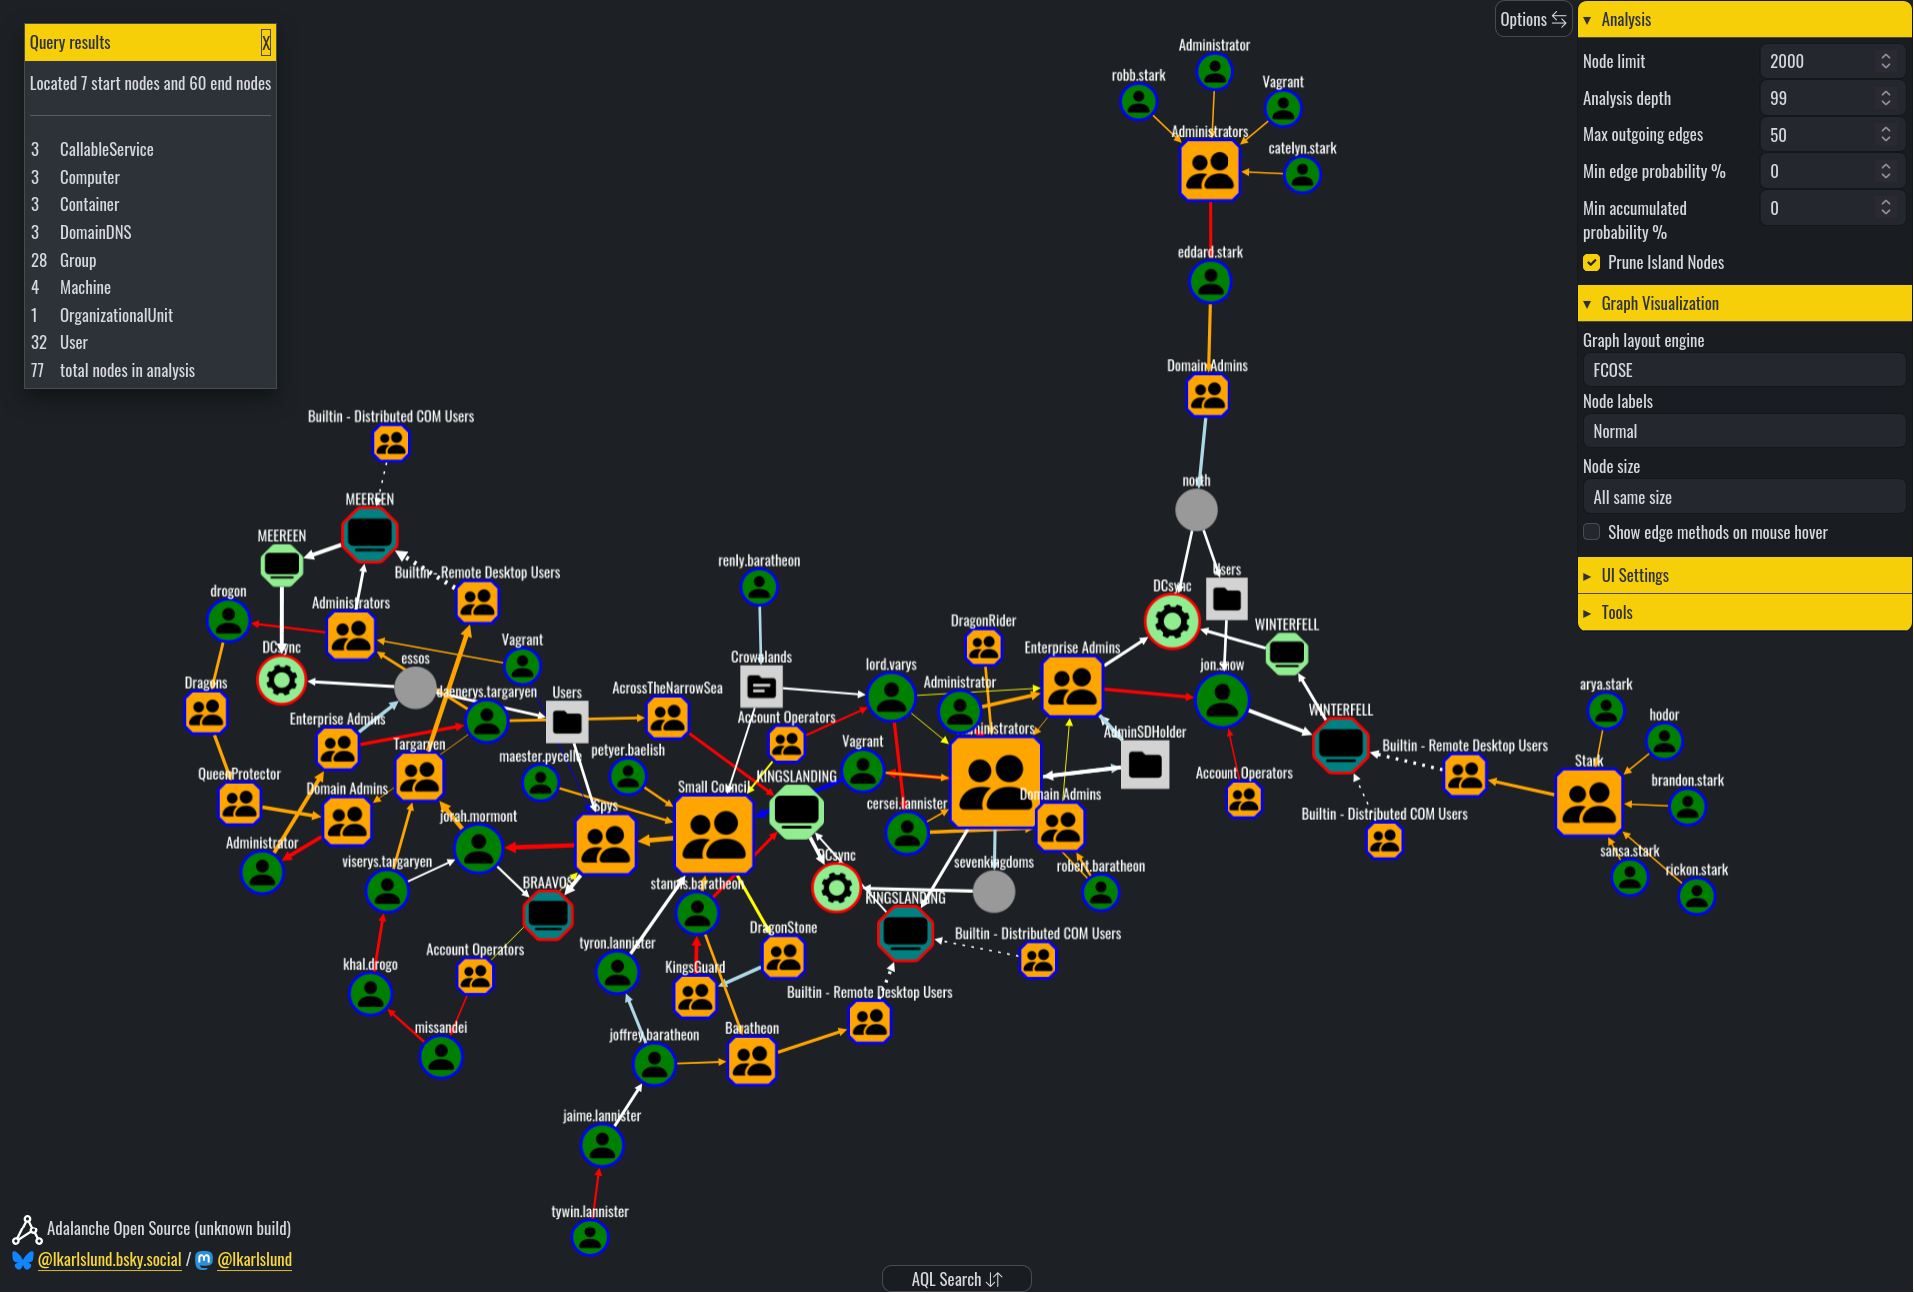 lkarlslund/adalanche
攻撃グラフ可視化・探索ツール(Active Directory)...誰が*本当に*ドメイン管理者なのか?

 aress31/burpgpt
OpenAIのGPTを統合したBurp Suite拡張機能で、高度に特化した脆弱性を発見するための追加のパッシブスキャンを実行し、あらゆる種類のトラフィックベースの分析を可能にします。
 salesforce/policy_sentry
リソースARNとアクセスレベルに基づいて最小権限のAWS IAMポリシーを生成し、クラウドインフラストラクチャのセキュアなポリシー作成を自動化します。
 xiphosresearch/exploits
雑多なエクスプロイトコード
 sap/macos-enterprise-privileges
このアプリケーションは、エンタープライズ環境のMacユーザーに対し、macOSでのアクセスレベルを管理者特権に昇格させることで、マシンの管理を制御できるようにします。ユーザーはアプリケーションの設定で時間枠を設定し、アプリケーションのインストールやアンインストールなどの特定のタスクを実行できます。









