
 doyensec/inql
InQLは、高度なGraphQLテストのための堅牢でオープンソースのBurp Suite拡張機能であり、直感的な脆弱性検出、カスタマイズ可能なスキャン、シームレスなBurp統合を提供します。





オープンソースのGraphQLテストツール、InQLへようこそ。このツールは、GraphQLテストの体験を向上させ、より効率的かつ効果的にするために設計された機能を提供します。
InQLをご信頼いただきありがとうございます。テストを楽しんでください!
InQLのユーザーインターフェースは、Scanner、Batch Queries、Engine Fingerprinting、Attack Vector Scanner タブという4つの主要コンポーネントを備えています。
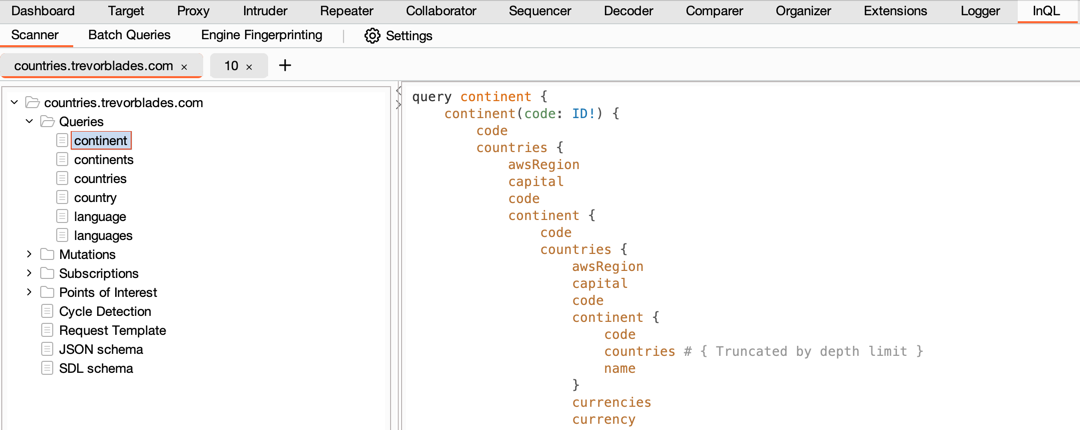
Scanner は InQL の中核であり、GraphQL エンドポイントやローカルのイントロスペクションスキーマファイルを分析できます。考えられるすべてのクエリ、ミューテーション、サブスクリプションを自動生成し、分析用に構造化されたビューに整理します。
✅ カスタマイズ可能なスキャン
InQL はスキャンを柔軟にカスタマイズできます。生成されるクエリの深さや、インデントに使用するスペースの数を調整できます。また、「Points of Interest」スキャンを実行して、GraphQL スキーマ内の潜在的な脆弱性を検出することもできます。
✅ Points of Interest 分析
Points of Interest スキャンを実行すると、さまざまな潜在的な脆弱性を網羅する豊富なデータセットが表示されます。これらのカテゴリは必要に応じて有効化・無効化できます。
✅ 循環参照の検出
InQL は循環参照の検出を実装しています。スキーマを分析した後、スキャナー結果ビューに潜在的に脆弱なクエリを表示します。
✅ Burp との連携強化
InQL は Burp とシームレスに統合され、Burp 内の任意の GraphQL リクエストから直接クエリを生成できます。また、自動生成されたクエリを他の Burp ツールに送信してさらに分析することもできます。
✅ カスタムヘッダー
ドメインごとにカスタムヘッダーを設定でき、ドメインリストは観測されたトラフィックから自動的に入力されます。
Batch Queries タブでは、エイリアスまたは配列バッチ処理を使用したバッチ GraphQL 攻撃を実行できます。これは、不十分に実装されたレート制限を回避するのに役立ちます。Intruder スタイルの攻撃モード(Sniper、Battering ram、Pitchfork、Cluster bomb)や、ワードリスト、ファイル、数値範囲、ブルートフォース用文字セットなど複数のペイロードソースをサポートしています。
Burp のネイティブメッセージエディターに「GraphQL (InQL)」タブが追加され、GraphQL リクエストを効率的に表示・変更できるようになりました。また、スキーマのハイライト表示により可読性も向上しています。
InQL は GraphiQL および GraphQL Voyager サーバーを実装しました。分析したスキーマをこれらに送信することで、分析をさらに強化できます!
このタブでは、GraphQL URL をスキャンしてバックエンドサーバー技術に関する情報を取得できます。
このタブでは、イントロスペクションの公開、フィールド候補の提案、バッチ処理の制限、クエリの深さと複雑さの制限、GET ベースのクエリとミューテーション、フォームエンコードされた POST ベースのリクエストなど、一般的な GraphQL セキュリティチェックのセットをエンドポイントに対して実行します。
イントロスペクションが無効になっている場合、InQL は Burp の履歴で観測された GraphQL トラフィックからスキーマを再構築できます。「Extract Schema from History」コンテキストメニューオプションを使用し、Scanner で再構築されたスキーマを検証・修正してください。
このスキャナーは、イントロスペクションが無効になっている場合にスキーマを再現するために設計されています。Clairvoyance CLI ツールをベースにしており、正規表現パターンマッチングを使用してスキーマの詳細を発見します。
InQL を正常にインストールするには、以下の要件を満たしていることを確認してください:
Burp:
Java:
$ sudo apt install -y openjdk-17-jdk
$ java --version
openjdk 17.0.6 2023-01-17
$ # Mac OS & Homebrew:
$ brew install go-task
$ # Debian
$ sudo apt install -y task
$ git clone https://github.com/doyensec/inql
$ cd inql
$ # Optionally, checkout dev branch (might be broken / unstable!)
$ git checkout dev
$ task all
これにより、リポジトリのルートに InQL.jar という名前のファイル、または同様のファイルが生成されます。これを Java 拡張機能として Burp に読み込みます。
開発環境
プロジェクトに貢献したい場合、特別な環境は必要ありません。変更を実装するたびにプロジェクトを再ビルドするだけで済みます。
コードの作業を効率化するには、変更を加えるたびに拡張機能を自動再ビルドするとよいでしょう。kotlin タスクを --watch / -w フラグ付きで実行するだけで準備完了です:
$ task kotlin -w
InQL はコミュニティからの貢献によって成り立っています。開発者、研究者、デザイナー、バグハンターのいずれであっても、あなたの専門知識は私たちにとって非常に貴重です。バグ報告、フィードバック、プルリクエストを歓迎します。あなたの参加は、InQL の改善を続け、コミュニティにとってより強力なツールにするための助けとなります。
やり取りは GitHub のイシュートラッカーを通じて行うのが最適ですが、ソーシャルメディア (@Doyensec) でも連絡を取ることができます。ご連絡をお待ちしています!
コントリビューターの皆様に特別な感謝を捧げます。皆様の献身と尽力が、今日の InQL を形作る上で大きな役割を果たしました。
現在:







