Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
NucleiFuzzer — 自動化されたWeb脆弱性スキャナー。URL発見ツール(ParamSpider、waybackurls、gauplus、hakrawler、katana)とNucleiファジングテンプレートを組み合わせて、XSS、SQLi、SSRF、Open Redirectsを検出します。 | Kitploit
ツール/GitHubGitHub/0xkayala/nucleifuzzer
偵察脆弱性スキャナー情報収集ウェブセキュリティファジングペネトレーションテスト
GitHub0xkayala/nucleifuzzer

NucleiFuzzer

自動化されたWeb脆弱性スキャナー。URL発見ツール(ParamSpider、waybackurls、gauplus、hakrawler、katana)とNucleiファジングテンプレートを組み合わせて、XSS、SQLi、SSRF、Open Redirectsを検出します。

リポジトリを見る
1.9k259586日前Kitploit レビュー済み
共有
ウェブサイト

NucleiFuzzer = Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + ファジングテンプレート

概要

NucleiFuzzer は、強力な URL 探索ツールと脆弱性スキャンツールのスイートを統合することで、Web アプリケーションのセキュリティテストを効率化・最適化するために設計された高度な自動化ツールです。ParamSpider、Waybackurls、Katana、Gauplus、Hakrawler を組み合わせて、Web アプリケーションの潜在的なエントリポイントを包括的に収集・列挙します。Nuclei の力を活用し、fuzzing-templates を用いてこれらのエンドポイントをスキャンすることで、幅広い脆弱性を効果的に発見します。

強化された NucleiFuzzer は、高度な URL 検証、uro による重複排除、httpx を用いた正確な HTTP フィルタリングを活用し、速度と精度のために構築されています。このツールは、セキュリティ専門家、バグバウンティハンター、Web 開発者 にシームレスなワークフローを提供し、セキュリティリスクを検出・対処して、堅牢な Web アプリケーション保護を実現します。

主な機能:

  1. 包括的な URL 探索: 複数のツール (ParamSpider、Waybackurls、Katana、Gauplus、Hakrawler) を統合し、URL とパラメータを網羅的にカバーします。
  2. 強化された脆弱性スキャン: Nuclei と fuzzing-templates を使用して、重大なセキュリティ問題を正確に特定します。
  3. 高度なフィルタリングと検証: uro と httpx を使用して重複や無関係な結果を除去し、よりクリーンで焦点を絞ったスキャンを実現します。
  4. 効率のためのレート制限: スキャン中の最適なパフォーマンスのために、リクエストレートをカスタマイズ可能です。
  5. カスタマイズ可能で使いやすい: ドメイン、ファイル、出力ディレクトリのオプションを簡単に設定でき、個別スキャンとバッチスキャンの両方に対応します。

強化された、効率的で信頼性の高いセキュリティテストソリューションとして、NucleiFuzzer を活用して Web アプリケーションを脆弱性や攻撃から保護しましょう!

注: Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Fuzzing Templates = NucleiFuzzer

重要: NucleiFuzzer を問題なく使用するには、ツール Nuclei、Paramspider、waybackurls、gauplus、hakrawler、katana、httpx、uro がマシンにインストールされ、正しく実行されることを確認してください。

✨ 新機能 (更新)

  • 🔍 自動偵察 + クローリング
  • ⚡ Nuclei 脆弱性スキャン
  • 📊 JSON + HTML レポート
  • 🧠 AI 脆弱性分析 (新機能)
  • 📁 クリーンな出力と重大度別のグループ化

含まれるツール:

  • Darkmoon - オープンソース (GPL-3.0) の自律型 AI ペネトレーションテストプラットフォームで、Web、API、Active Directory、Kubernetes をカバーし、エクスプロイトの証明を提供します。
  • Nuclei git clone https://github.com/projectdiscovery/nuclei.git
  • ParamSpider git clone https://github.com/0xKayala/ParamSpider.git
  • waybackurls git clone https://github.com/tomnomnom/waybackurls.git
  • gauplus git clone https://github.com/bp0lr/gauplus.git
  • hakrawler git clone https://github.com/hakluke/hakrawler.git
  • katana git clone https://github.com/projectdiscovery/katana.git
  • httpx git clone https://github.com/projectdiscovery/httpx.git
  • uro https://github.com/s0md3v/uro.git

テンプレート:

Fuzzing Templates git clone https://github.com/projectdiscovery/nuclei-templates.git

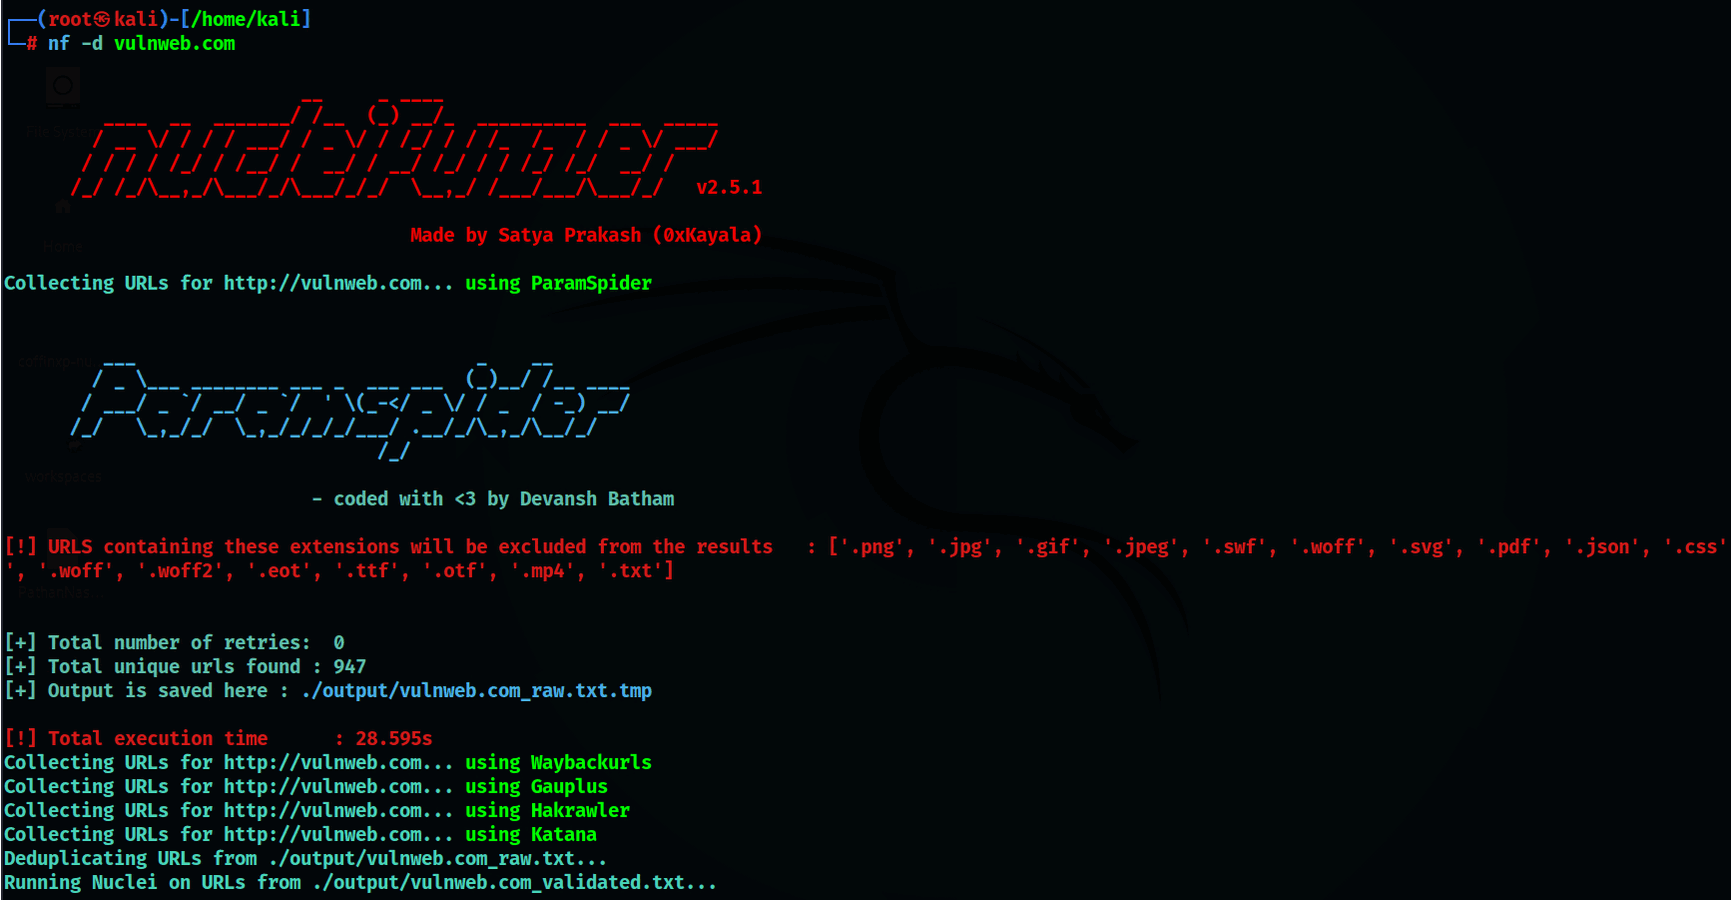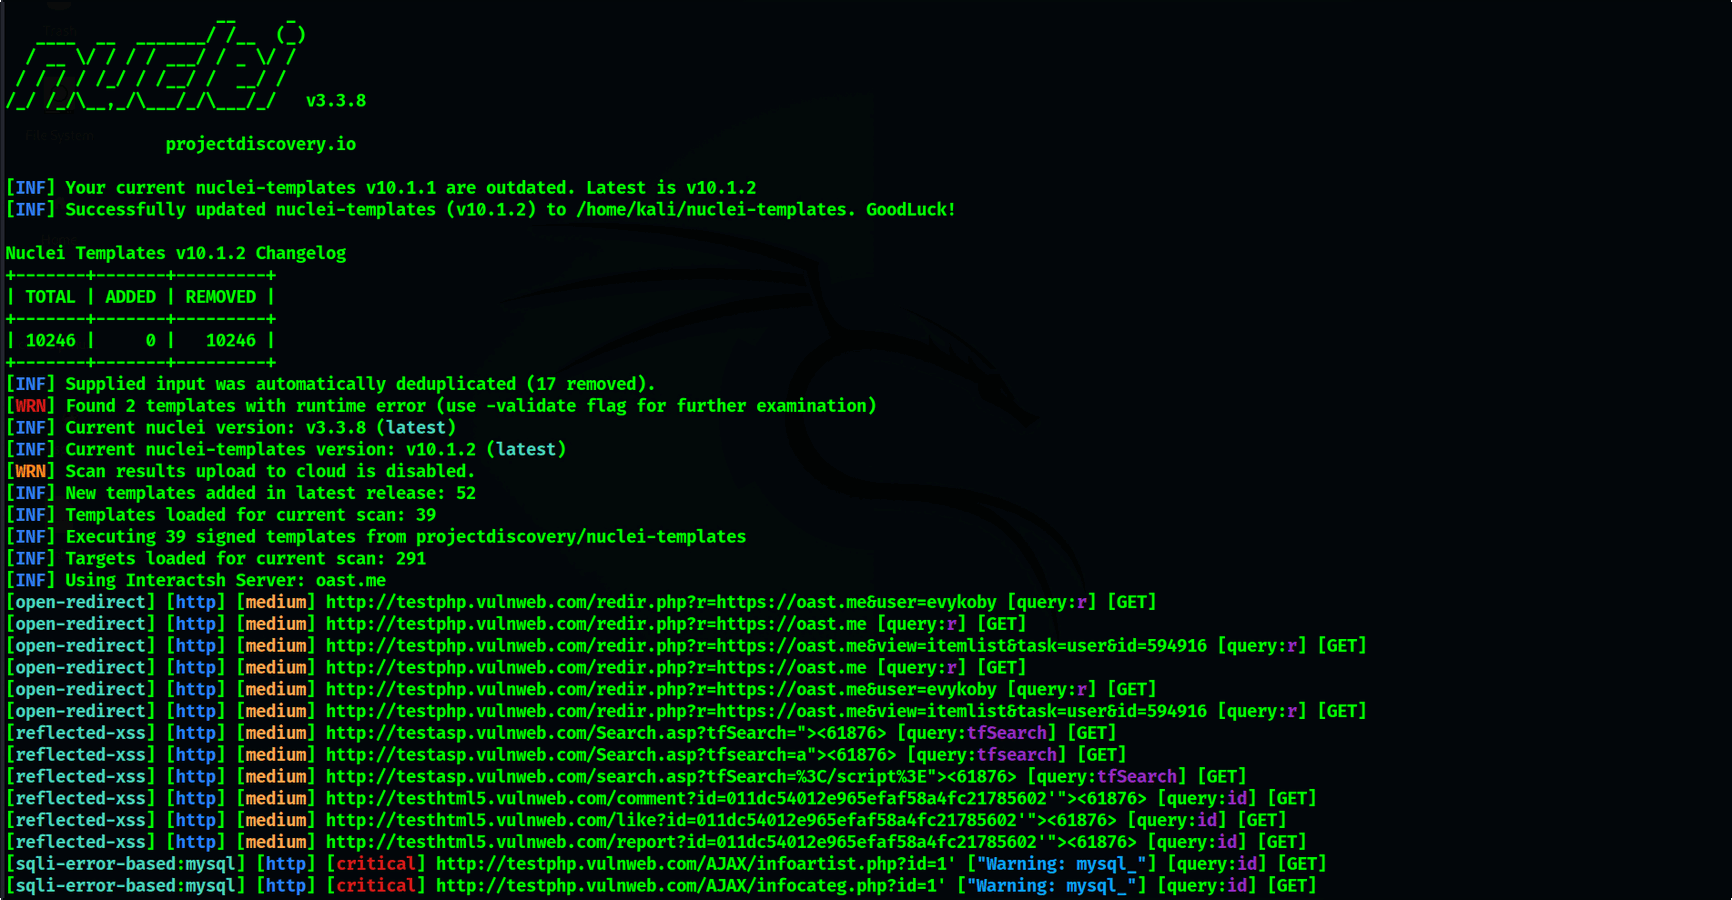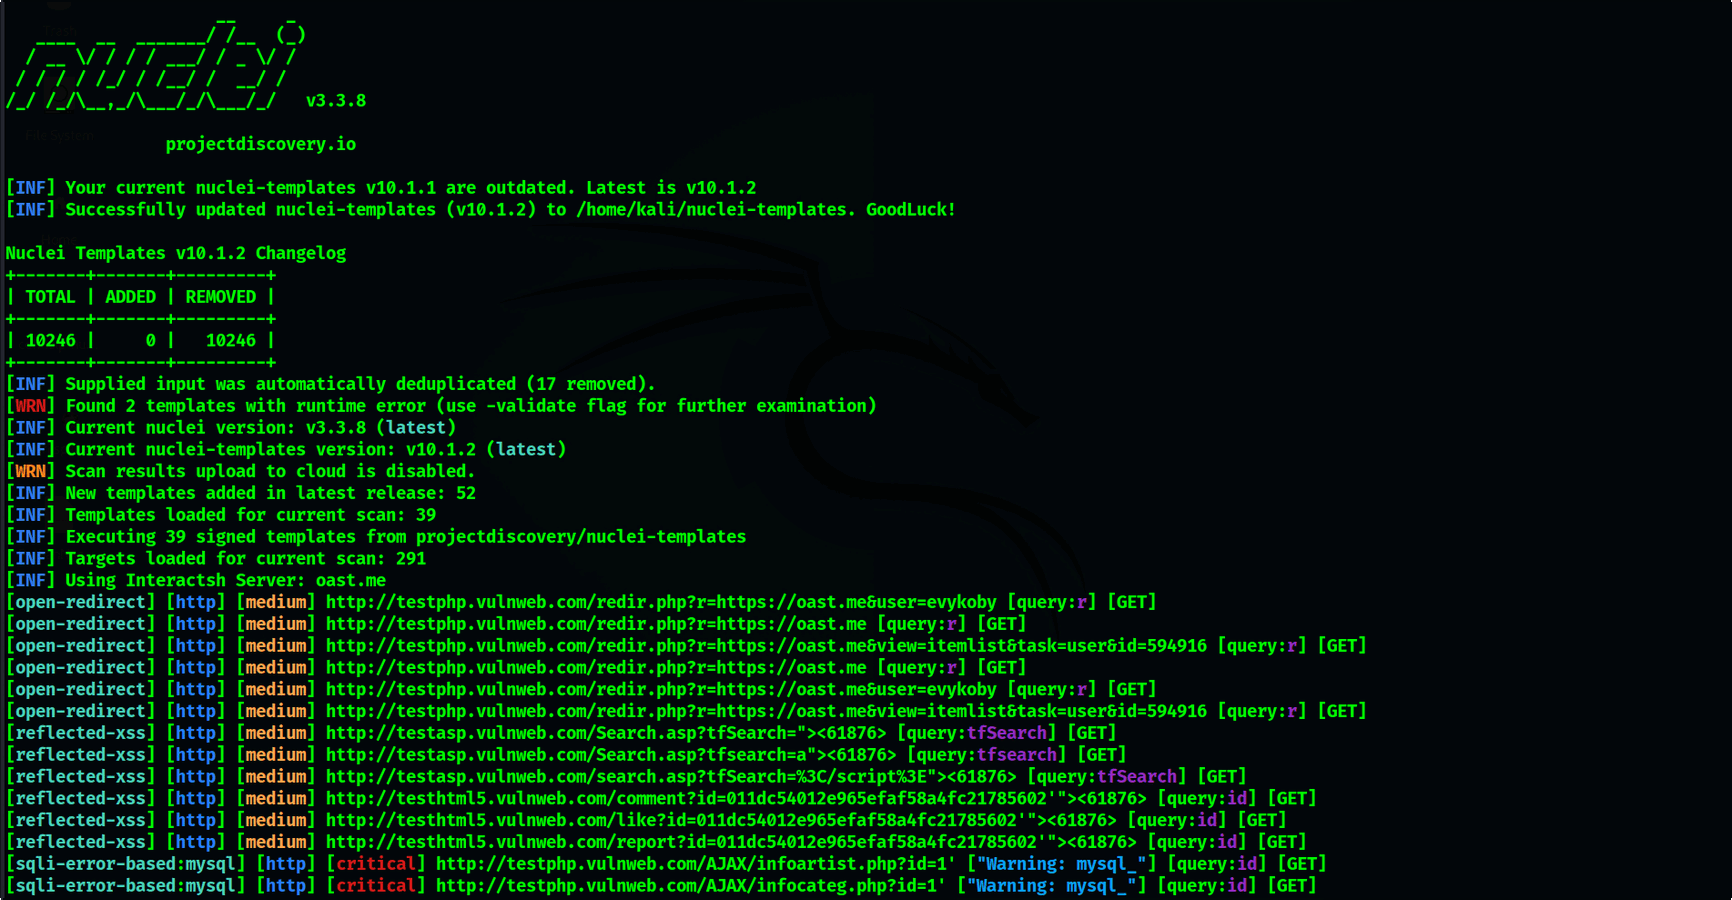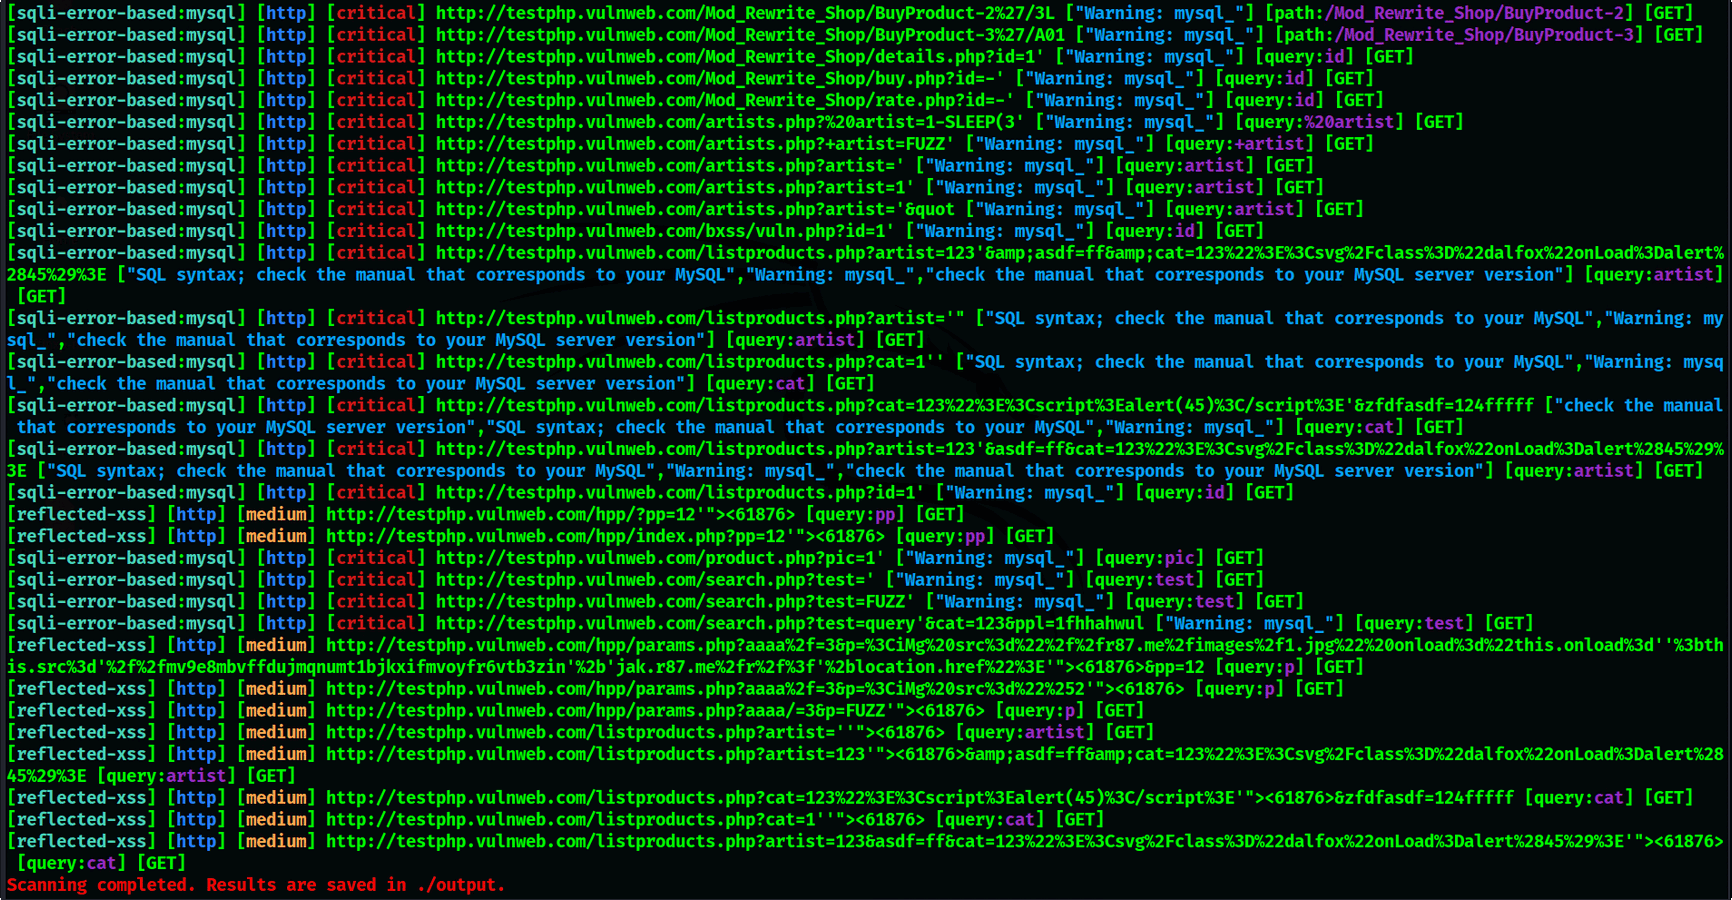
スクリーンショット

image

出力

image

使用方法

nf -h

これはツールのヘルプを表示します。サポートされているオプションは以下のとおりです。

NucleiFuzzer: A Powerful Automation Tool for Web Vulnerability Scanning

Usage: /usr/bin/nf [options]

Options:
  -h, --help              Display help information
  -d, --domain <domain>   Single domain to scan for vulnerabilities
  -f, --file <filename>   File containing multiple domains/URLs to scan
  -o, --output <folder>   Specify output folder for scan results (default: ./output)

インストール:

NucleiFuzzer をインストールするには、次の手順に従ってください:

git clone https://github.com/0xKayala/NucleiFuzzer.git && cd NucleiFuzzer && sudo chmod +x install.sh && ./install.sh && (command -v nf &> /dev/null && nf -h || echo "Installation failed: Command 'nf' not found. Please check for errors during installation.") && cd .. || echo "Failed to clone or navigate to NucleiFuzzer repository. Please check your setup."

例:

NucleiFuzzer の使用方法の例をいくつか示します:

  • 単一のドメインに対して NucleiFuzzer を実行する:

    nf -d example.com
    
  • ファイルから複数のドメインに対して NucleiFuzzer を実行します:

    nf -f file.txt
    

実践デモ:

NucleiFuzzer ツールの実践デモについては、以下の動画をご覧ください 👇

スター履歴

スター履歴チャート

コントリビューション

コントリビューションを歓迎します!NucleiFuzzer へのコントリビューションをご希望の場合は、以下の手順に従ってください:

  1. リポジトリをフォークします。
  2. 新しいブランチを作成します。
  3. 変更を加えてコミットします。
  4. プルリクエストを送信します。

制作 Satya Prakash | 0xKayala \

Security Researcher 兼 Bug Hunter \

私とつながる:

0xkayala 0xkayala 0xkayala @0xkayala 0xkayala

サポート:

0xKayala


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →