#1
 subat0mik/misconfiguration-manager
Misconfiguration Managerは、既知のMicrosoft Configuration Managerの技術と関連する防御および堅牢化ガイダンスのための中央ナレッジベースです。
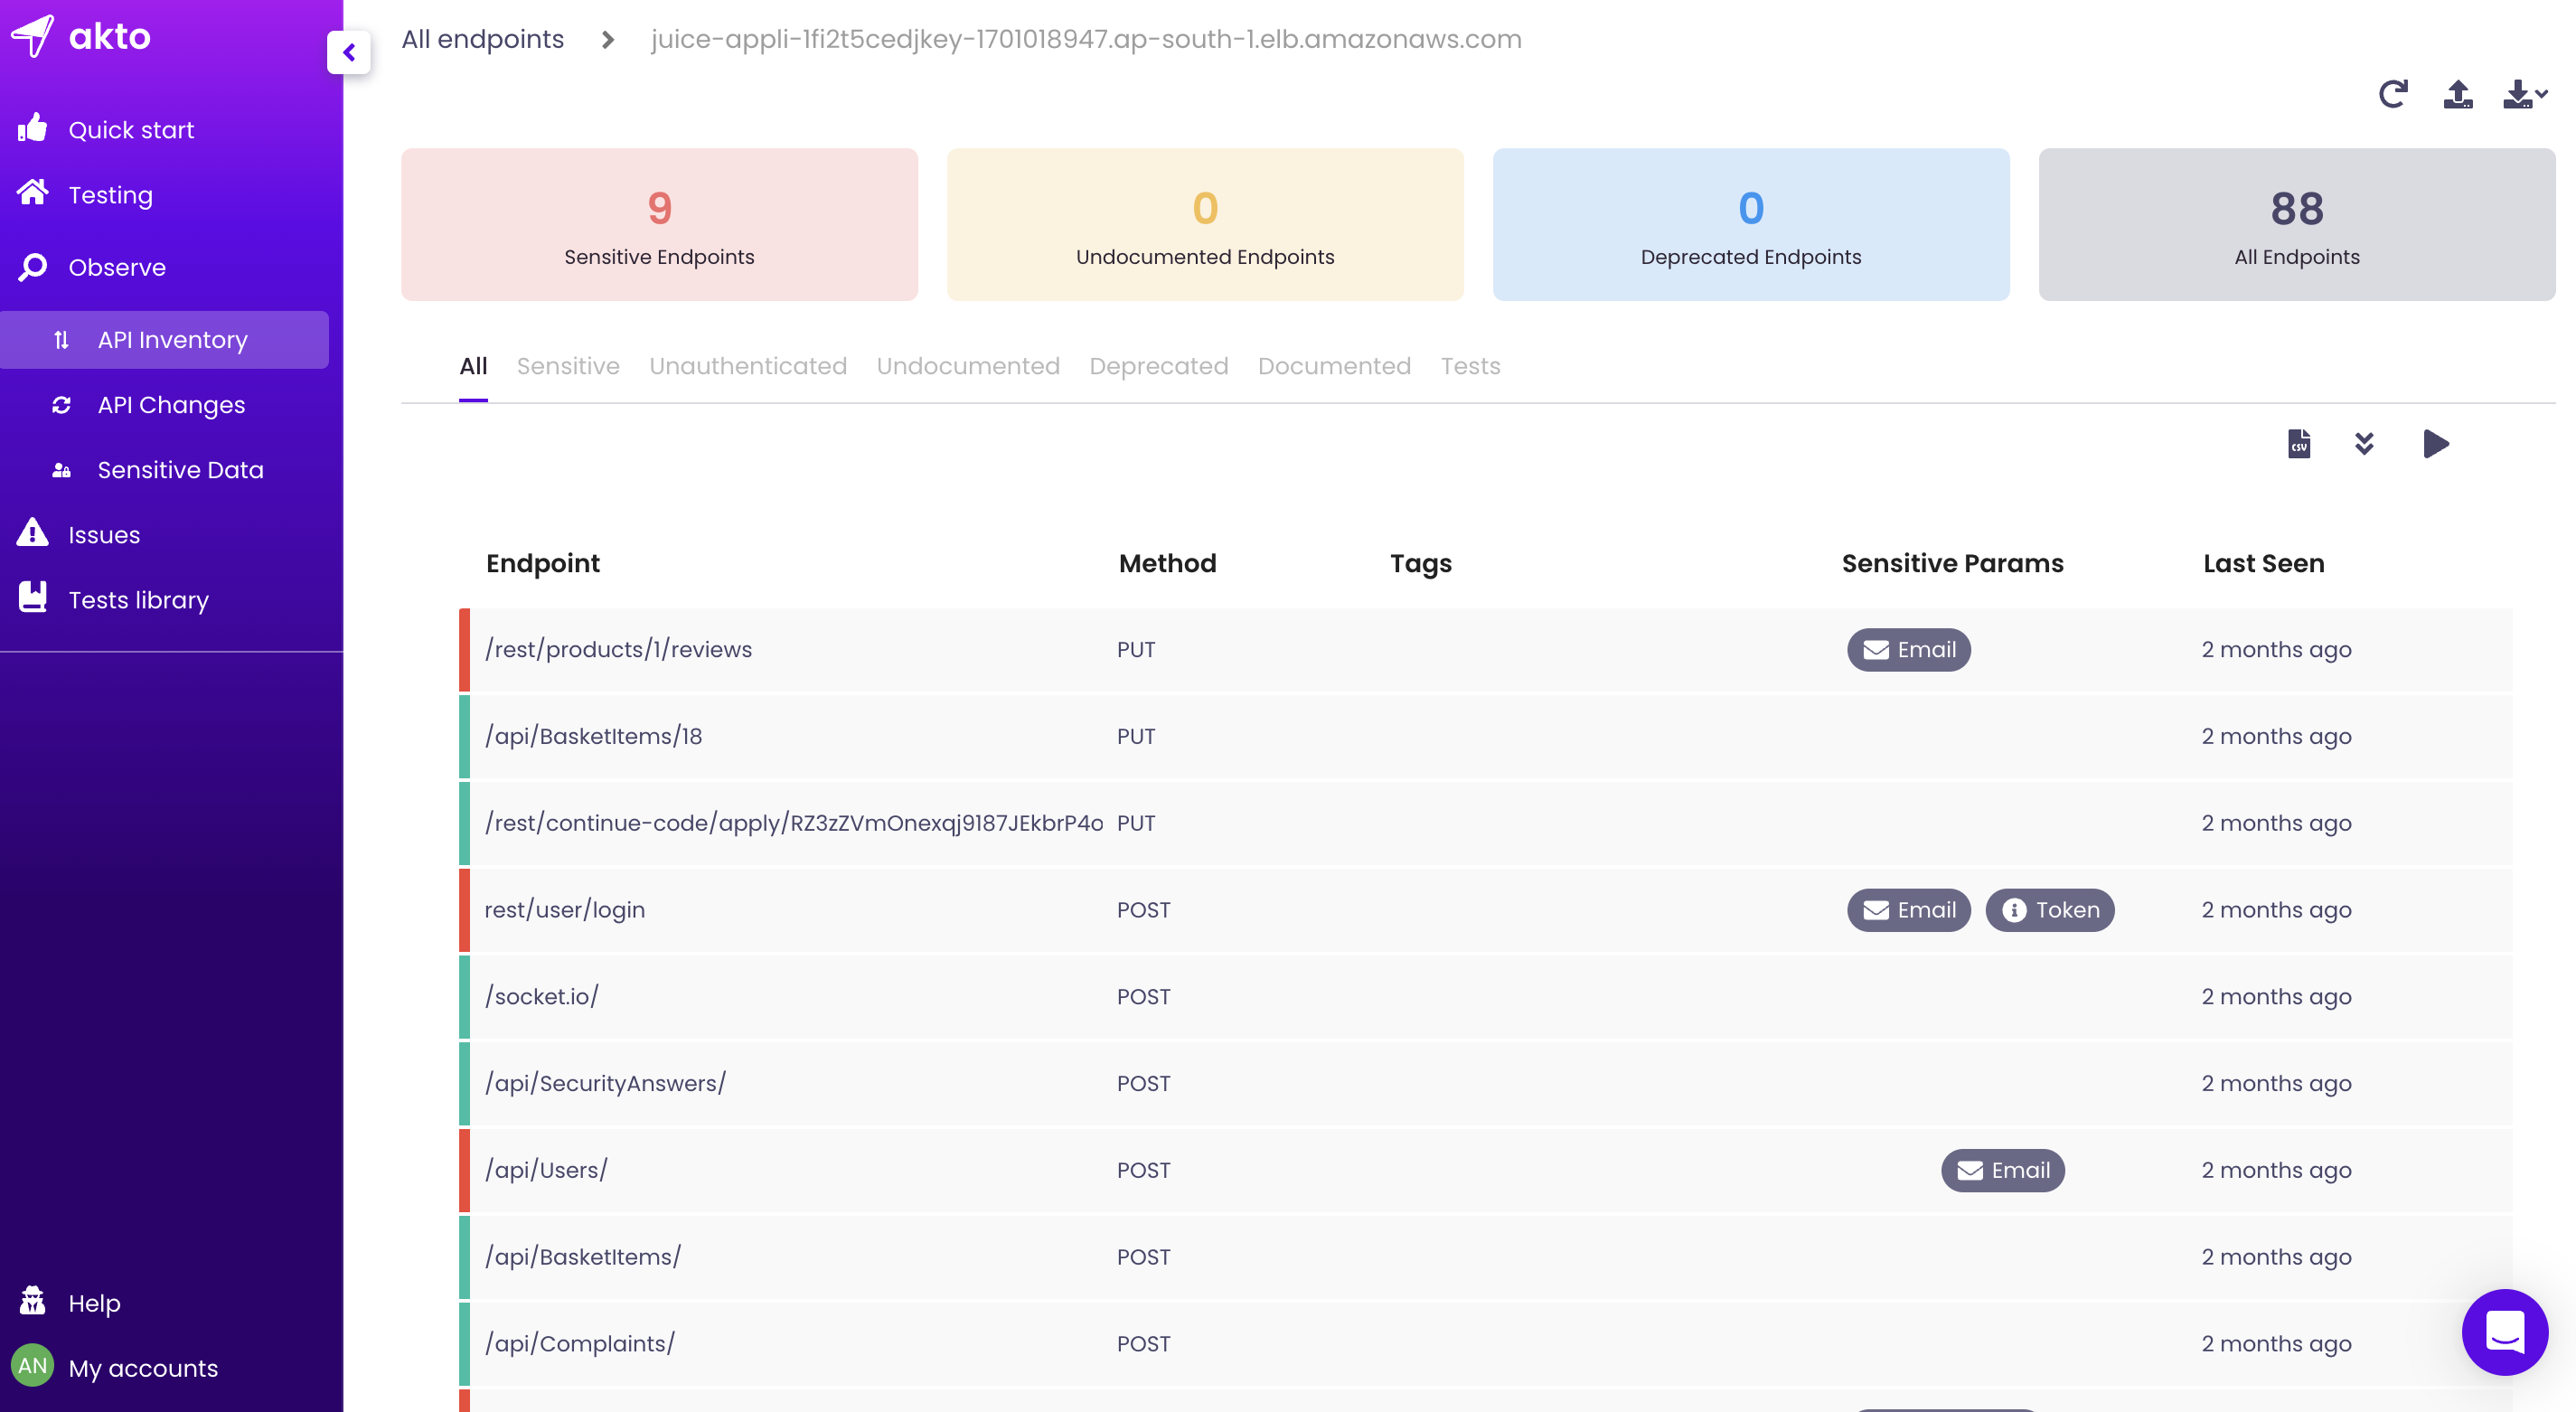 akto-api-security/akto
オープンソースのAPIセキュリティプラットフォームで、継続的なAPI発見、脆弱性テスト、ランタイム脅威検知を実現します。CI/CDパイプラインと統合し、1000以上の組み込みテストでOWASP Top 10をカバーします。
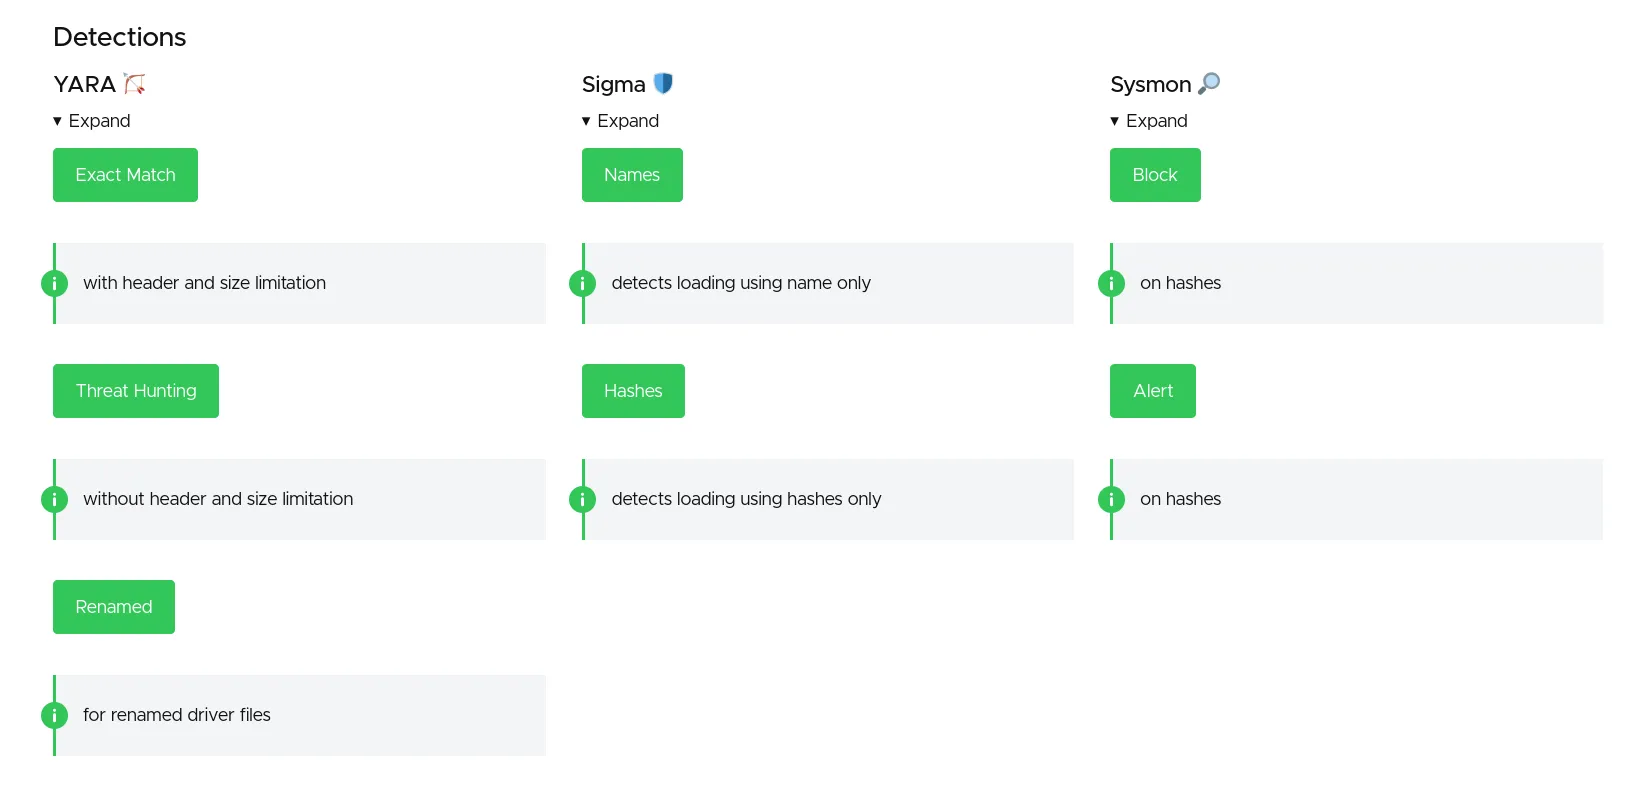 magicsword-io/loldrivers
脆弱性および悪意のあるWindowsドライバのキュレーションデータベース。プロアクティブな脅威ハンティングとインシデントレスポンスのためのYARA、Sigma、ClamAV、Sysmon検出ルールを備えています。
 owasp/nodegoat
OWASP NodeGoat プロジェクトは、Node.js で開発された Web アプリケーションに OWASP Top 10 のセキュリティリスクがどのように適用されるか、またそれらに効果的に対処する方法を学ぶための環境を提供します。
 attify/firmware-analysis-toolkit
ファームウェアセキュリティ研究プラットフォーム。IoT、エッジAI、モバイルデバイス、ロボティクスを対象に、バイナリ解析、テイントトレーシング、エミュレーションを組み合わせたツールです。
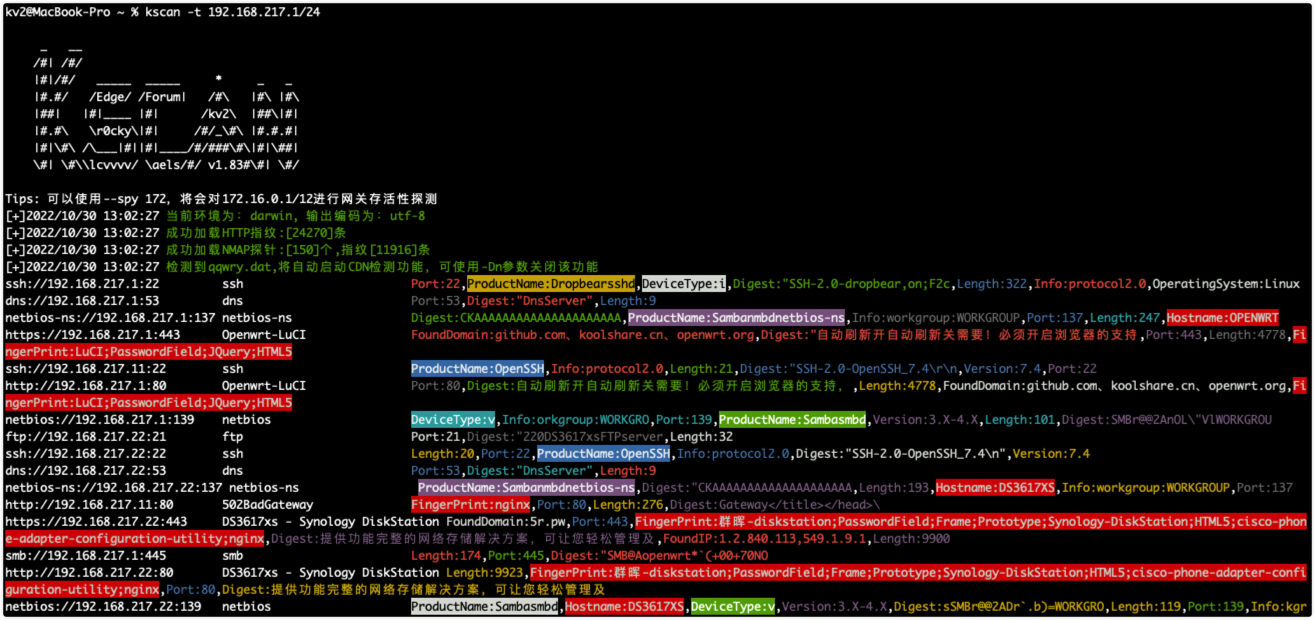 lcvvvv/kscan
マルチプロトコルポートスキャナ。指紋認識、サービス検出、ブルートフォース認証テストを備えています。1200以上のプロトコル、10000以上のフィンガープリント、自動ネットワーク偵察をサポート。
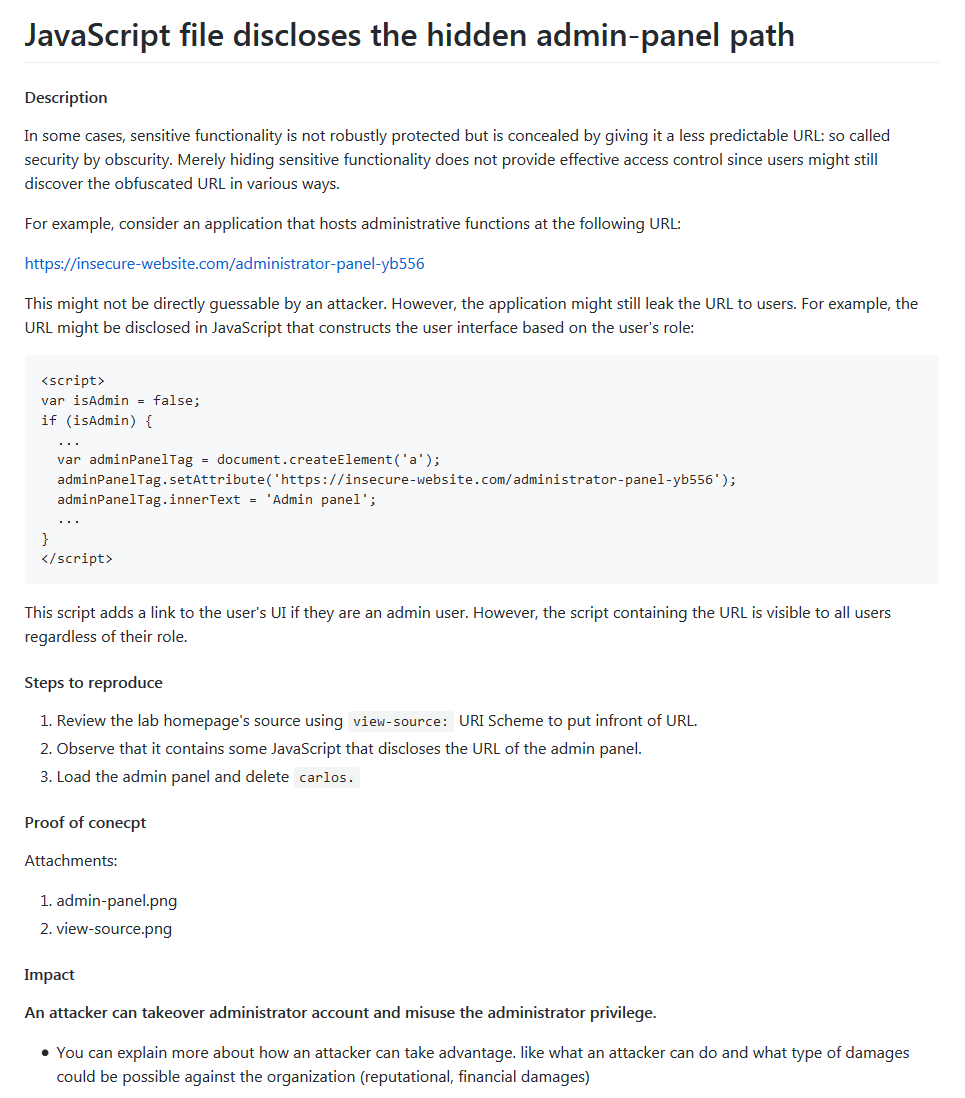 bittentech/bug-bounty-beginner-roadmap
バグハンティングを始めたいと考え、初心者としてのガイダンスが必要なすべての人のためのリソースファクトリーです。
 tom0li/collection-document
品質の高い安全に関する記事のコレクション。素晴らしい記事。
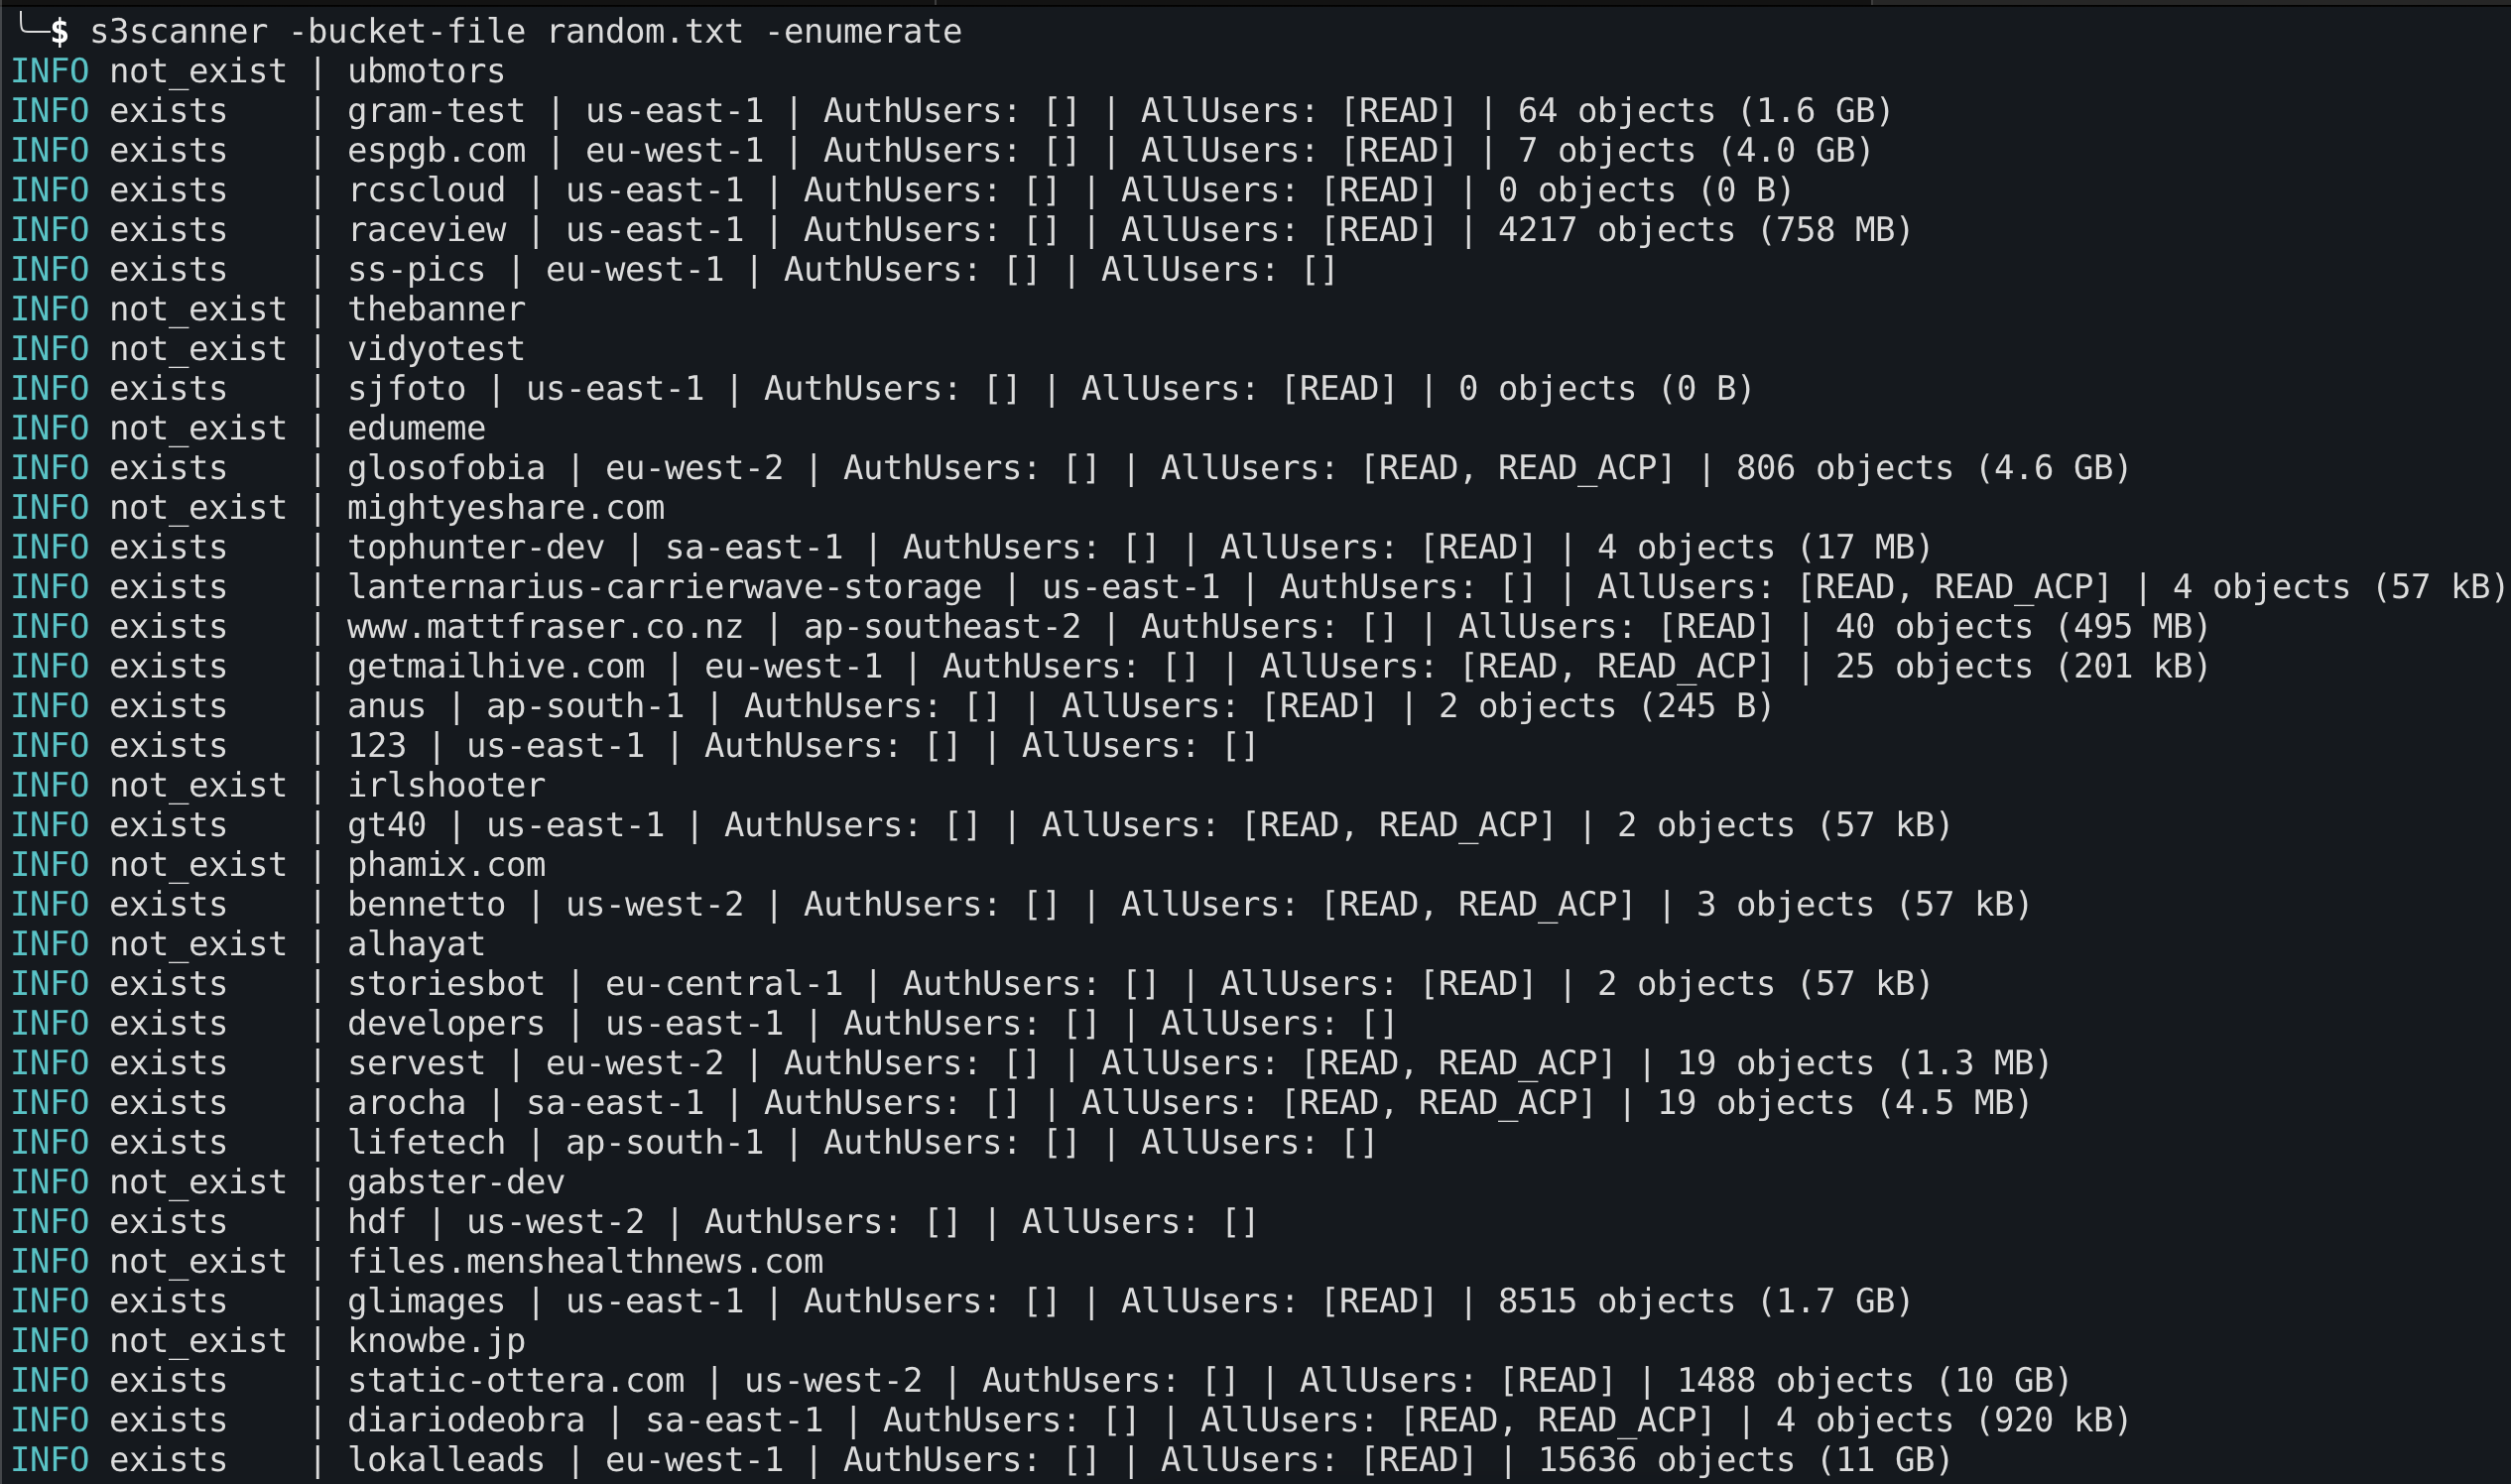 sa7mon/s3scanner
S3互換API全体で設定ミスのあるS3バケットをスキャンします!
 portswigger/turbo-intruder
高速なBurp Suite拡張機能で、カスタムスタック、Pythonベースの攻撃設定、および自動脆弱性分析のための高度なdiffingを備え、大量のHTTPリクエストを送信します。
 sap/macos-enterprise-privileges
このアプリケーションは、エンタープライズ環境のMacユーザーに対し、macOSでのアクセスレベルを管理者特権に昇格させることで、マシンの管理を制御できるようにします。ユーザーはアプリケーションの設定で時間枠を設定し、アプリケーションのインストールやアンインストールなどの特定のタスクを実行できます。
 rabbitmask/weblogicscan
Oracle WebLogic Server向けの自動脆弱性スキャナー。逆シリアライゼーション、SSRF、任意のファイルアップロードを含む過去のCVEを検出し、バッチスキャンとバージョン識別に対応しています。
 sw33tlie/bbscope
HackerOne、Bugcrowd、Intigriti、YesWeHack、Immunefi向けのスコープ集約ツール!
 datasploit/datasploit
#An #OSINT Framework は、企業、人物、電話番号、ビットコインアドレスなどに対して様々なリコネ技術を実行し、 すべての生データを集約し、そして複数の形式でデータを提供します。
 linkedin/qark
複数のセキュリティ関連のAndroidアプリケーションの脆弱性を探すためのツール
 s-rah/onionscan
OnionScanは、ダークウェブを調査するための無料でオープンソースのツールです。