#1

 bfuzzy/auditd-attack
MITREの攻撃フレームワークにマッピングされたLinux Auditdルールセット
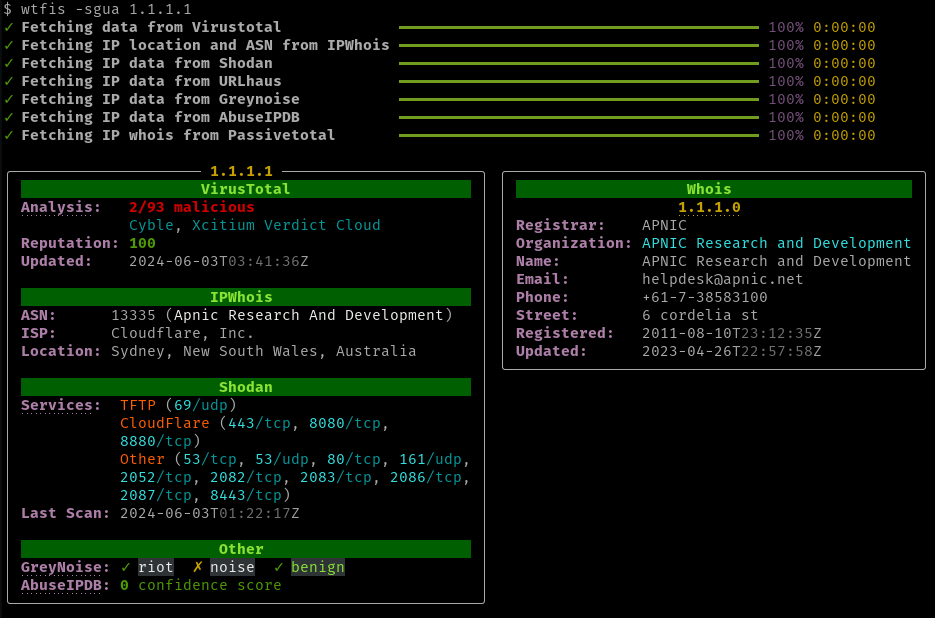 pirxthepilot/wtfis
非ロボット向けのパッシブなホスト名・ドメイン・IPルックアップツール
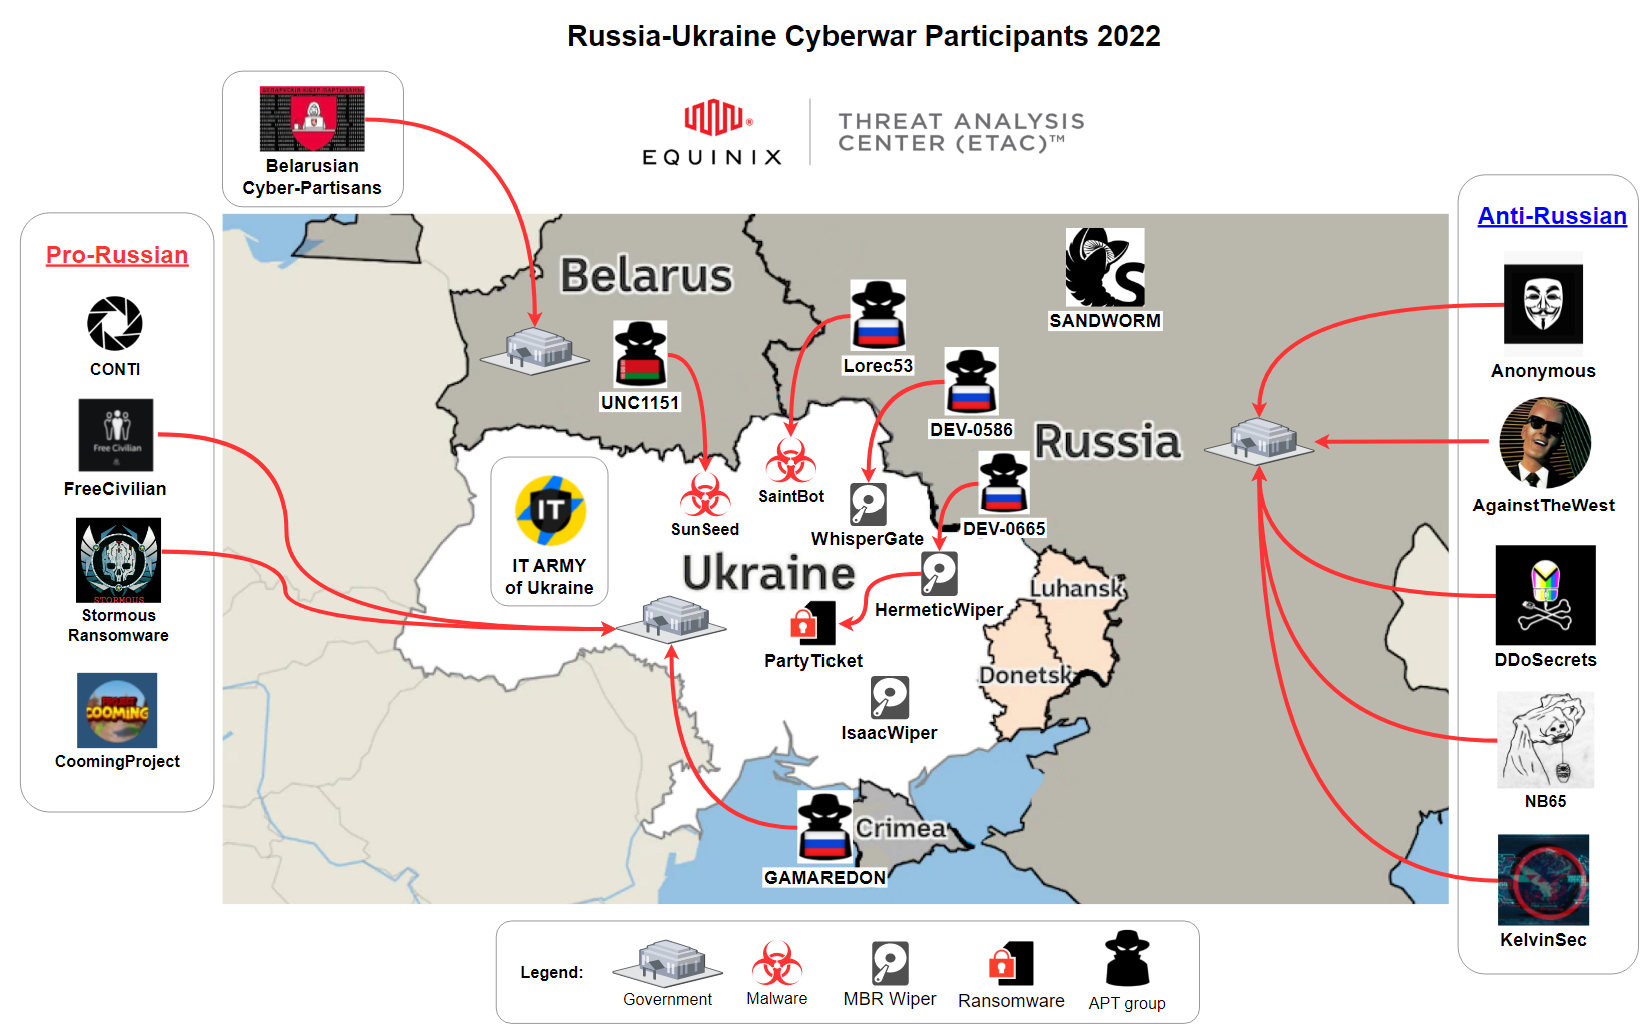 curated-intel/ukraine-cyber-operations
Curated Intelligence は、世界各地のアナリストと協力し、追加の無料脅威インテリジェンスを求めるウクライナの組織に役立つ情報を提供しています。Slava Ukraini. ウクライナに栄光あれ。
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 olafhartong/threathunting
MITRE ATT&CK にマッピングされた Splunk アプリで、脅威ハンティングをガイドします。
 pedramamini/threatingestor
複数のソース(OSINTフィード、マルウェアレポート)からインジケータを抽出・正規化し、分析と共有のための統一的フォーマットにまとめる、自動化された脅威インテリジェンス集約ツール。
 misp/misp-taxonomies
MISPタクソノミーシステムで使用されるタクソノミーであり、他の情報共有ツールでも使用できます。
 1an0rmus/tekdefense-automater
Automater - IP、URL、MD5 の OSINT 解析
 olafhartong/attackdatamap
イベントレベルでのデータソース評価により、潜在的なカバレッジまたはMITRE ATT&CKフレームワークを示します。
 stamusnetworks/scirius
Suricataルールセット管理、脅威ハンティング、ルールチューニングのためのWebインターフェース。マルチソースフィードの集約、変換、アクティビティ統計機能を備えています。
 hurricanelabs/machinae
自動化されたセキュリティインテリジェンス収集ツール。IP、ドメイン、URL、ハッシュ、SSLフィンガープリントに関する脅威データを公開フィードやAPIからクエリし、YAMLベースの設定とJSON出力を備えています。
 vxunderground/threatintelligencediscordbot
さまざまなクリアネットドメインとランサムウェア脅威アクターのドメインから更新情報を取得します。
 jpcertcc/phishurl-list
JPCERT/CCからのフィッシングURLデータセット
 shirkdog/pulledpork
SnortおよびSuricataのルール管理のためのPulled Pork(Google Codeより)
 toborrm9/malicious_extension_sentry
Malicious Extension Database