

 stanfrbd/cyberbro
ガベージ入力からIoCを抽出し、複数のCTIサービスを使用してそのレピュテーションをチェックするシンプルなアプリケーション。
ガベージ入力から IoC を抽出し、複数のサービスを使用してその評判をチェックするシンプルなアプリケーションです。
🌐 demo.cyberbro.net



Cybergordon と IntelOwl にインスパイアされています。
このプロジェクトは、複雑なソリューションをデプロイすることなく、複数のサービスを使用してオブザーバブルの評判をチェックするシンプルで効率的な方法を提供することを目的としています。 ドキュメントは https://docs.cyberbro.net/ でご覧ください。
[!TIP] カスタムレポートを作成するには、MCP (Model Context Protocol) 経由でお気に入りの LLM (Claude、OpenAI gpt-5 など) と共に Cyberbro を使用してください
詳細については Cyberbro MCP をご確認ください。
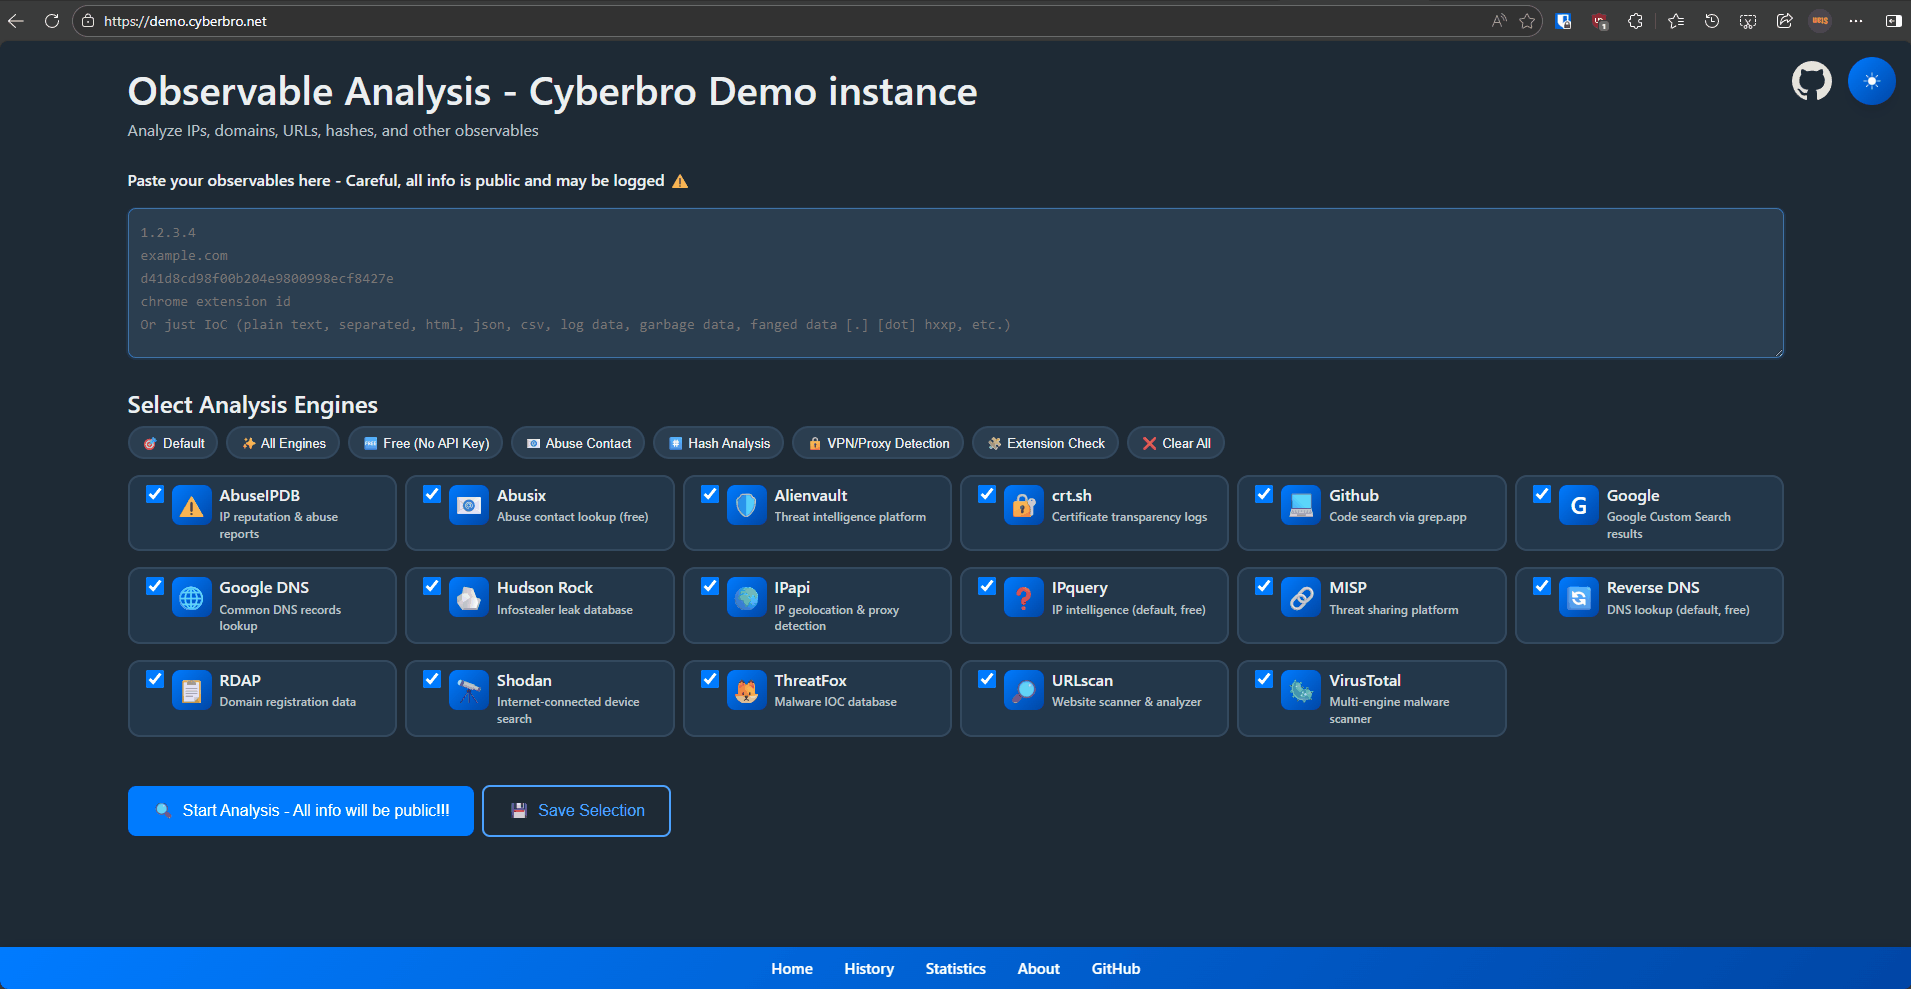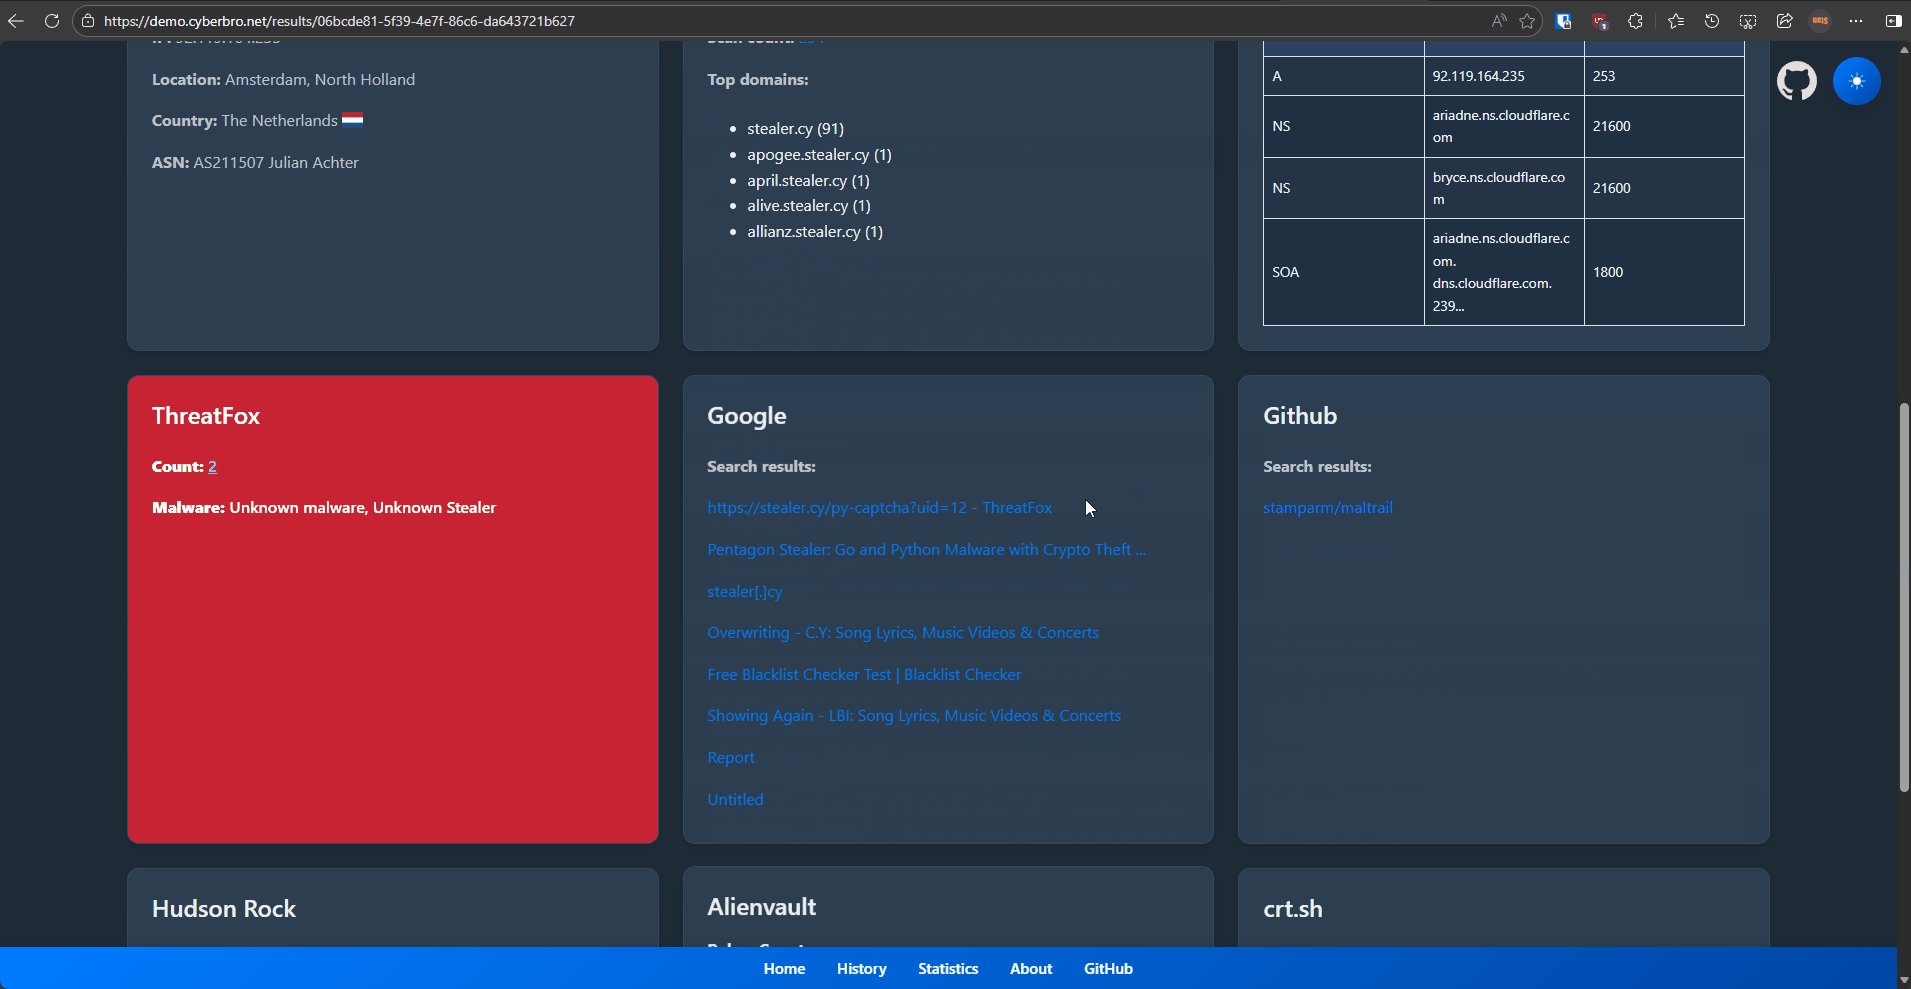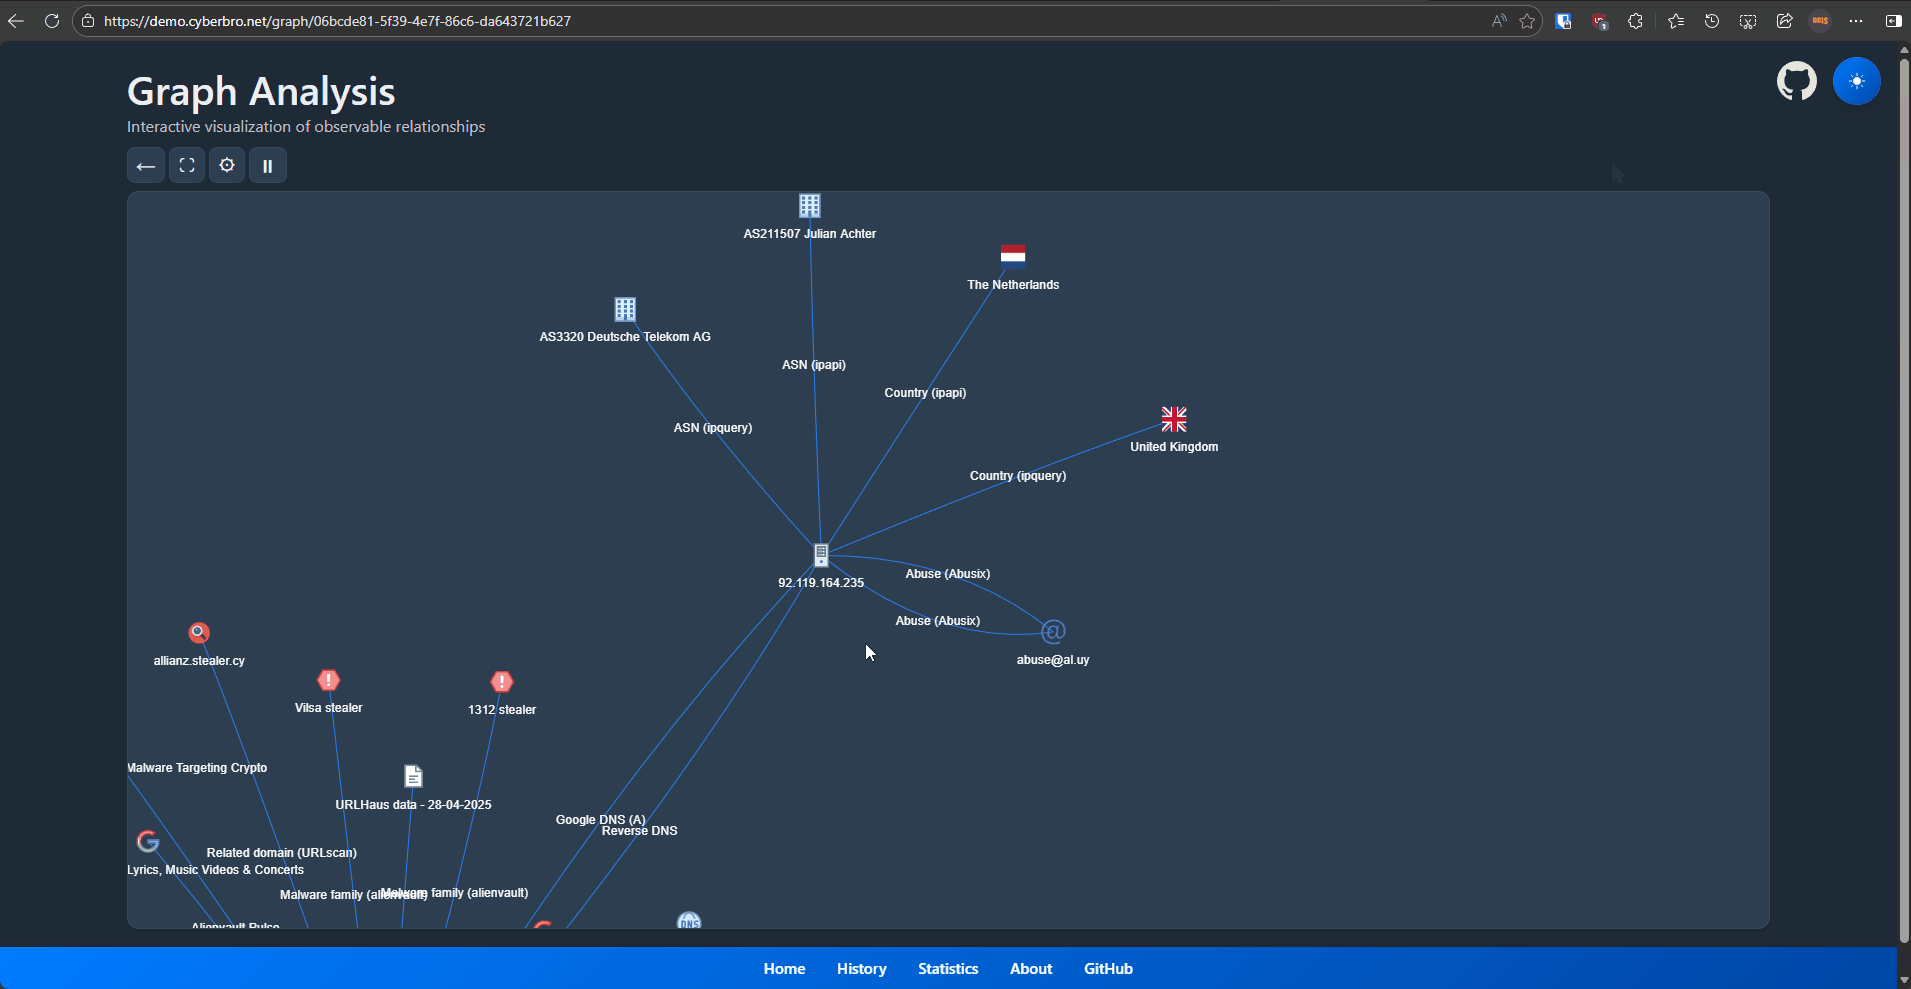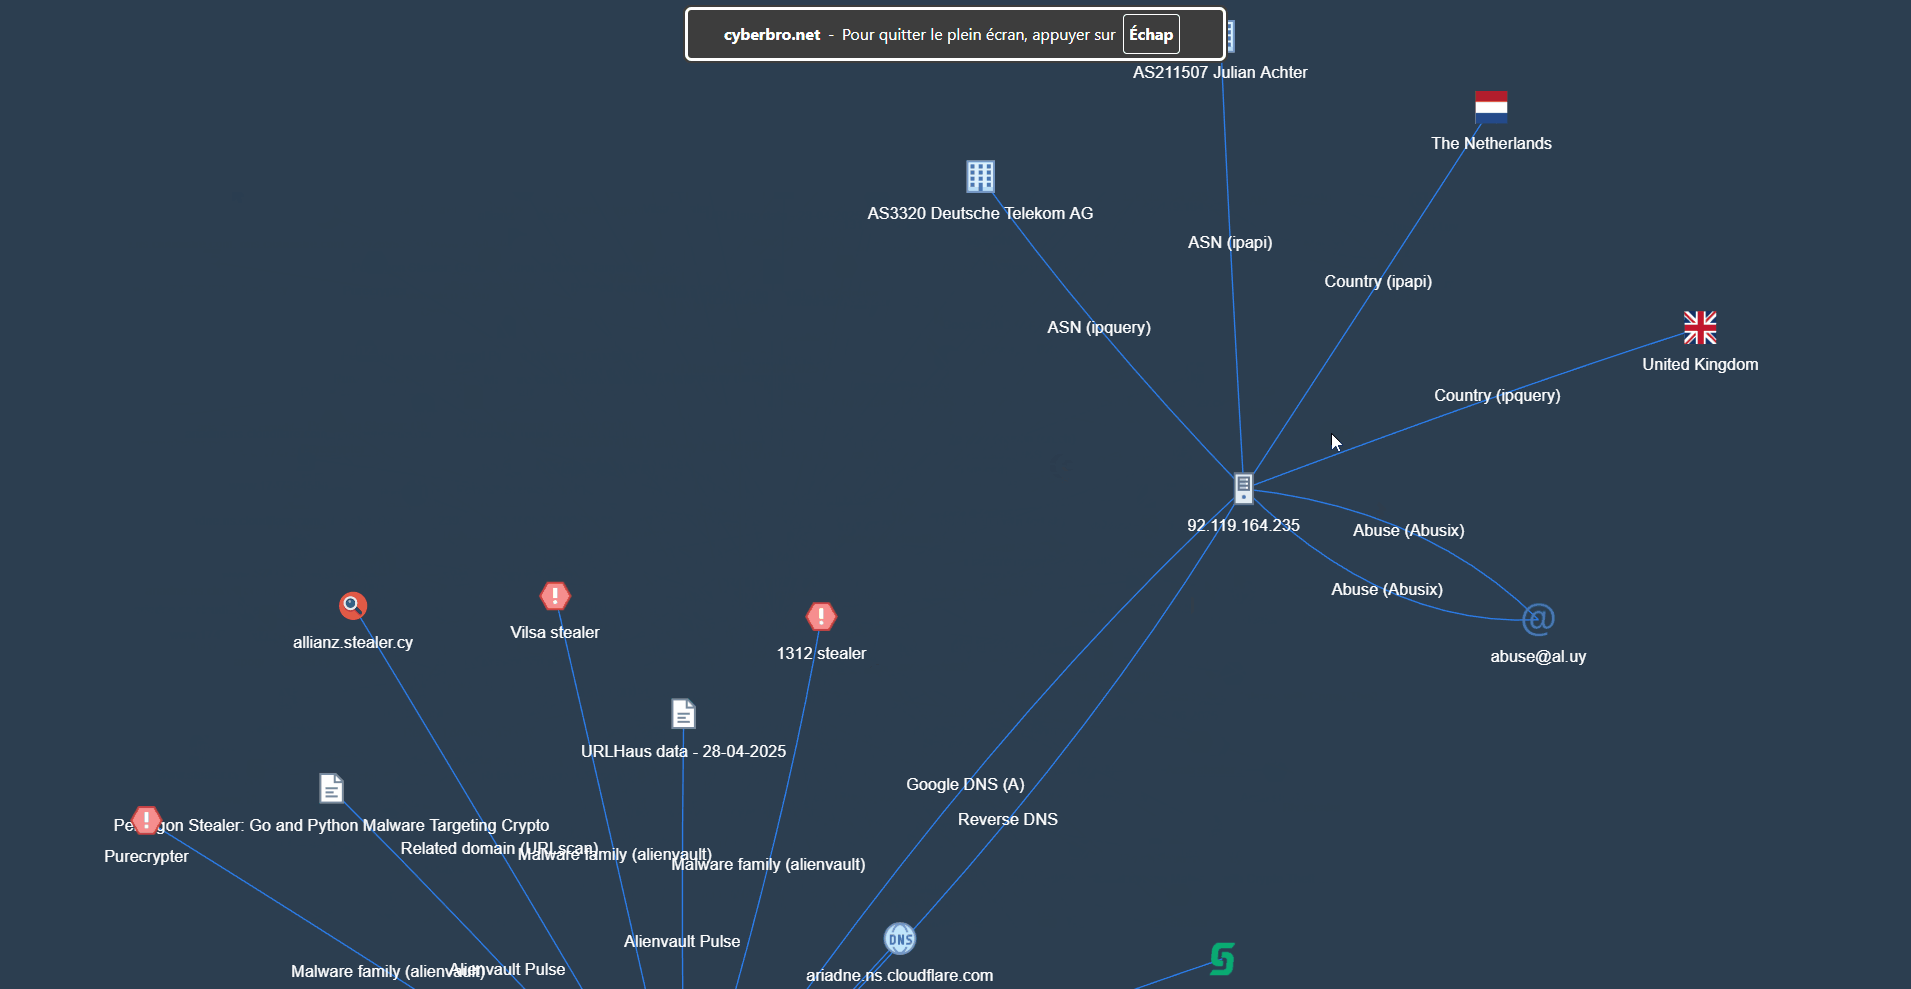
[!TIP] 面倒な場合は、Docker が必要です。
git cloneを実行し、.env.sampleを.envにコピーし、docker compose upを実行してからlocalhost:5000にアクセスしてください。はい、それだけです!
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
cp .env.sample .env
[!NOTE] API キーをお持ちでない場合でも問題ありません。
.env.sampleを.envにコピーし、オプションの値を空のままにしてください。プロキシを使用する場合は注意してください。
すべての無料エンジンを使用できます!
.env ファイルに値 (必要に応じてプロキシを含む) を入力します。[!WARNING]
.envには機密のシークレットが含まれており、決してコミットしてはいけません。 本番環境やチームでのデプロイには、SOPS、Vault、または同等のシークレットマネージャーワークフローを使用してください。
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_CSE_URL=https://www.googleapis.com/customsearch/v1
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] バージョン
v0.13.0以降、Cyberbro はsecrets.jsonと/configページをサポートしなくなりました。詳細は discussion 165 をご覧ください。
既にレガシーのsecrets.jsonをお持ちの場合は、以下で.envに変換してください:python3 scripts/secrets_json_to_env.py
デプロイの詳細については、ドキュメントの Advanced options for deployment をご覧ください。
[!WARNING]
docker-composeではなくdocker composeとしてcomposeプラグインをインストールしてください。 Docker では、ローカルの.envでFLASK_HOST=127.0.0.1を設定していても、アプリはコンテナ内で0.0.0.0にバインドされます。
docker compose up # use -d to run in background and use --build to rebuild the image
イメージをビルドする前に
.envを編集することを忘れないでください。
すべての Docker デプロイオプションについては、ドキュメントの Advanced options for deployment をご覧ください。
依存関係をインストールする前に venv を作成することをお勧めします。
pip install -r requirements.txt
gunicorn でアプリを実行します (クリーンモード)。gunicorn -c prod/gunicorn.conf.py app:app
python3 app.py
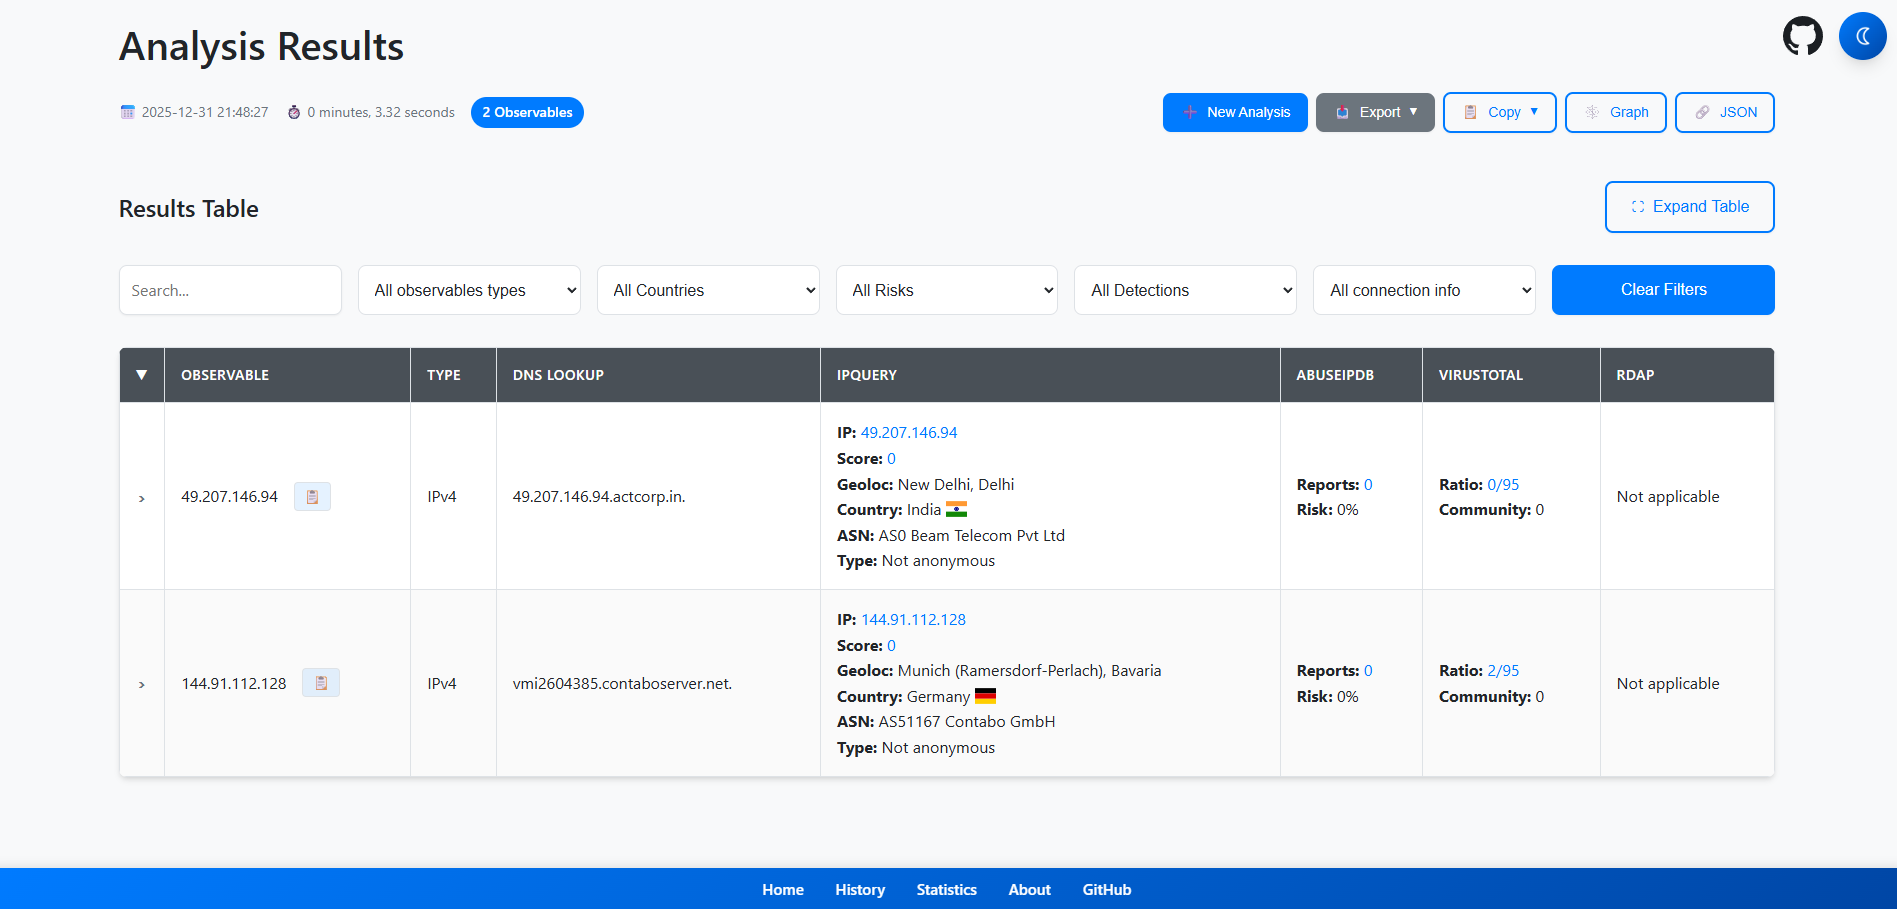
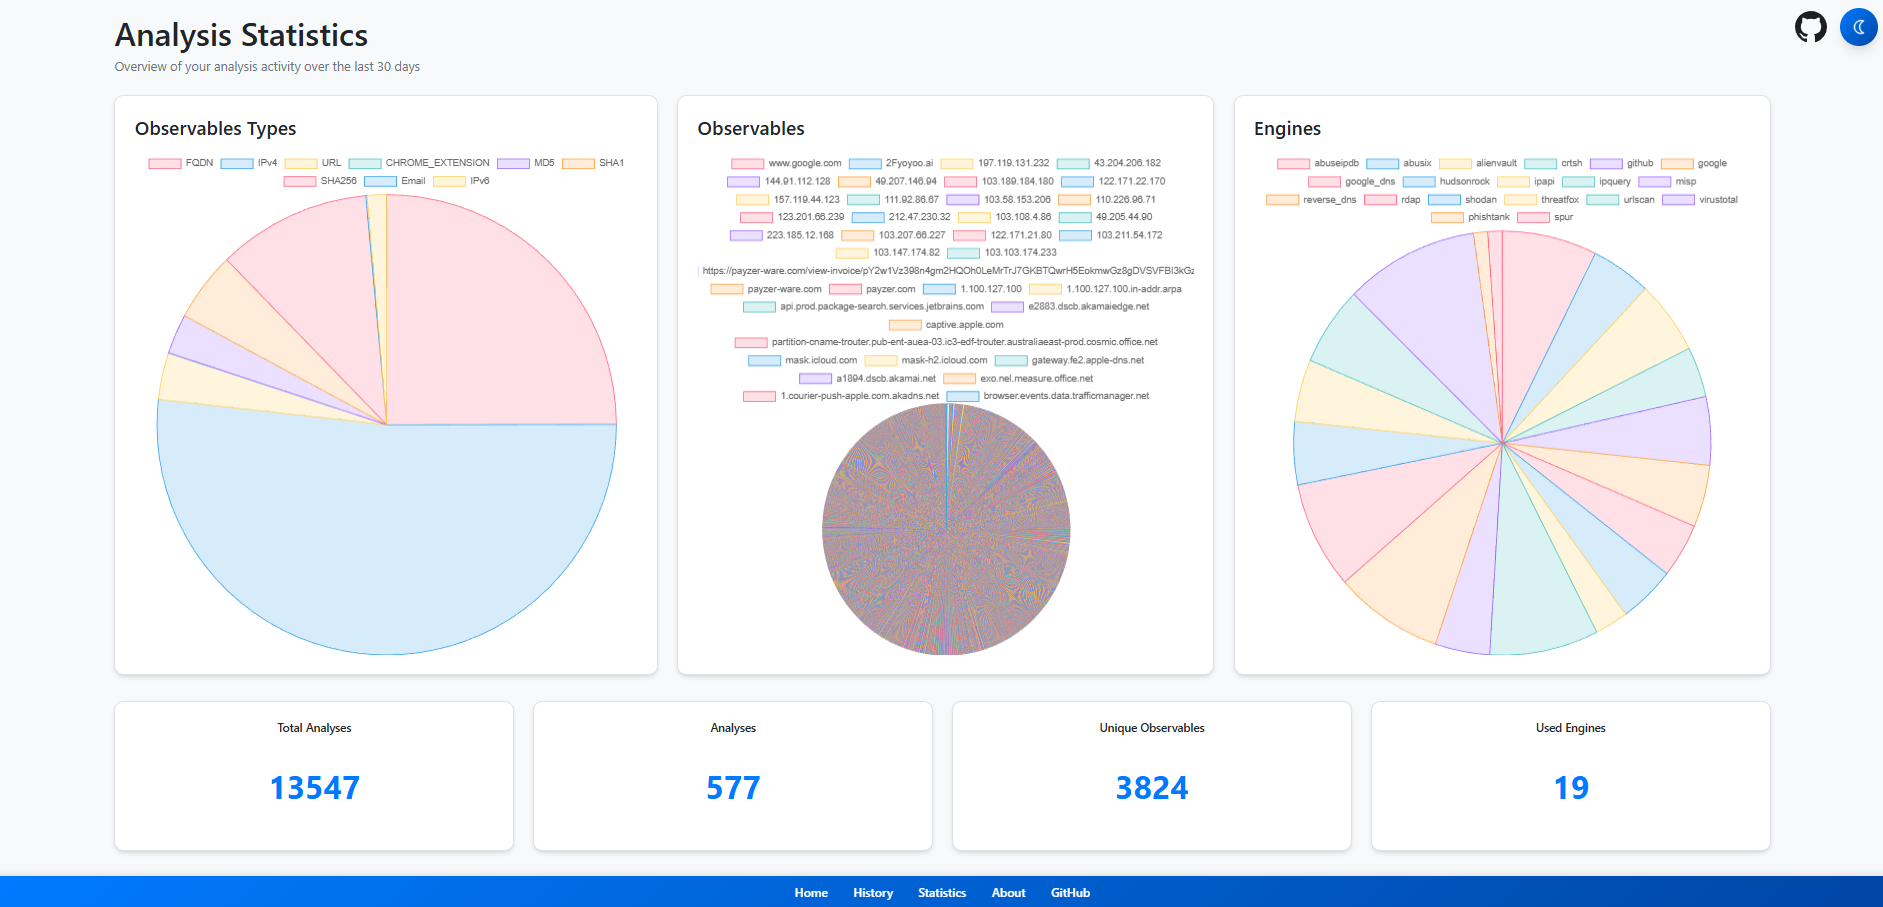
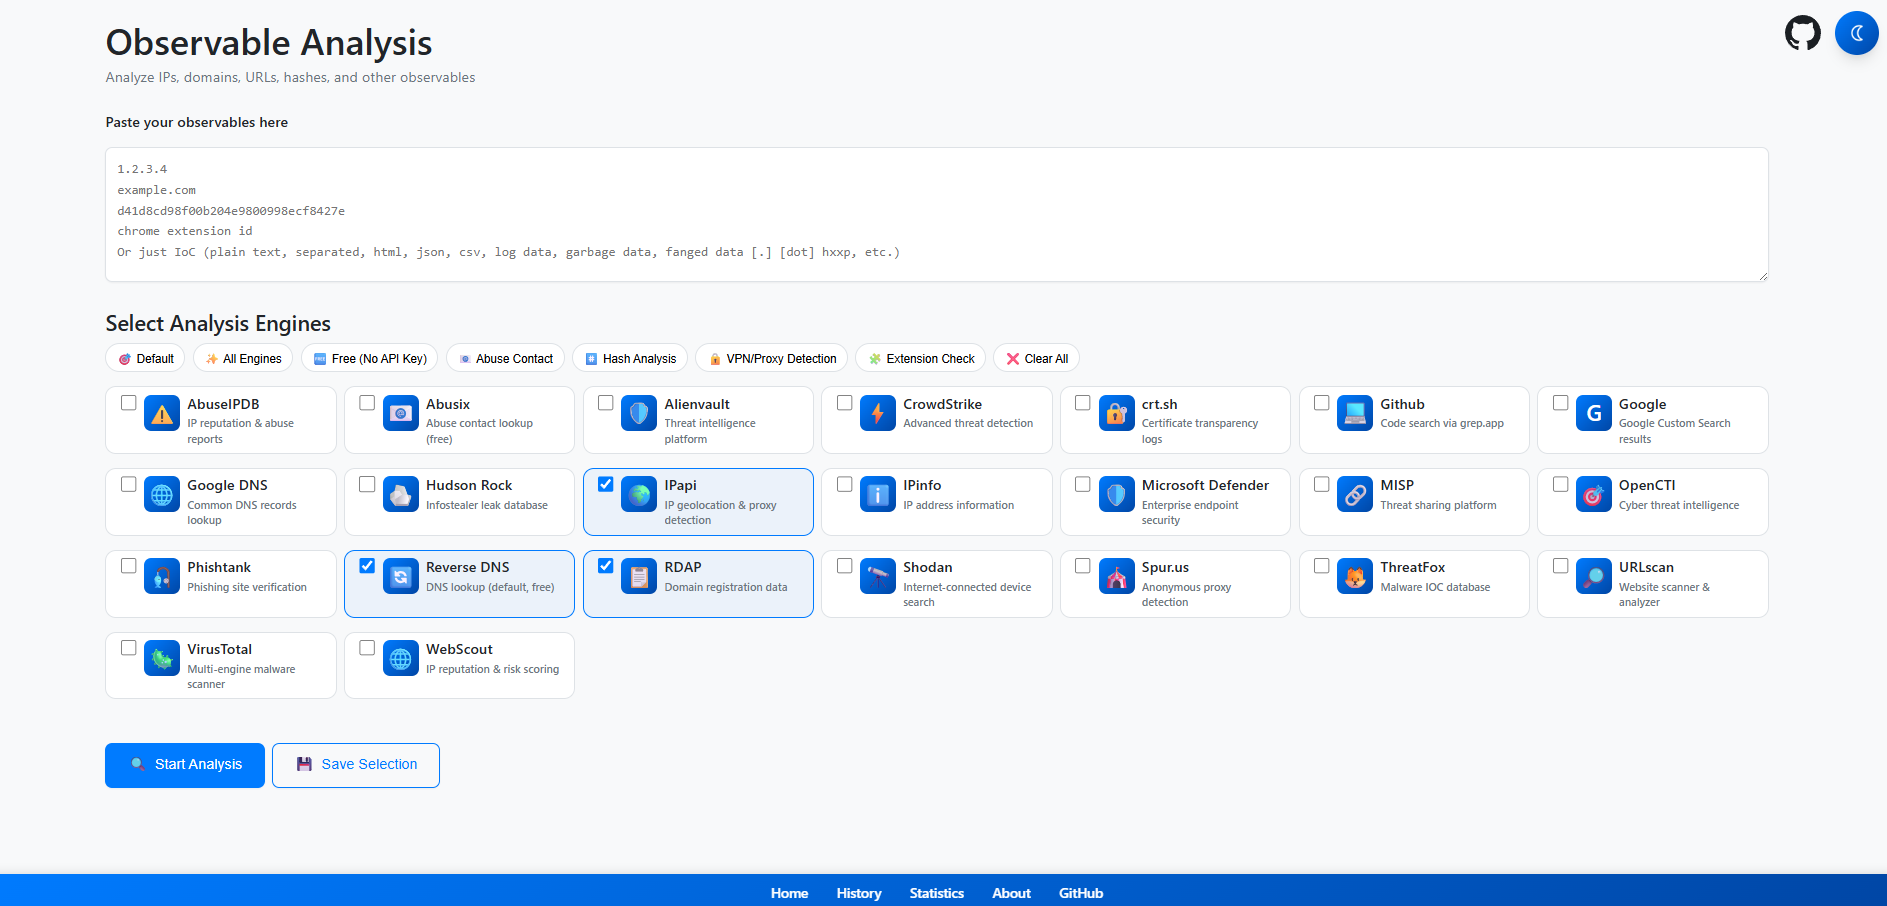
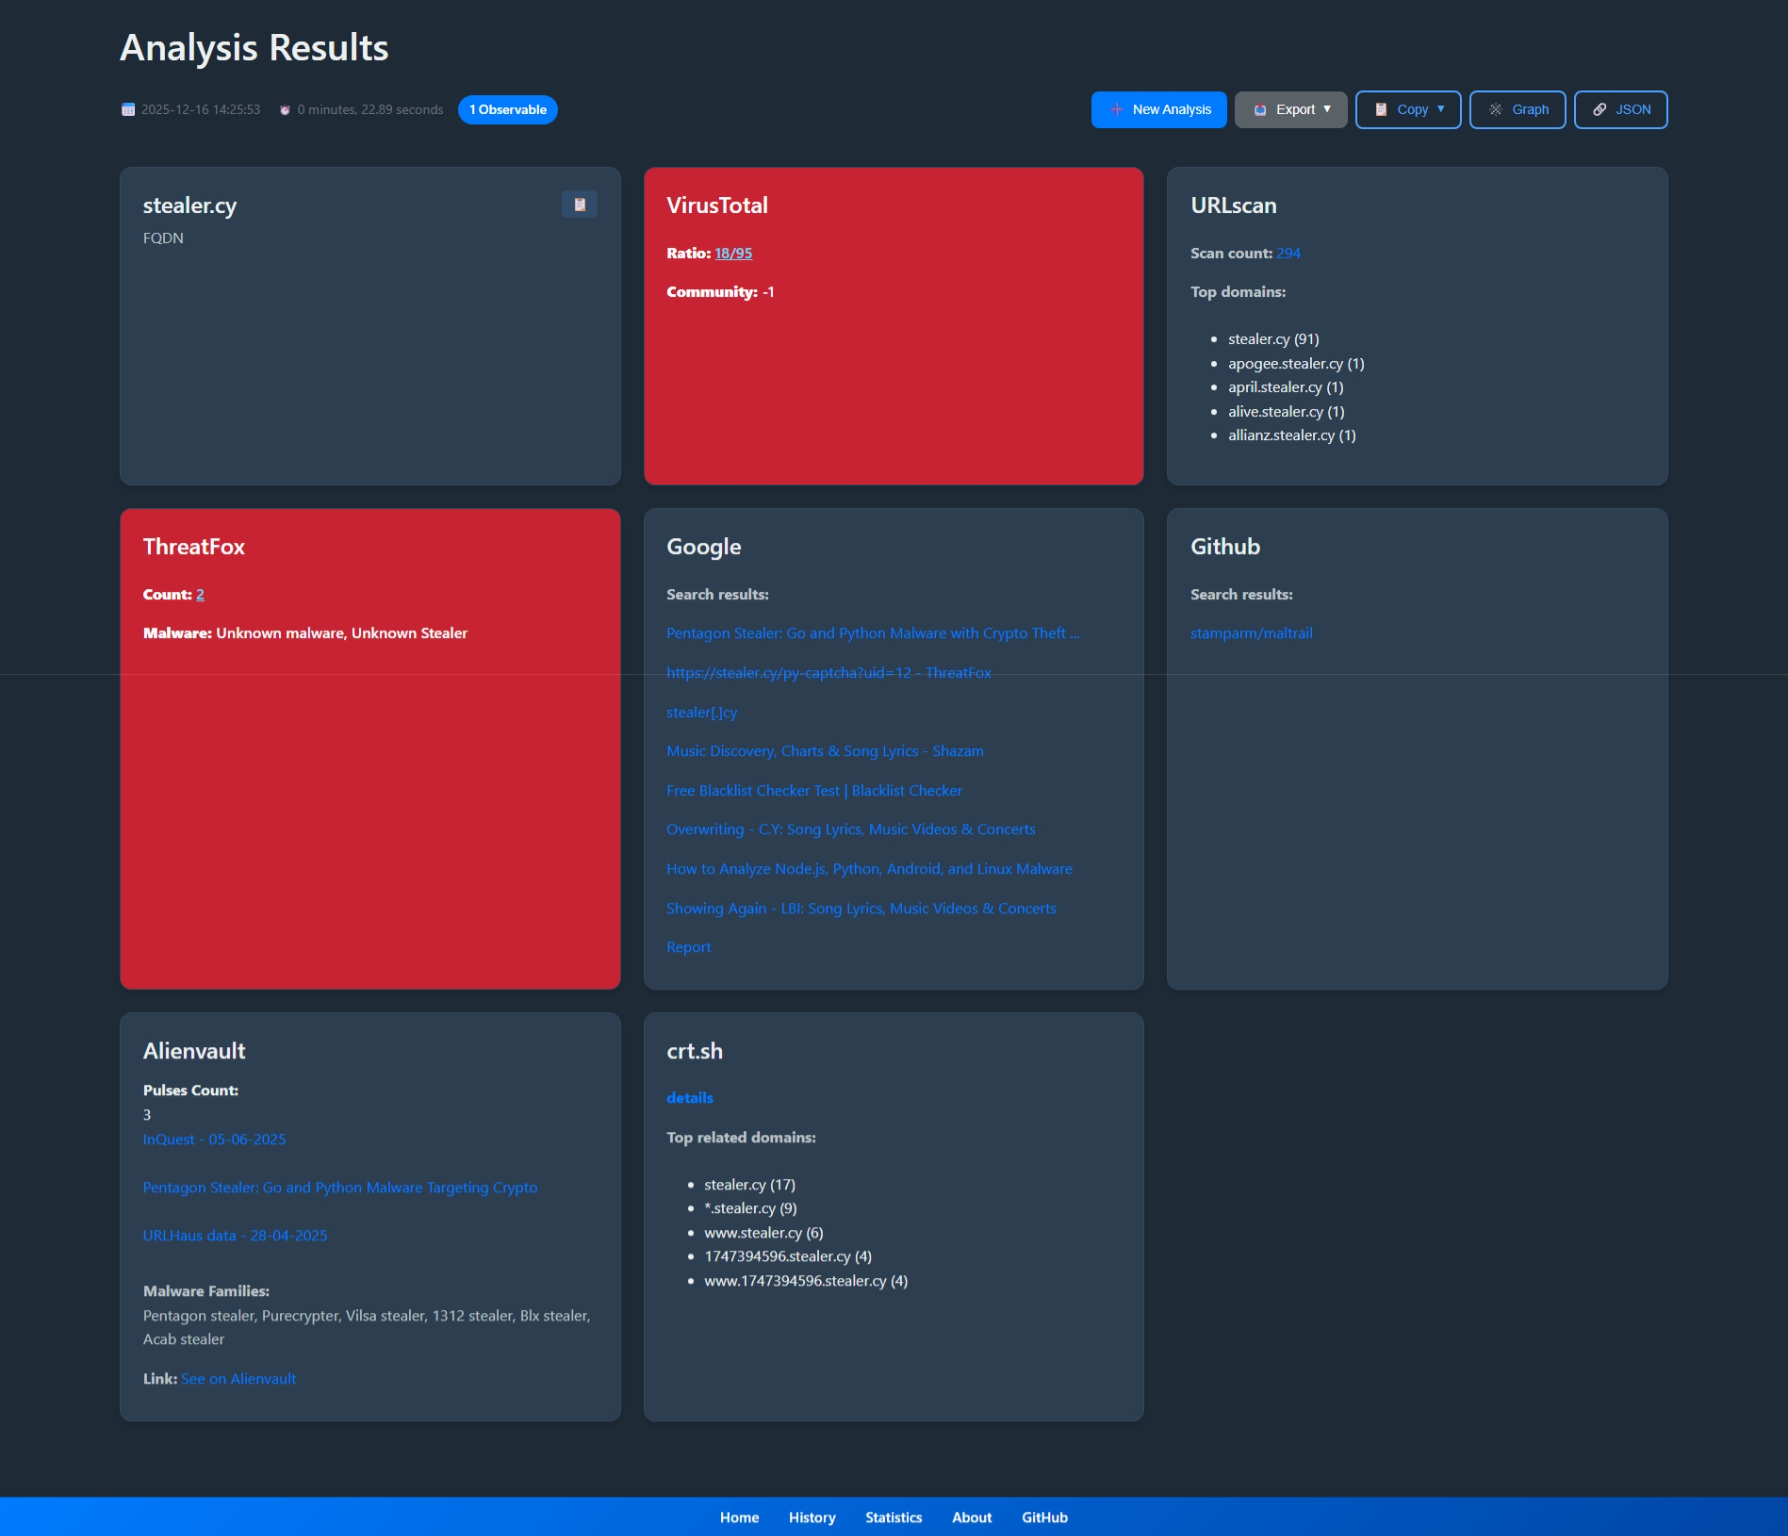
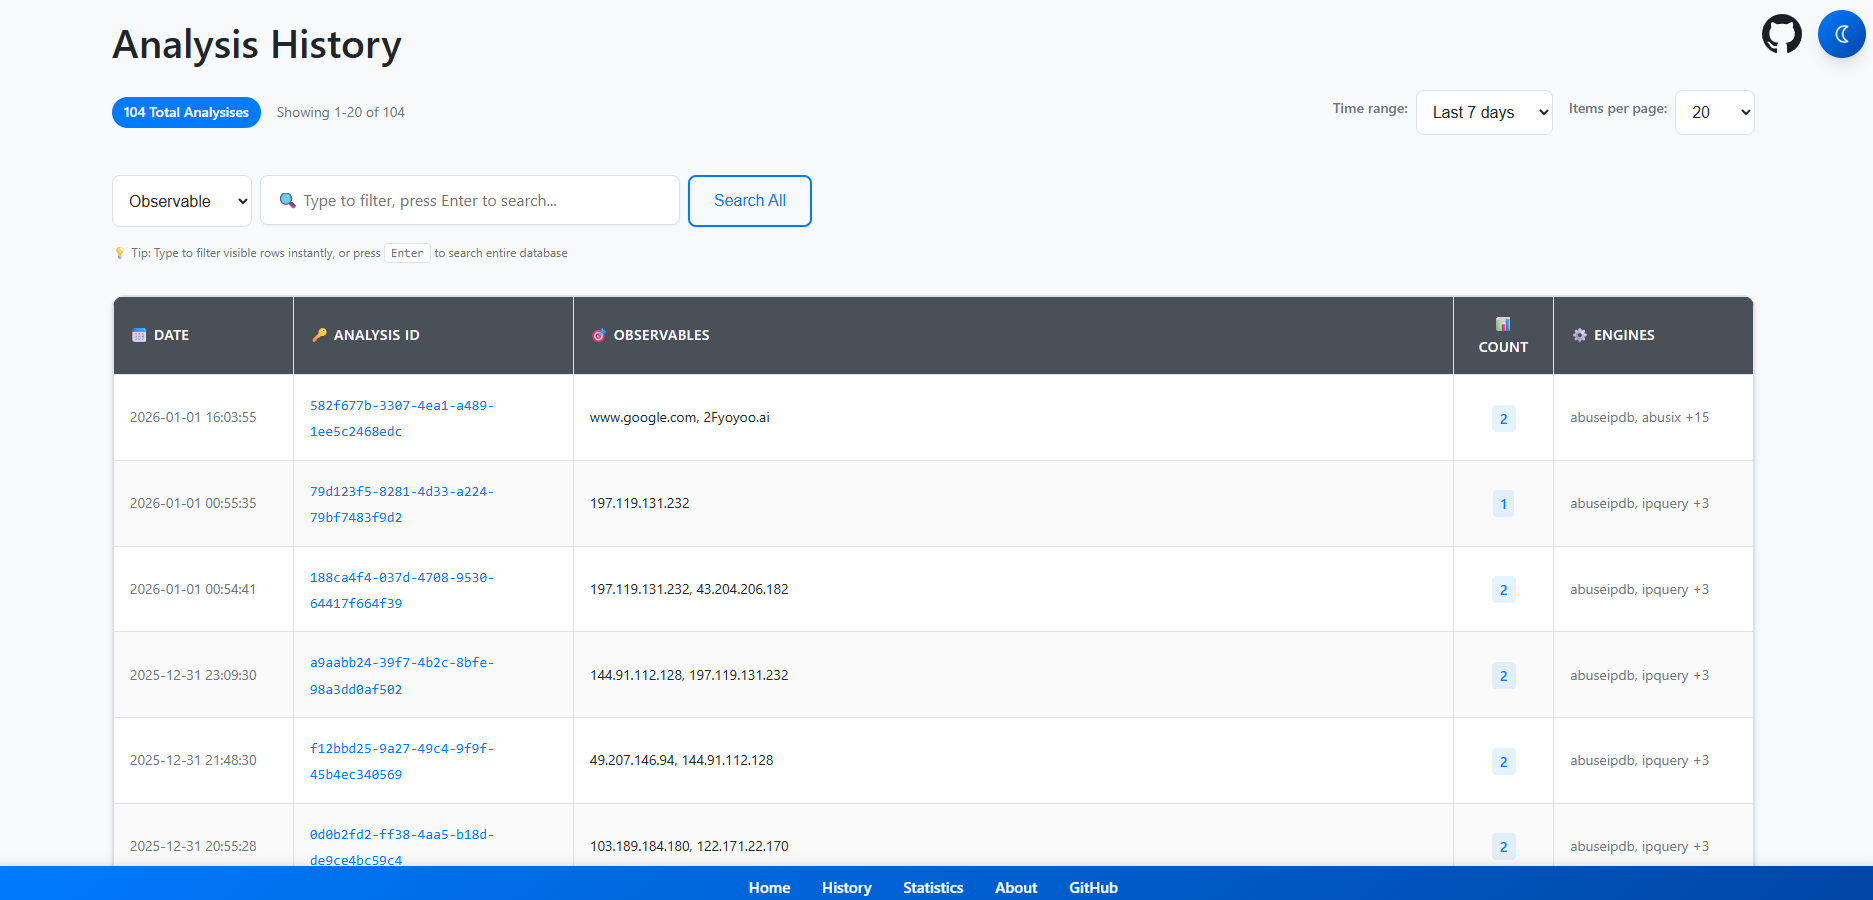
[!CAUTION] 本番環境でこれを使用する場合は、セキュリティ問題を防ぐために、適切に設定された リバースプロキシ + WAF を使用してください。
