
 misp/misp-galaxy
MISPイベントまたは属性(脅威アクターなど)に添付するクラスターと要素

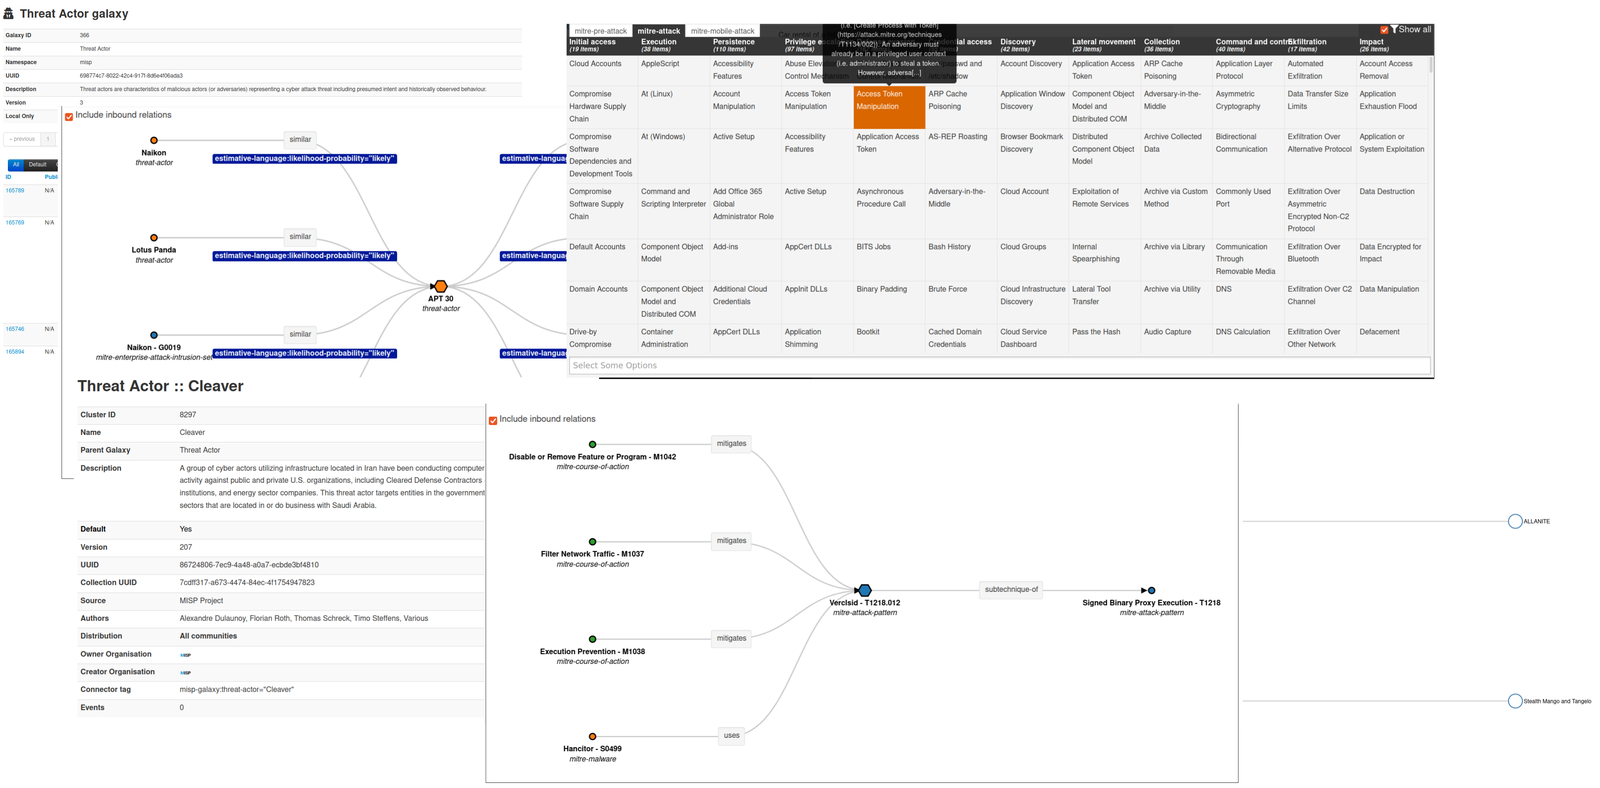
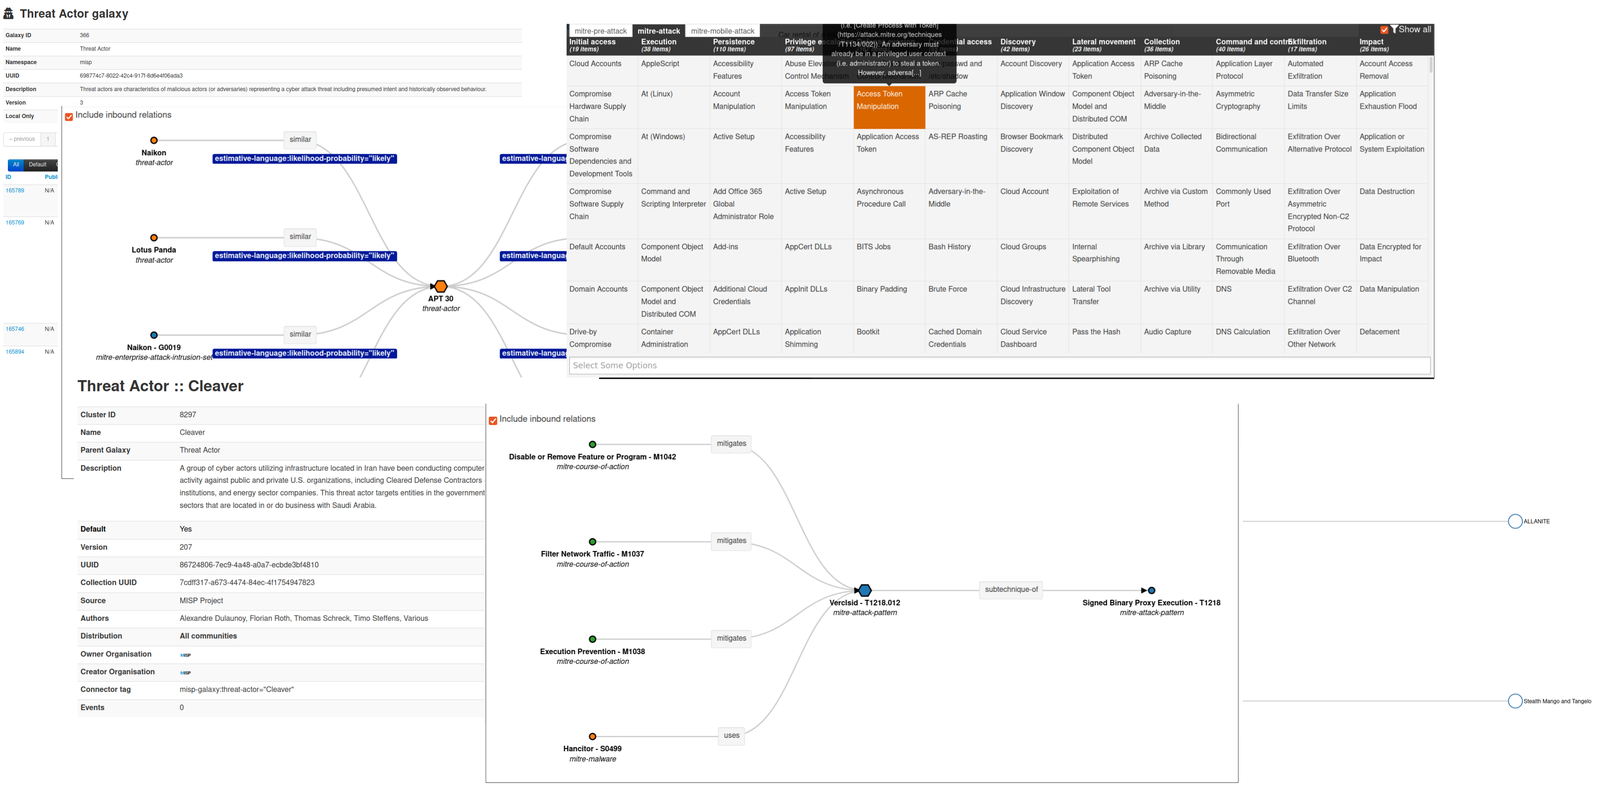
MISP galaxy は、MISP のイベントや属性に添付できるクラスターと呼ばれる大きなオブジェクトを表現するためのシンプルな方法です。クラスターは 1 つ以上の要素で構成できます。要素はキーと値のペアとして表現されます。MISP galaxy にはデフォルトのナレッジベース(脅威アクター、ツール、ランサムウェア、ATT&CK マトリックスなど)が用意されていますが、これらは自由に上書き、置換、更新、フォーク、共有することができます。
既存のクラスターや語彙はそのまま、あるいは共通のナレッジベースとして使用できます。MISP の配布設定を各クラスターに適用することで、限定的またはより広範な配布スキームを実現できます。
Galaxy は、MITRE ATT&CK(tm) のような既存のマトリックス形式の標準やカスタムの標準を表現するためにも使用できます。
目的は、分析を開始する組織向けの共通のクラスターセットを提供しつつ、ローカライズされた情報(共有されないもの)や追加情報(共有可能なもの)へと拡張できるようにすることです。
360.net 脅威アクター - 360.net によって特定された既知または推定の敵対者グループ。
カテゴリ: actor - ソース: https://apt.360.net/aptlist - 合計: 42 要素
Agent Threat Rules - AI エージェントの脅威に対するオープンな検出ルール — プロンプトインジェクション、ツールポイズニング、MCP サーバー攻撃、スキルの侵害。各クラスター値は 1 つの ATR ルールであり、カテゴリ、重大度、およびマッピングされている場合は CVE/OWASP/MITRE ATLAS の参照情報を含みます。
カテゴリ: agent-threat-rules - ソース: https://github.com/Agent-Threat-Rule/agent-threat-rules - 合計: 713 要素
弾薬 - 一般的な弾薬のギャラクシー
カテゴリ: firearm - ソース: https://ammo.com/ - 合計: 409 要素
Android - 複数のオープンソースに基づく Android マルウェア galaxy。
カテゴリ: tool - ソース: オープンソース - 合計: 456 要素
Azure Threat Research Matrix - Azure Threat Research Matrix(ATRM)の目的は、Azure ベースの戦術、技術、手順(TTP)の可能性について読者に教育することです。武器化や具体的な悪用の方法を教えることではありません。このため、悪用を防ぐために一部の特定のコマンドは難読化されたり、一部が省略されたりしています。
カテゴリ: atrm - ソース: https://github.com/microsoft/Azure-Threat-Research-Matrix - 合計: 90 要素
attck4fraud - attck4fraud - 詐欺ドメインにおける MITRE ATT&CK の原則
カテゴリ: guidelines - ソース: オープンソース - 合計: 71 要素
バックドア - バックドアマルウェアのリスト。
カテゴリ: tool - ソース: Open Sources - 合計: 30 要素
Banker - バンキングマルウェアのリスト。
カテゴリ: tool - ソース: Open Sources - 合計: 53 要素
Bhadra Framework - Bhadra 脅威モデリングフレームワーク
カテゴリ: mobile - ソース: https://arxiv.org/pdf/2005.05110.pdf - 合計: 47 要素
Busy is the New Stupid framework - Busy is the New Stupid framework - 多忙さが認知機能、戦略的思考、および有効性をどのように損なうかを検証する戦術的フレームワーク。Ross Young によって作成されました。
カテゴリ: user-tie - ソース: https://www.cisotradecraft.com/bitns - 合計: 40 要素
Botnet - ボットネットギャラクシー。
カテゴリ: tool - ソース: MISP Project - 合計: 149 要素
Branded Vulnerability - ブランディングされた既知の脆弱性および攻撃のリスト
カテゴリ: vulnerability - ソース: Open Sources - 合計: 14 要素
Cert EU GovSector - Cert EU GovSector
カテゴリ: sector - ソース: CERT-EU - 合計: 6 要素
China Defence Universities Tracker - China Defence Universities Tracker は、軍事またはセキュリティ関連の科学技術研究に従事する中国の機関のデータベースです。ASPI の International Cyber Policy Centre によって作成されました。
カテゴリ: academic-institution - ソース: ASPI International Cyber Policy Centre - 合計: 159 要素
Concealment Layers for Online Anonymity and Knowledge (CLOAK) - Concealment Layers for Online Anonymity and Knowledge (CLOAK) は、MITRE ATT&CK に着想を得たサイバー犯罪者の隠蔽手段のナレッジベースです。このマトリックス形式のギャラクシーは、調査、共通参照、ギャップ分析、および防御計画を支援するために、技術的、行動的、および物理的な層にわたって隠蔽手法を整理しています。ソースプロジェクトでは、CLOAK は 200 以上の OpSec ガイドにわたる定性的研究から導出されたものであり、初期の公開バージョンには 13 の戦術、109 の技術、679 のサブ技術、および 586 の手順が含まれていると説明されています。
カテゴリ: concealment - ソース: https://github.com/Mickinthemiddle/CLOAK - 合計: 13 要素
CONCORDIA Mobile Modelling Framework - Attack Pattern - CONCORDIA Mobile Modelling Framework におけるテクニックの一覧。
カテゴリ: cmtmf-attack-pattern - ソース: https://5g4iot.vlab.cs.hioa.no/ - 合計: 93 要素
国 - geonames.org が提供するデータベースに基づく国のメタ情報。
カテゴリ: country - ソース: MISP Project - 合計: 252 要素
クリプトマイナー - クリプトマイナーおよびクリプトジャッカー型マルウェアの一覧。
カテゴリ: Cryptominers - ソース: Open Source Intelligence - 合計: 5 要素
CTI-CMM 1.3 - サイバー脅威インテリジェンス能力成熟度モデル (CTI-CMM) バージョン 1.3 の成熟度指標プラクティスを、ステークホルダードメイン別のマトリクス状ギャラクシーとして表現したもの。
カテゴリ: cyber-threat-intelligence-maturity-model - ソース: https://github.com/cti-cmm/framework - 合計: 199 要素
