Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/olafhartong/threathunting
脅威フィードとアグリゲーター情報収集脅威インテリジェンス学習と教育インシデントレスポンス
GitHubolafhartong/threathunting

ThreatHunting

MITRE ATT&CK にマッピングされた Splunk アプリで、脅威ハンティングをガイドします。

リポジトリを見る
1.2k179533年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Logo

ThreatHunting | MITRE ATT&CK にマッピングされた Splunk アプリで脅威ハンティングをガイド

license Maintenance GitHub last commit Arsenal Arsenal Twitter

これは、複数のダッシュボードと130以上のレポートを含むSplunkアプリケーションで、初期ハンティングの指標を調査するのに役立ちます。

当然、SysmonデータをSplunkに取り込む必要があります。適切な構成はこちらにあります。

注記: このアプリケーションは万能薬ではありません。実際に効果を発揮するには、調整と真の調査作業が必要です。 システム管理者と親友になりましょう。彼らは最初に発見された指標の多くを説明できるでしょう。

ATT&CKフレームワークを作成したMITREに多大な感謝を!

プルリクエスト / イシューチケットや新たな追加は大歓迎です!

Mitre ATT&CK

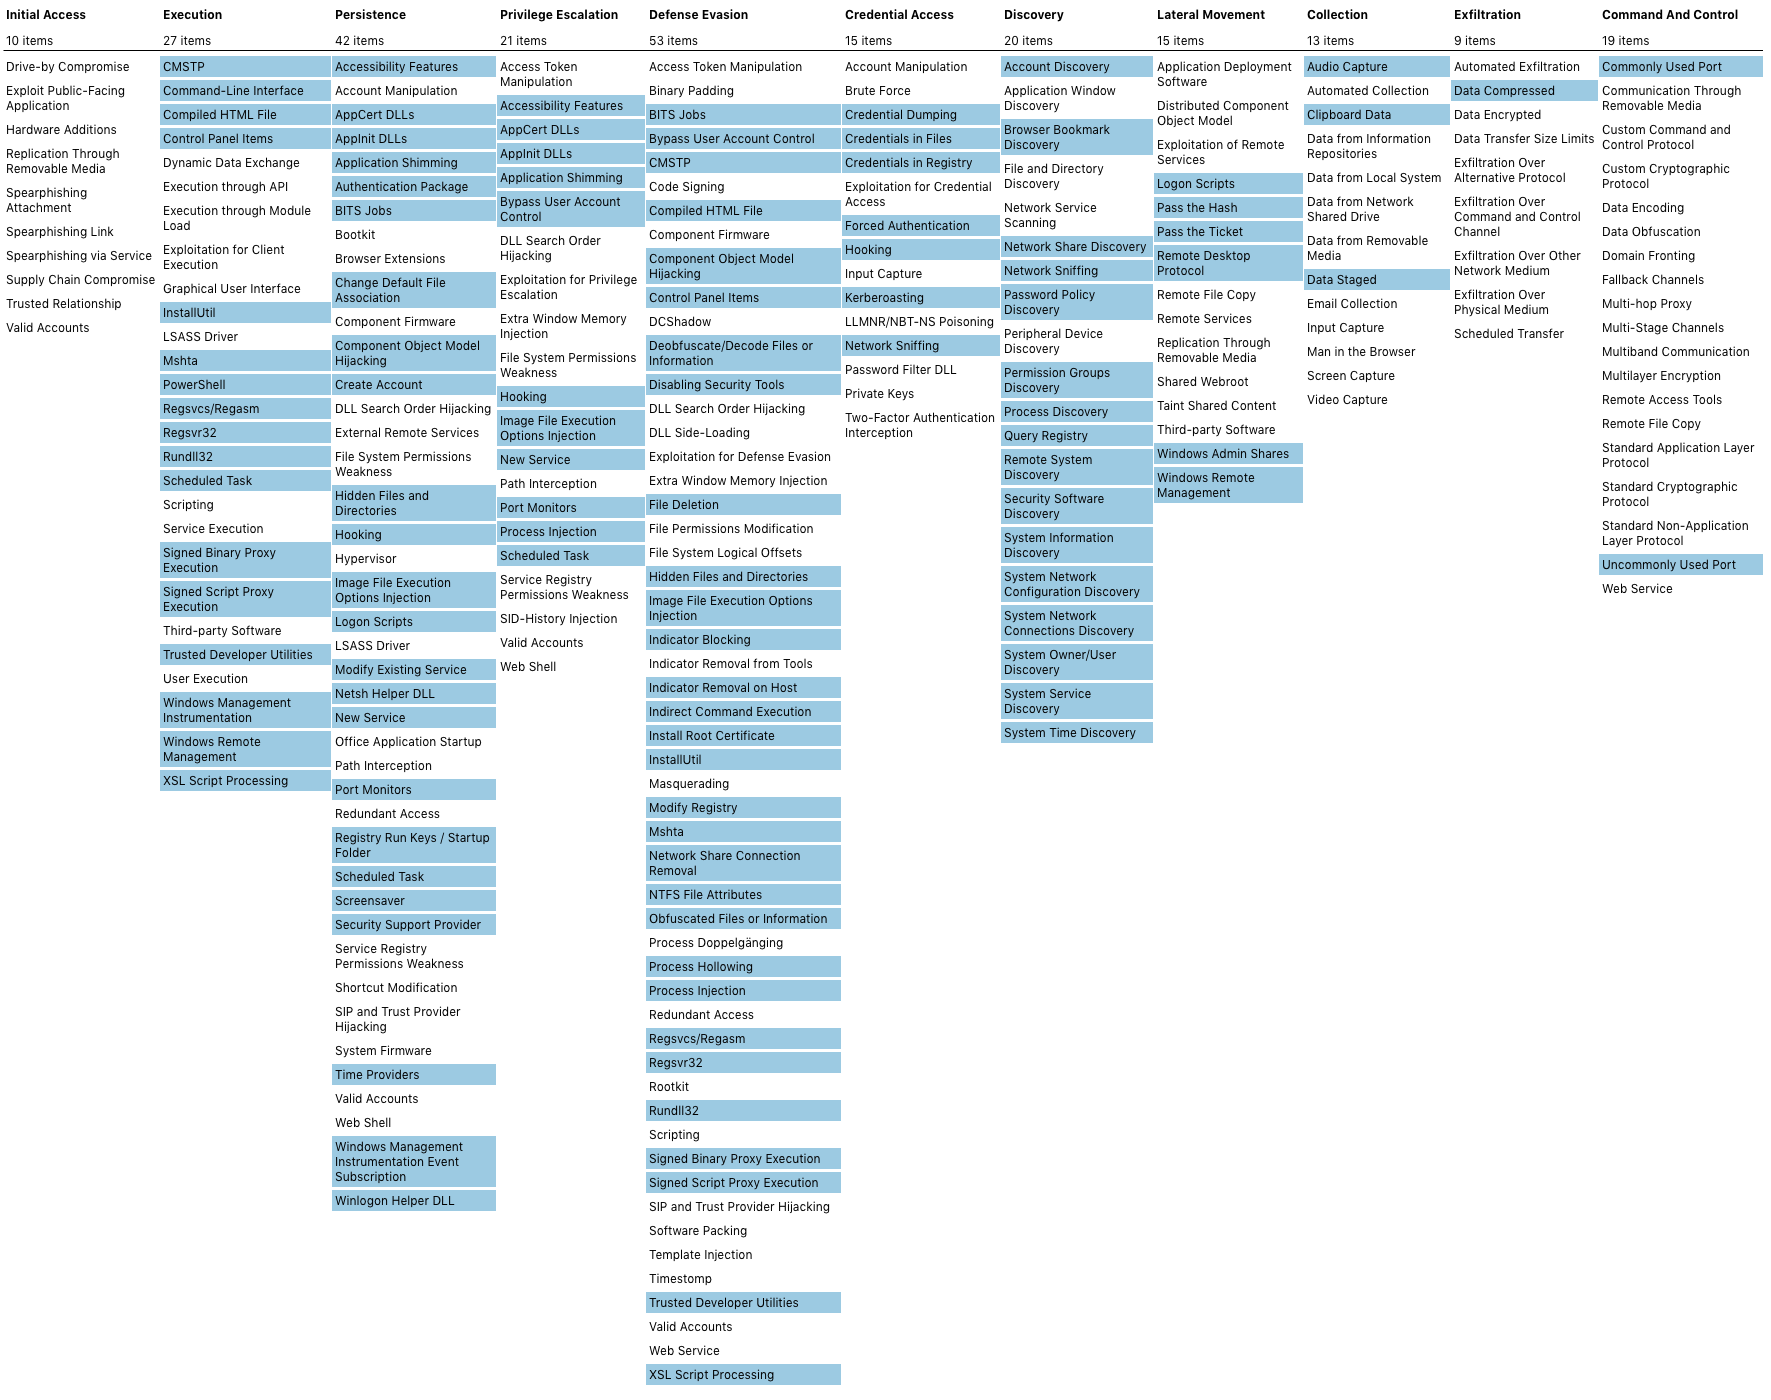
すべての検索をATT&CKフレームワークにマッピングするよう努めています。 リンクされた全構成の現在のATT&CKナビゲーターエクスポートはこちらにあり、こちらで表示できます。 Mapping
デプロイ後の必須アクション

  • アプリの「About」ページのすべての手順に従い、すべての要件が満たされていることを確認してください。
  • threathunting インデックスがインデクサーに存在することを確認してください。
  • 環境に合わせてマクロを編集してください > https://YOURSPLUNK/en-US/manager/ThreatHunting/admin/macros (ソースタイプが正しいことを確認してください)
  • アプリにはホワイトリストのルックアップファイルは付属していません。自分で作成する必要があります。これは、アプリのアップグレード時に誤って上書きされないようにするためです。
  • ルックアップCSVをインストールするか、自分で作成してください。空のCSVはこちらにあります。

Kirtar Oza氏によるステップバイステップガイドはこちらにあります。

使用方法

すべての機能の詳細な説明はこちらまたはこちらのブログ記事にあります。

ツールをダウンロード