
 #1
さまざまなソースからの外部脅威インテリジェンスフィードを消費、集約、および分析するためのツール。
Kitploit おすすめ

 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 cisagov/kev-data
CISAのKnown Exploited Vulnerabilities(KEV)カタログをCSVおよびJSON(JSONスキーマ付き)としてミラーリングし、KEV更新へのプログラムによるアクセスとコミット履歴の追跡を可能にします。
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - 脅威リサーチツール + 公開共有されたインテルとドキュメント
 owasp/quantum-security-project
ベンダー中立のOWASPプロジェクトで、量子時代のセキュリティリスクをTop 10リスクリスト、緩和ガイダンス、ポスト量子暗号移行および量子プラットフォームセキュリティ向けの脅威モデルとともにマッピングします。
 randomuserid/adama
脅威ハンティングとセキュリティ分析の検索
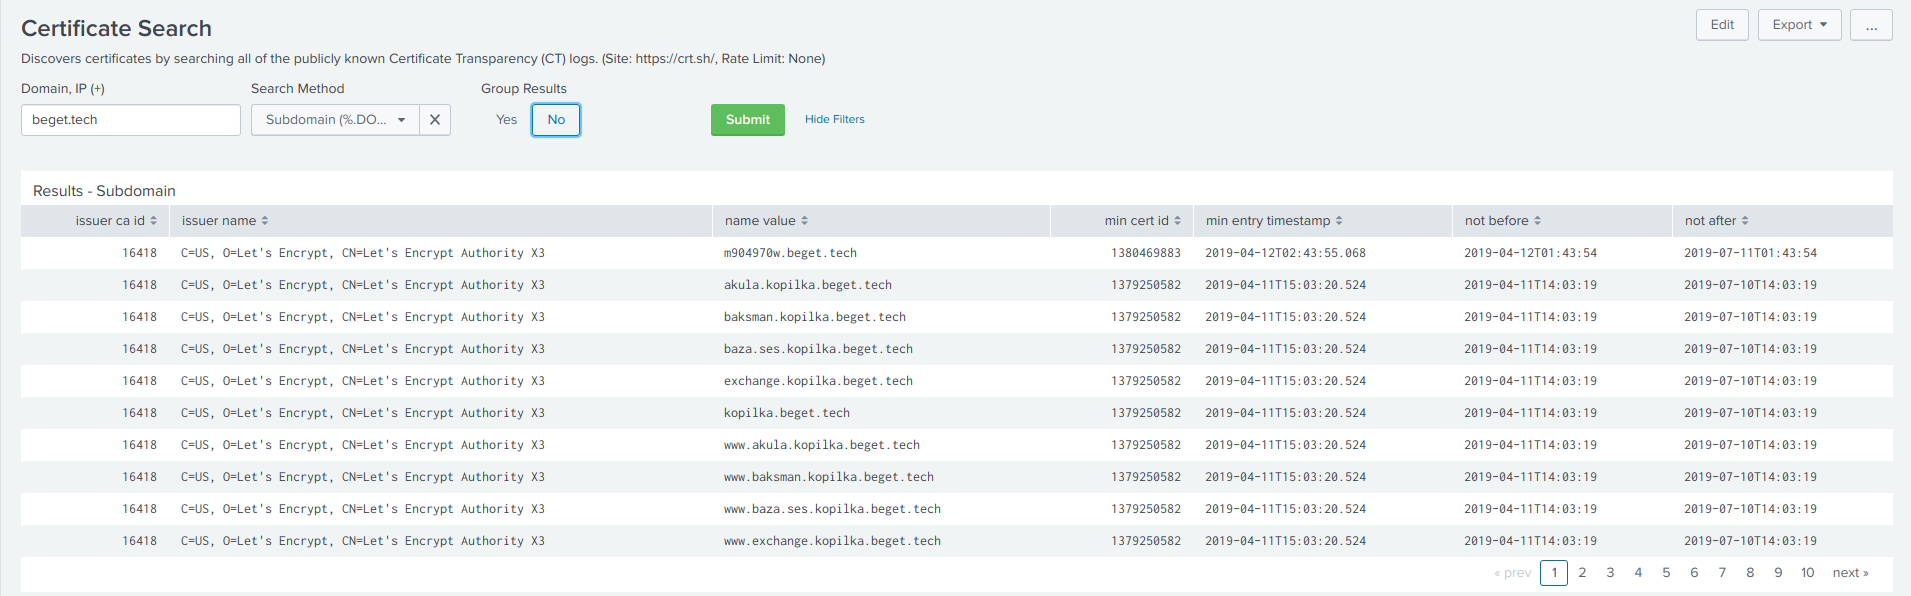
 vulncheck-oss/cli
VulnCheck's official command line tool
 eclecticiq/opentaxii
EclecticIQ による Python 製 TAXII サーバー実装
 nomi-sec/nvd-database
📕NVDデータベース
 payloadsecurity/sandbox_scryer
公開サンドボックスのデトネーションレポートを解析して脅威ハンティングインテリジェンスを生成し、MITRE ATT&CKに基づいて発見事項を整理、IOCを収集し、大規模な攻撃分析のためのNavigatorヒートマップを生成します。
 threatlabz/iocs
此存储库包含来自 Zscaler ThreatLabz 公开报告的入侵指标(IOC)
 pr0xylife/qakbot
脅威インテリジェンスおよびマルウェア解析リポジトリ。銀行型トロイの木馬とボットネットに焦点を当て、IOC、C2インジケーター、行動調査(ビヘイビアリサーチ)を含み、検知と防御に役立つ情報を提供します。
 wiz-sec-public/wiz-research-iocs
Wiz Researchが集約した侵害指標(IoC)の厳選された公開データベースで、脅威検出、ハンティング、インシデント対応のワークフロー向けです。
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 inquest/threatkb
YARAルールおよびC2アーティファクト(IP、DNS、SSL)のためのナレッジベースワークフロー管理(現時点ではアルファ版)
 cred-club/artif
IPレピュテーションと履歴データに基づいて脅威や悪意のあるウェブトラフィックを特定する、高度なリアルタイム脅威インテリジェンスフレームワーク。
 patrowl/patrowlhears
PatrowlHears - 脆弱性インテリジェンスセンター / エクスプロイト
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK







