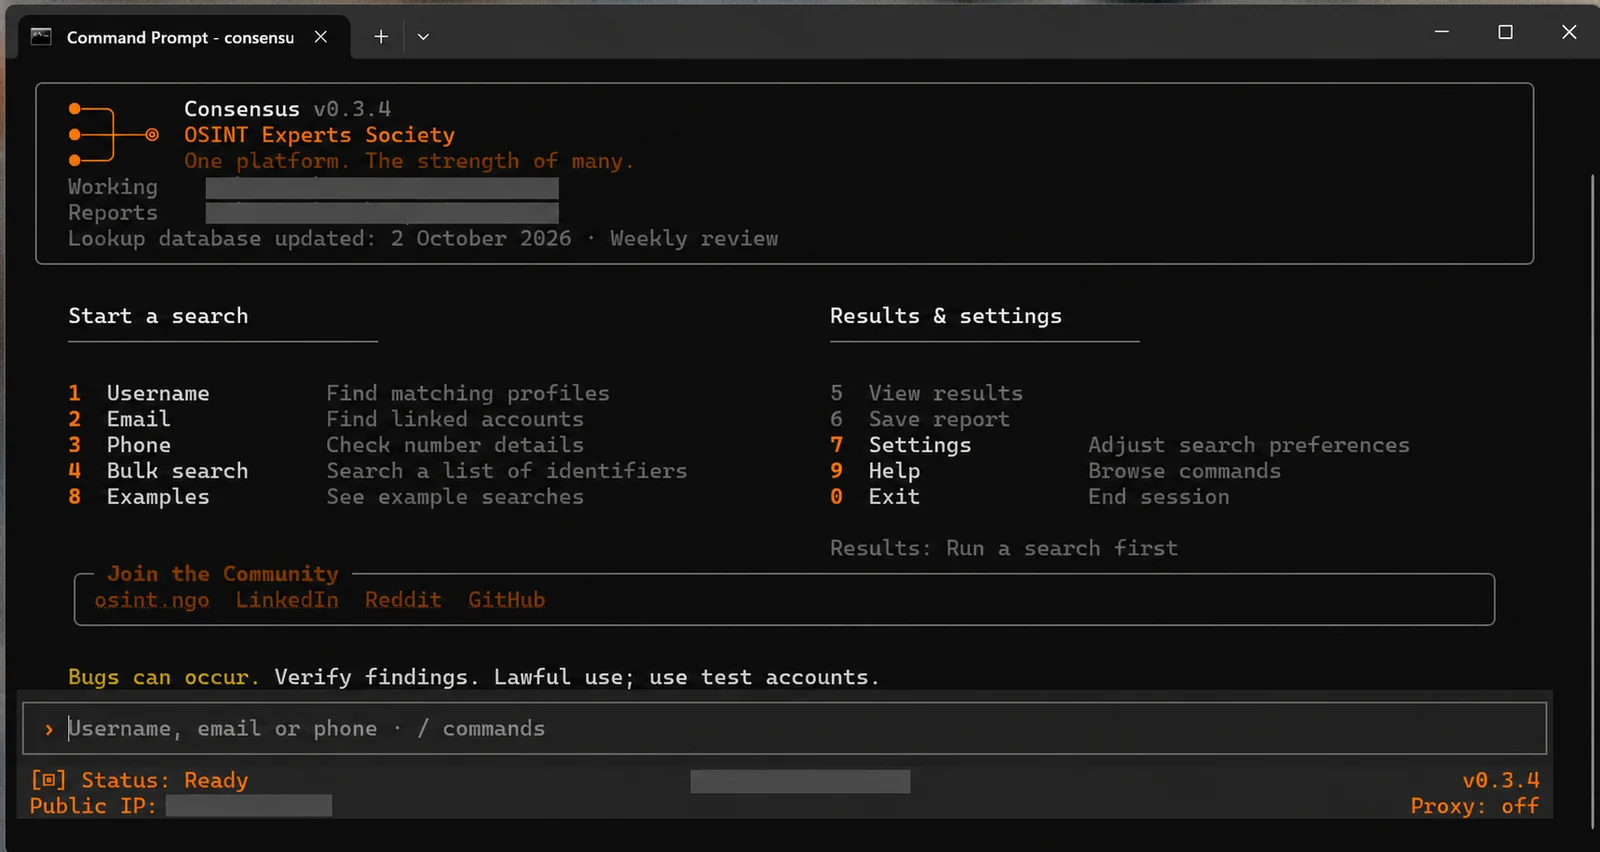
#1

 hevnsnt/cvengine
AIファーストの外部攻撃対象領域評価。継続的なディスカバリ、エビデンスに基づく脆弱性検証、開発者エージェント向けMCP統合を備えています。
 joasasantos/php2shell-scanner
CVE-2026-109618 / CVE-2026-109619(PHPコアRCE)向けの非破壊スキャナー。crt.sh + subfinderによるサブドメイン偵察、堅牢なバナー取得、バージョンベースの検出。
 emrekybs/veiled-eye
OSINTアイデンティティ調査ツール。メールアドレス、ユーザー名、電話番号、ウォレットから46のソースを横断してピボットし、1つのプロファイルと関係グラフにまとめます。
 pennacle-security/summit
Open-source web security testing platform: proxy, scanner and fuzzer in one CLI. By Pennacle Security.
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 hilmiazizi/oorecon
攻撃対象領域の探索のためのターミナルUI:DNS偵察、サブドメイン列挙、ポートスキャン、逆引きIP、漏洩ログインURL、JavaScriptシークレットマイニング。
 tegal1337/pocketpentester
オフラインファーストのAndroid向けオフェンシブセキュリティツールキット。偵察、ポートスキャン、サブドメイン列挙、SQLi/XSS/JWTエクスプロイト、ペイロード生成、ハッシュ解析のための21のモジュールを備えています。
 sleepingbag945/dddd
レッドチーム向けのバッチ資産収集および脆弱性スキャンツール。Hunter、Fofa、Quakeからターゲットを取得し、フィンガープリンティング、サブドメイン列挙、Nuclei v3 PoCチェックを実行します。
 qyvora/qyvora-anansi
ターミナルファーストの攻撃対象領域インテリジェンスエンジン。速度、ポータビリティ、生の技術的シグナルを重視して構築。
 vqkro/higernes
ユーザー名、メールアドレス、ドメイン、IP、電話番号、ハッシュに対応する、PythonとC++で書かれたパッシブOSINTツールキット。APIキー不要、ログイン不要。
 ankhcorp/nuke.sh
Bashベースのパッシブ偵察+攻撃対象マッピングスクリプト。公開APIと標準のLinuxツール(curl、dig、openssl、nmap、python3)のみを使用。
 devcop95/bugbounty-lab101
HackerOneリサーチャー向けの完全なバグバウンティワークスペース。スコープの適用、自動偵察/脆弱性パイプライン(400以上のツール)、レポートテンプレート、CVE/CWEウォッチリスト、ローカルVM練習ラボを含みます。規律ある倫理的なハンティングのために構築されています。
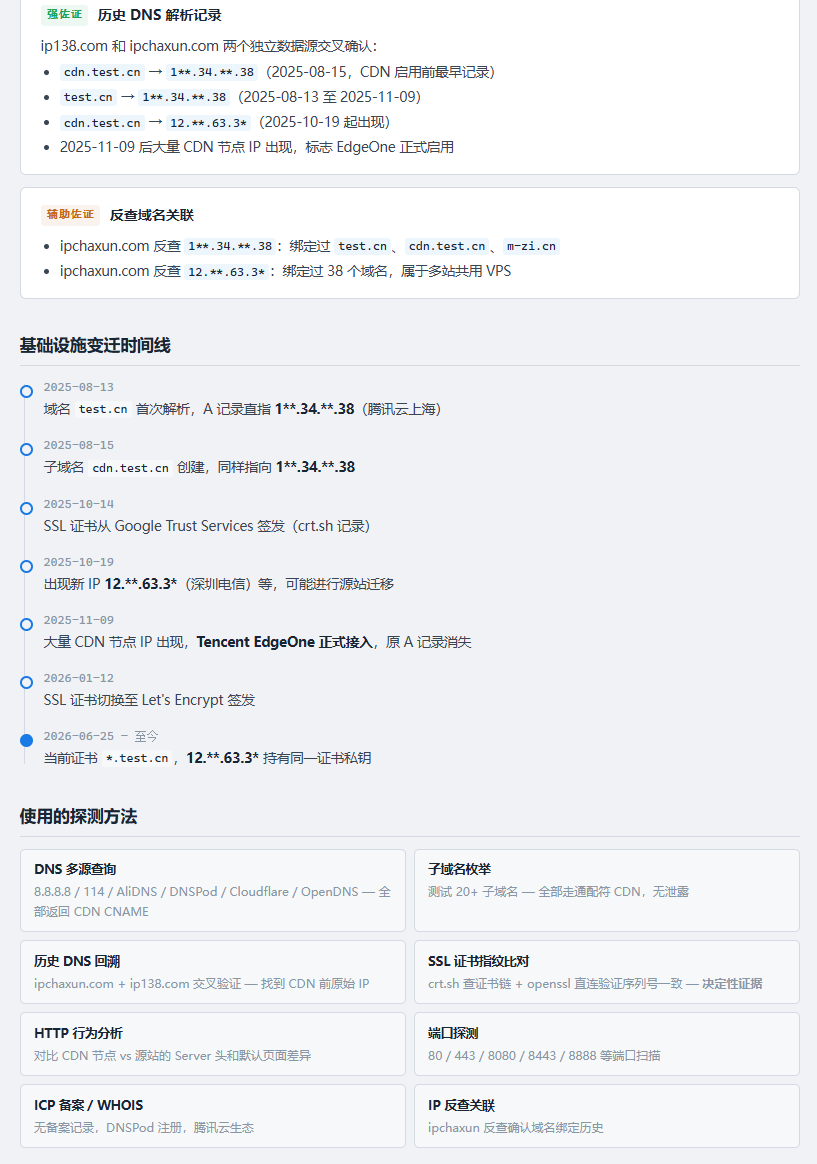 0xshe/fuck-cdn
Claude Code向けの自動化されたCDNオリジンIP探索スキル。40以上の優先順位付けされたOSINT手法を実行し、SSLおよびHTTPの挙動を通じて候補を相互検証し、信頼度を評価します。
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 sakispat/simple-pentesting
認可されたペネトレーションテスト向けの教育用Pythonツールキット:スレッド化ポートスキャナー、サブドメインおよびディレクトリ列挙、バナーグラバー、ホストディスカバリを備え、リッチなCLIを提供します。
 r3fr4kt/devvortex
HackTheBox Devvortexのウォークスルー。サブドメインファジング、Joomla API列挙、テンプレートベースのWebシェル、bcryptハッシュクラッキング、Apport-CLI CVE-2023-1326権限昇格を扱う。