


AIファーストの外部攻撃対象領域評価。継続的なディスカバリ、エビデンスに基づく脆弱性検証、開発者エージェント向けMCP統合を備えています。
cvENGINEは、インターネットに公開されている資産を自動的に発見してマッピングし、検出したすべてのサービスとバージョンをフィンガープリントし、今日悪用されているCVEのうちどれが実際にあなたに影響しているかを伝え、可能なものは安全な読み取り専用チェックで再現します。ライセンス料なし、資産ごとの課金なし、完全オープンソースのエンタープライズグレードの攻撃対象領域管理です。



攻撃対象領域ツールは資産を見つけます。脆弱性スキャナは欠陥を見つけます。脅威フィードはCVEを見つけます。cvENGINEはこの3つを1つの継続的なループとして実行し、大量のアラートではなく判定結果を提供します。それは、最も重要な1つの問いに答えます: 今日の脆弱性のうち、どれが自分が所有する資産上で実際に存在し、それを再現できるのか?
発見。 bbotによるサブドメインと資産の検出を、パッシブ、スタンダード、ディープモードで実行(ディープではスクリーンショット付き)。新しいホスト名を評価に直接取り込む証明書透明性ウォッチ。ターゲットはドメイン、IP、CIDR範囲、URLとして指定でき、組織とプロジェクトごとに一括追加可能。すべてのアペックスドメインは毎週ディープスイープされます。
理解。 ホストごとに1つのレコード: ポート、サービス、製品、バージョン、OS、バナー、TLS、技術をnmapとnucleiから取得。naabuがnmapでフィンガープリントする前に各アドレスのすべてのポートをスイープし、さらにその間に変化したものを検出するため、全65,535ポートを1ホストずつバックグラウンドでスイープします。各ルートをオープン、ログイン、セッション必須、SSO、リダイレクトとしてラベル付けするWebルートチェック。ログインなしで応答するRedis、Memcached、PostgreSQL、Elasticsearch、CouchDBの露出チェック。メールとドメインの衛生管理: SPF、DKIM、DMARC、CAA、MTA-STS、DANE、DNSSEC、TLS。
優先順位付け。 CISA KEV、ENISA EUVD、Metasploit、Exploit-DB、EPSS、CVSS、およびオプションで VulnCheck KEV からのFire、smoke、ice評価。すべてのホストに対して0から100のスコアを、その理由とともに表示。すべての検出結果を、confirmed、likely、needs validation、likely false positive、not applicable にAIでトリアージ。独自のAIを、独自のAPIキー(Anthropic、OpenAI、OpenRouter)または自社ハードウェア上のモデル(Ollama、vLLM)で接続でき、3時間ごとのレビューがプロジェクトごとに次のトリアージ、検証、再スキャンをキューに入れ、実際の測定値からスキャナーの並行処理数を調整します。
検証。 自動読み取り専用検証:検証済みのnucleiテンプレート、単一ポートのnmapチェック、バナープローブ、またはデータベースチェックのいずれかで、実行した正確なコマンドをそれぞれ記録します。任意のCVE一致に対して今すぐ検証。テンプレートが存在しない場合、AIがドラフトを作成しますが、人が承認するまでホスト上では決して実行されません。オプションの自動発火(デフォルトではオフ)は、フィードが配信する新しいCVEを一致するホストでテストします。
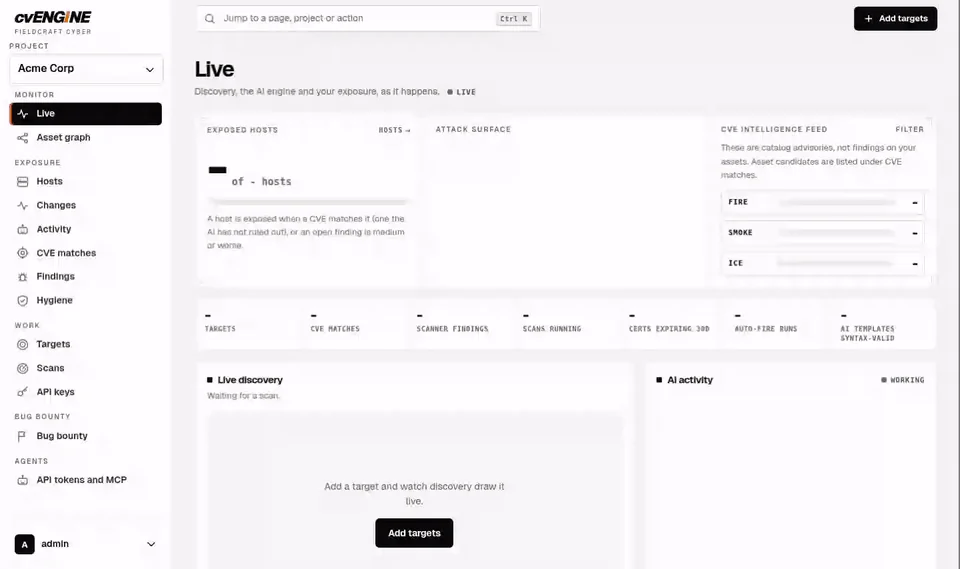
運用。 Shodanを検索するのと同じように、すべてのホスト、ポート、バナー、検出結果を検索できます:port:3389 -host:vpn、tech:"apache tomcat" sev:high、ip:203.0.113.0/24 product:nginx(検索)。ライブダッシュボード、AIアクティビティログ、スクリーンショットの差分を並べて表示する変更ページ。任意のホストを再スキャン、ピン留め、除外、アーカイブし、その所有者と重要度を記録できます。組織、プロジェクト、ロール(admin、user、audit)、全プロジェクトビュー、2段階サインイン、IP許可リスト、監査ログ。REST API、MCPサーバー、OpenAPI仕様により、エージェントは同じ権限の下で動作します。ハンター向けのバグバウンティワークベンチ:HackerOne、Bugcrowd、Intigriti、YesWeHackのプログラムとスコープを閲覧し、スキャナーをスコープ内の対象に向け、その検出結果からレポートをドラフトします。管理者が有効化するまでオフです。ダッシュボードを監視したくない場合は、Slack、Discord、Telegram、Larkのアラート。1つのスイッチですべてのスキャンを一時停止。メモリを考慮したスケジューリングで小規模サーバーの健全性を保ち、更新は実行中の作業を先に排出するか、新しいコミットごとに自動デプロイします。
独自のAIを持ち込む。 Anthropic、OpenAI、OpenRouter、Ollama、またはvLLMを、暗号化して保存されたキーとともに利用。モデルがなくても、cvENGINEは検出、スキャン、CVEの照合、検出結果の検証を行います。AIはトリアージ、標的型スキャン、テンプレートのドラフトを追加します。
cvENGINEは優れたオープンソースの成果の上に成り立っています。完全なクレジットとライセンスはTHIRD-PARTY.mdにあります。
| スキャナー | bbot ディスカバリー、nuclei とその テンプレート、nmap、naabu、gowitness スクリーンショット、WordPress 向け WPScan、aardwolf RDP スクリーンショット、node2shell 検出 |
| エクスプロイトインテリジェンス | CVE フィード cve.now、CISA KEV、ENISA EUVD、FIRST EPSS、Exploit-DB、Metasploit、VulnCheck KEV、CVE List V5 |
| バックポートおよび証明書データ | OSV、Debian セキュリティトラッカー、crt.sh |
| メールセキュリティチェック | MailFail を基に改変 |
| バグバウンティデータ | bounty-targets-data、Bugcrowd VRT |
| AI | Anthropic、OpenAI、OpenRouter、Ollama、vLLM、Model Context Protocol 経由 |
| プラットフォーム | Django、Celery、PostgreSQL、Redis、nginx、Gunicorn、WeasyPrint、VivaGraphJS、Geist |
ターゲットを追加すると、cvENGINE はそのターゲットに対して 1 つのパイプラインを実行します。各スキャナーは時間枠内でホストごとに 1 回実行されるため、繰り返しのスキャンも高速に保たれます。
flowchart LR
T(["Add a target<br/>domain, IP, CIDR, URL"])
subgraph FIND["1 FIND"]
direction TB
D["Discovery<br/>bbot"] --> I["Inventory<br/>nmap, naabu"]
end
subgraph PROBE["2 PROBE"]
direction TB
X["Exposure checks<br/>databases, RDP screenshot"] --> N1["nuclei<br/>technology pass"] --> R["Web route<br/>checks"] --> W["WPScan<br/>node2shell, opt-in"]
end
subgraph MATCH["3 MATCH"]
direction TB
C["CVE correlation"] --> N2["nuclei<br/>AI-targeted pass"]
end
subgraph DECIDE["4 DECIDE"]
direction TB
A["AI triage<br/>and validation"] --> O["Changes, host score,<br/>dashboard, API, alerts"]
end
