
 #1
 tai-e/cve-2021-44228
Tai-eを活用してLog4shell(別名CVE-2021-44228)の脆弱性を特定する
 martyx00/vulnfanatic-ng
逆コンパイルされたバイナリの脆弱性を特定するためのBianryNinjaプラグインで、プログラムによるスキャンとLLMサポートの両方を備えています。
 nccgroup/lightweight_static_analysis
オープンソースツール + 少量の自作コードを使用して、便利で軽量な静的解析を作成する
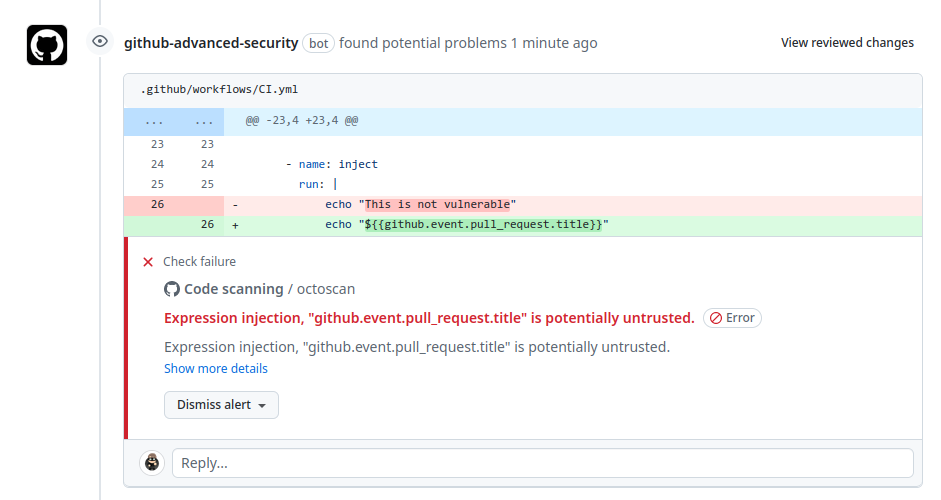 synacktiv/action-octoscan
📦 :octocat: GitHub Actionsのセキュリティスキャンを実行するGitHub Actionです。
 openbreach/canop
AI生成コードをSQLインジェクション、安全でないリフレクション、ハードコードされたシークレットなどの脆弱性についてスキャンする静的解析CLI。SARIFエクスポートとCI/CDゲーティングを備える。
 nccgroup/matt.net
Matt.Netは、MicrosoftのCAT.NETコード監査ツールのシンプルなGUIラッパーです。
 xiaoqimikko/jackson-check
jackson-databind + jackson-core の26件のセキュリティアドバイザリ自己点検:座標ごとに1件ずつ突き合わせて、本当に適切なバージョン(2.18.11/2.21.7/2.22.3/3.1.7/3.2.3、2.21.6…
 xs2024770/cve-2024-57521-ruoyi-sqli
CVE-2024-57521の静的コード監査。RuoYi-Vueのジェネレータモジュールにおける認証済みSQLインジェクションで、ソースからシンクへの分析と%0bフィルタバイパスPoCを含む。
 auditinfra-io/o1js-scan
o1js/Mina zkAppsおよびNoir回路におけるzk回路の健全性バグを検出する依存関係不要の静的解析ツール
 shentao83/news-8.6.0-cve-2026-8726-backport
georgringer/news 8.6.0 における CVE-2026-8726 の最小限のセキュリティバックポート
 abraxas/drupal-move-block-markup
Drupal 11.4.8 - 高 - リモート - XSS - Move Block の兄弟ラベルが @label エスケープをスキップする
 rakib-nyc/nullorigin
研究専用AIウォーターマーク堅牢性ツールキット:ローカルリバースプロキシがC2PA/EXIF/XMP、Unicode、画像/音声ステゴ、OOXML/PDFメタデータを除去し、Trojan Sourceをスキャンする。
 carlosalbertotuma/advisory
オープンソースWebソフトウェアで発見された脆弱性に関する公開セキュリティアドバイザリとPoC。根本原因分析、CVE参照、再現手順、緩和ガイダンスを含む。
 squid-protocol1/gitgalaxy
AST不使用のヒューリスティック知識グラフエンジンによる、ディープなリポジトリインテリジェンスとゼロトラストセキュリティスキャンを実現。GitLab CI/CDコンポーネントとして統合し、悪意のあるコードをブロックして、SARIFテレメトリをGitLab Security…
 joshuaprovoste/deserializer
AI、LLM、ロボティクス、データサイエンス、機械学習、深層学習(ただしこれらに限定されない)におけるPythonのRCE経路と深いデシリアライゼーションチェーンを発見するための、エージェント型LLM駆動の関係マッピングを備えたASTベースの静的コードアナライザー。
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…









