
 #1

 opengrep/opengrep
🔎 コード内のセキュリティ問題を検出する静的コード解析エンジン。
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js、Supabase、Stripeアプリ向けのローカル静的セキュリティスキャナー:キー漏洩、RLSと権限付与の欠落、安全でないWebhookを検出する24のASTベースチェック。CLIとGitHub Action。
 blackvectorops/semantic_firewall
Go関数の決定論的セマンティックフィンガープリントを生成します。SSA(静的単一割り当て)解析とスカラー進化解析を用いて、xzスタイルのバックドアを検出し、セマンティック等価性を検証します。
 m14r41/scan4secrets
ソースコード、Web URL、CI/CD全体をカバーする170以上のルールで認証情報とシークレットを検出し、ベンダーAPIに対して検証し、SARIF、JSONL、HTML、PDF、またはExcelレポートを生成します。
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 abraxas/drupal-move-block-markup
Drupal 11.4.8 - 高 - リモート - XSS - Move Block の兄弟ラベルが @label エスケープをスキップする
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 githubsecuritylab/seclab-taskflow-agent
CodeQL統合によるAI支援コード監査、脆弱性トリアージ、セキュリティリサーチに使用される、宣言型YAML駆動のエージェントワークフロー向けMCP対応マルチエージェントフレームワーク。
 nealbridges/vulnhunter
攻撃者のようにソースコードを推論し、実行可能なPoCで悪用可能な脆弱性を確認し、hunt・fix・verifyスキルを通じてテストファーストの修正を推進するエージェント型AIセキュリティスキャナー。
 carlosalbertotuma/advisory
オープンソースWebソフトウェアで発見された脆弱性に関する公開セキュリティアドバイザリとPoC。根本原因分析、CVE参照、再現手順、緩和ガイダンスを含む。
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 joshuaprovoste/deserializer
AI、LLM、ロボティクス、データサイエンス、機械学習、深層学習(ただしこれらに限定されない)におけるPythonのRCE経路と深いデシリアライゼーションチェーンを発見するための、エージェント型LLM駆動の関係マッピングを備えたASTベースの静的コードアナライザー。
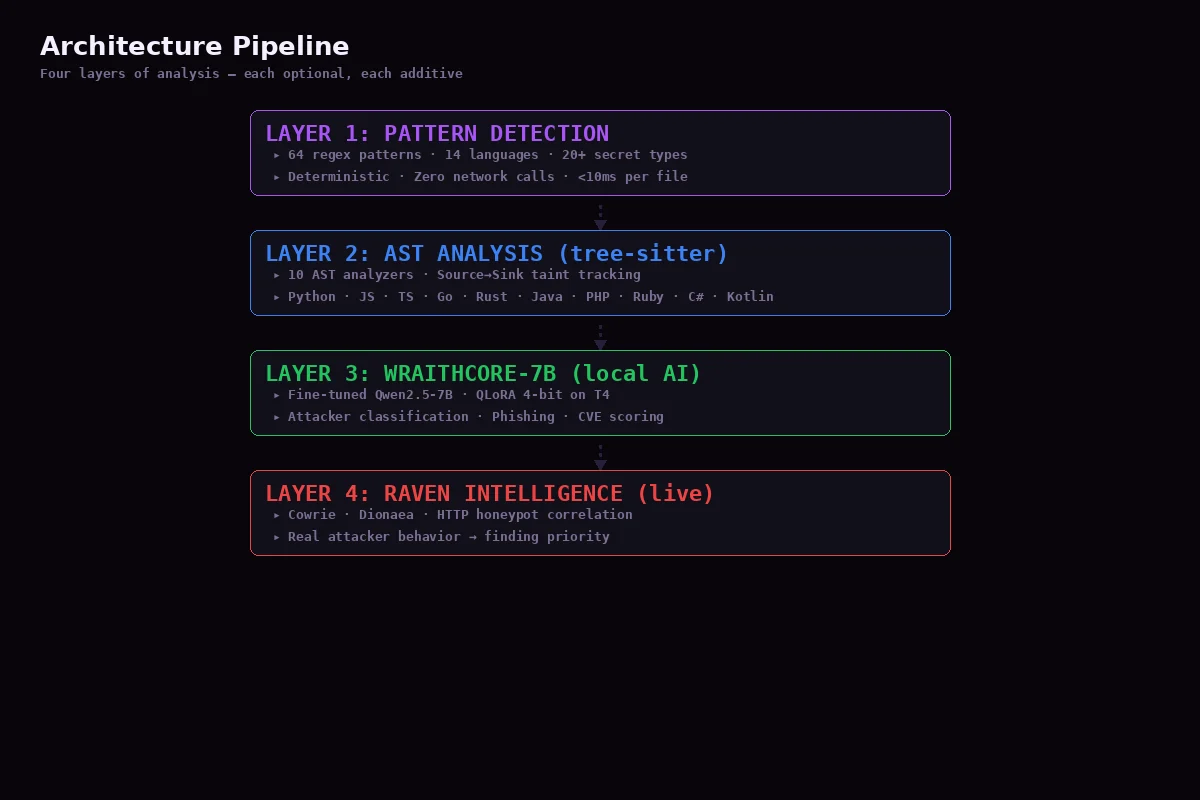 niffyhunt/codeguard-copilot
AIを活用したセキュリティコパイロットで、コーディング中に脆弱性を検出します。開発者向けのリアルタイムセキュリティスキャン、教育的な解説、自動修正を提供します。
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 nationwide-group-oss/cryptoptic
CodeQLベースのスキャナで、リポジトリおよびGitHub組織全体にわたる暗号化関数呼び出しを棚卸しし、SARIF形式のCryptographic Bill of Materials(CBOM)を生成します。
 whgojp/javaseclab
脆弱なコードと修正済みコード、攻撃シナリオ、ソース/シンク監査ノート、およびセキュリティトレーニングとツール評価のためのセキュアコーディングガイダンスを備えた包括的なJava脆弱性ラボ。
 thrilokh-q123/cve-2025-23134_fixes_code
ASN1_STRING_set() 関数は `int` 長を受け取るため、asn1_ex_c2i() から呼び出される際に引数が意図せず切り捨てられないようにしてください。









