 #1
 analysis-tools-dev/static-analysis
コード品質の向上に焦点を当てた、プログラミング言語、設定、ビルドツール、CI向けの静的解析(SAST)ツールとリンターの厳選ディレクトリ。
 facebook/infer
Java、C、C++、Objective-C 用の静的解析ツール
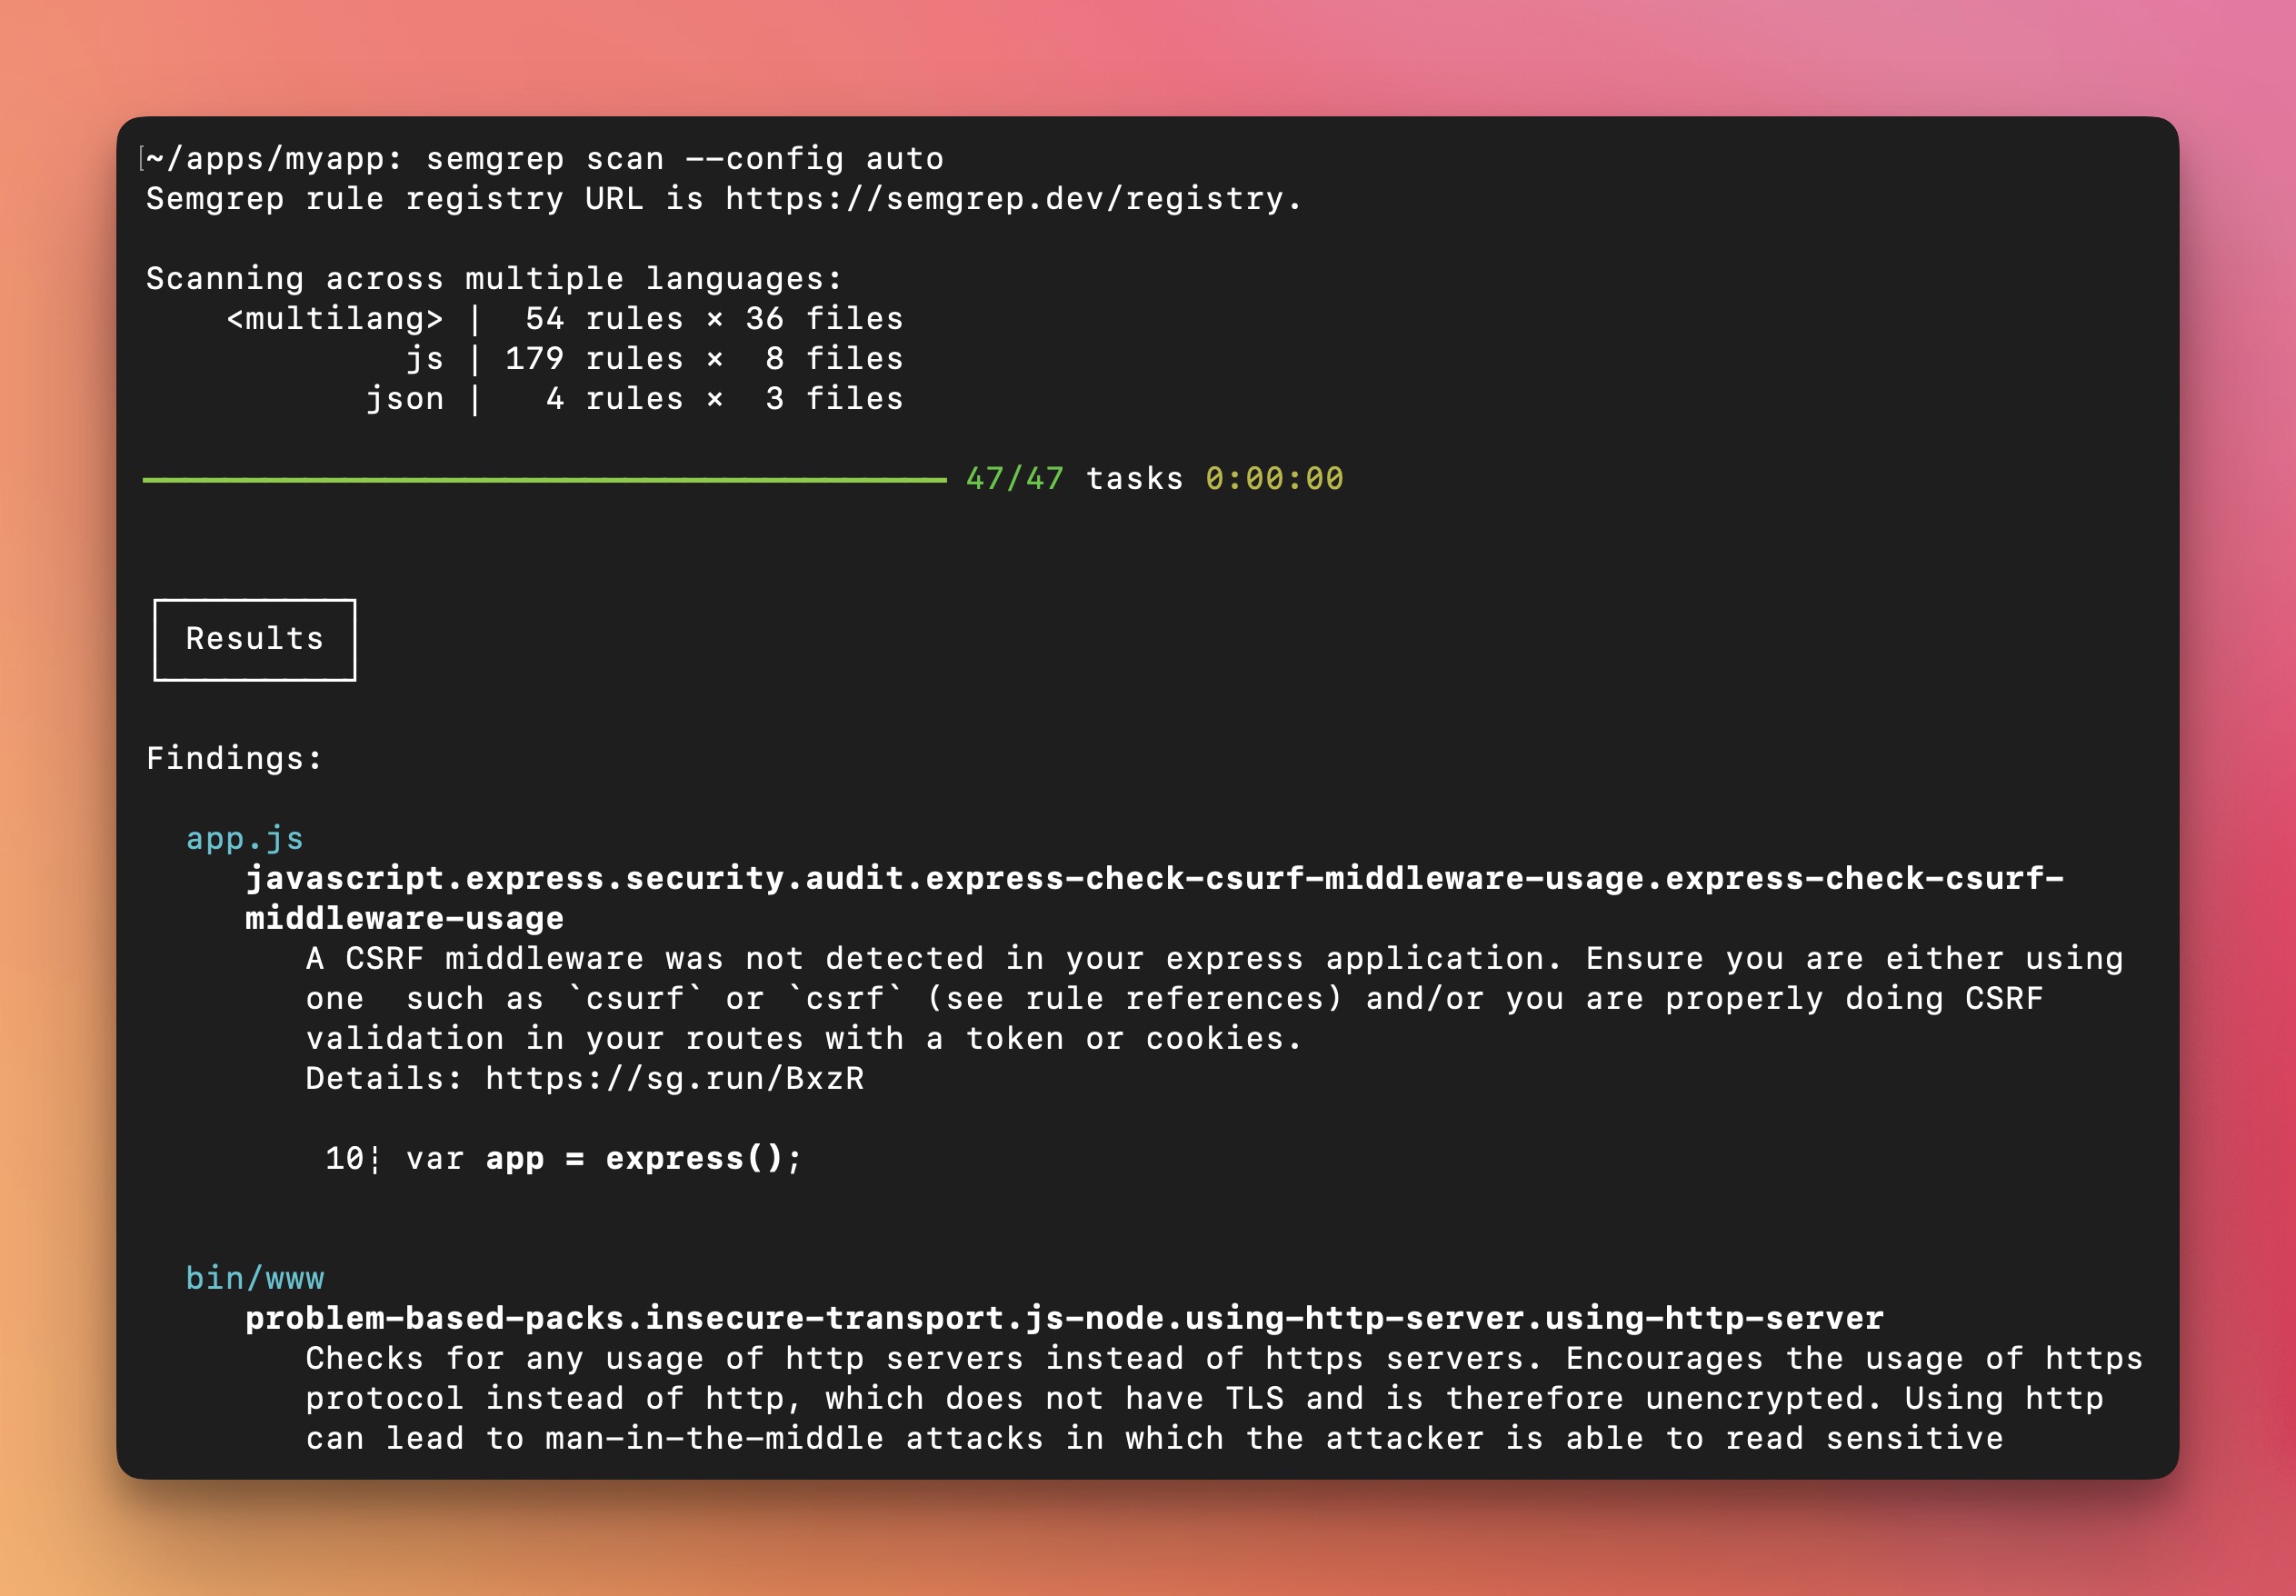
semgrep/semgrepLightweight static analysis for many languages. Find bug variants with patterns that look like source code.
 github/codeql
CodeQL: 世界中のセキュリティ研究者を支えるライブラリとクエリ、そしてGitHub Advanced Securityにおけるコードスキャニングを実現するツールです。
 sonarsource/sonarqube
コード品質と静的解析のプラットフォーム。品質ゲート、多言語スキャン、およびCI/CDワークフローにおける脆弱性や保守性の問題を検出するためのセキュリティ重視のルールを備えています。
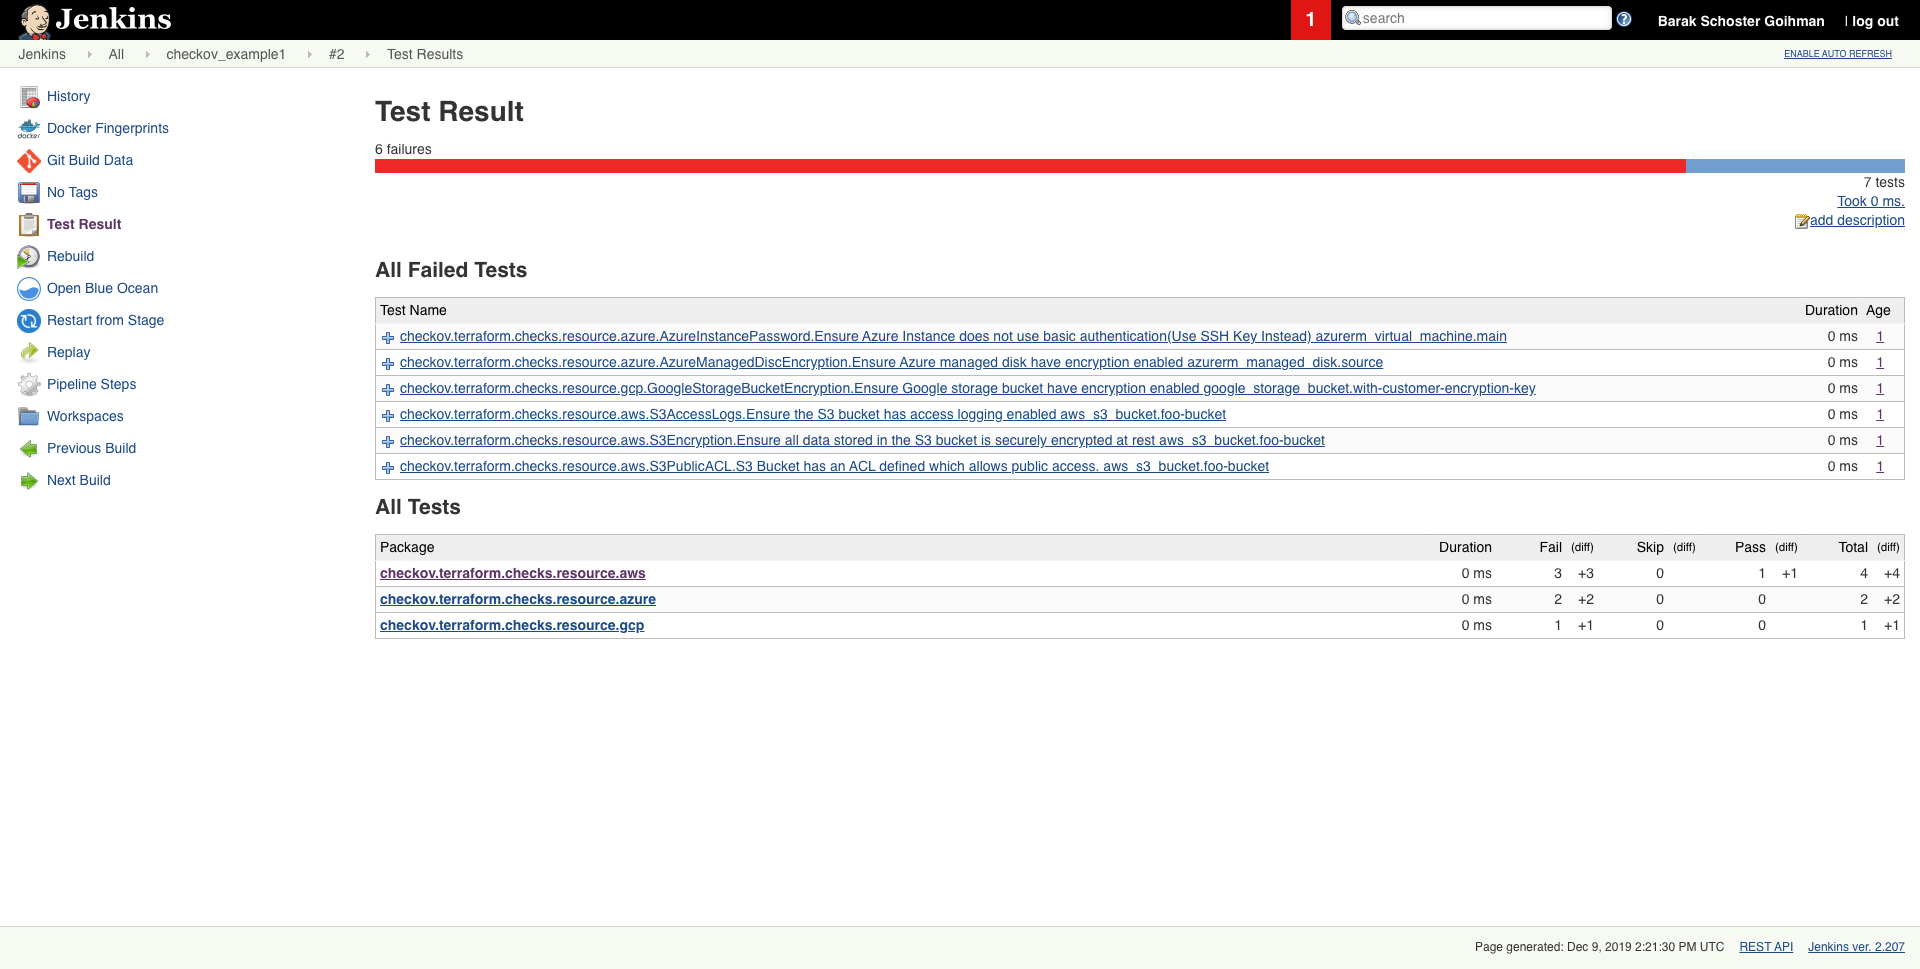 bridgecrewio/checkov
ビルド時にTerraform、Kubernetes、CloudFormation、コンテナイメージ全体でクラウドの誤設定、脆弱性、シークレットを検出するインフラストラクチャ・アズ・コード向けの静的解析ツール。
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
 pycqa/bandit
Banditは、Pythonコードにおける一般的なセキュリティ問題を見つけるために設計されたツールです。
 awarexone/agentic-bug-hunter
サブスクリプションの有無を問わず動作する、AI搭載のバグバウンティハンティングツールキット。
 zrax/pycdc
C++ による Python バイトコード逆アセンブラおよび逆コンパイラ
 lirantal/awesome-nodejs-security
Node.jsのセキュリティツール、静的解析ツール、脆弱性スキャナー、教育リソース(OWASP Top 10、サプライチェーンセキュリティ、セキュアコーディングプラクティスを含む)の厳選されたディレクトリです。
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 semgrep/semgrep-rules
多数の言語にわたってセキュリティ脆弱性、危険なコードパターン、および設定の問題を検出するための静的解析ルールパック。CI/CDスキャンワークフローと統合します。
 stackrox/kube-linter
KubeLinterは、KubernetesのYAMLファイルとHelmチャートを検査し、それらで表現されたアプリケーションがベストプラクティスに準拠していることを確認する静的解析ツールです。