
 #1
実行せずにソースコードを調べてセキュリティ上の欠陥を見つけるためのツール。
Kitploit おすすめ
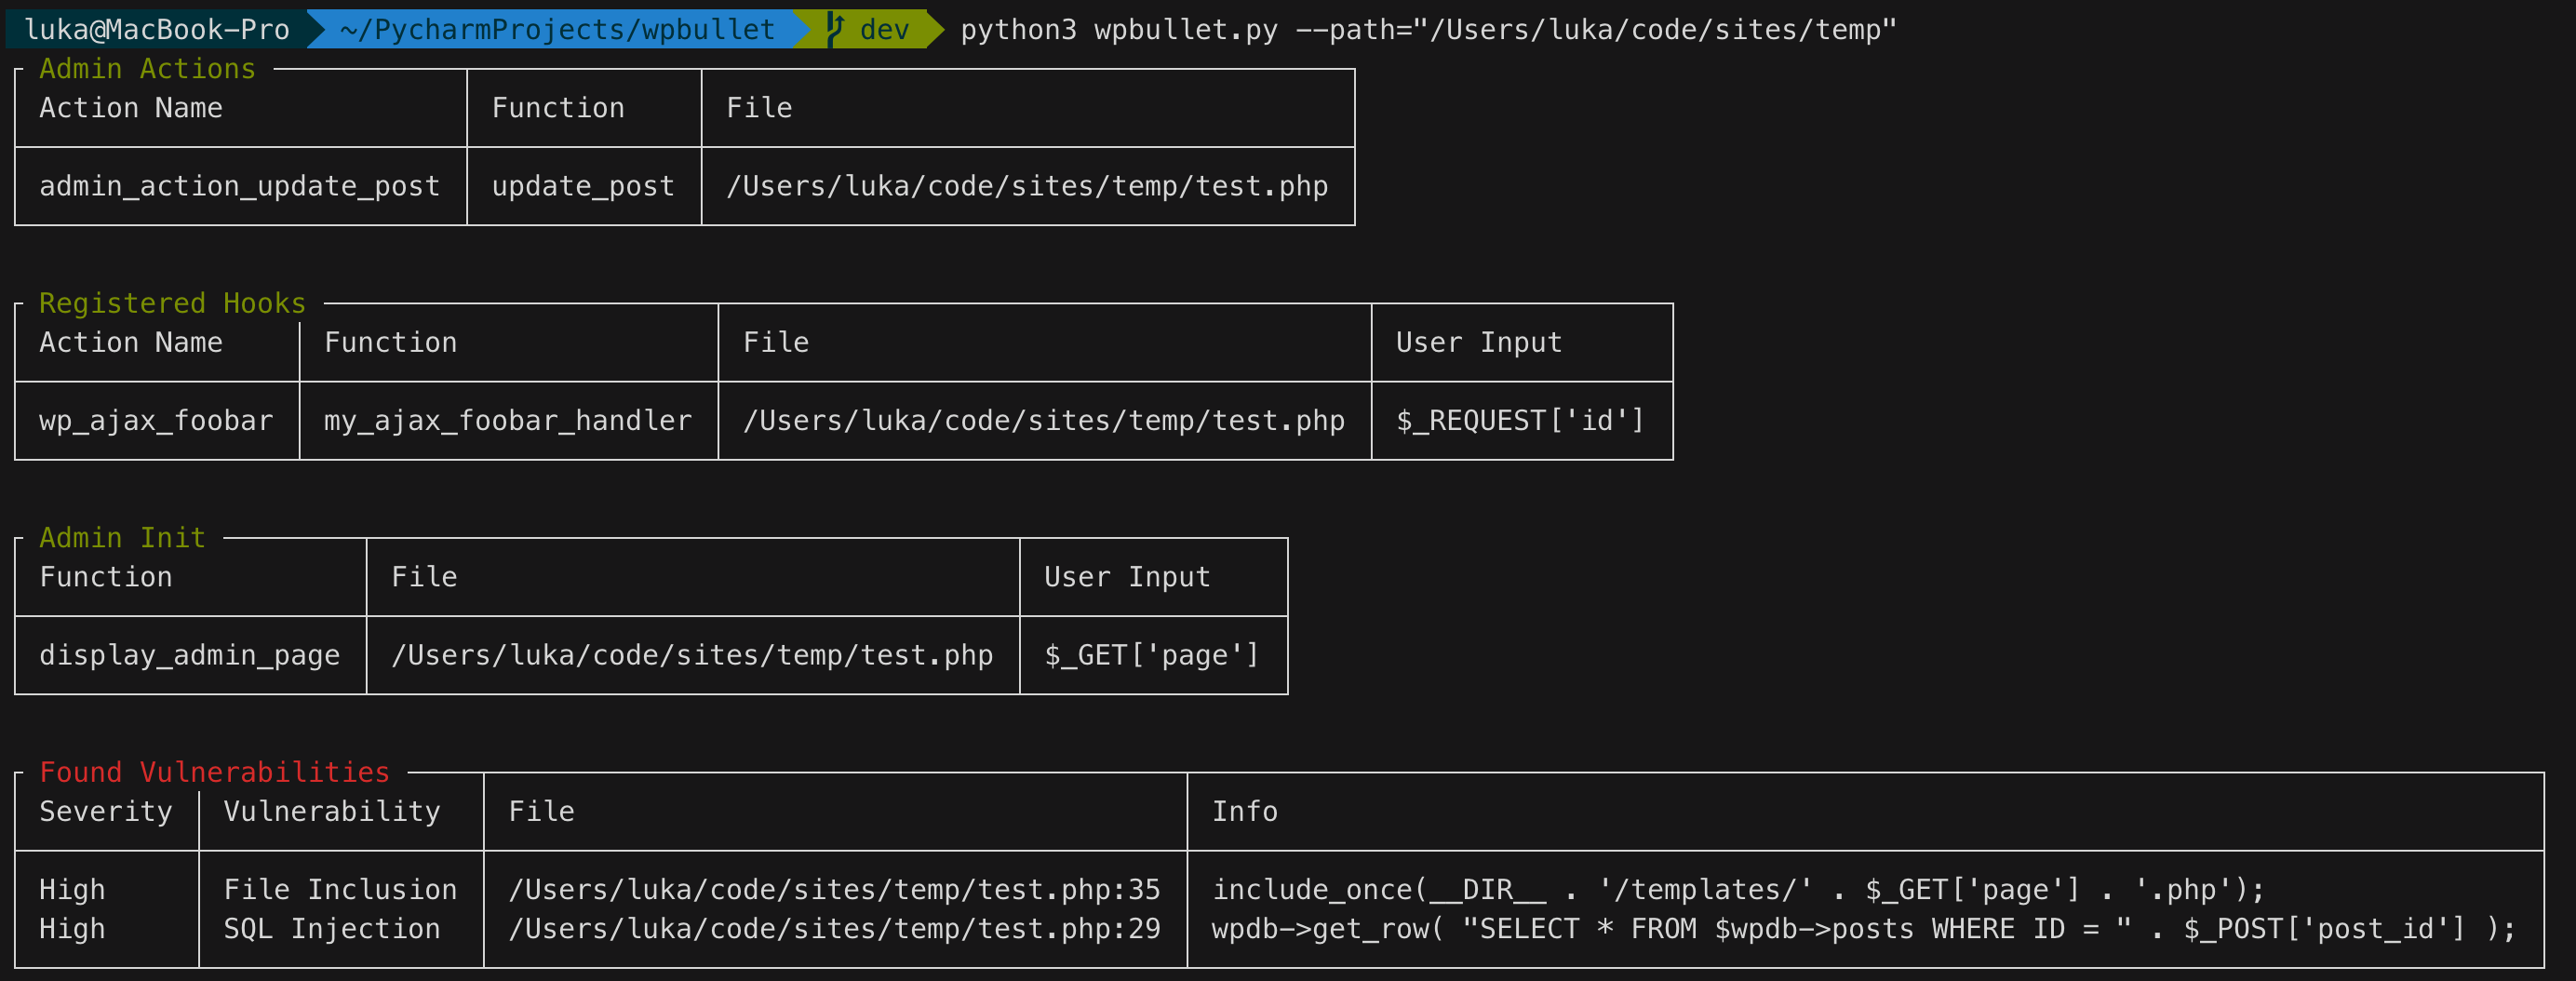
 owasp/wpbullet
WordPressのプラグインとテーマ向けの静的コード分析スキャナ。モジュール式で拡張可能なパターンマッチングエンジンにより、XSSやSQL injectionなどの脆弱性を検出し、重大度評価とJSONレポートを提供します。
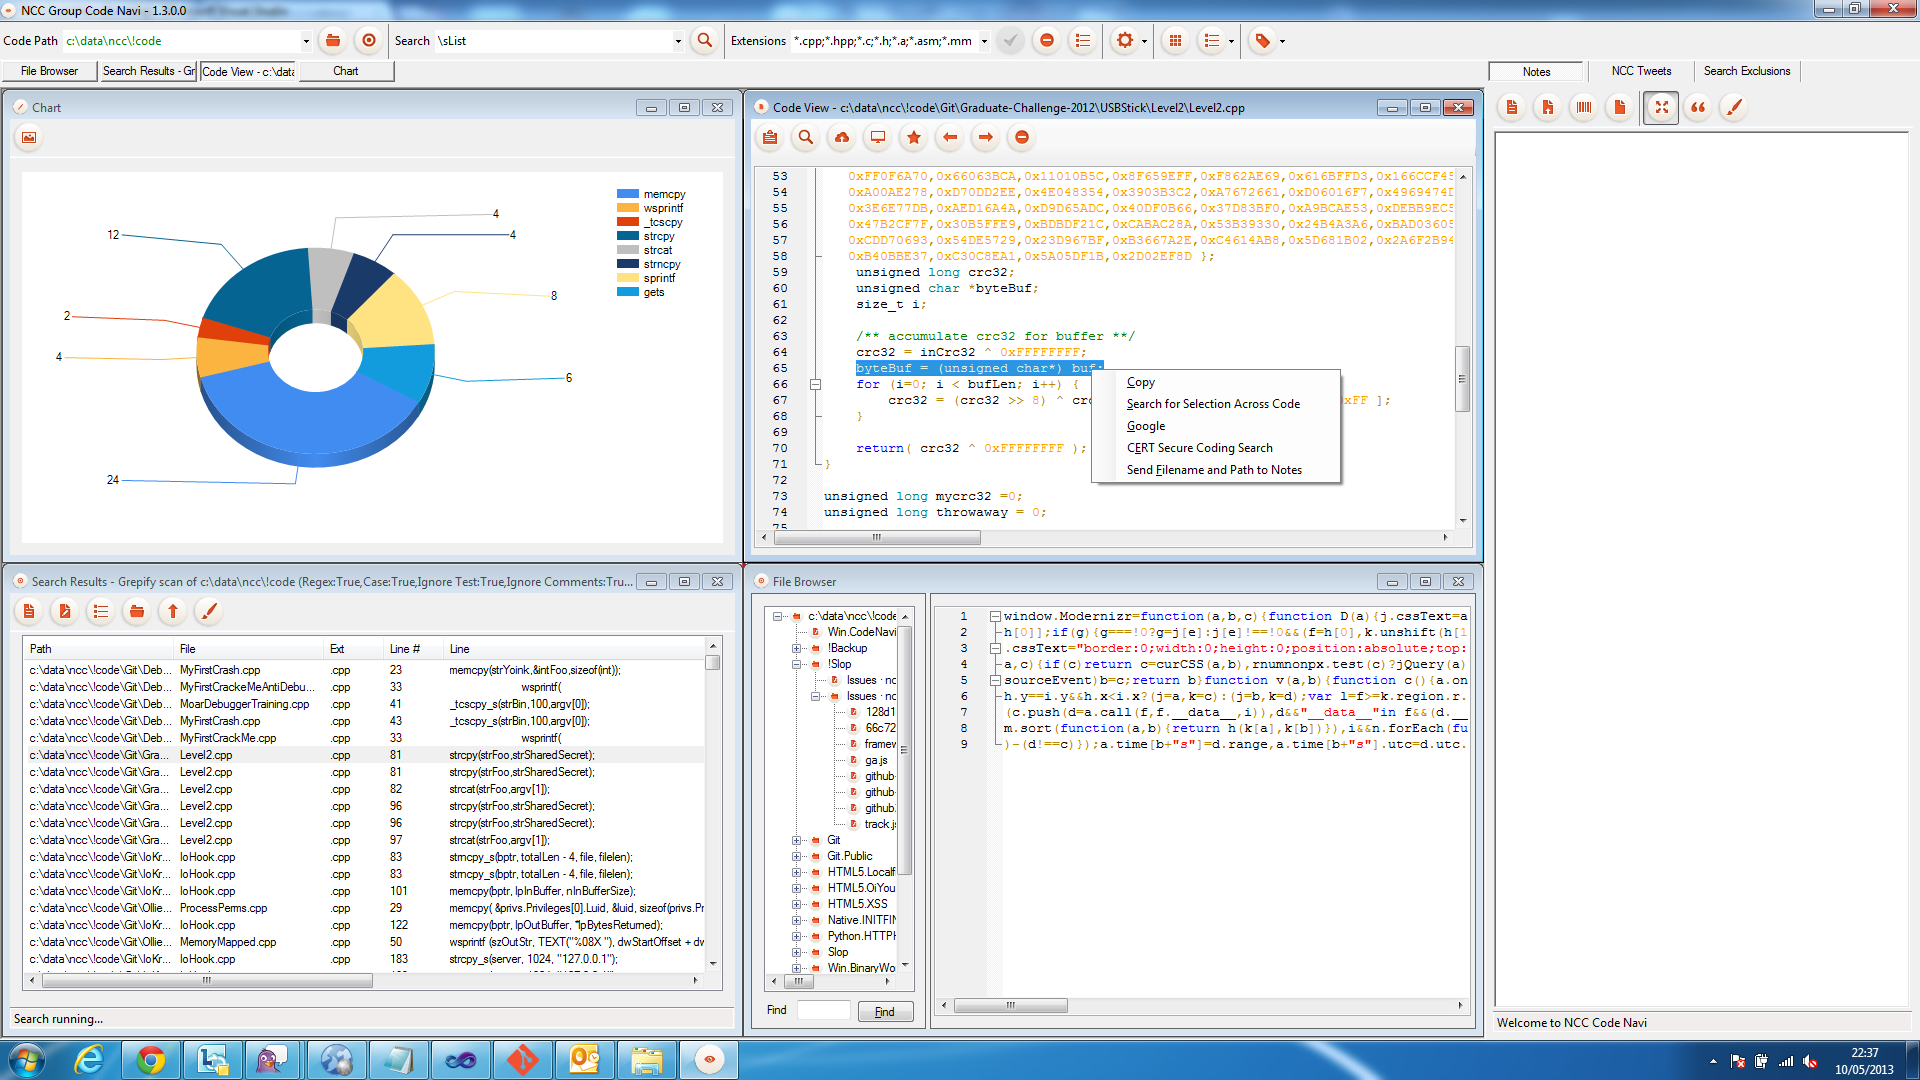 nccgroup/ncccodenavi
NCC Code Navigator
 blackvectorops/semantic_firewall
Go関数の決定論的セマンティックフィンガープリントを生成します。SSA(静的単一割り当て)解析とスカラー進化解析を用いて、xzスタイルのバックドアを検出し、セマンティック等価性を検証します。
 owasp/secure-coding-practices-quick-reference-guide
OWASP のセキュアコーディング実践クイックリファレンスガイド
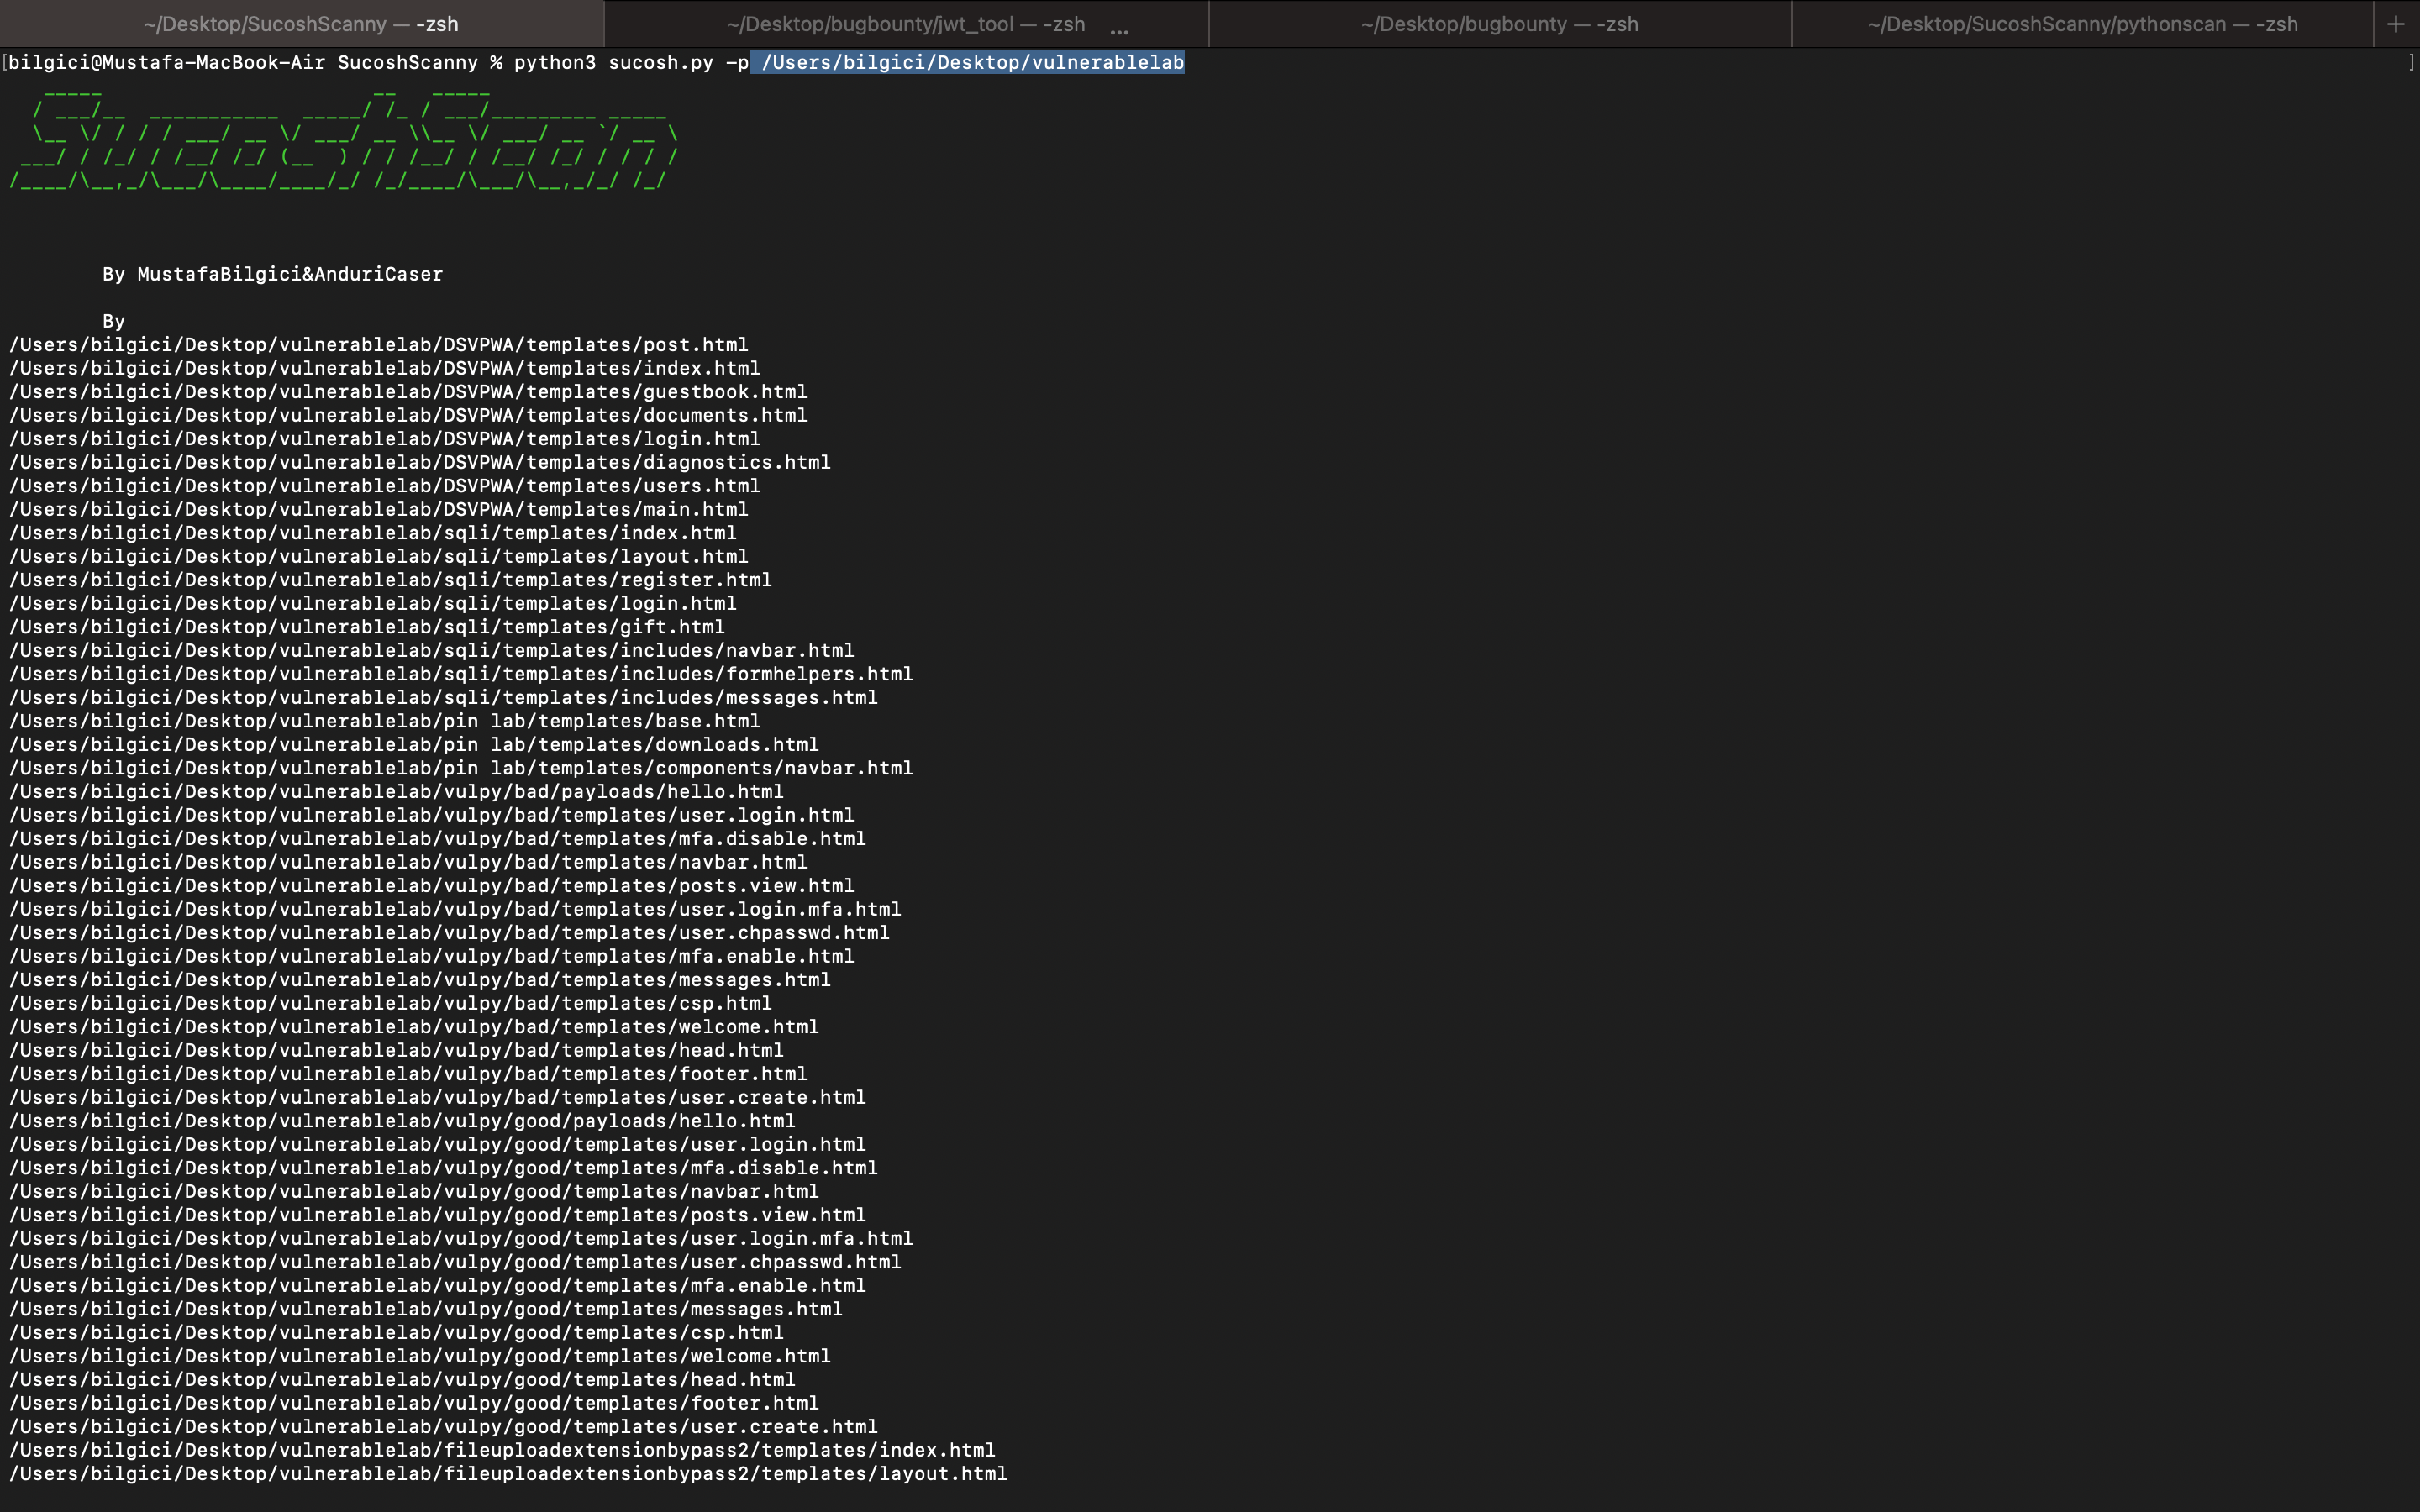 mustafabilgici/sucoshscanny
「Sucosh」は、Python(Flask-Django)およびNodeJs向けの自動ソースコード脆弱性スキャナ兼評価フレームワークであり、Webアプリケーション開発またはソースコード分析プロセスにおいてコードレビューを実行できます。
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 0x3c3e/slides
CodeQL + DTrace = XNU におけるメモリ情報漏えいの脆弱性
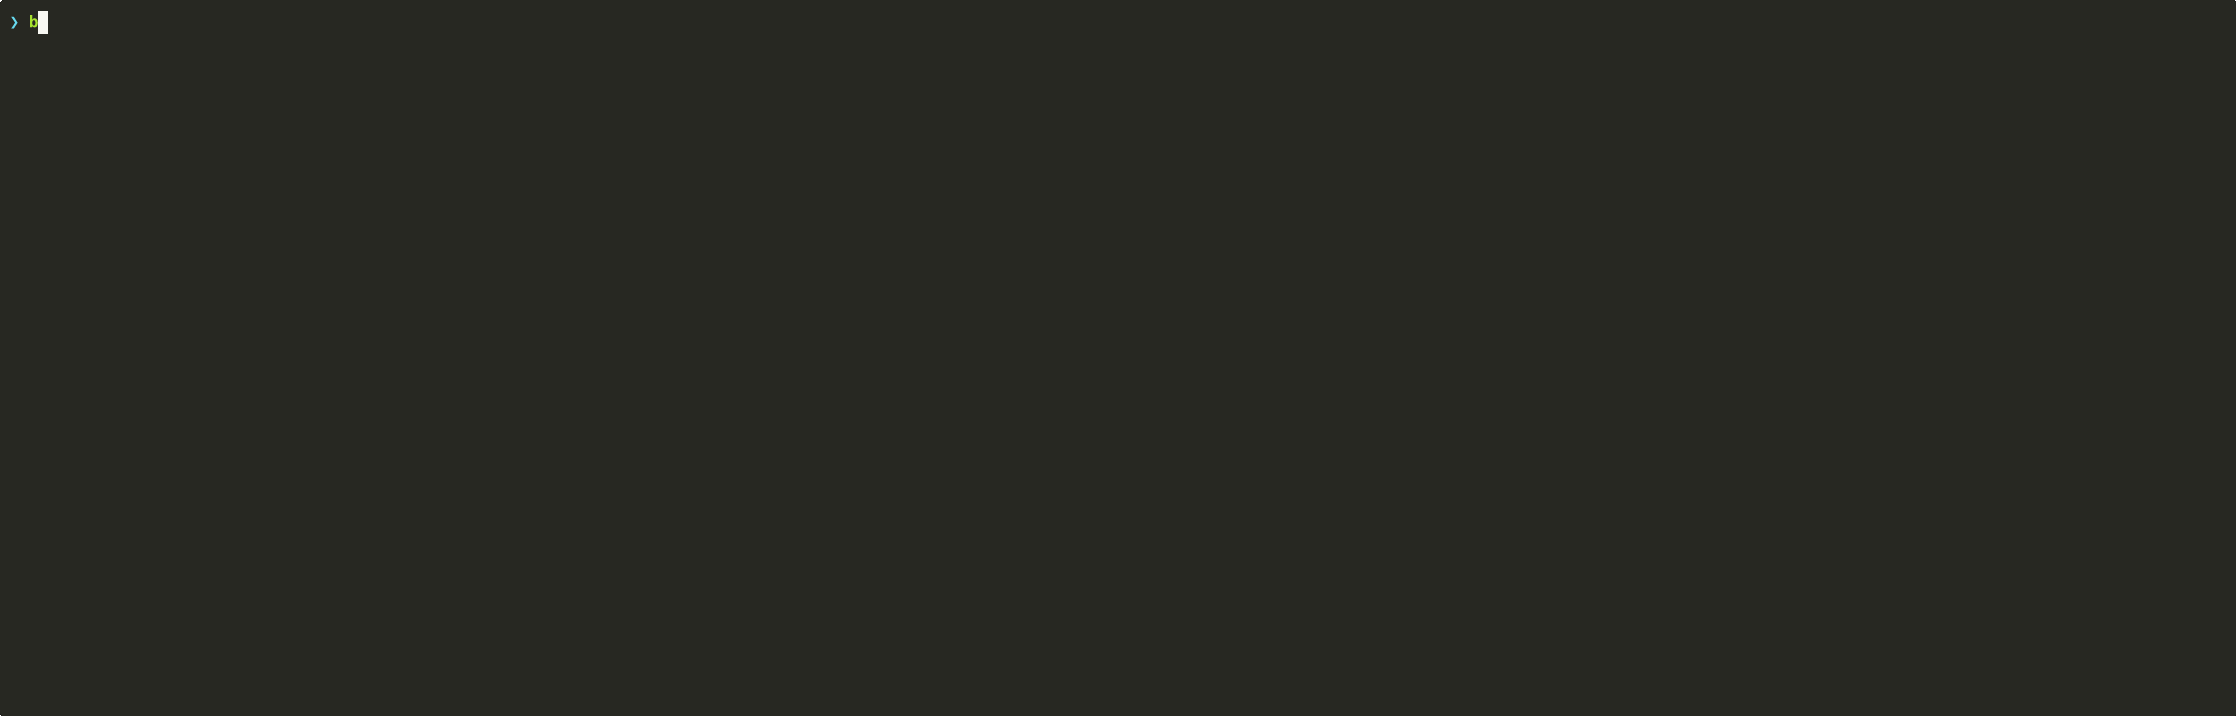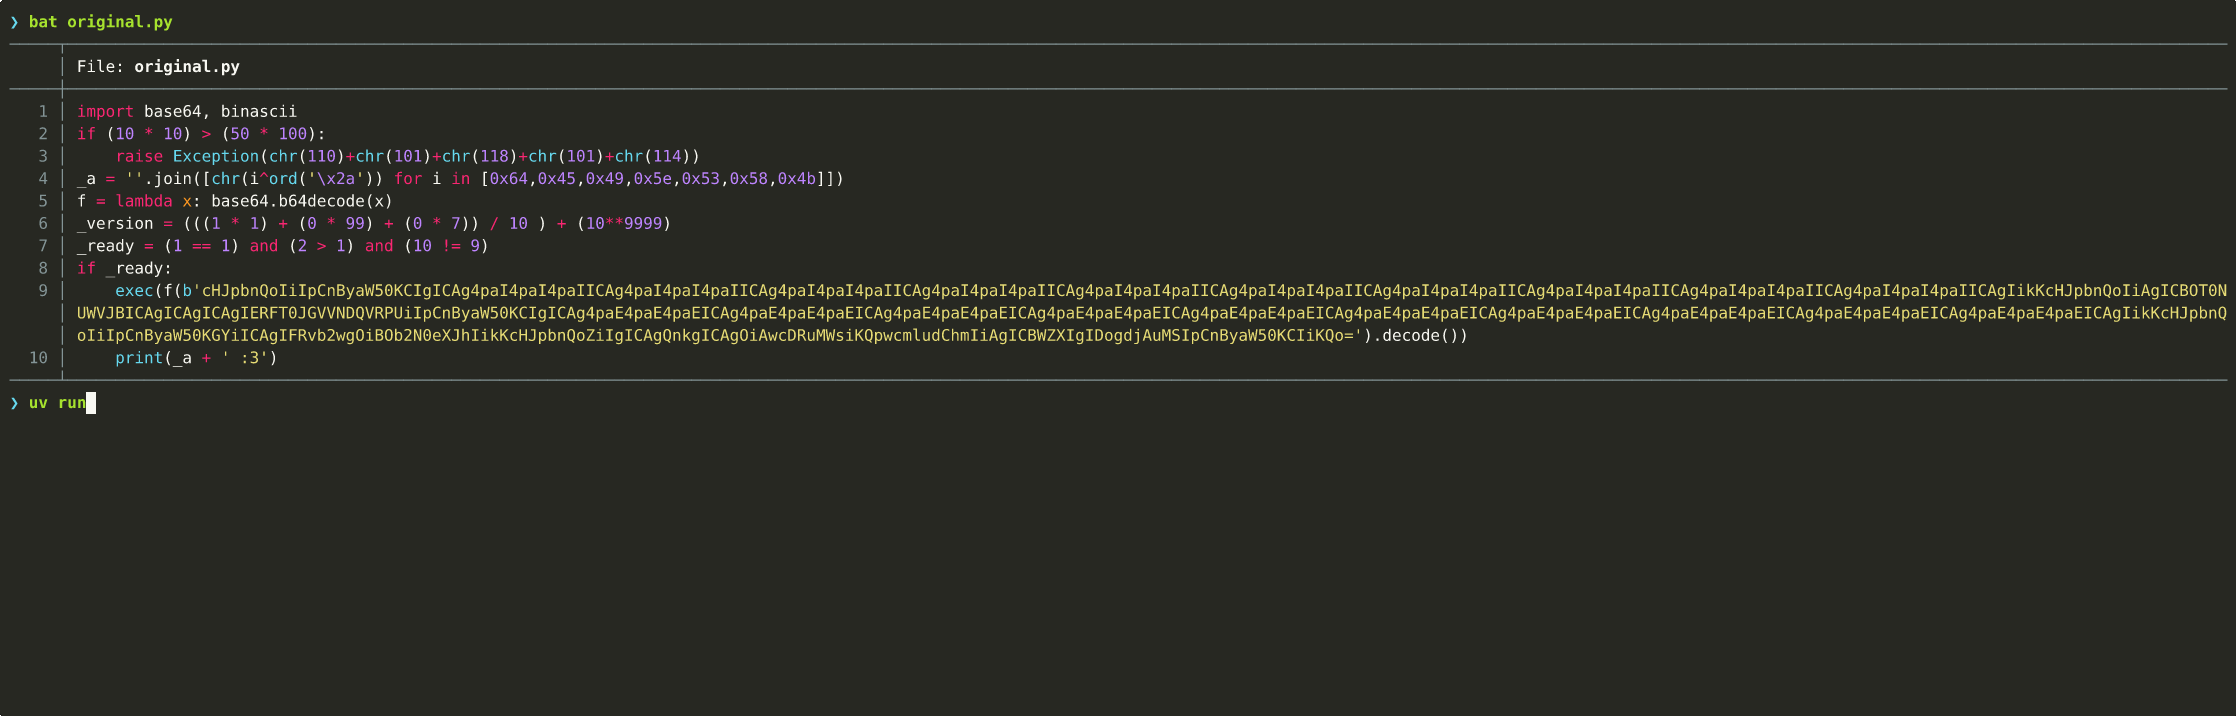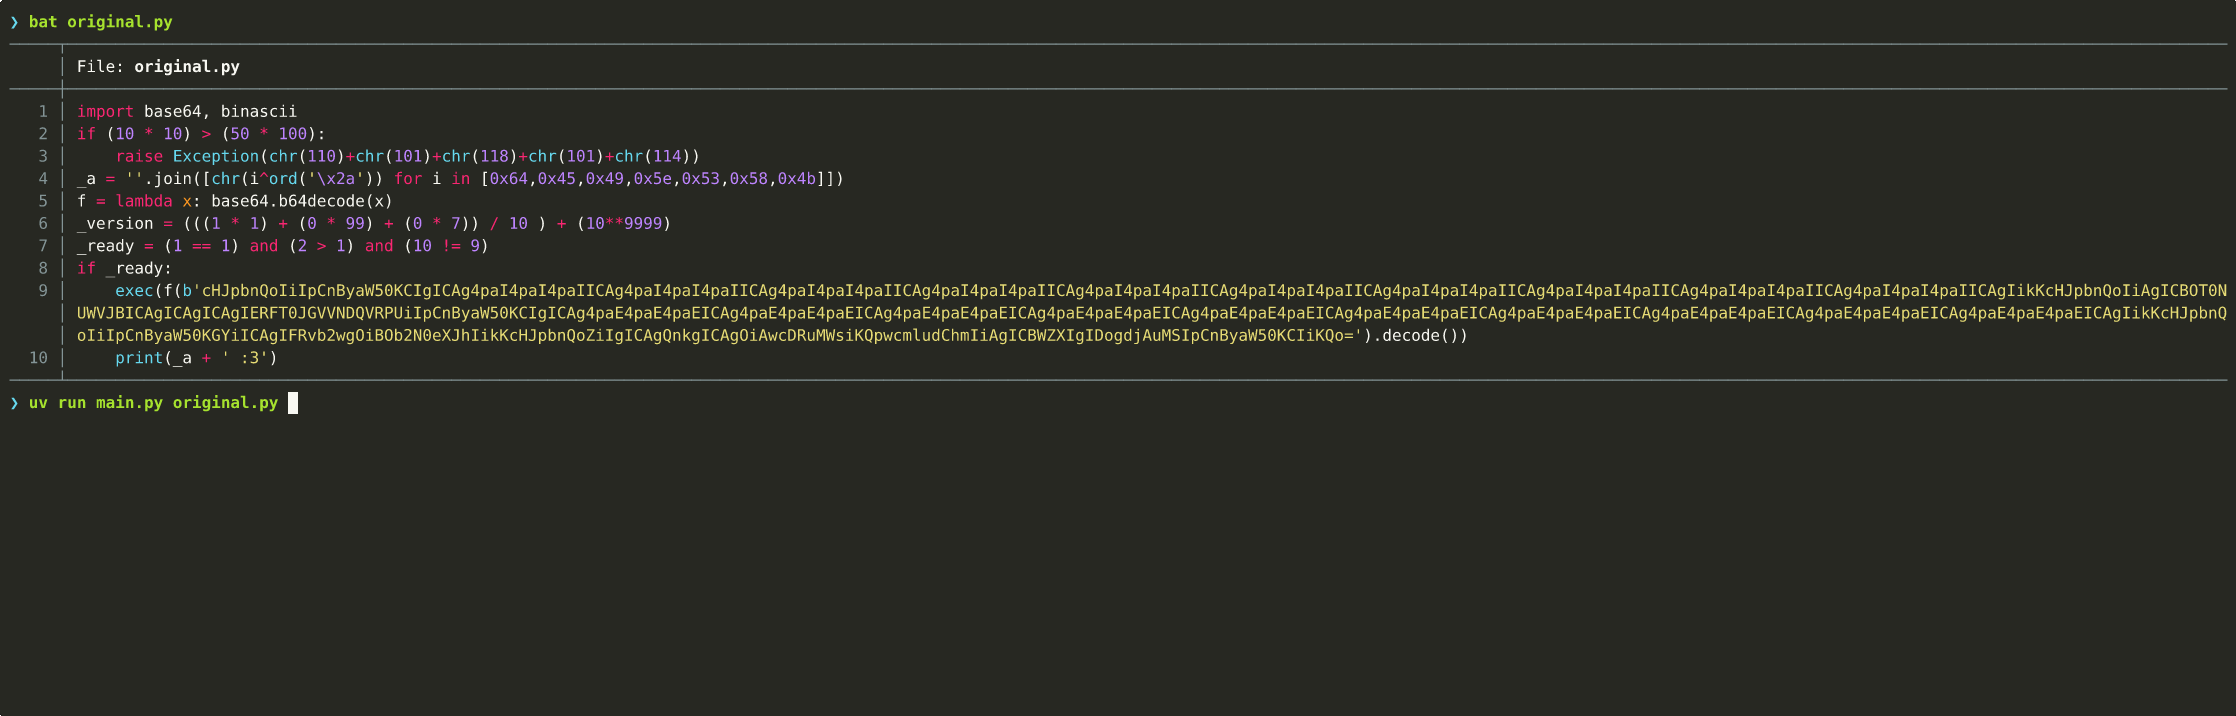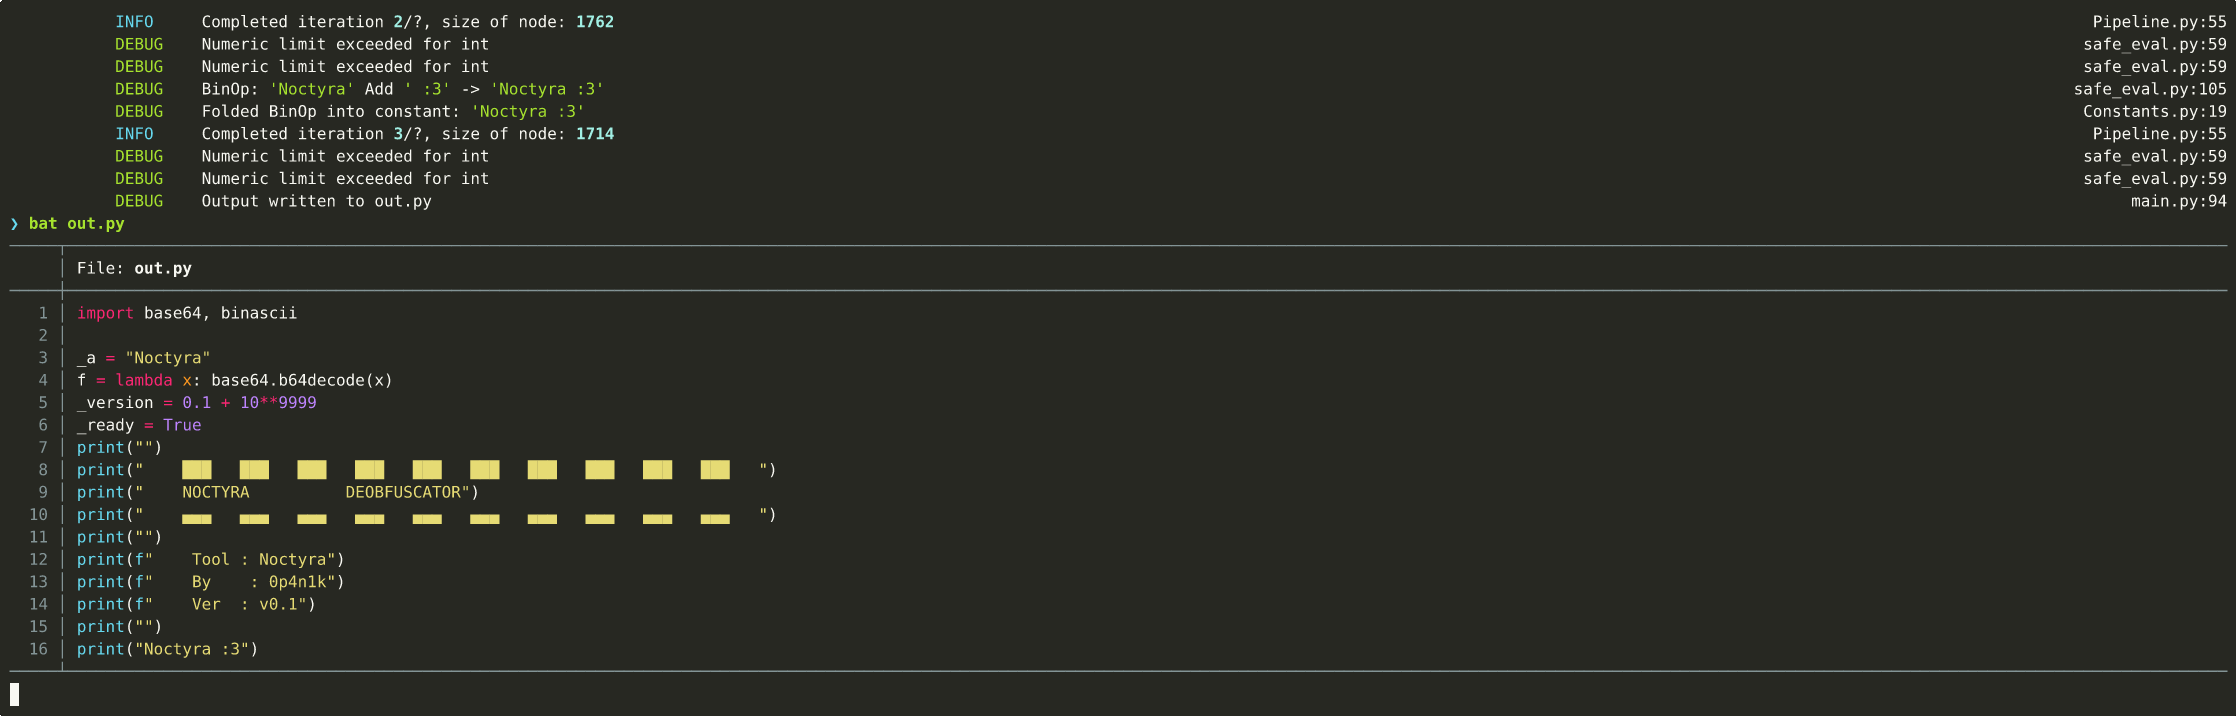 0p4n1k/noctyra
ASTベースのPythonコード変換・難読化解除フレームワーク
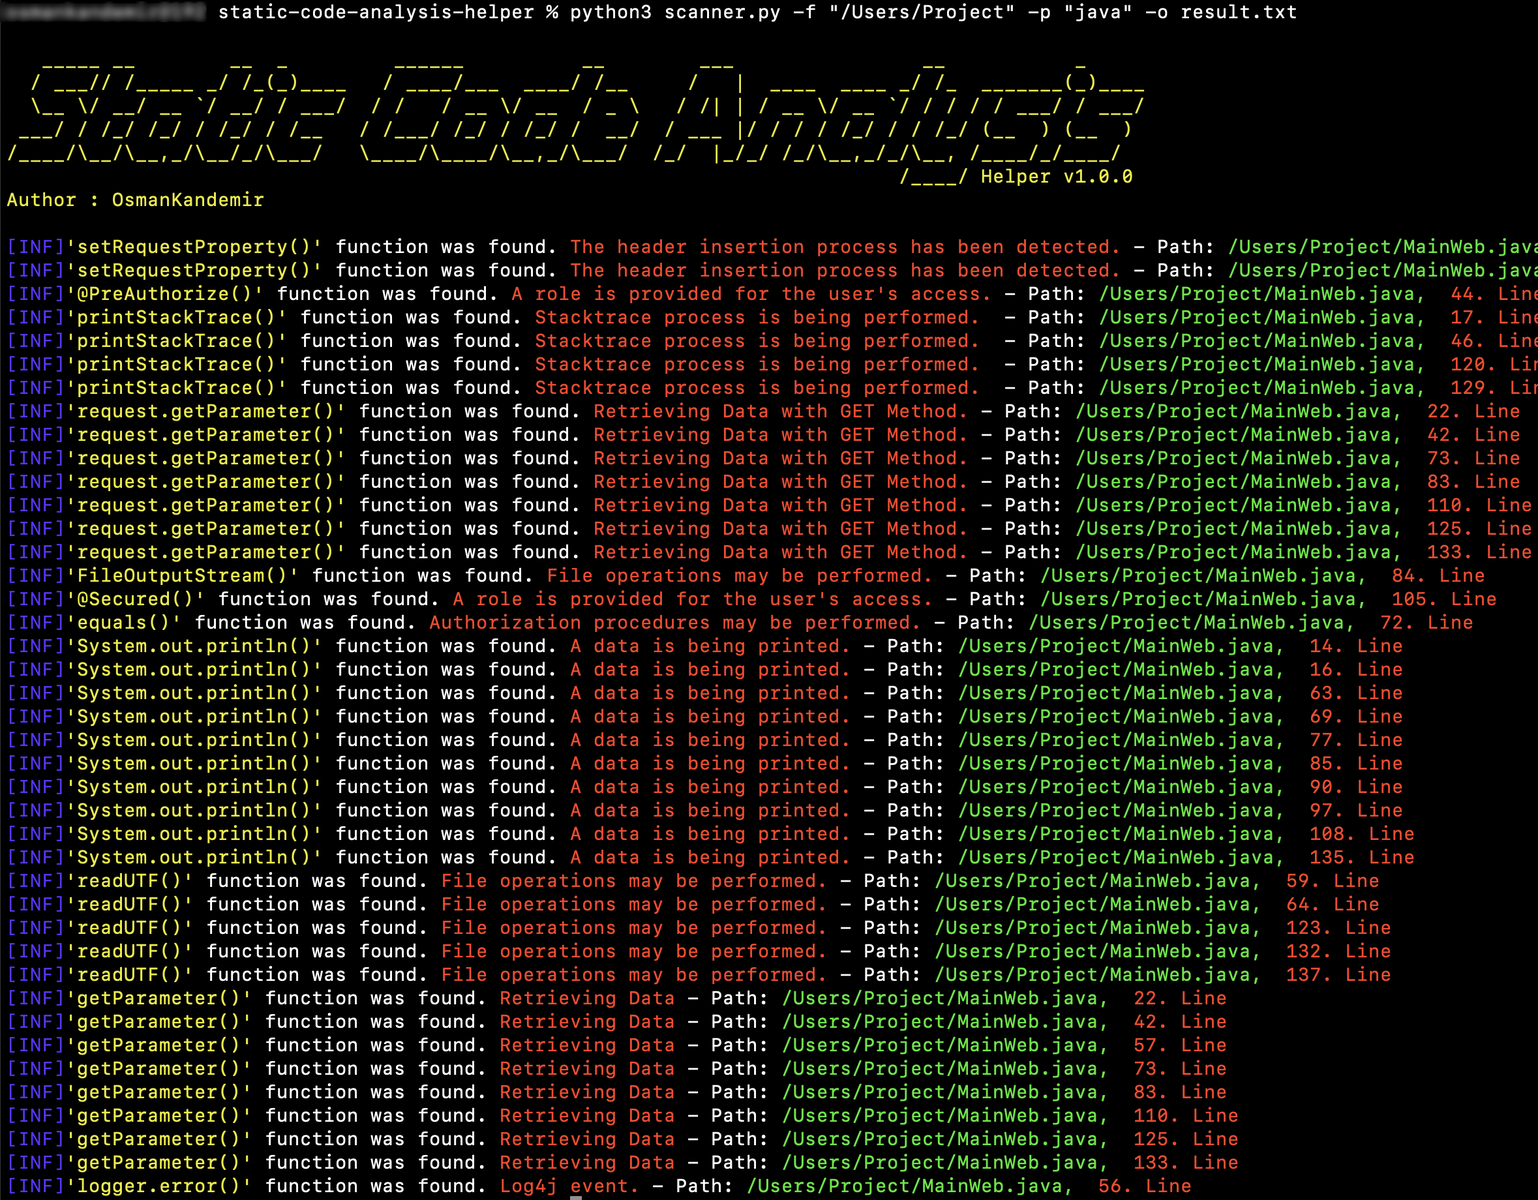 osmankandemir/static-code-analysis-helper
16言語でプロジェクトのソースコードをスキャンし、SQLi、XSS、SSRF、コマンドインジェクション、脆弱な暗号化、その他のWeb攻撃クラスに関連する危険な関数を検出します。
 nccgroup/call_map
Call Mapの現在の開発はhttps://github.com/ajylee/call_mapで行われています。Call MapはPythonコールグラフをナビゲートするためのツールです。
 nccgroup/glasgo
GoのASTを使用してセキュリティ問題をチェックする静的解析ツール。
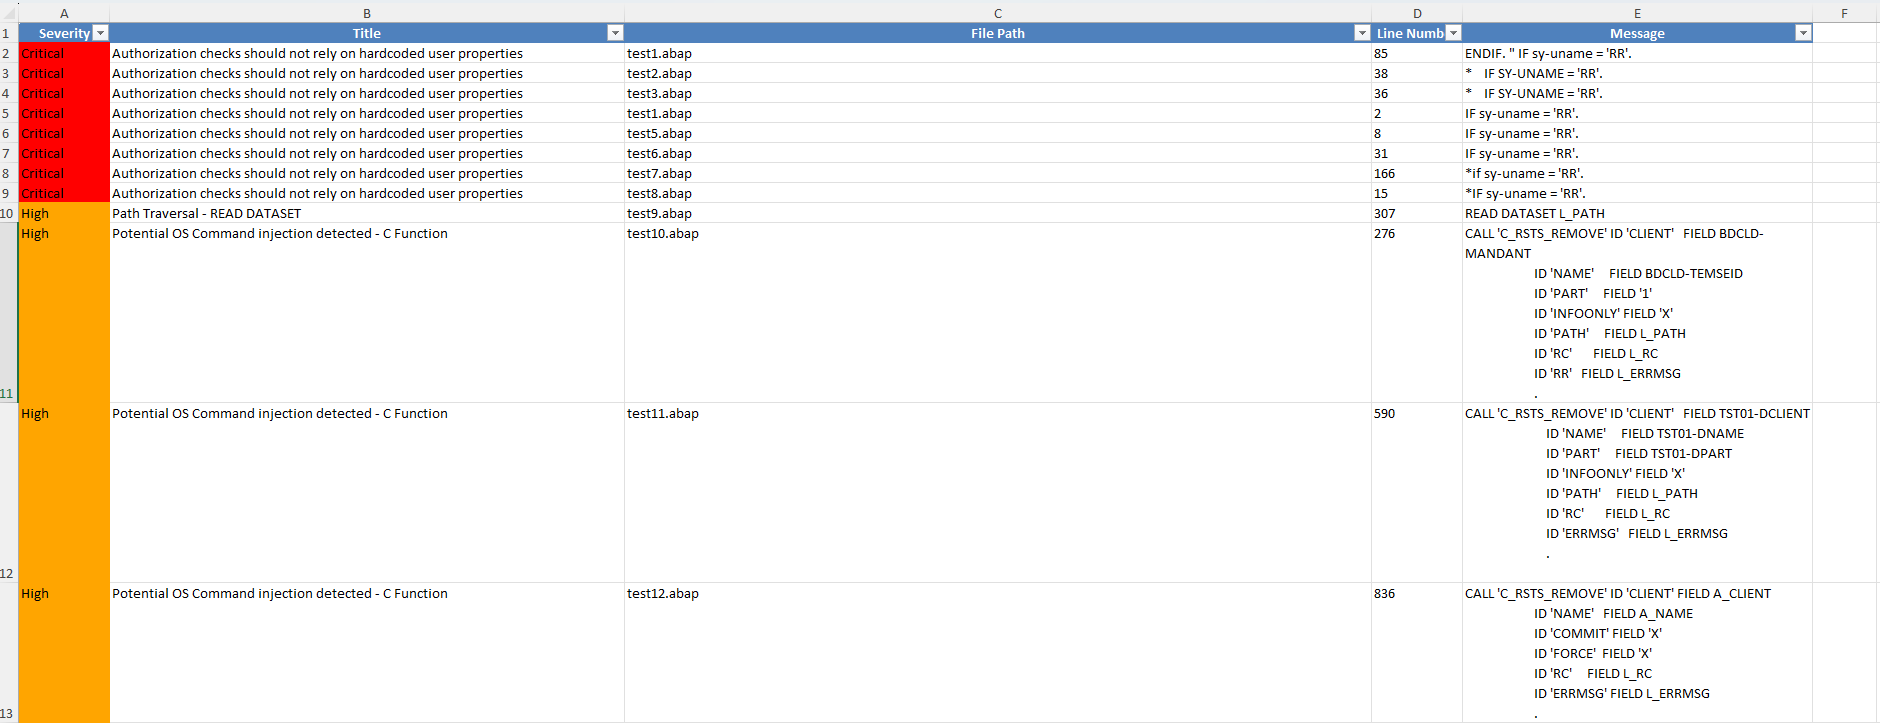 owasp/abap-code-scanner
ABAPコードアナライザー
 synacktiv/weggli_rules_sstic2023
C/C++コードの静的解析のための厳選されたweggliクエリ。危険な関数、スタック関連の問題、mallocオーバーフローの脆弱性を特定します。
 nightwatchcybersecurity/airflowscan
Apache Airflowのセキュリティを向上させるためのチェックリストとツール
 nationwide-group-oss/cryptoptic
CodeQLベースのスキャナで、リポジトリおよびGitHub組織全体にわたる暗号化関数呼び出しを棚卸しし、SARIF形式のCryptographic Bill of Materials(CBOM)を生成します。
 zappaboy/vuln-scanner
レポート生成機能付き脆弱性評価スキャナー
 synacktiv/appledb_rs
Apple内部アーティファクト(entitlements、フレームワーク、デバイスバージョン)のキュレーション済みデータベース。iOS/macOSのセキュリティリサーチおよびリバースエンジニアリング向けのAPI、CLI、WebUIを備えています。
 bekk/retire.js
retire.js は新しいホームに移転しました








