
 #1
 ekomssavior/airborne-poc
CVE-2025-24252 および CVE-2025-24132 の PoC
 dis0rder0x00/dbgnexum
Windows Debugging APIを使用したシェルコードインジェクション
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
ファイルレス x64 Assembly C2 フレームワーク。デュアルチャネル ICMP/DNS プロトコルピボット、ダイレクト syscall 実行、および ptrace ベースのプロセスインジェクションにより、ステルスなコマンド実行とデータ流出を実現します。
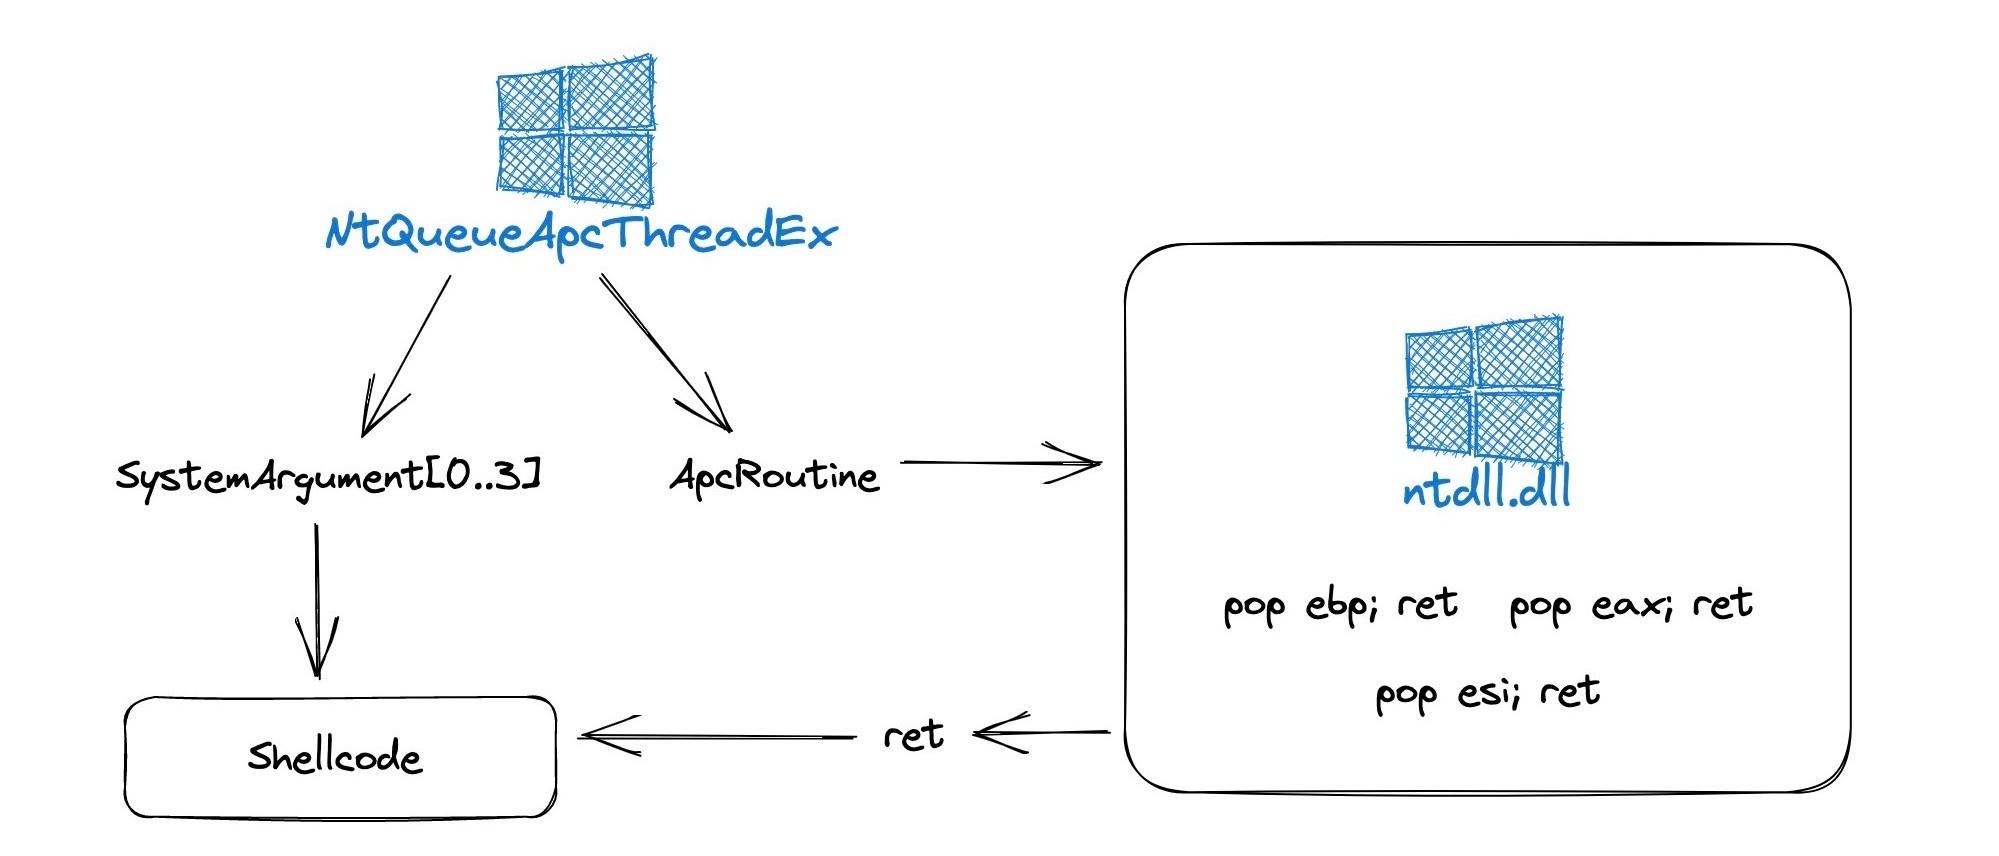 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
ランダムな pop r32; ret ガジェットを渡して ApcRoutine と SystemArgument[0-3] パラメータを悪用するという、NtQueueApcThreadEx のこの斬新な使用方法は、ステルスなコードインジェクションに使用できます。
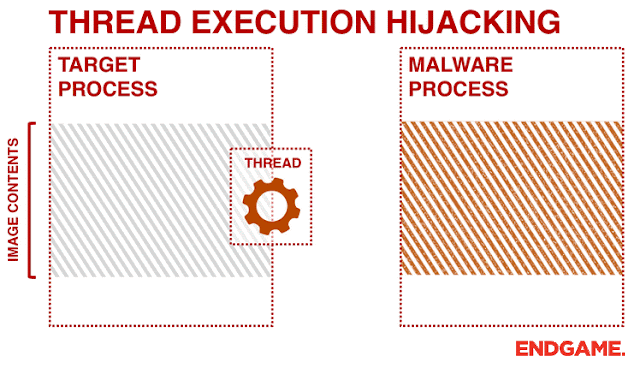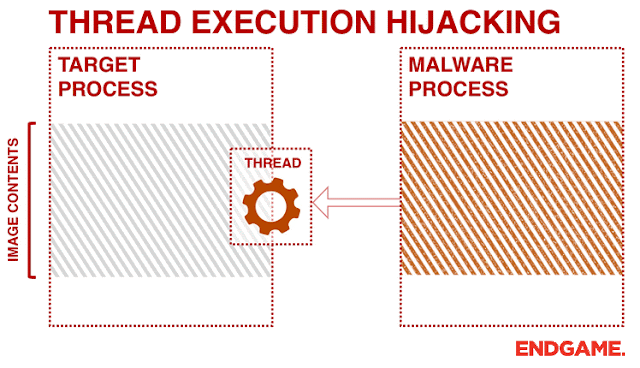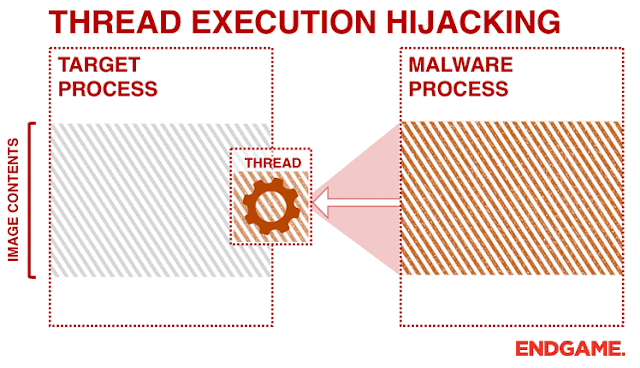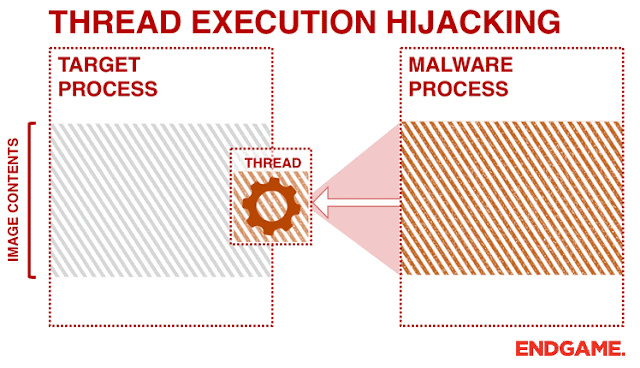 josh0xa/threadfire
Win32コードインジェクションのためのPoCスレッド実行ハイジャック
 acedef/synthapt
プレイブックベースの敵対的シミュレーションフレームワーク。JSONで定義された攻撃パスを位置独立型シェルコードペイロードにコンパイルし、高度な検出機能やAIベースの調査エージェントを検証します。
 winterknife/evenstar
Intel 64/Windows 低レベル実験
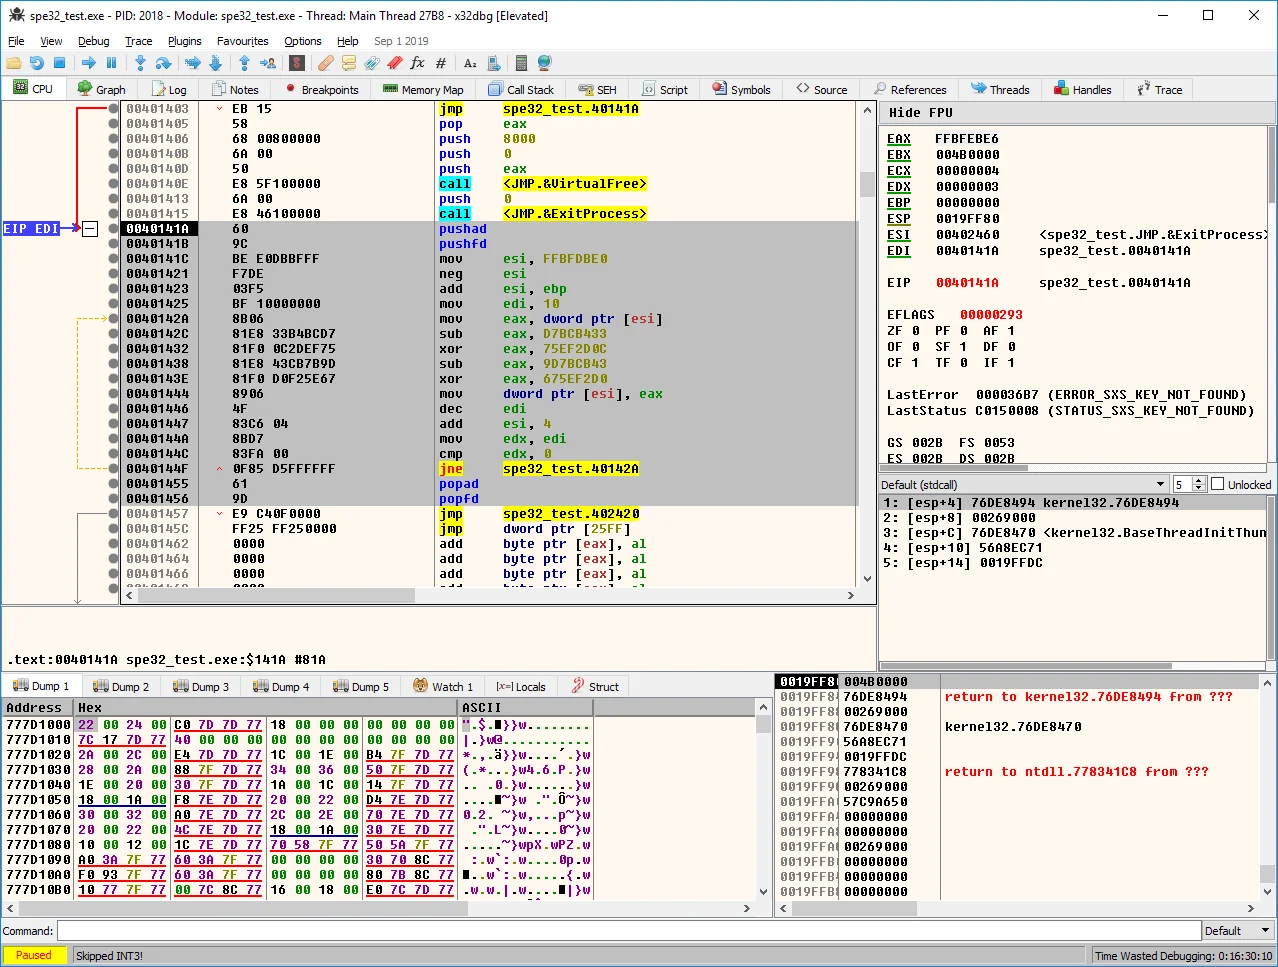 pelock/simple-polymorphic-engine-spe32
ランダムに選択された命令とキーを使用してデータを暗号化するための、独自のポリモーフィック復号コードを生成します。ジャンクオペコードの生成も含みます。32ビットMASMアセンブリで記述されています。
 s0lst1c3/dropengine
DropEngineは、シェルコードランナーを作成するための柔軟なフレームワークを提供し、オペレーターがコンポーネントを選択して組み合わせることで、高度に洗練されたペイロードを数秒で作成できるようにします。
 m4sc3r4n0/astroid
ASTROID v 1.2 はほとんどのAVソフトウェアをバイパスします
 wh1te4ever/webkit-bug-256172
Safari 1day RCEエクスプロイト
 therealdreg/shellex
C-shellcode to hex converter、IDA PRO、gdb、windbg、radare2、ollydbg、x64dbg、immunity debugger、010 editorでシェルコードの貼り付けと実行に便利なツール
 blacknbunny/mcreator
エンコードされたリバースシェルジェネレーター(AVバイパス技術搭載)
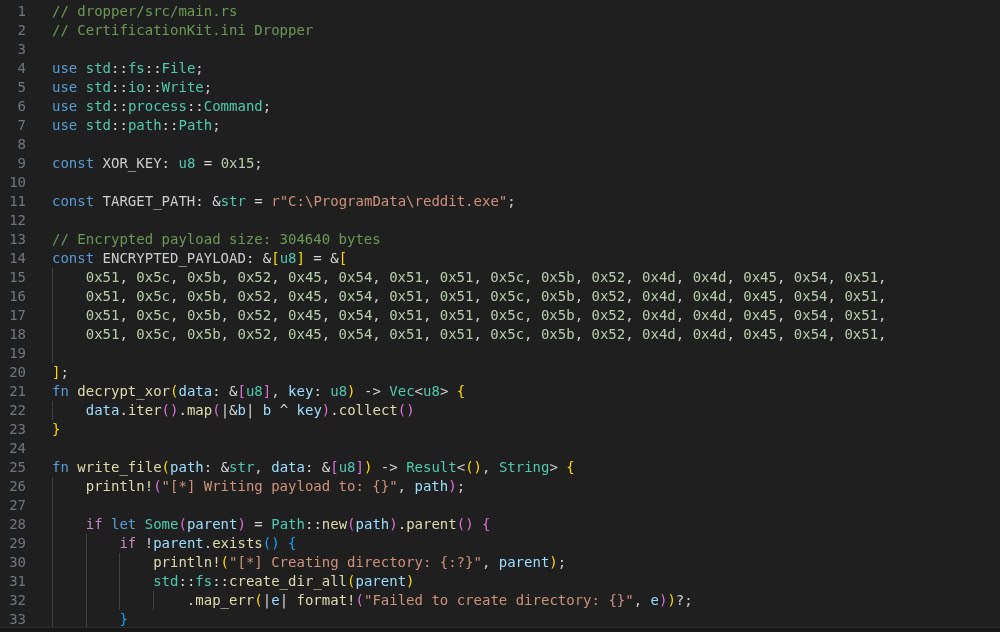 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWaterは、Static Kittenグループの攻撃における主要なペイロードであり、全体的な敵対的作戦の基幹です。
 blacknbunny/shellcode2assembly
💻 アーキテクチャ : ARM, ARM64, MIPS, PPC, X86









