
 #1
エクスプロイト成功後に実行される低レベルのコードを作成および操作するためのツール。
Kitploit おすすめ

 jazho76/house_of_apple_2
glibc 2.43におけるHouse of Apple 2 FSOP手法のインタラクティブなGDBウォークスルー。vtableバイパス、スタックピボット、ROPを網羅した再現可能なサンドボックス付き。
 dovelus/polychrome-rs
コンピュートシェーダーをペイロードとして使用する方法に関するPoC
 sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
Chained Chrome V8レンダラーエスケープの概念実証。4つのCVEを悪用: Float64Array破壊、Wasm上書き、ポップアップナビゲーションのリターゲティング、アクティベーションの誤帰属。
 racoten/reflectivepluginloader
LoadLibraryを必要とせず、DLLをメモリから直接ロードしてクリーンなプラグインインターフェースへ呼び出す、最小限のPEマッパー。
 donofly/cve-2025-22457-vulnserver-lab
CVE-2025-22457を再現するハンズオンラボ:Dockerの攻撃者/被害者コンテナをセットアップし、GDBでスタックアドレスを特定し、msfvenomのリバースシェルエクスプロイトを実行します。
 jephthai/evilvm
Forthベースのコンパイラを位置非依存のx86_64シェルコードとしてデプロイし、TCP、HTTP、ICMP、SMB経由で対話型REPLを備えたリモートコード実行エージェントを提供します。
 rurixis/msrkit
ROPチェーンとWRMSRプリミティブを組み合わせてカーネル関数を呼び出し、BYOVD(AmdTools64.sys)を通じて未署名ドライバーをマッピングするというコンセプト
 bytejmp/ms09-050
MS09-050(CVE-2009-3103)SMBv2 srv2.sys バッファオーバーフローに対するPythonエクスプロイト。脆弱性スキャナー、アーキテクチャ自動検出、x86/x64リバースシェルペイロードを備える。
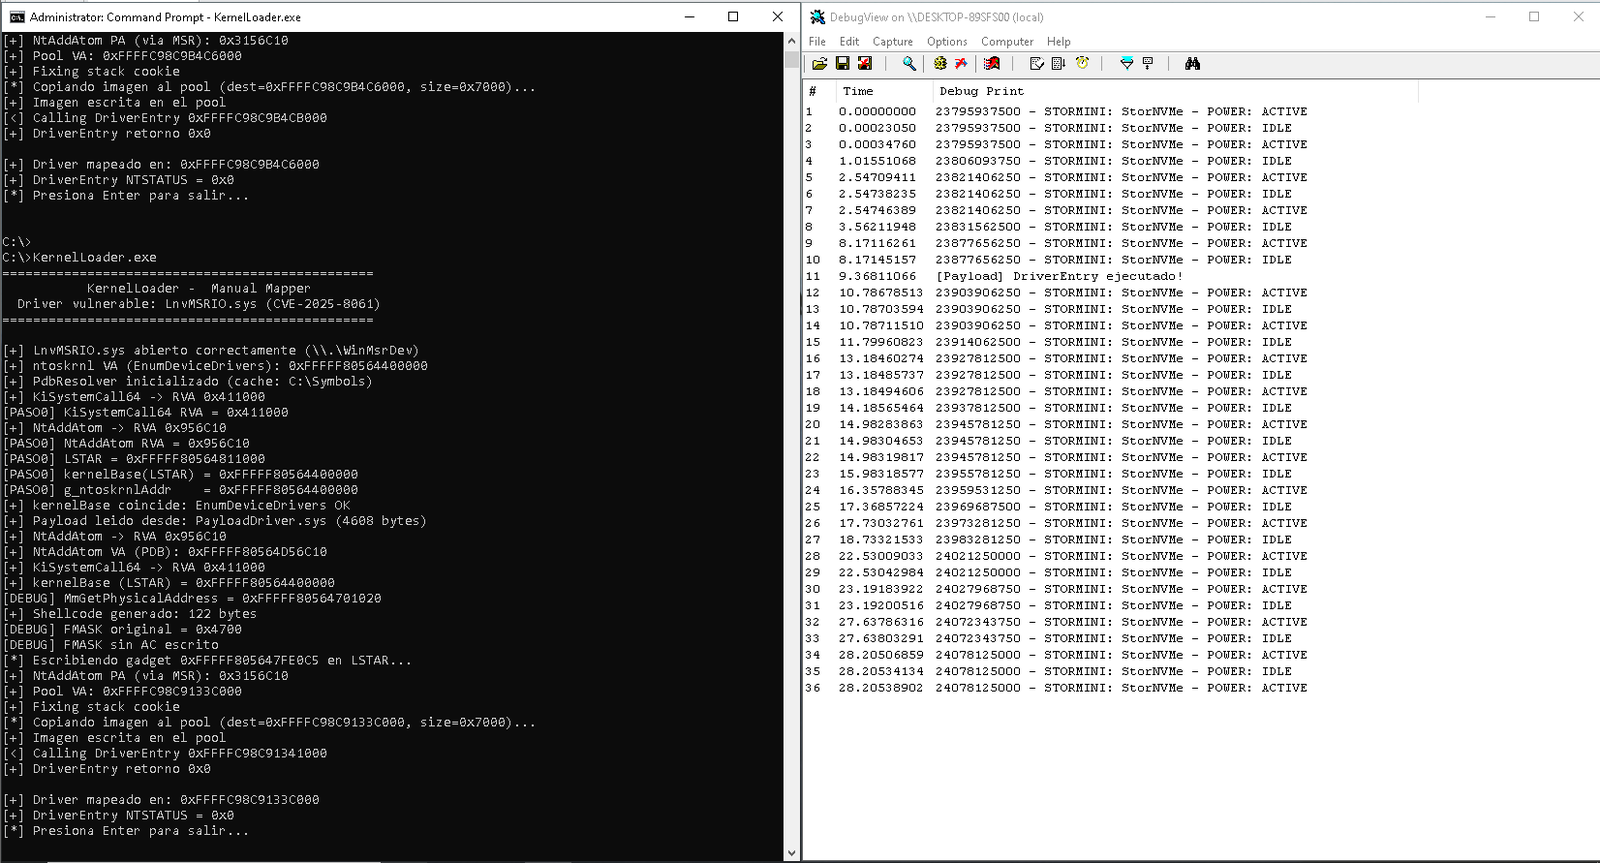 ull0a/msrmapper
Windows x64向けの手動カーネルドライバマッパー。LenovoのLnvMSRIO.sysにおけるCVE-2025-8061を悪用してBYOVD攻撃を行い、PE64ドライバをリング0にマッピングする。
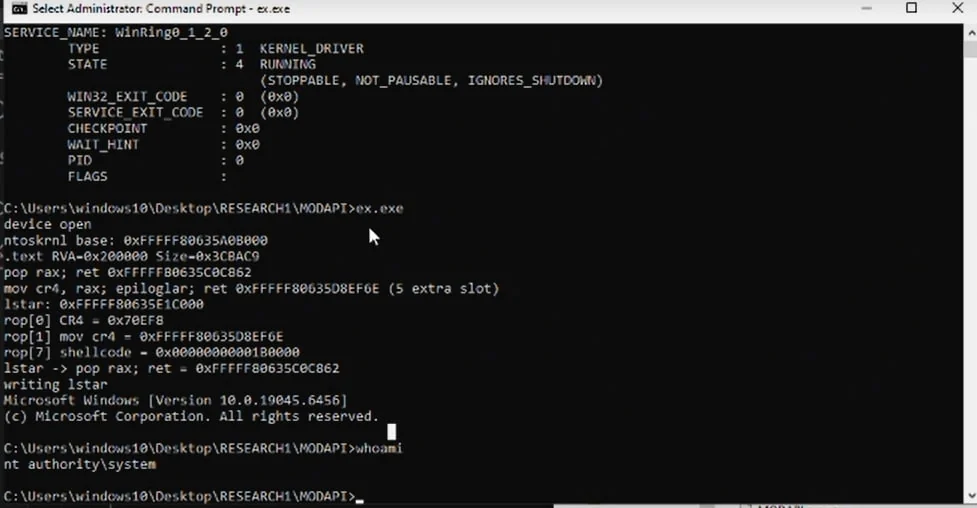 mein-0/lolmodapi
MSI Dragon CenterのMODAPI.sysドライバに対するローカル権限昇格エクスプロイト。認証されていないMSR書き込みを悪用してSMEPをバイパスし、SYSTEM権限を取得します。
 sneakynachos/cve-2026-87491-and-cve-2026-85046-the-bagel-fell-off-the-counter
Chrome 152 V8 exploit chaining CVE-2026-85046 and CVE-2026-87491 to corrupt the heap, forge Wasm metadata, and execute native code from the renderer.
 vanivamshi/cve-2013-2028-exploit
CVE-2013-2028(Nginx 1.3.9のチャンクパーサ整数オーバーフロー)に対するDockerベースのラボとPythonエクスプロイト。カナリアの復元、mprotect、シェルコード実行をカバーしています。
 sammyenigma/cve-2026-43499-s26
Android GKI 6.12カーネル向けのCVE-2026-43499エクスプロイト。rt_mutexのロールバックバグとpselectのスタック上書きを連鎖させ、SamsungおよびPixelデバイスでroot権限を取得します。
 withsecurelabs/radare2-scripts
# マルウェア解析用radare2スクリプト集:メモリダンプからのバイナリ抽出、PEヘッダーのパッチ適用、シェルコード内のハッシュ化された関数インポートのデコード
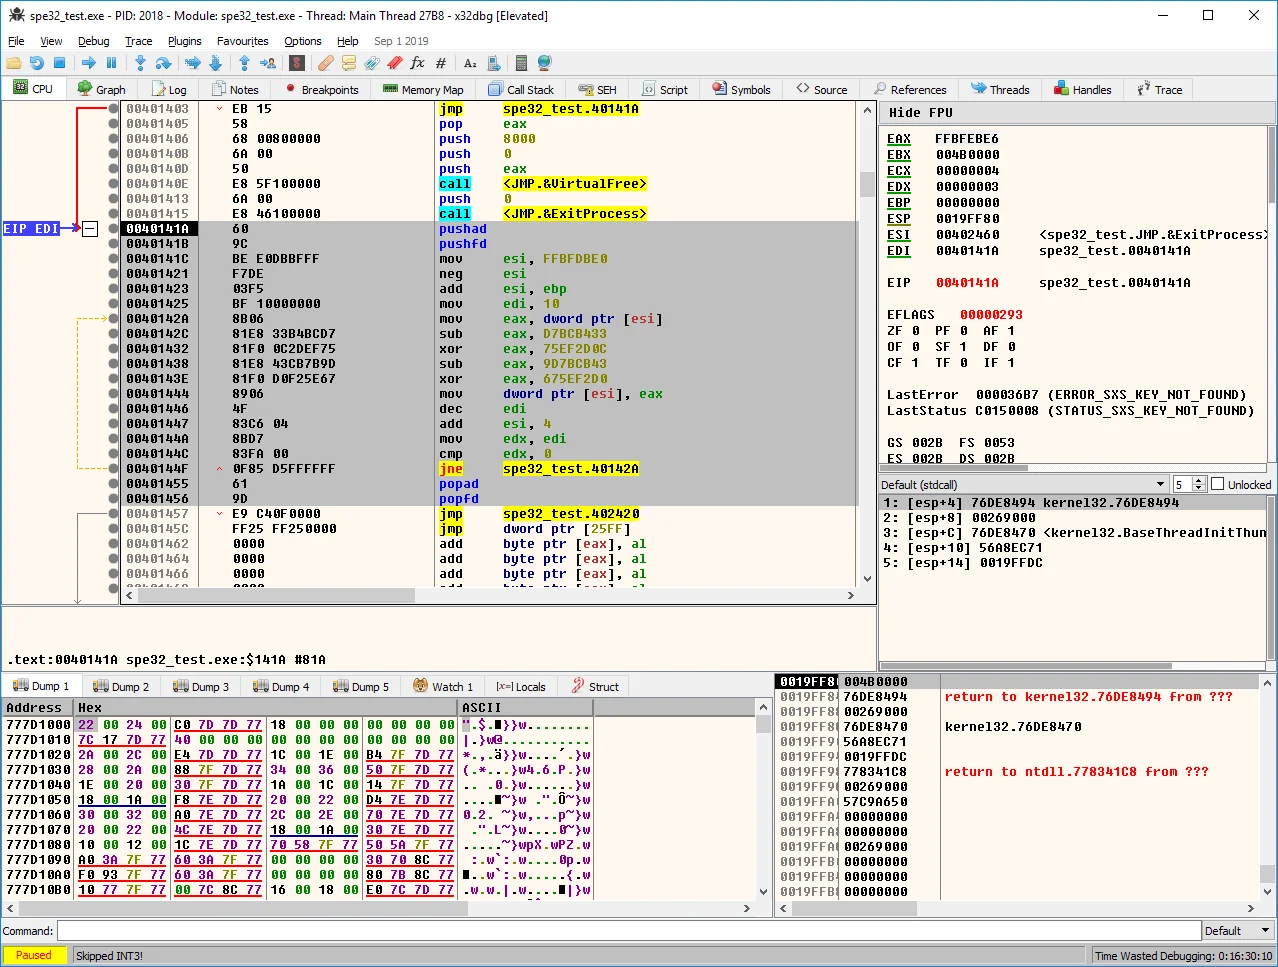 pelock/simple-polymorphic-engine-spe32
ランダムに選択された命令とキーを使用してデータを暗号化するための、独自のポリモーフィック復号コードを生成します。ジャンクオペコードの生成も含みます。32ビットMASMアセンブリで記述されています。
 sudoytang/copyfail-arm64
Analysis and ARM64 reproduction of Copy Fail (CVE-2026-31431)
 openpixelsystems/c-copy-fail
CVE-2026-31431 の Linux Kernel Crypto API における C ベースのエクスプロイト。aarch64 および amd64 アーキテクチャを対象とし、シェルコード生成と付随データの悪用を備えています。
 somecorp/copyfail-cve-2026-31431-workaround-bash
CVE-2026-31431を緩和するbash回避スクリプトを提供し、copy.failエクスプロイトを介したリモートコード実行を防止します。修正を適用するための使用方法が含まれています。








