
 #1

 iamsopotatoe-coder/tinyload
オープンソースのWindows x64 PEパッカー兼クリプター。カスタム仮想マシンで実行可能ファイルを圧縮・暗号化し、自己解凍型スタブに変換します。
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 m4n3dw0lf/pythem
ペンテストフレームワーク
 cyb3r-techie/pezor-docker
このDockerイメージを使えば、システム上でPEzorに簡単にアクセスできます!
 exploit-database/exploitdb
exploitdb // Exploit-Database公式リポジトリ
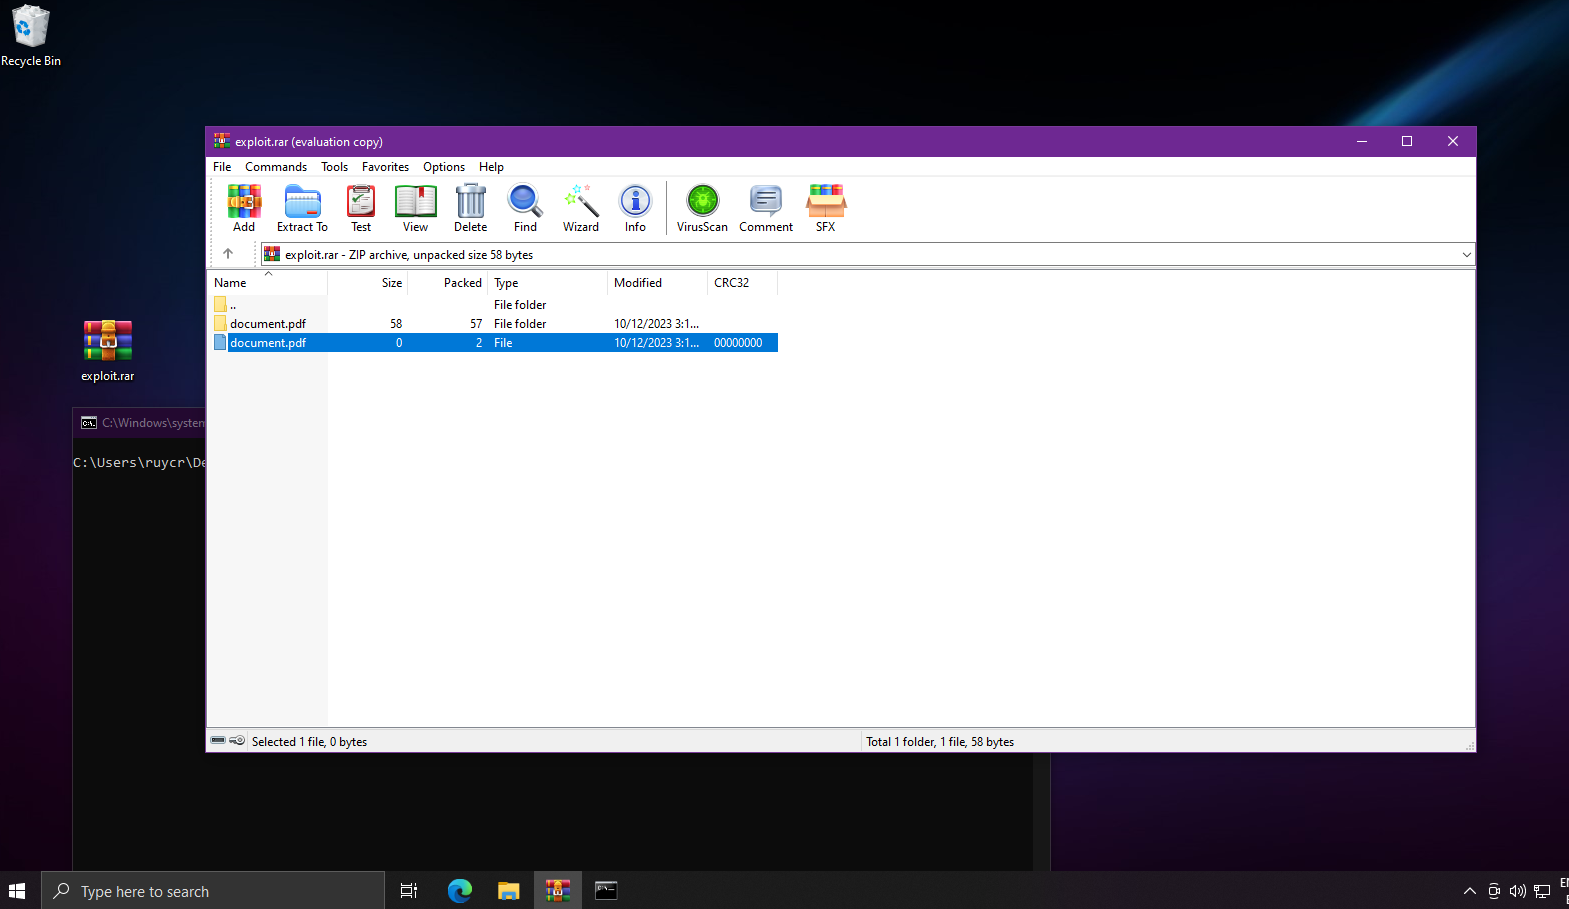 ruycr4ft/cve-2023-38831
CVE-2023-38831の概念実証エクスプロイト。影響を受けるバージョンを対象とし、自動化された悪用を介してリバースシェルを配信。

 0dayctf/reverse-shell-generator
ホスト型リバースシェルジェネレーター、豊富な機能を搭載。-- (CTFに最適)
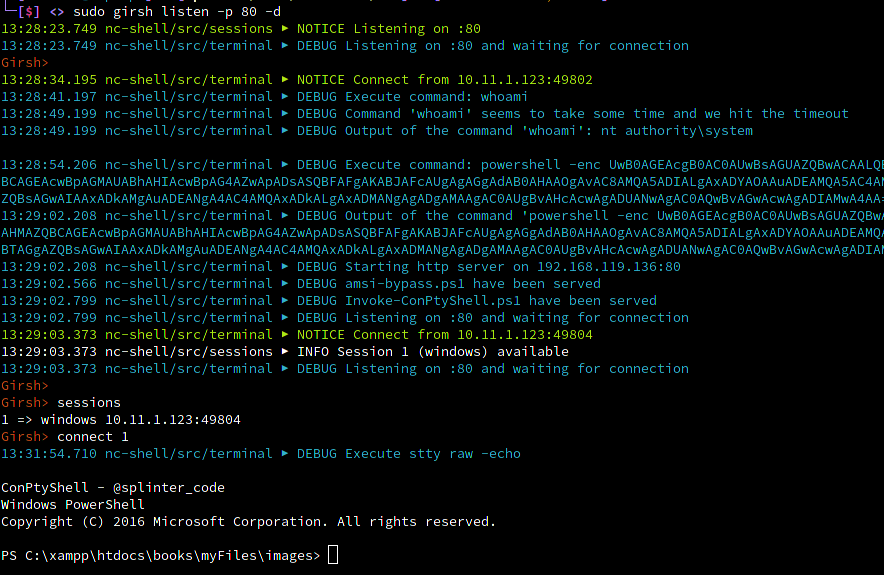 nodauf/girsh
LinuxまたはWindowsの被害者に対して、完全にインタラクティブなリバースシェルを自動的に起動します。
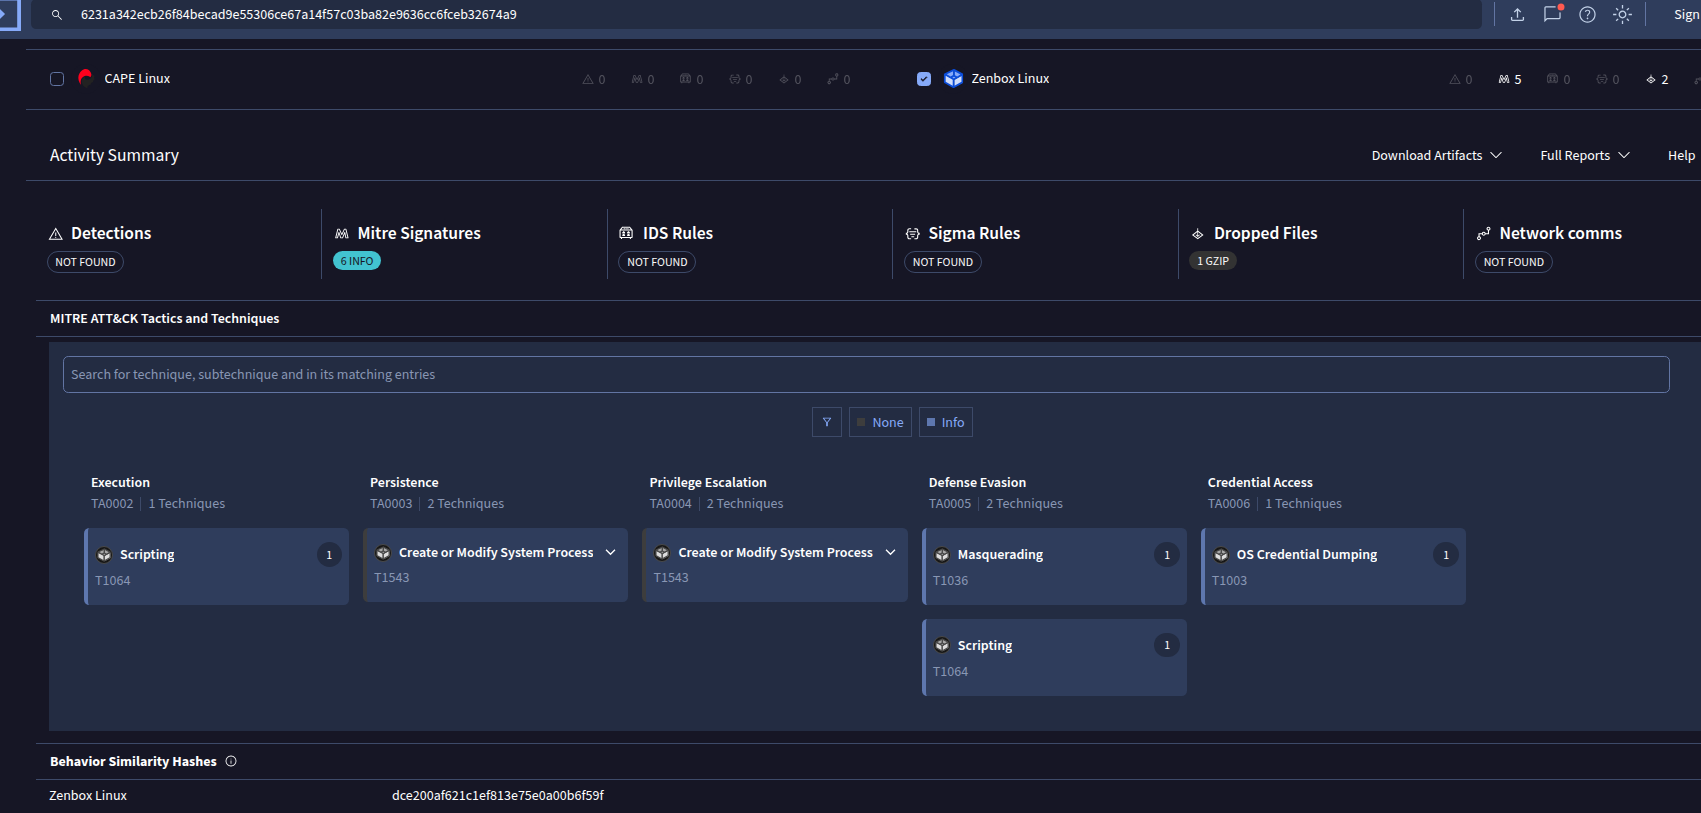 jm00nj/phantom-evasion-loader
SROPとゼロコピーインジェクションを利用してEDR/XDRおよびカーネルモニターを回避するx64アセンブリインジェクションエンジン。最小限の検出面でXOR暗号化ペイロードを配信します。
 chaelsoo/hollow
シェルコードローダージェネレーターで、複数のインジェクション手法をサポートし、レッドチームの活動向けに構築されています。
 webldix/cve-2024-31317-poc-deployer
Android 9-13 向け CVE-2024-31317 PoC の自動デプロイツール。Zygote インジェクションとリバースシェル実行を通じた権限昇格を可能にします。

 monoxgas/srdi
Reflective DLL Injection のシェルコード実装。DLL を位置独立シェルコードに変換します。
 ekultek/graffiti
ペネトレーションテストを支援するために難読化されたワンライナーを生成するツール
 racoten/reflectivepluginloader
LoadLibraryを必要とせず、DLLをメモリから直接ロードしてクリーンなプラグインインターフェースへ呼び出す、最小限のPEマッパー。







