Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
nocturne — x86-64 PE向けのbin2binコード仮想化ツール | Kitploit
ツール/GitHubGitHub/nodiuus/nocturne
ペイロード生成エクスプロイトリバースエンジニアリングシェルコードペネトレーションテストバイナリ解析レッドチーミングバイナリエクスプロイト
GitHubnodiuus/nocturne

nocturne

x86-64 PE向けのbin2binコード仮想化ツール

リポジトリを見る
17115765ヶ月前Kitploit レビュー済み
共有

nocturne

私のお気に入りのゲームの一つにちなんで名付けられた「nocturne」は、bin2bin の x86-64 PE コード仮想化・バイナリ書き換えツールです。

機能

  • Native Call Bridge(ネイティブコールブリッジ)
  • 30+ VM ハンドラー
  • 組み込みのジャンクコード難読化
  • 呼び出しごとにスレッドセーフな VM 状態

使い方

Nocturne 仮想化ツールを使用するには、core/ から "nocturne_sdk.hpp" をコピーしてプロジェクトにインクルードしてください。

#include "nocturne_sdk.hpp"

VIRTUALIZE int secret(int x) {
	if (x % 2 == 0) {
		return x / 2;
	} else {
		return x * 3 + 1;
	}
}
VIRTUALIZE_MARK(secret);

その後、CLI 実行ファイルを実行します。

cli.exe -i <input.exe> -o <output.exe>

例:

cli.exe -i example.exe -o example_protected.exe

デフォルトでは、CLI は auto モードを使用します。

または、明示的に指定する場合:

cli.exe -i <input.exe> -o <output.exe> --mode auto

例:

cli.exe -i example.exe -o example_protected.exe --mode auto

マーカーをスキャンする場合:

cli.exe -i <input.exe> -o <output.exe> --mode markers

例:

cli.exe -i example.exe -o example_protected.exe --mode markers

または、SDK を使用せずにバイナリの特定のセグメントを仮想化する場合:

cli.exe -i <input.exe> -o <output.exe> --mode rva <start_rva> <end_rva>

例:

cli.exe -i calc.exe -o calc_vmp.exe --mode rva 0x1600 0x1864

スクリーンショット

仮想化前: 画像

仮想化後:

画像

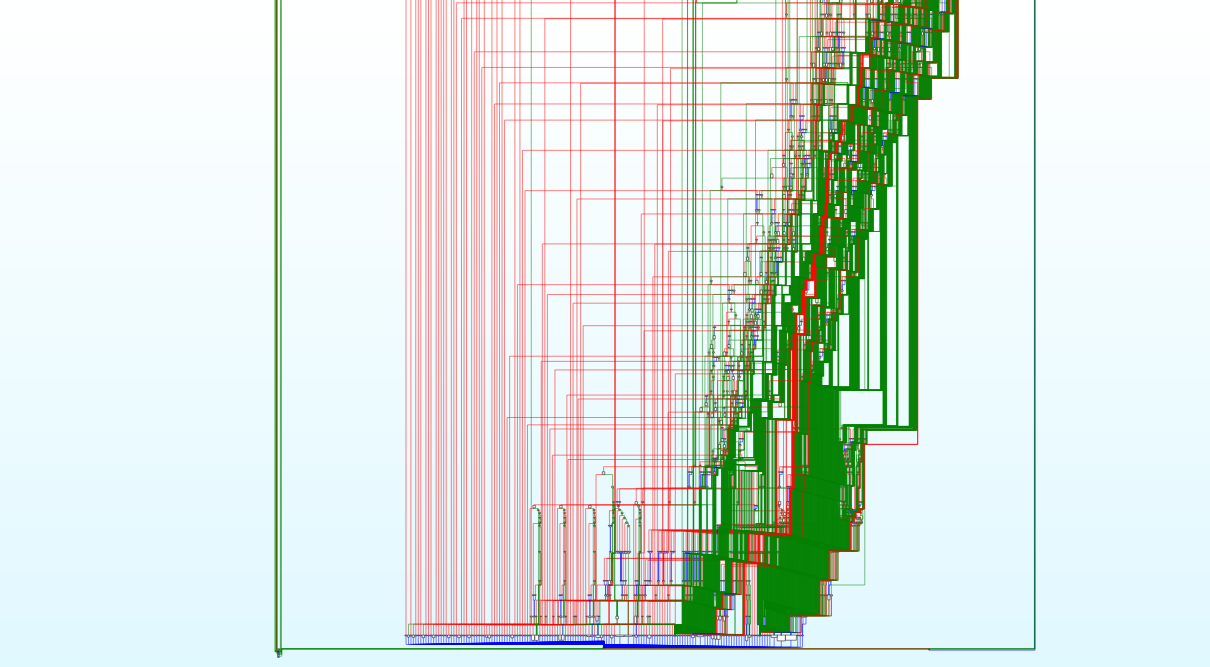
難読化されたディスパッチャループ: 画像

依存関係

LIEF
Zydis
argparse

免責事項

まず第一に、これはほとんど POC(概念実証)プロジェクトです。あまり安定しているとは期待しないでください。とはいえ、今後も継続的に機能や修正を追加していく予定です。

実装してほしい機能やハンドラーがあれば、ぜひ issue を開いてください。あらゆる貢献を歓迎します。

ライセンス

このプロジェクトはソース公開(source-available)であり、オープンソースではありません。

ソースコードは PolyForm Noncommercial License 1.0.0 の下で利用可能です。

ライセンス条件に従い、非営利目的に限り、本ソフトウェアの使用、研究、改変、共有が認められています。

商用利用、企業利用、社内利用、本番ビジネス利用、ホステッドサービス、有料製品、クライアント業務、コンサルティング業務、組織内での導入は、別途書面によるライセンスなしでは許可されません。

商用またはエンタープライズ向けライセンスについては、[email protected] / @nodiuus までお問い合わせください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →