#1

 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 androguard/androguard
Androidアプリケーション向けのリバースエンジニアリングとペネトレーションテスト
 zhkl0228/unidbg
Androidネイティブライブラリのエミュレートと、実験的なiOSエミュレーションを可能にします。
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 simoneavogadro/android-reverse-engineering-skill
Android APK/XAPK/JAR/AARファイルを逆コンパイルし、jadxを使用してHTTP API、認証パターン、コールフローを抽出します。また、セキュリティ研究やペネトレーションテストのためのR8耐性のあるKotlin名の復元機能を備えています。
 darthton/blackbone
Windowsメモリハッキングライブラリ
 microsoft/detours
関数呼び出しのフッキング、監視、およびインストルメンテーションのためのランタイムWindows APIインターセプションライブラリ。バイナリの書き換えとDLLインジェクションをサポートし、デバッグ、トレーシング、および解析ツールを可能にします。
 firerpa/lamda
Android フルスタックデバイス制御プラットフォーム: WebRTC/H.264 リモートデスクトップ、UI/OCR/画像マッチング自動化、ワンクリック MITM、内蔵 Frida、プロキシ/VPN/frp/P2P…
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 mantvydasb/redteaming-tactics-and-techniques
コードインジェクション、防御回避、ラテラルムーブメント、永続化などの攻撃的セキュリティ技術を網羅した包括的なレッドチーミングノート。実践的なラボ実験とマルウェア分析を含む。
 ntfargo/relapse-exploit
ファームウェア7.00-13.60向けのPS5エクスプロイトチェーン。WebKit JSCの情報リークとtypedarrayの破壊を、カーネルの読み書きのためのaio_multi_wait UAFレースと組み合わせたもの。
 lief-project/lief
ELF、PE、MachO の実行可能ファイル形式を解析・変更・抽象化するクロスプラットフォームライブラリ。C++、Python、Rust の API をサポートし、逆アセンブラ、アセンブラ、デバッグ情報の各機能を備えています。
 didierstevens/didierstevenssuite
マルウェア解析、ファイル形式のパース、ハッシュ計算、フォレンジックトリアージ向けのPythonスクリプト集で、PDF、OLE、XOR解析ユーティリティを含みます。
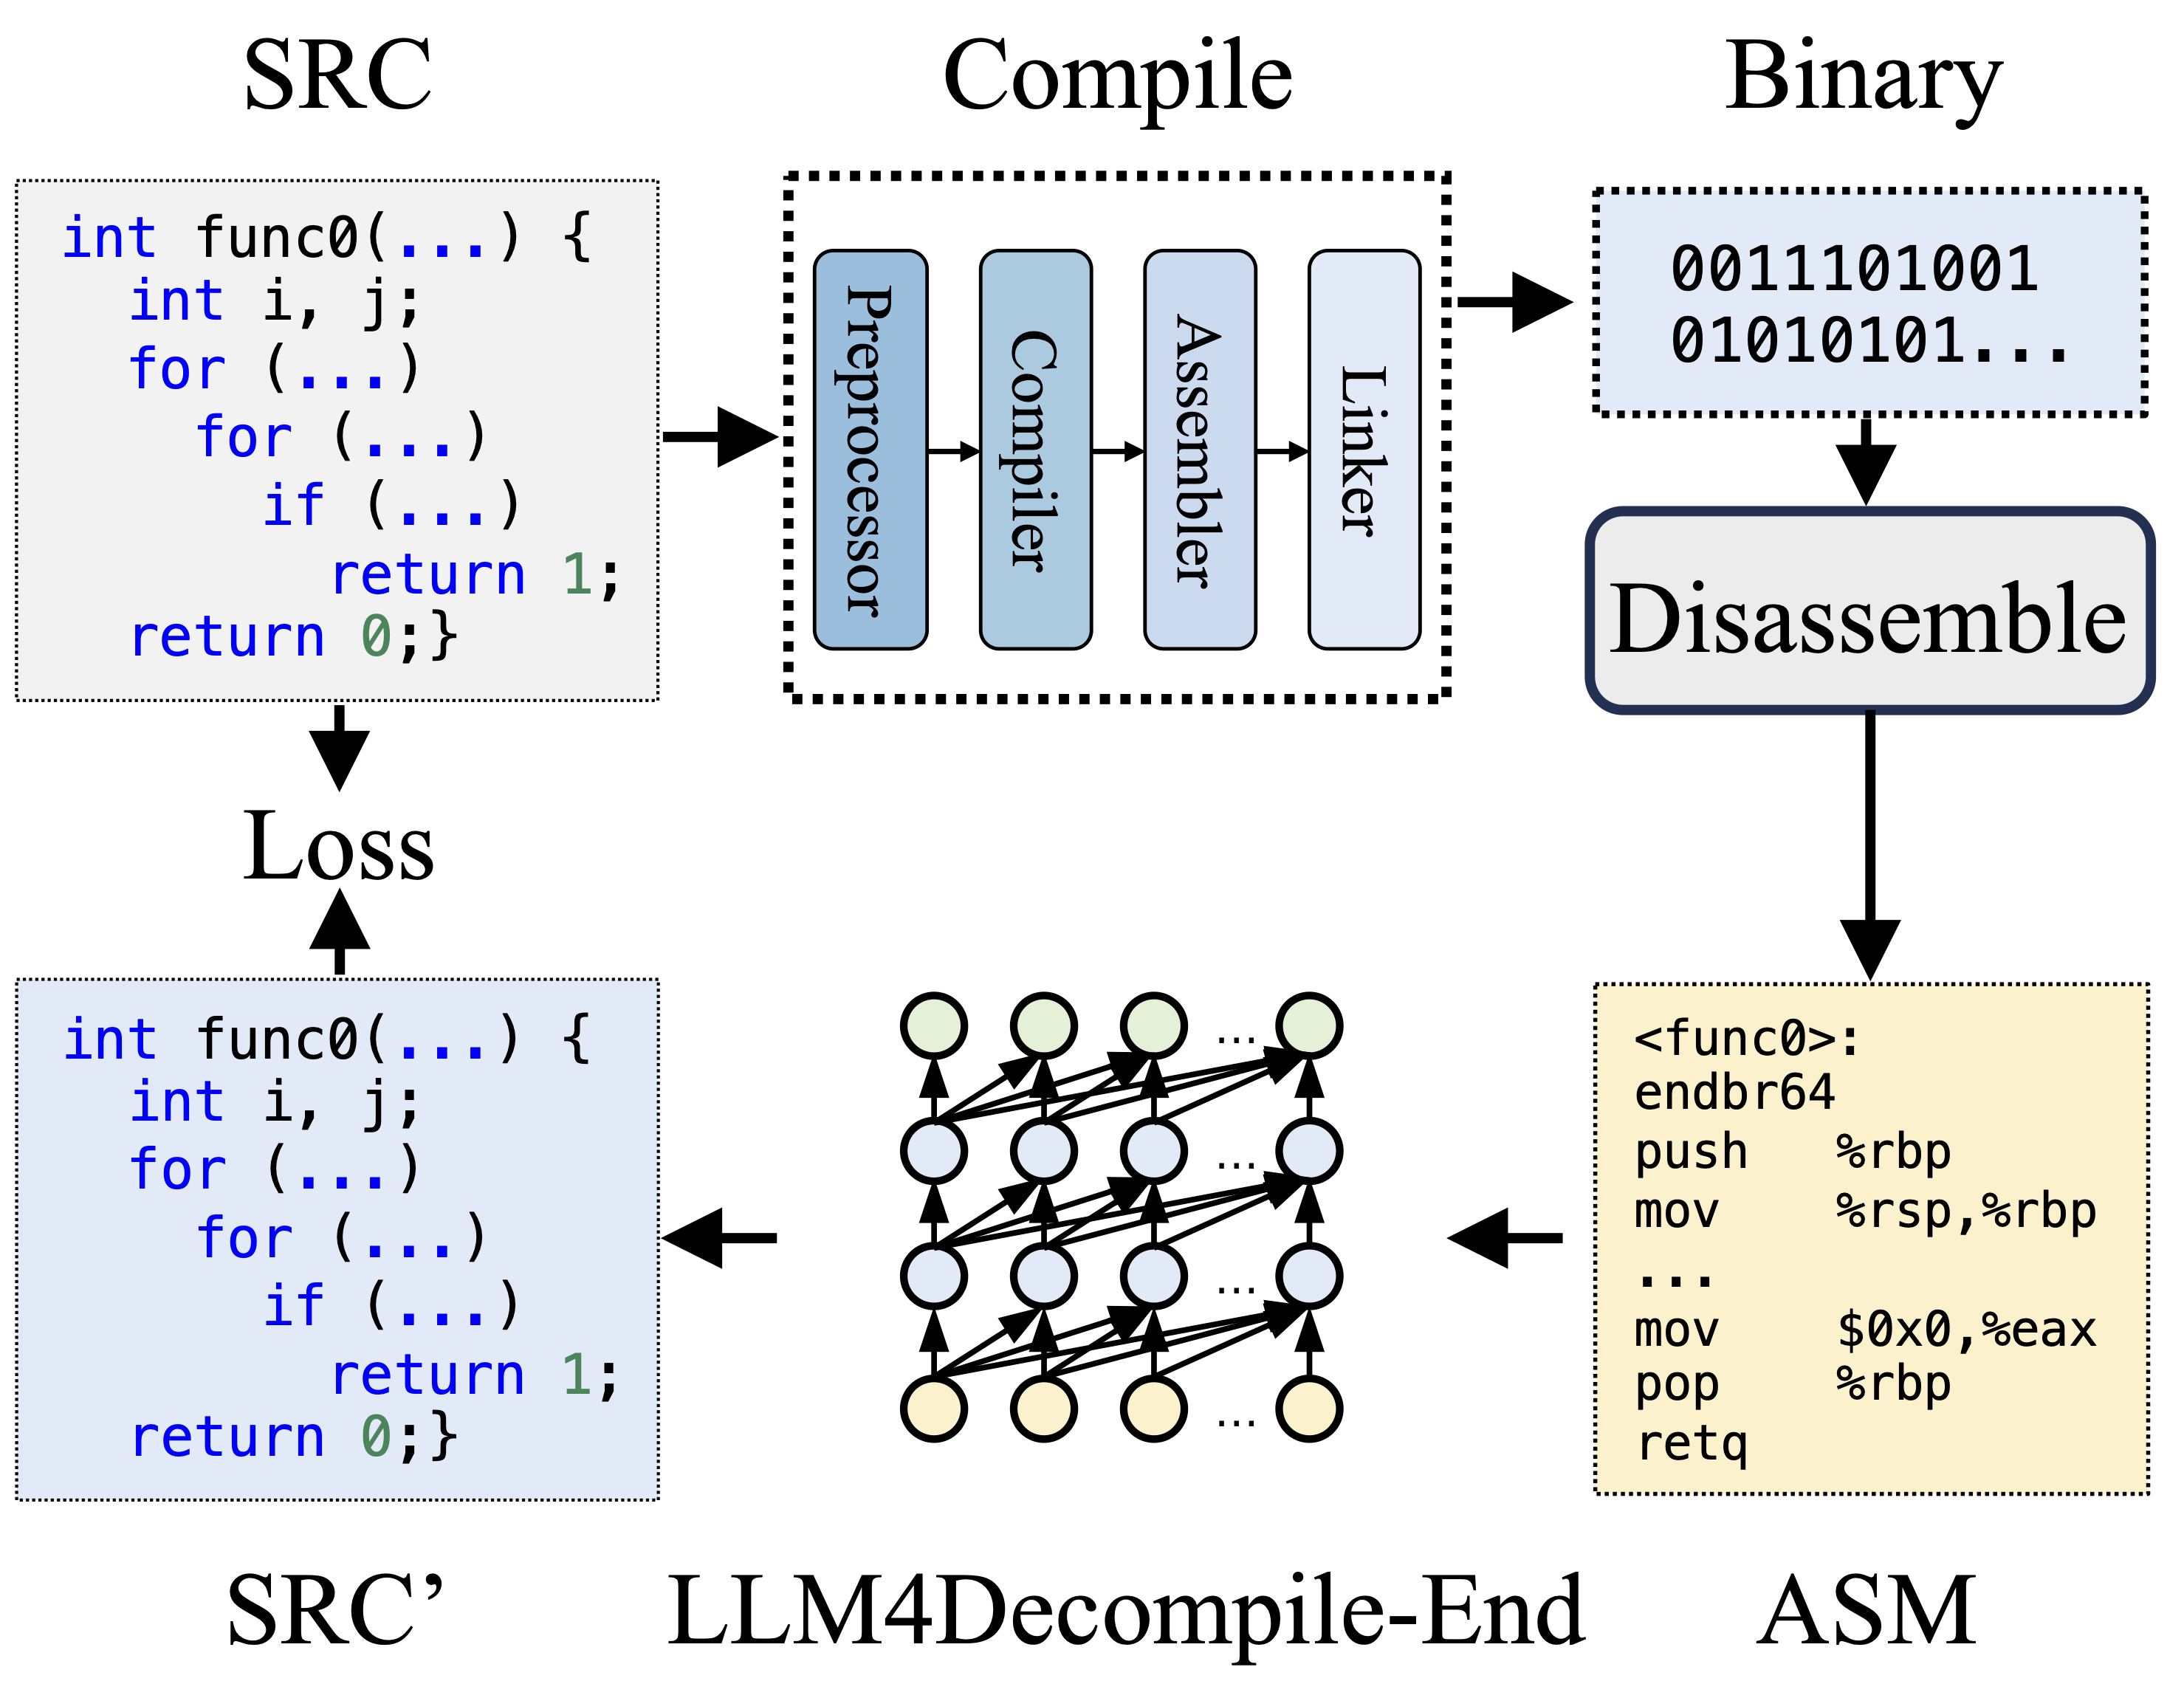 albertan017/llm4decompile
リバースエンジニアリング: 大規模言語モデルによるバイナリコードの逆コンパイル
 olivierlaflamme/cheatsheet-god
ペネトレーションテスト リファレンスバンク - OSCP / PTP & PTX チートシート
 hugsy/gef
GEF (GDB Enhanced Features) - Linux上でエクスプロイト開発者やリバースエンジニアに高度なデバッグ機能を提供する、GDBのモダンなエクスペリエンス