#1
 firmianay/ctf-all-in-one
Pwn、リバースエンジニアリング、Webセキュリティを扱うオープンソースのCTFガイドブック。体系的な章構成、実例解説、ハンズオン演習のためのツール環境構築を収録しています。
 ilias1988/hacking-cheatsheets
ペネトレーションテスト用のチートシート、ガイド、ツールを網羅的に集めたコレクション。
 commit-regrets/samsung_tizen_tv_root
Samsung Tizen 9 TVをChromium WasmGC RCEとV4L2 physmapによる任意の物理メモリアクセス経由でroot化するリサーチツールキット。起動時の永続ペイロードとrootシェルチャネルを備える。
 tylermcm/wonderlanternz7
実験的なNikon Z7カメラファームウェア研究ラボ:変更されたファームウェアイメージをローカルでビルドおよびテストするためのソースパッチャー、QEMUエミュレーションハーネス、検証ツール。
 nazeeh111/capsulith
Nodeまたはブラウザで保存されたARM64コードを実行し、デコードされた画像ピクセルと初期化済みメモリを検査します。
 0xade1a1de/mastik
Intel x86-64に対するマイクロアーキテクチャ的サイドチャネル攻撃(Prime+Probe、Flush+Reload、Flush+Flush、CacheBleed、Prime+Abortを含む)を実装したCツールキット。
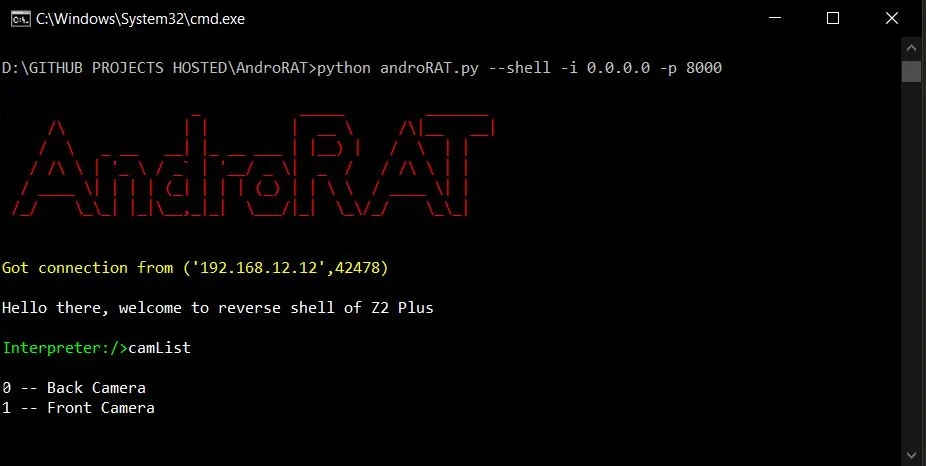 karma9874/androrat
ソケットを使用したシンプルなAndroidリモート管理ツール。クライアント側はJava、サーバー側はPythonで実装されています。
 jaredreabow/reverse-engineering-with-ai
AI支援分析、独立した検証、公開ソースの参照を用いて、暗号化されたファームウェアやソフトウェアをリバースエンジニアリングするための調査手法。
 codingranjith/hackingtoolkit
ハッカー、ペネトレーションテスター、サイバーセキュリティのためのオールインワンハッキングツール。初心者から上級者まで対応する新バージョン。このツールは教育目的のみに作られています!作者はこのツールキットのいかなる悪用についても責任を負いません!
 gmh5225/packer-kitsupe
取り組んでいるPEハックの一部(シェルコードローダー、パッカー、すべてWIP)
 dumpanalysis/prologwindbg
WinDbgでメモリダンプと停止したライブプロセスをPrologを使って分析します。
 x86rc/unthemidator
Themida / Code Virtualizer / WinLicense (v3.0-v4) の自動アンパッカーおよびダンプ修正ツール
 vahpem/rust-deobf
Rustバイナリ内で難読化が隠しているもの(文字列、クレート、ライブラリ関数、平坦化された制御フロー)を、実行せずに静的解析とUnicornエミュレーションで復元します。マルウェアのトリアージや保護されたアプリの監査に。ELF/PE/Mach-O、x86-64/ARM64/32ビット対応。
 ivancabrera02/whfb-pincapture
LogonUI.exe に DLL を注入して NgcSerializeConvenienceCredential に CPU ハードウェアブレークポイントを設定することで、入力時の Windows Hello PIN をキャプチャするツール。さらに WHFB/NGC/TPM…
 dovughs/velum-vmm
Intel VT-xとCPUごとのEPTフックを使用してNt/Ex/Mmルーチンをインターセプトし、リクエストポリシーを適用して、ライブのカーネルテレメトリをストリーミングするWindows x64リサーチハイパーバイザー。
 alltechdev/mtk-imei-switcheroo
MediaTek NVRAMファイルやパーティションイメージ内のIMEIレコードおよびWiFi/Bluetoothアドレスを読み書きします。root化済みデバイス向けの対話型ADBツールと、biloba向けのバージョン別モデム/LKパッチャーを別途含みます。
 blasty/wake-and-break
AMD navi31(RX 7900)GPU向けのPSPエクスプロイトで、ファームウェアの署名チェックを無効化し、カードが署名なしのSMU、SDMA、MEC、IMU、RLCファームウェアを読み込めるようにします。コールドブート後は永続しません。