
 #1
マルウェアの内部構造や複雑なバイナリを逆コンパイル、逆アセンブル、および理解するためのツール。
Kitploit おすすめ

 tanprathan/mobileapp-pentest-cheatsheet
The Mobile App Pentest チートシートは、特定のモバイルアプリケーションペネトレーションテストのトピックに関する高価値情報の簡潔なコレクションを提供するために作成されました。
 avast/retdec
RetDec は、LLVM ベースのリターゲッタブルなマシンコードデコンパイラです。
 unicorn-engine/unicorn
Unicorn CPUエミュレータフレームワーク (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
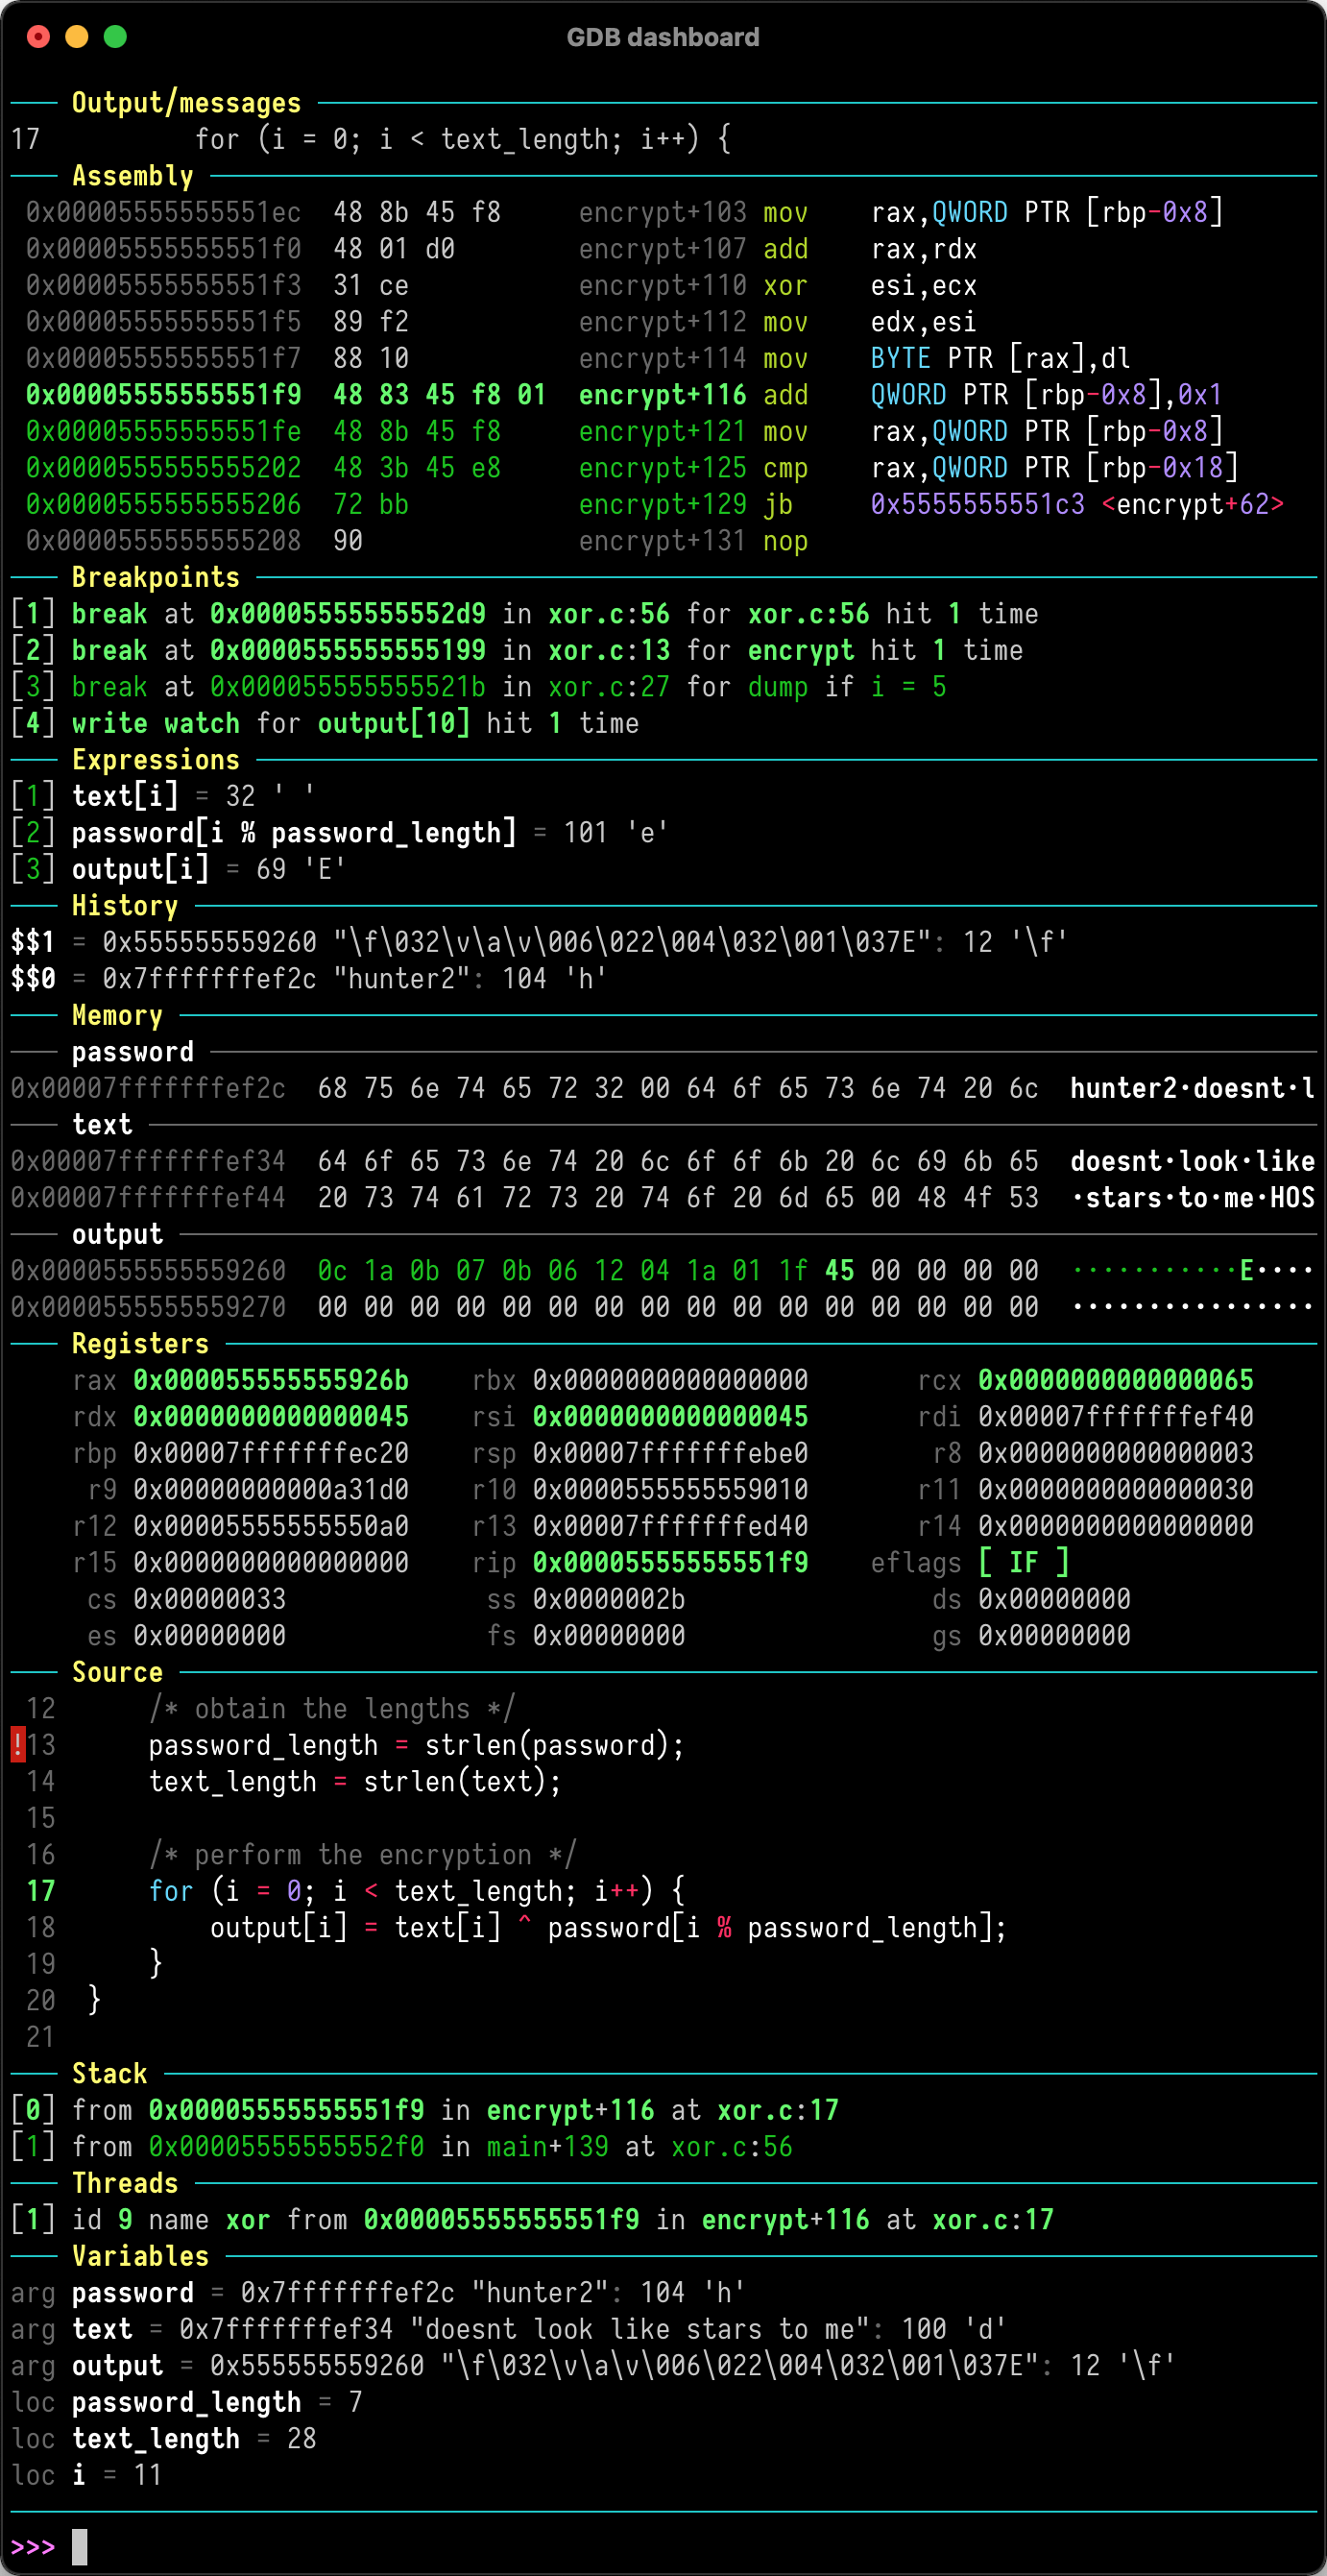 cyrus-and/gdb-dashboard
モジュラーGDBインターフェース。デバッグセッション中にレジスタ、ソースコード、アセンブリ、プログラム状態を検査するためのカスタマイズ可能なパネルを備えたビジュアルダッシュボードを提供します。
 qilingframework/qiling
真のインストゥルメンタブルバイナリエミュレーションフレームワーク
 ffffffff0x/1earn
ffffffff0xチームが管理するセキュリティ知識フレームワーク。内容はウェブセキュリティ、産業制御システムセキュリティ、フォレンジック、インシデント対応、ブルーチーム設備展開、ポストエクスプロイテーション、Linuxセキュリティ、各種ターゲットマシンwriteupに限らない。
 zrax/pycdc
C++ による Python バイトコード逆アセンブラおよび逆コンパイラ
 idoka/awesome-canbus
:articulated_lorry: サイバーセキュリティ研究者、リバースエンジニア、自動車エレクトロニクス愛好家のための、素晴らしいCANバスツール、ハードウェア、リソース集。
 rizinorg/rizin
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット。
 vaibhavpandeyvpz/apkstudio
オープンソース、クロスプラットフォーム、Qt6ベースのIDEで、Androidアプリケーションパッケージのリバースエンジニアリングを目的としています。親しみやすいIDE風のレイアウトを備え、*.smaliコードファイルのシンタックスハイライトに対応したコードエディタを含んでいます。
 mandiant/flare-floss
FLARE Obfuscated String Solver - マルウェアから難読化された文字列を自動的に抽出します。
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 riscv-software-src/riscv-isa-sim
機能的なRISC-V ISAシミュレータで、複数の拡張機能(RV32/64、V、暗号)をサポートし、インタラクティブデバッグモード、GDB統合、命令レベルのモデリングを備え、ハードウェア・ソフトウェアの共同開発やアーキテクチャ探索に利用できます。

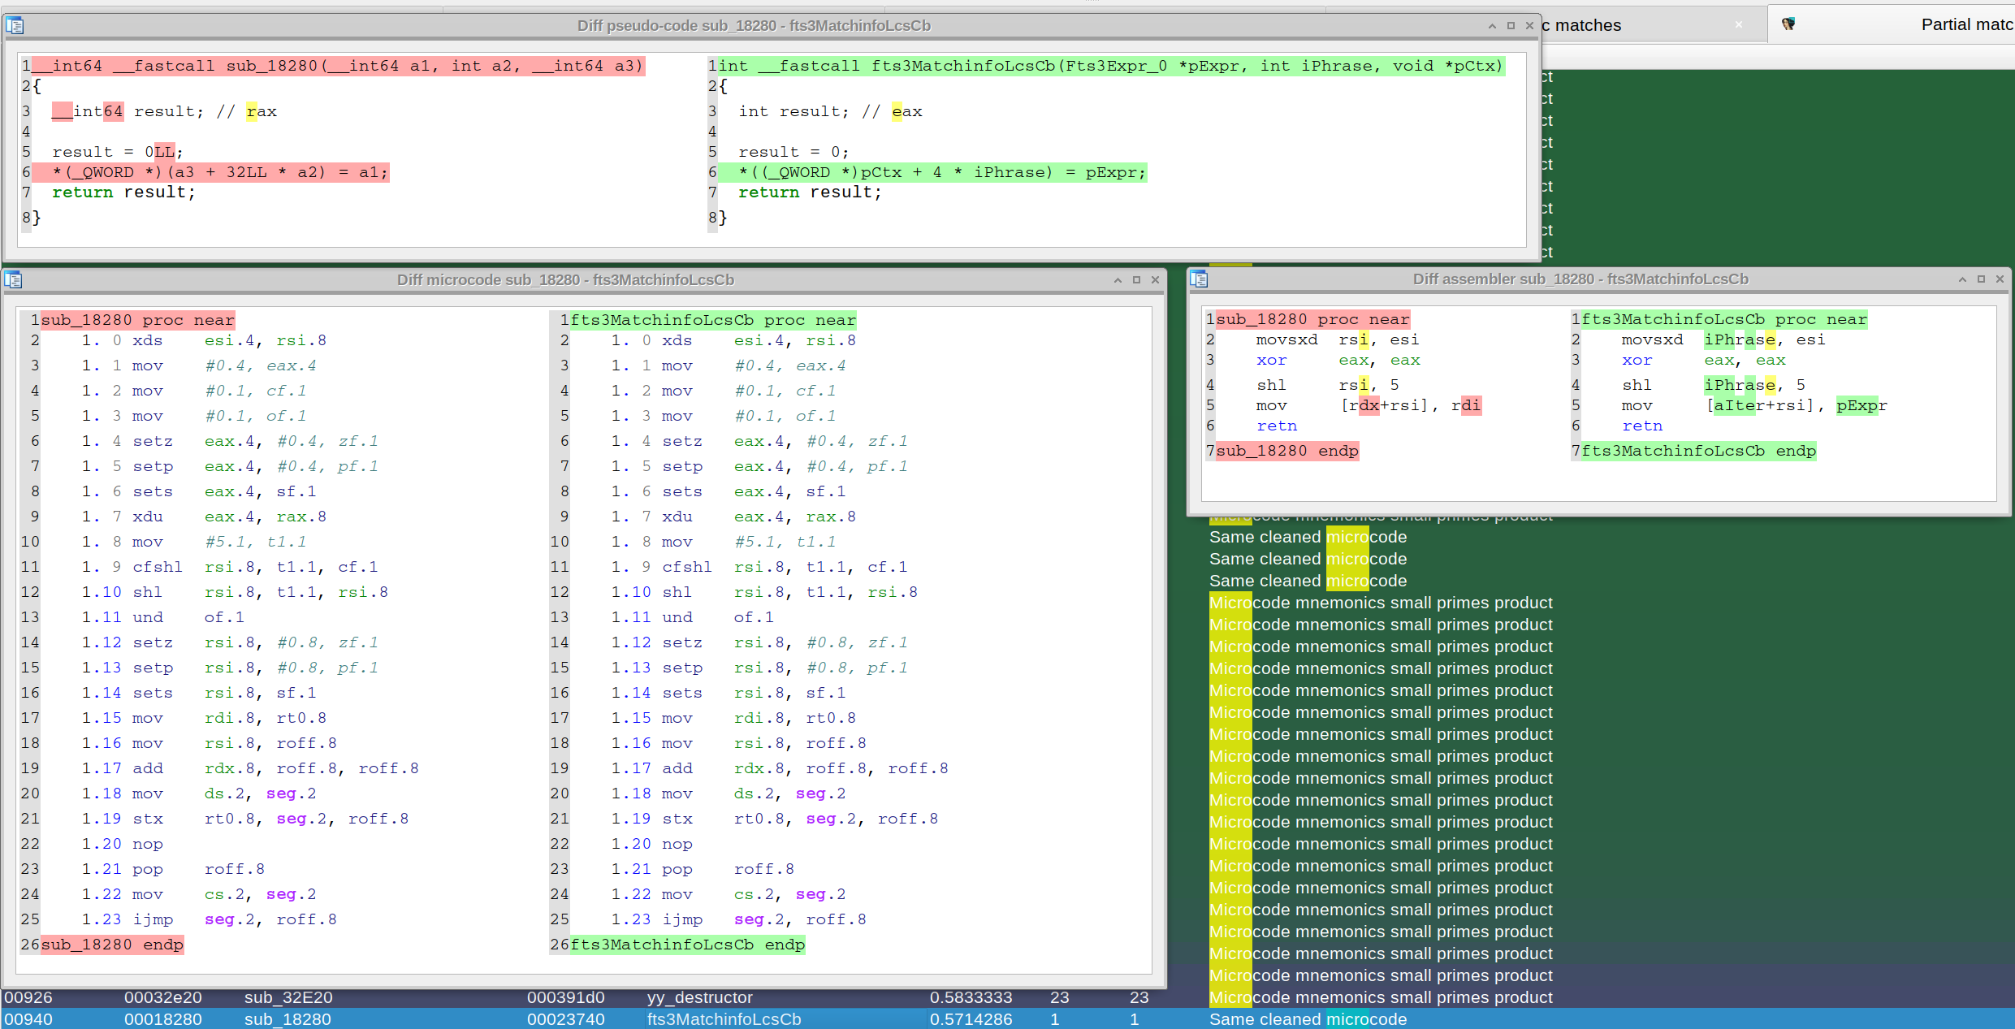 joxeankoret/diaphora
Diaphora、最も高度なフリーかつオープンソースのプログラム差分ツール。
 rocky/python-uncompyle6
クロスバージョンのPythonバイトコード逆コンパイラ
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…






