#1
 codextf2/cobaltstrike-headless
ヘッドレスAggressorクライアントを(ほぼ)機能的なCobalt Strikeクライアントに変えるAggressorscript。
 kkent030315/cve-2022-42046
CVE-2022-42046の概念実証エクスプロイト。wfshbr64.sysドライバーのEPROCESS ProtectionおよびSignatureLevelフラグの直接カーネルオブジェクト操作によるローカル権限昇格を示します。
 michalbednarski/resourcepoison
CVE-2025-22441のライトアップとエクスプロイト:Androidでインストール済みアプリからSystemUIプロセスへの権限昇格。信頼されていないApplicationInfoがLoadedApkに渡されることが原因。
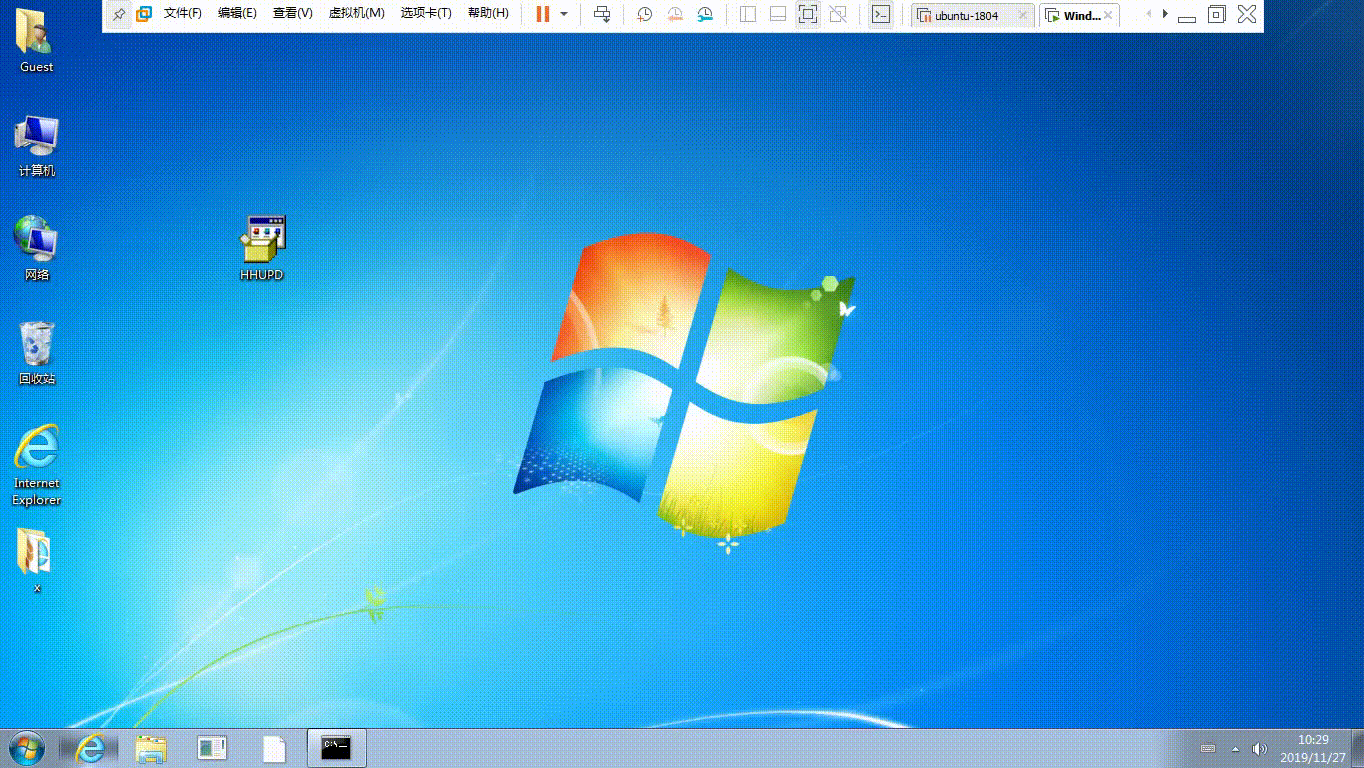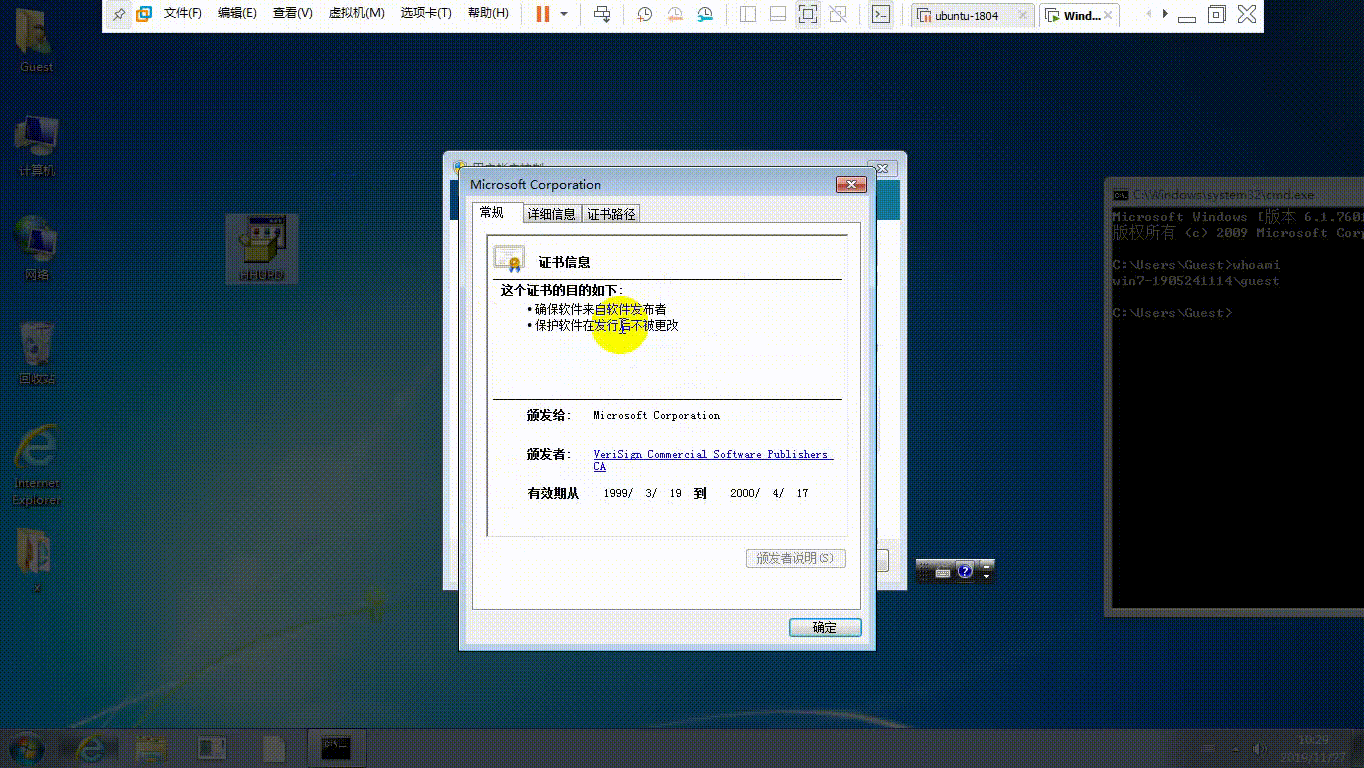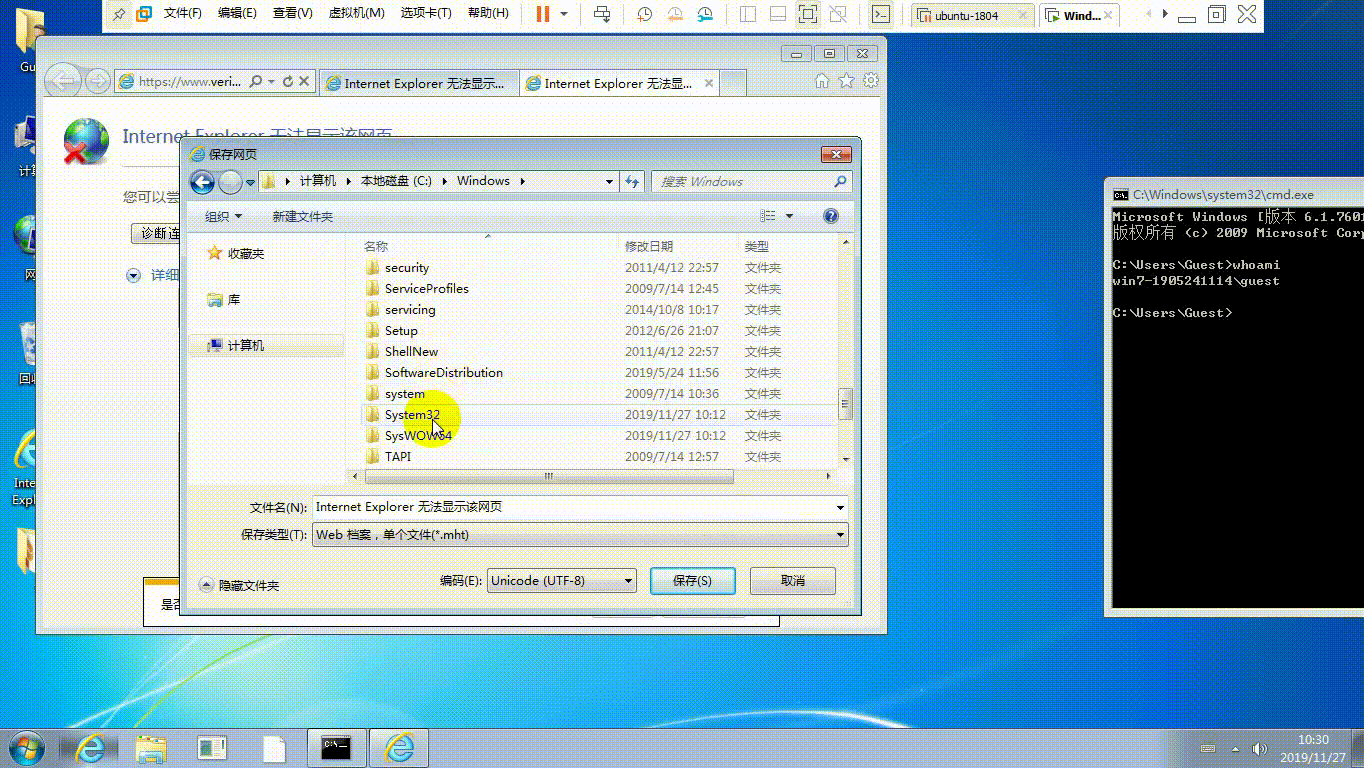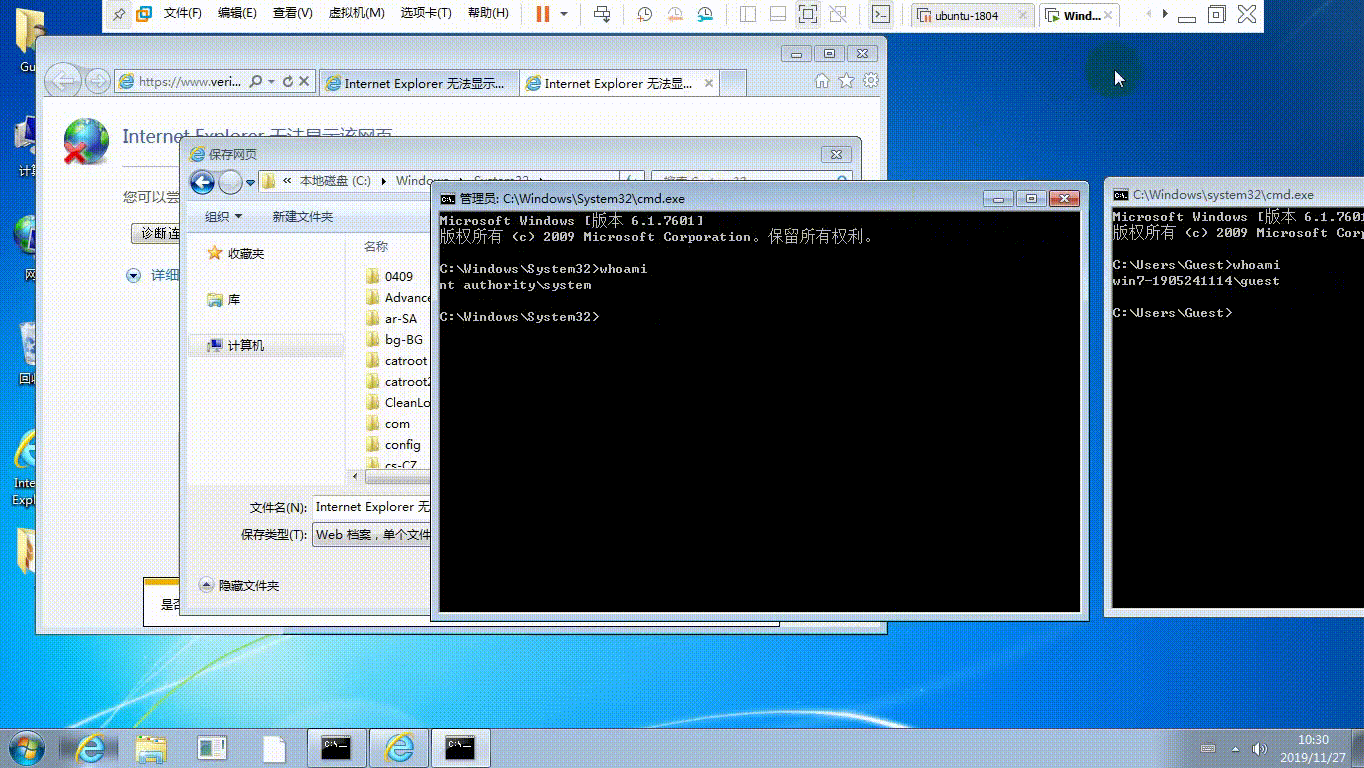 sv3nbeast/cve-2019-1388
guest→system(UAC手動による権限昇格)
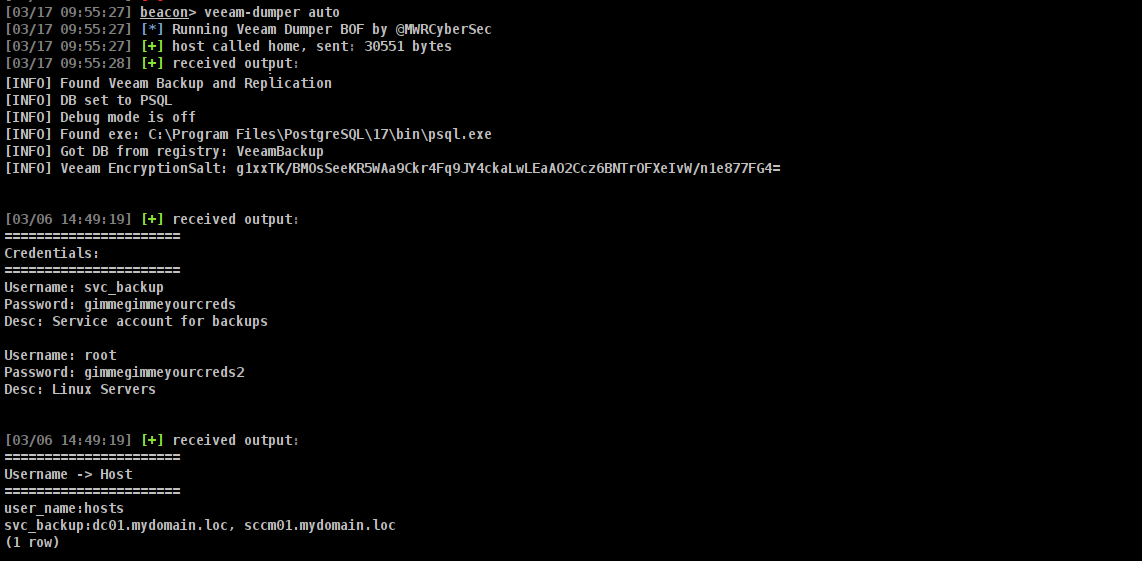 mwr-cybersec/veeamdumper-bof
Veeam Backup and Replication および Veeam One 向けの資格情報抽出 BOF
 trustedsec/cs_coffloader
Cobalt Strike用のCOFFローダー。Beacon Object Filesをメモリ内で実行し、レッドチーム演習中にカスタムツールとステルス性の高いポストエクスプロイテーションを可能にします。
 cisc0-gif/kitt-lite
PythonベースのペネトレーションテストCLIツール
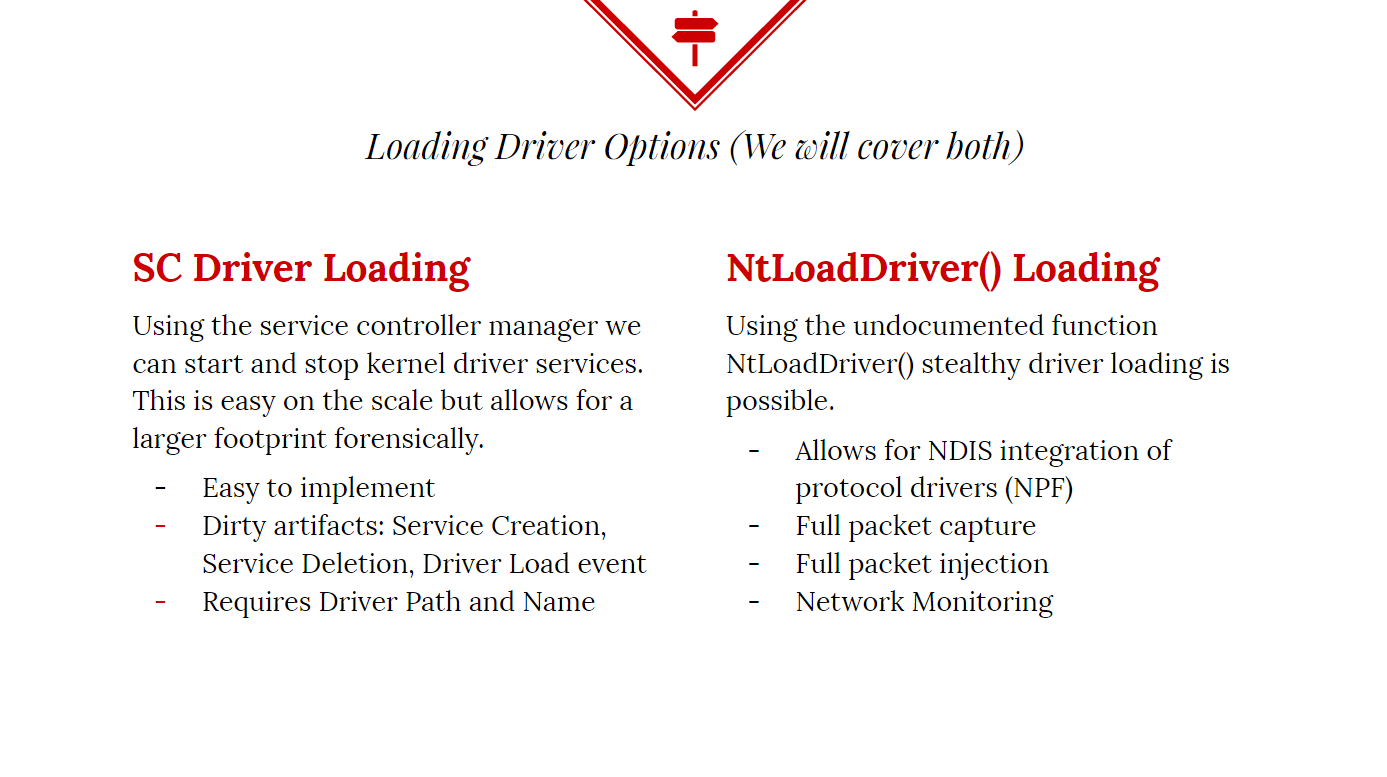 killswitch-gui/hotload-driver
C++
 praetorian-inc/oauthseeker
Microsoft AzureおよびOffice365ユーザーを標的とした、内部および外部のフィッシング攻撃の両方に悪用され得る悪意のあるOAuthアプリケーション。
 ysanatomic/io_uring_lpe-cve-2024-0582
CVE-2024-0582 (io_uring) 用のLPEエクスプロイト
 3gstudent/ntfsdump
NTFSパーティションのボリュームからファイルをコピーするために、生のボリュームを読み取ってNTFS構造を解析します。
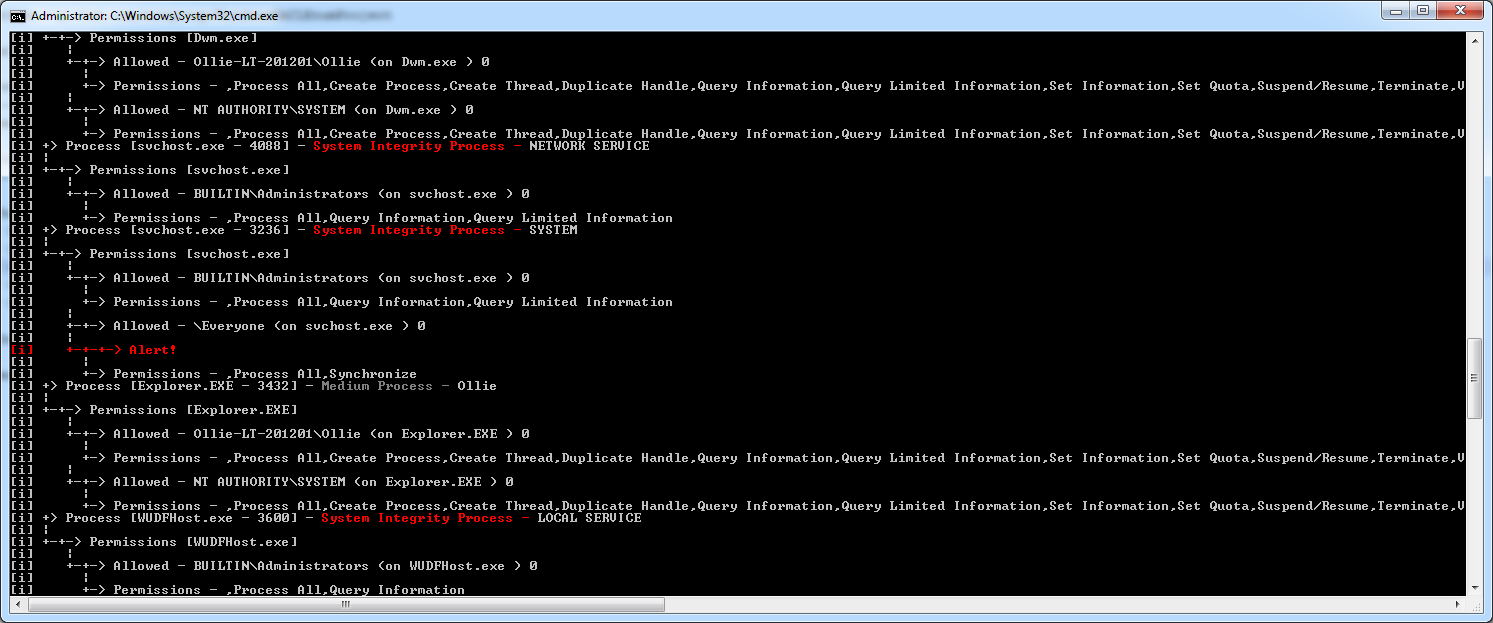 nccgroup/windowsdaclenumproject
Windows DACLを列挙・分析するためのツール集
 mirchr/security-research
セキュリティ研究
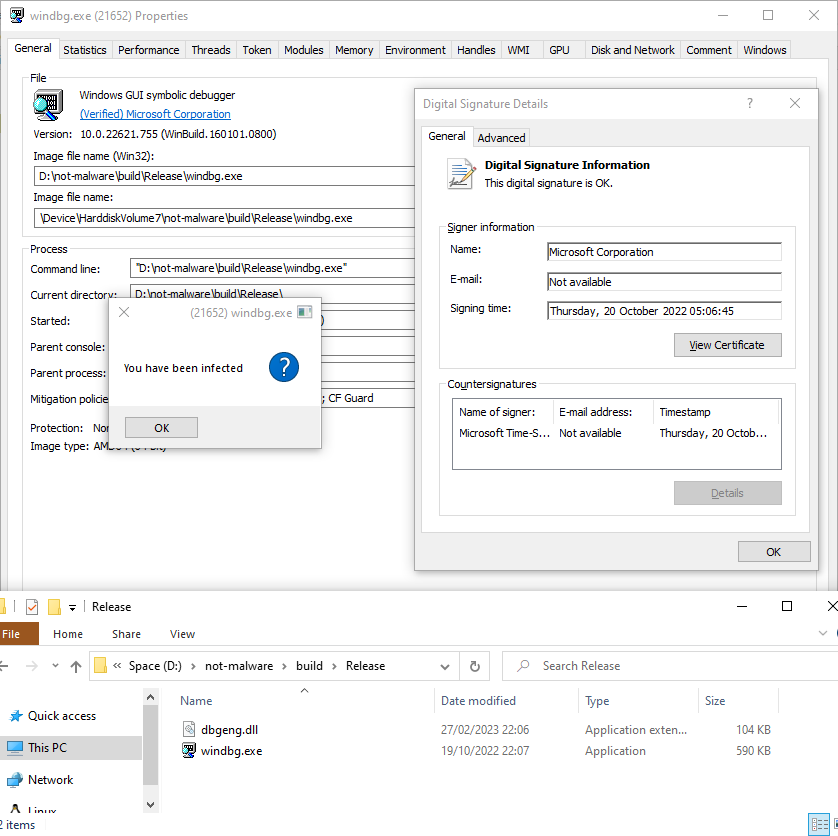 mrexodia/lolbin-poc
Microsoft の署名付き実行ファイルを lolbin として使用する小さな PoC
 forrest-orr/exploits
私がエクスプロイトソースに変換したWindows CVEの個人コレクション、およびこれらのエクスプロイトと併用するために作成したペイロードのコレクションです。
 joaoviictorti/rustbof
RustでBeacon Object Files(BOF)を書くためのテンプレート
 nccgroup/onelogicalmyth_shell
ブレイクアウト評価を支援するHTAシェル。