
 #1

 arjunindia/fb-phisher-python
FlaskベースのPythonサーバーツールで、Facebookの認証情報をフィッシングすることができます。
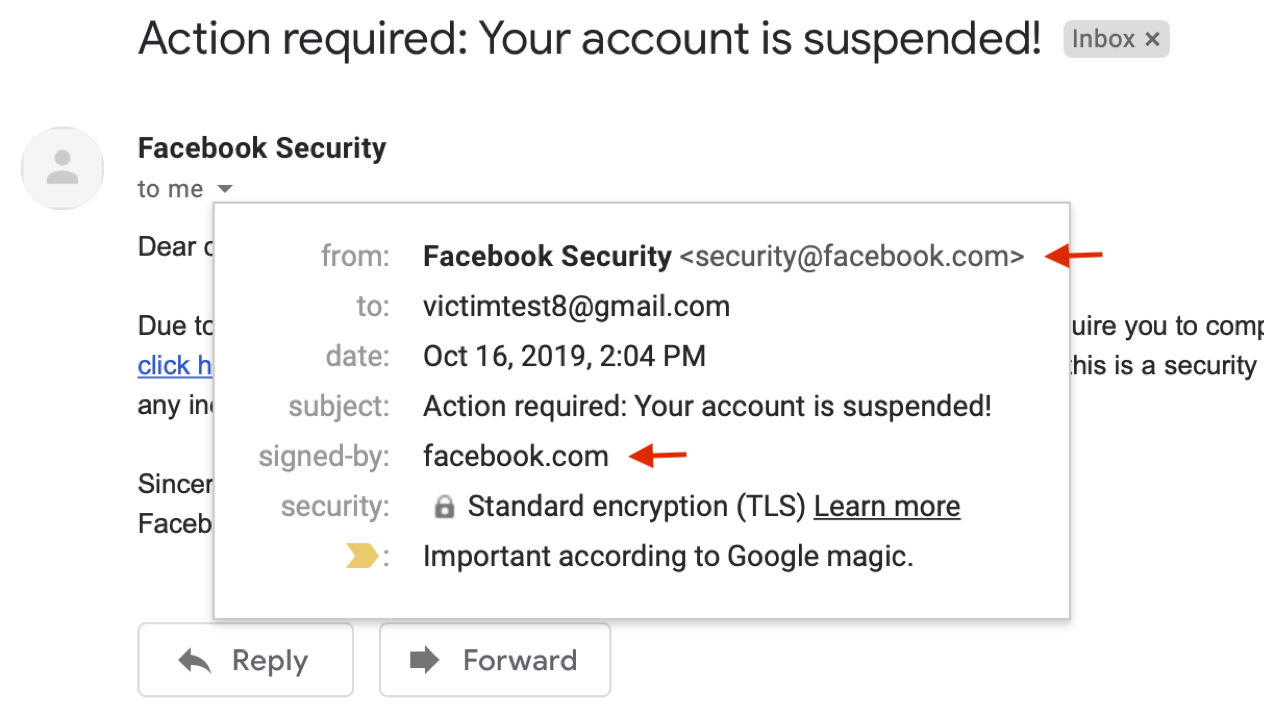 chenjj/espoofer
SPF/DKIM/DMARCをバイパスし、DKIM署名を偽造することを目的としたメールなりすましテストツール。🍻
 4lbh4cker/alhacking
アルバニアンハッキングツール!! 倫理的なハッキング、ソーシャルメディアハック、電話情報、Gmail攻撃、電話番号攻撃、ユーザー発見、Anonymous-sms、Webcam Hack • 強力なDDOS攻撃ツール!! オペレーティングシステム要件: 以下のオペレーティングシステムで動作します…
 xsanflip/begal-c2
FlaskとSocket.IOによるコマンドアンドコントロールパネル。悪意のあるブラウザ拡張機能エージェントが認証情報を収集し、Telegram経由でファイルを外部送信し、Webカメラ、スクリーンショット、マイクの遠隔コマンドを発行します。
 spiderlabs/responder
Responderは、LLMNR、NBT-NS、MDNSポイズナーであり、NTLMv1/NTLMv2/LMv2、Extended Security NTLMSSP、およびBasic HTTP認証をサポートする組み込みのHTTP/SMB/MSSQL/FTP/LDAP不正認証サーバーを備えています。
 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability

 manturever/xworm-rat
⭐️有名なXWorm RAT、バージョン2.1。教育目的のみ。
 yfelipecruvinel/tryhackme-moniker-link
TryHackMe で完了した Moniker Link (CVE-2024-21413) のハンズオンラボのドキュメント。
 trustedsec/unicorn
Unicornは、PowerShellダウングレード攻撃を使用し、シェルコードをメモリに直接注入するためのシンプルなツールです。Matthew GraeberのPowerShell攻撃と、David Kennedy (TrustedSec) および Josh Kelly がDefcon…
 4w4k3/beelogger
Windows向けGmailメール送信キーロガーを生成

 r00t-3xp10it/morpheus
Morpheus - Ettercap TCP/IP の自動化 (MITM-hijacking ツール)
 gendigitalinc/sage
AIエージェント向けの軽量なエージェント検出および応答(ADR)レイヤー — コマンド、ファイル、Webリクエストを保護します。Gen Agent Trust Hubの一部です。
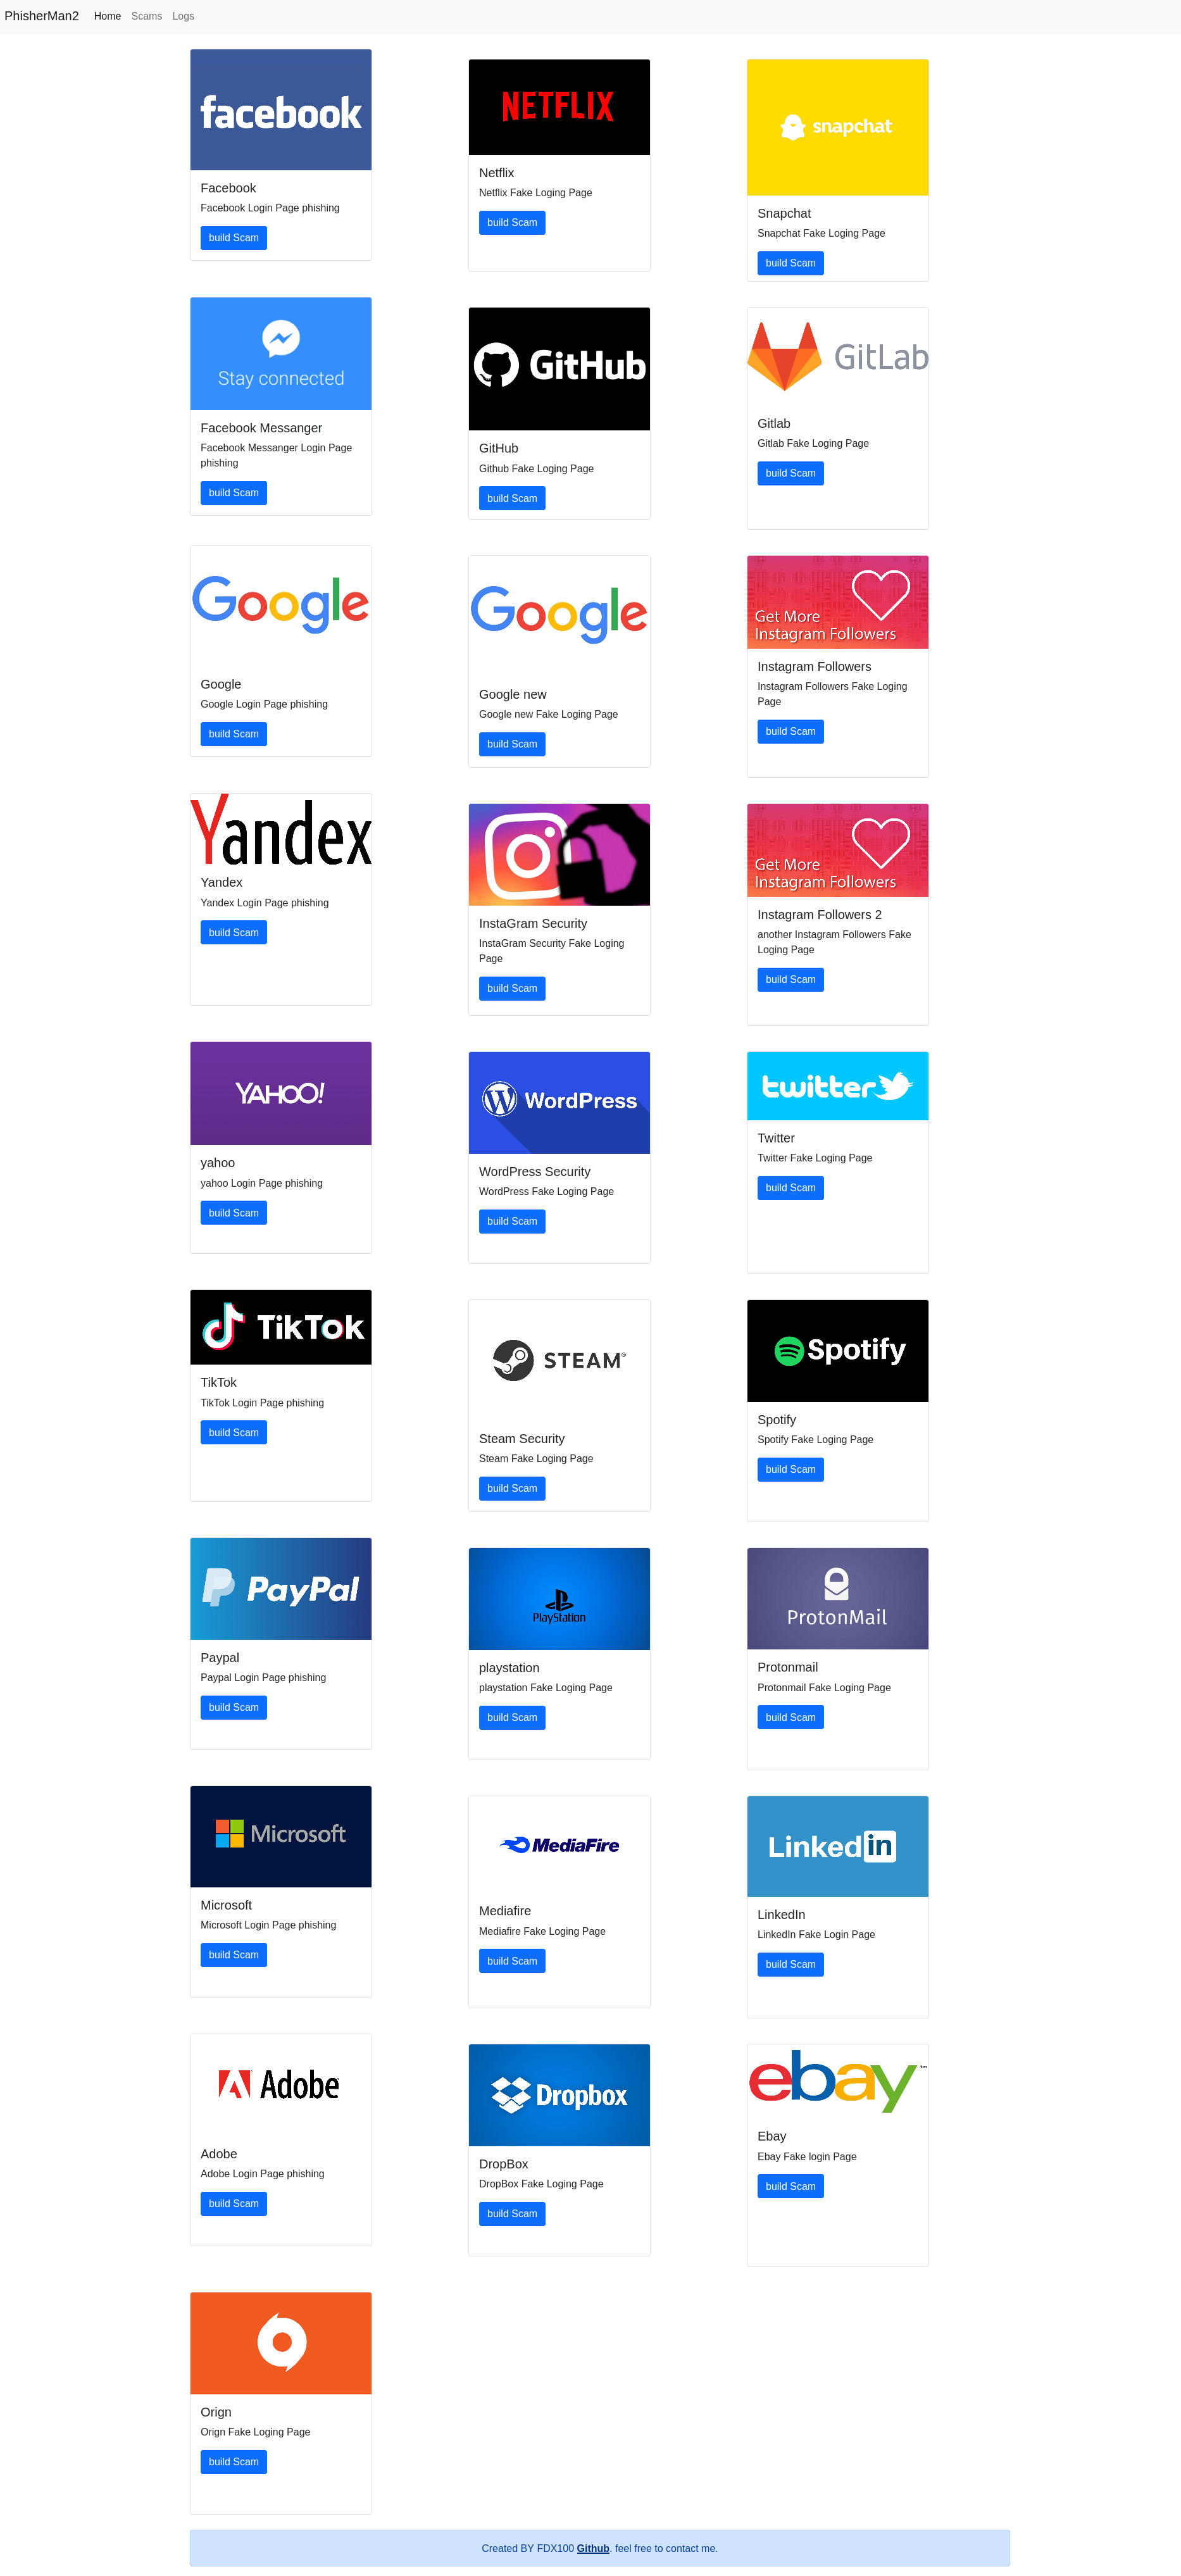 fdx100/phisher-man
Linux向けに作られたサンプルフィッシングツールです。Flaskで作成された30種類のフィッシングページが含まれています。
 ka7ana/cve-2023-23397
PowerShellによるCVE-2023-23397の概念実証で、OutlookのReminderSoundFileプロパティを悪用し、SMBまたはWebDAV経由でNet-NTLMv2ハッシュを傍受して資格情報リレー攻撃を行います。
 asepsaepdin/cve-2010-1240
CVE-2010-1240を悪用してPDFファイルにMeterpreterバックドアを埋め込む方法を示す教育用の概念実証であり、許可されたセキュリティテストのためのステップバイステップのMetasploit手順を含みます。
 dedsec1121fk/dedsec
Educational Android(Termux)ツールキット。ペネトレーションテスト、OSINT、ソーシャルエンジニアリング、ネットワークセキュリティを、実践的なスクリプト、フィッシングシミュレーション、プライバシーユーティリティを通じて学習するための教育用ツールです。









