 #1
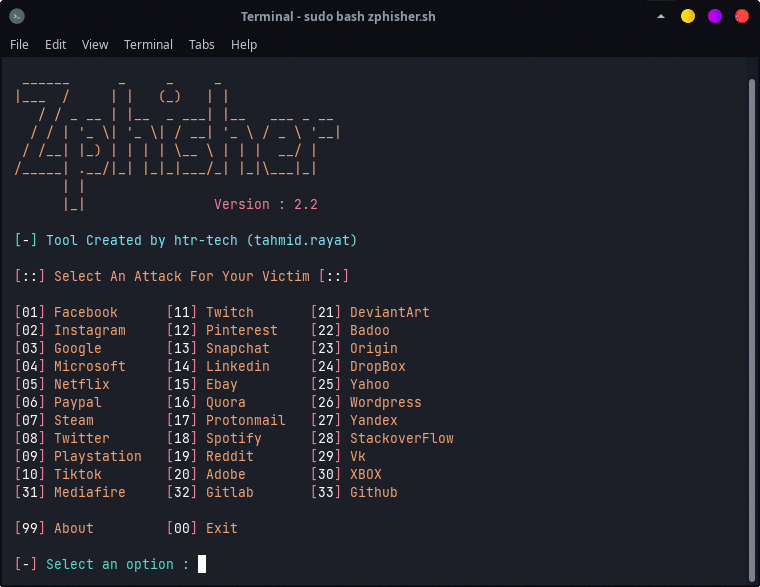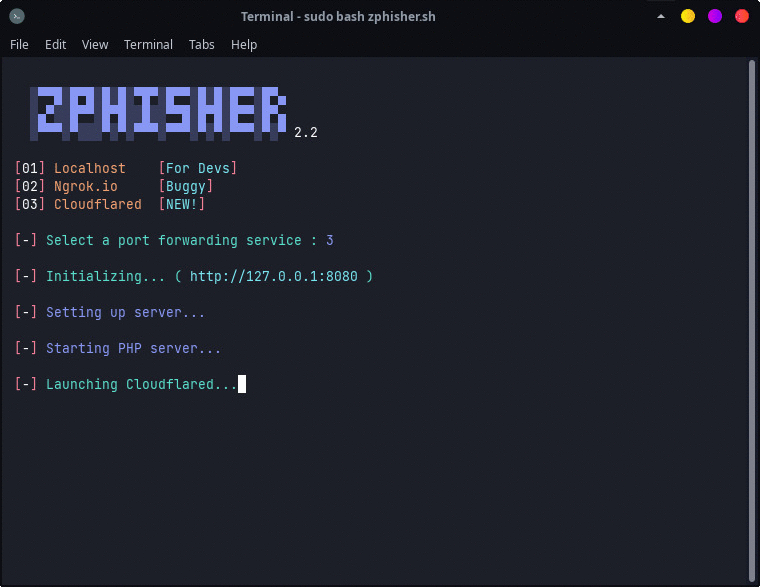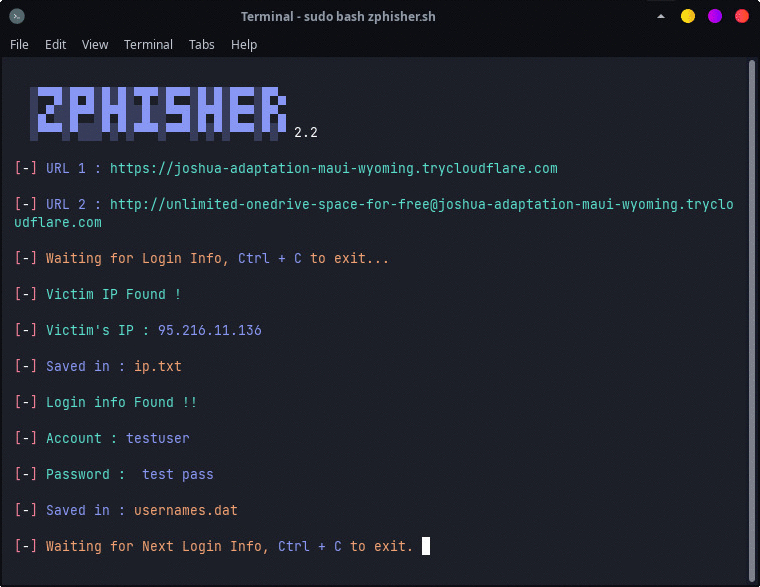
偽のログインページやメールキャンペーンを作成、管理、および分析するためのツール。
Kitploit おすすめ

 shaheeryasirofficial/smugglemypayload
JavaScriptを使用してクライアント側でファイルを埋め込み再構築するHTMLスマグリングページを生成します。ペイロードのエンコード、チャンク分割、難読化、フィッシングルアーテンプレートを備えています。
 gmh5225/fullscreenbrowserphishing
ブラウザを全画面モードに設定することによるフィッシングのPoC
 bardlaudian/cve-2025-24071
依存関係不要のPython PoCジェネレーターで、CVE-2025-24071向けにZIP内に悪意のある.library-msファイルを作成し、Windows ExplorerのNTLMハッシュ漏洩を引き起こします。
 gmh5225/definitelynotphishing
evilginx フィッシュレット、gophish テンプレート、burp suite 拡張機能などを含みます。
 mr-un1k0d3r/redteamscripts
攻撃的レッドチームスクリプト集。プロセス終了、フィッシング用SPFバイパス、パスワードスプレー攻撃、ColdFusionパスワード復号化を含む。
 samsayen/jqueryingu
有効なJQueryで、システムをプロファイリングし、偽のアナリティクスGETリクエストでサーバーに情報を返します。
 virtualsamuraii/flyphish
フィッシングインフラをその場で展開する。
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
CVE-2026-27579のエクスプロイトPoC。AppwriteバックエンドにおけるCORS設定ミスを悪用し、悪意のあるフィッシングページを介した認証情報付きアカウントデータの窃取を実証します。
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 は、PDF.js における重大な脆弱性(CVSS 9.8)であり、PDF ファイル内の FontMatrix オブジェクトに対する型チェックが不十分なため、任意の JavaScript コードの実行を可能にします。
 b1tbit/cve-2026-32201-exploit
Pythonエクスプロイト for CVE-2026-32201。Microsoft SharePoint Serverにおける反射型XSSであり、細工されたHTTPリクエストを介して、認証なしのスプーフィングとデータ改ざんを可能にします。
 mrbrutti/cartero
サイトのクローン作成、テンプレート化されたメールの送信、電子メール・SMS・iMessage・LinkedIn経由でのフィッシングキャンペーンの開始を行うためのCLIを備えたモジュール式フィッシングフレームワーク。
 muraenateam/muraena
ほぼ透過的なリバースプロキシを用いて、標的のWebアプリケーションを動的にミラーリングし、オリジンサーバーと対話しながら、フィッシングおよびフィッシング後の活動を自動化します。
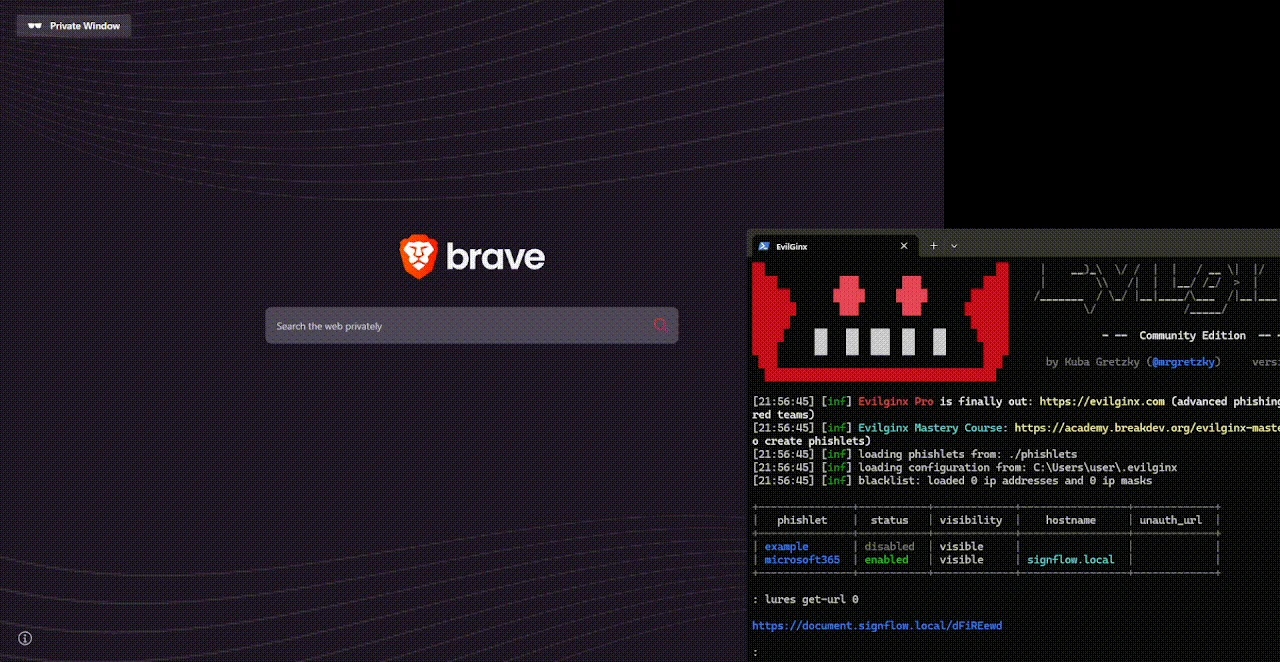 0x4meliorate/mimic
フレームレス Browser‑in‑the‑Browser (BitB) - iframe なし、フレームバスティングの問題なし。リバースプロキシ経由で簡単に注入できる、現実的なフィッシングシミュレーションのための単一スクリプトの Shadow DOM / MutationObserver…
 yfelipecruvinel/tryhackme-moniker-link
TryHackMe で完了した Moniker Link (CVE-2024-21413) のハンズオンラボのドキュメント。
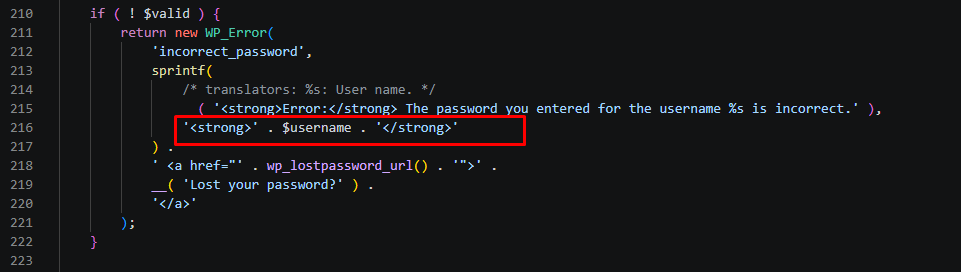 dungsocool/cve-2026-64638
CVE-2026-64638 の概念実証(PoC)エクスプロイト:WordPress ログインにおける反射型 XSS を DOM clobbering と連鎖させ、管理者アカウントの乗っ取りとリモートコード実行を達成します。
 mohwahyudi/poc-cve-2026-64638-
DOM clobbering、REST JSONP/SOME、プラグインのアップロードを介したWordPress pre-auth XSSからRCEへのPoCエクスプロイトチェーン。Dockerラボでの検証と対話型シェルを備えています。
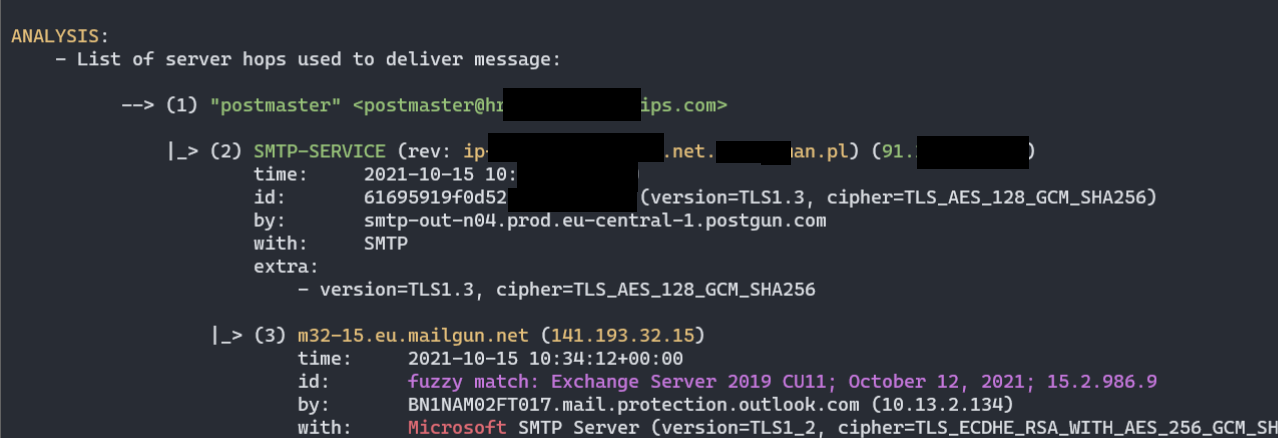 mgeeky/decode-spam-headers
メールがスパムに振り分けられた理由を理解するのに役立つスクリプト
 ceramicskate0/sharpexchange
MS ドキュメントに基づいて MS Exchange と連携する C# ツール