Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/yfelipecruvinel/tryhackme-moniker-link
フィッシングツール脆弱性分析エクスプロイト学習と教育メールセキュリティラボと実践
GitHubyfelipecruvinel/tryhackme-moniker-link

tryhackme-moniker-link

TryHackMe で完了した Moniker Link (CVE-2024-21413) のハンズオンラボのドキュメント。

リポジトリを見る
783ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    391
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    249

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

tryhackme-moniker-link

TryHackMe で完了したハンズオンラボ Moniker Link (CVE-2024-21413) のドキュメントです。

Moniker Link CVE-2024-21413 — TryHackMe ラボ

概要

このリポジトリは、TryHackMe のルームでのハンズオン学習の記録です。

この演習の目的は、脆弱性がどのように機能するかを理解し、意図的に脆弱なマシンに対してテストすることでした。

注: このラボで使用された元の Proof of Concept は、TryHackMe の学習教材の一部として提供され、CMNatic に帰属します。私は元のエクスプロイトコードの作者であると主張するものではありません。

脆弱性

CVE-2024-21413 は、Microsoft Outlook と特別に細工されたリンクの処理に関連する脆弱性です。

ラボでは、file:// プロトコルを使用した細工済みの Moniker Link が HTML メール内に含まれていました。

この演習では、このリンクとのやり取りにより、被害者のマシンが攻撃者が制御するリモートリソースへの認証を試みる可能性があることを実証しました。

実施内容

このアクティビティでは、次のことを行いました。

  • 提供された Python コードを確認しました。
  • 設定が必要な重要な変数を特定しました。
  • 自分の TryHackMe 環境に合わせて攻撃者マシンのアドレスを変更しました。
  • ラボで使用する SMTP サーバーを設定しました。
  • 細工したメールを送信する Python スクリプトを実行しました。
  • ターゲット環境からメールを開きました。
  • 悪意のある Moniker Link によって生成された動作を観察しました。
  • この脆弱性が認証情報を漏えいさせる可能性がある理由を分析しました。

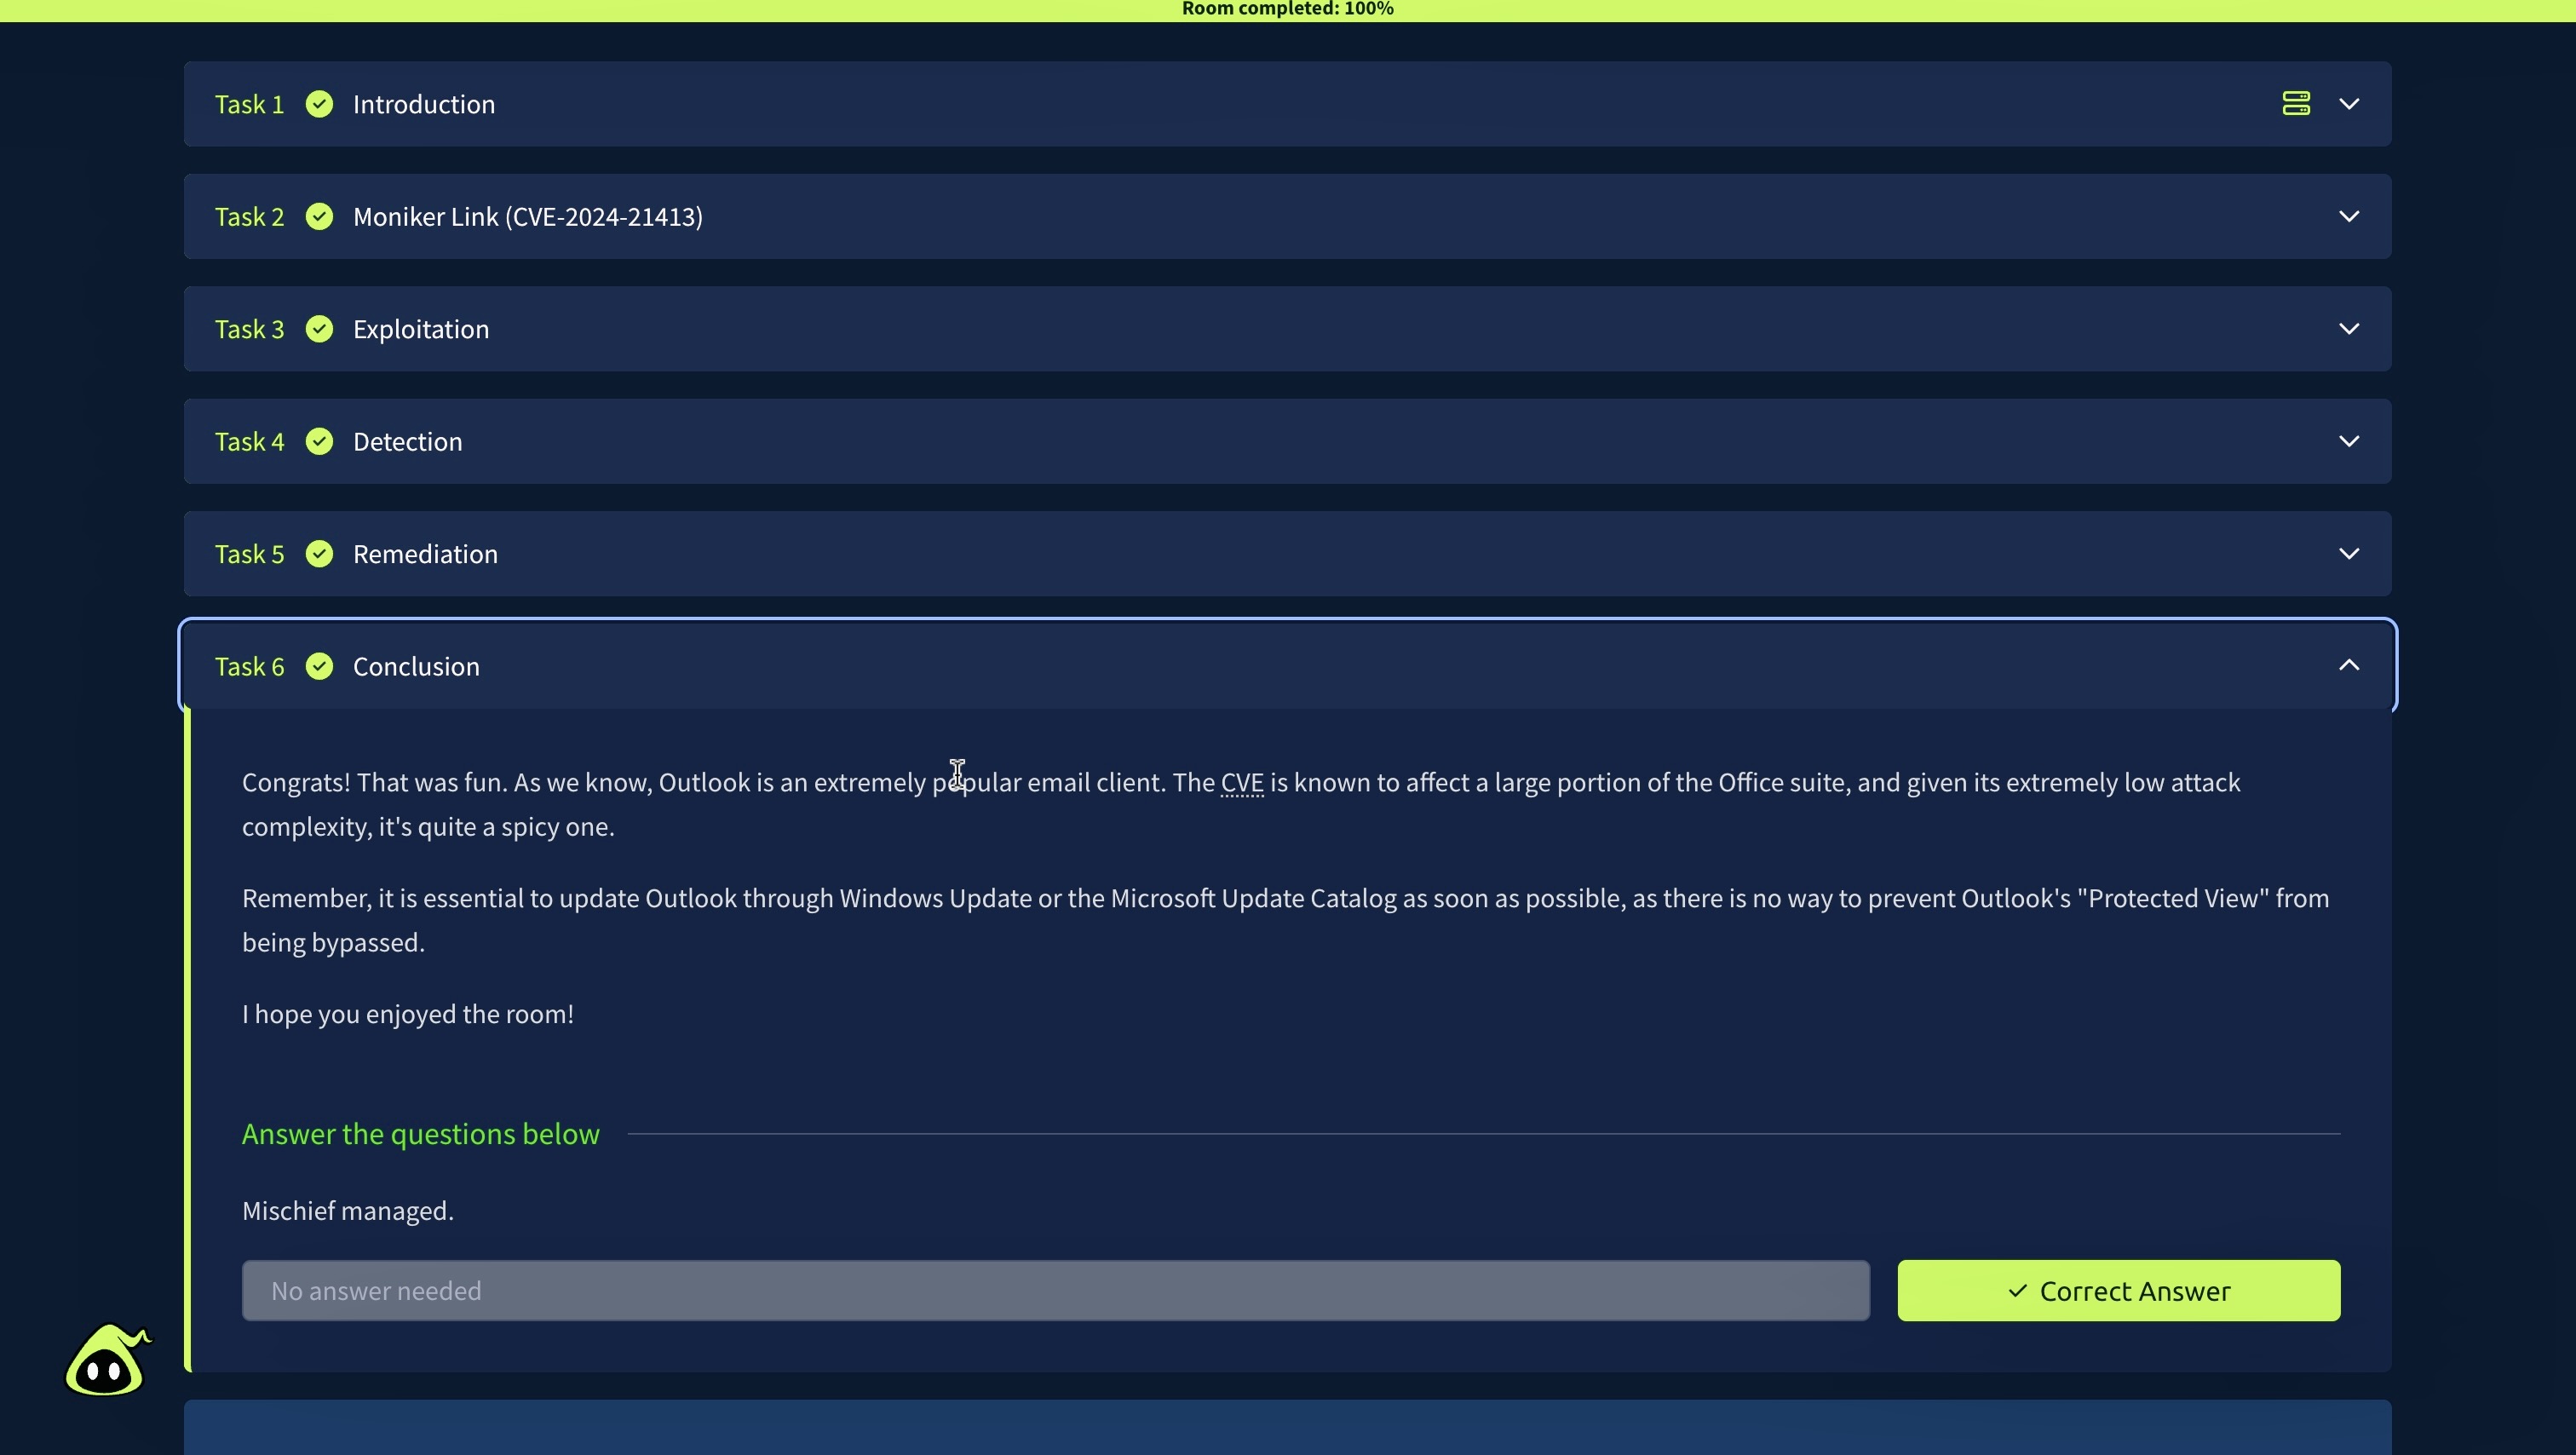
TryHackMe CVE-2024-21413 ラボ完了

学んだこと

このラボを通じて、以下についてより深く理解できました。

  • Python を使用してメールの作成と配信を自動化する方法。
  • Python を使用した基本的な SMTP のやり取り。
  • HTML コンテンツをメール内に埋め込む方法。
  • file:// などの URI スキームがネットワークリソースとどのようにやり取りできるか。
  • Proof of Concept が根本的な脆弱性とどのように異なるか。
  • セキュリティ研究者が管理された環境内で脆弱性を再現する方法。
  • 特定のターゲットおよび攻撃者環境に合わせてエクスプロイトを設定することの重要性。

概念実証

元のコードを exploit.py としてアップロードしました。

演習中に使用した PoC は、TryHackMe の学習教材を通じて提供され、次の人物に帰属します。

CMNatic

このリポジトリは、元のエクスプロイトの所有権を主張するのではなく、ラボを完了した際の私の理解と経験を記録することに焦点を当てています。

練習したスキル

  • 脆弱性分析
  • Python スクリプトの設定
  • SMTP の基礎
  • HTML メールの構造
  • 概念実証の分析
  • サイバーセキュリティラボテスト
  • CVE 調査
  • 技術ドキュメント
ツールをダウンロード