Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
begal-c2 — FlaskとSocket.IOによるコマンドアンドコントロールパネル。悪意のあるブラウザ拡張機能エージェントが認証情報を収集し、Telegram経由でファイルを外部送信し、Webカメラ、スクリーンショット、マイクの遠隔コマンドを発行します。 | Kitploit
ツール/GitHubGitHub/xsanflip/begal-c2
フィッシングツールデータ流出ポストエクスプロイトウェブセキュリティコマンド&コントロール学習と教育レッドチーミングペイロード開発リモートアクセストロイの木馬
GitHubxsanflip/begal-c2

begal-c2

FlaskとSocket.IOによるコマンドアンドコントロールパネル。悪意のあるブラウザ拡張機能エージェントが認証情報を収集し、Telegram経由でファイルを外部送信し、Webカメラ、スクリーンショット、マイクの遠隔コマンドを発行します。

8334ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
リポジトリを見る

B.E.G.A.L - C2 v2.0 (最終ドキュメント)

B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting) は、Python (Flask & Socket.IO) で構築されたインタラクティブなWebベースのコマンドアンドコントロール (C2) パネルです。このプラットフォームは、サイバーセキュリティ研究、レッドチーミングシミュレーション、および現代のマルウェア/ボットネットがデータを窃取し、標的 (ボット) をリモートで制御する仕組みを理解するための教育目的で特別に設計されています。
Screenshot From 2026-06-14 21-39-44

⚠️ 法的警告および免責事項(非常に重要)

このプロジェクトは教育およびサイバーセキュリティ研究目的のみで作成されました。

違法行為、不正なシステム攻撃、データ窃取、その他のサイバー犯罪のためにこのツールを悪用することは厳しく禁止されています。作者、開発者、および貢献者は、このソフトウェアの使用から生じるいかなる損失、損害、または法的措置についても責任を負いません。

あなたは自身の行動に完全に責任を負います。 このツールを使用することにより、あなたは適用されるすべての法律を遵守することに同意するものとします:

  • インドネシア法: 電子情報および取引に関する法律 (UU ITE)、特に電子システムへの不正アクセスおよび傍受に関する条項を遵守してください。
  • 国際法: 国際的なサイバー犯罪規制およびお住まいの地域の法域 (米国のComputer Fraud and Abuse Act/CFAA、英国のComputer Misuse Act、GDPR規制など) に従うものとします。 このツールは、あなたが所有するシステム、またはシステム所有者から書面による許可 (Rules of Engagement) を取得したシステムでのみ使用してください。

✨ コア機能と機能性

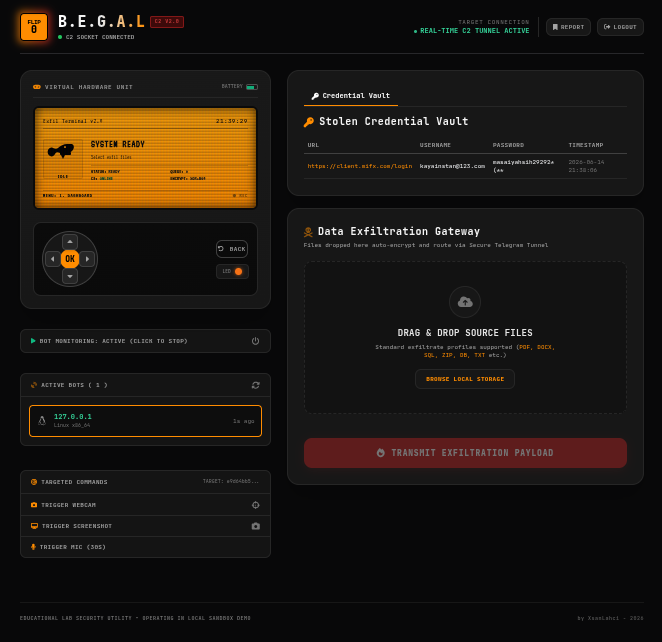
  1. リアルタイムC2ダッシュボード: WebSocketを介した感染したボット/標的のステータスのリアルタイム監視。シンプルな地理的マッピングの可視化を備えています。
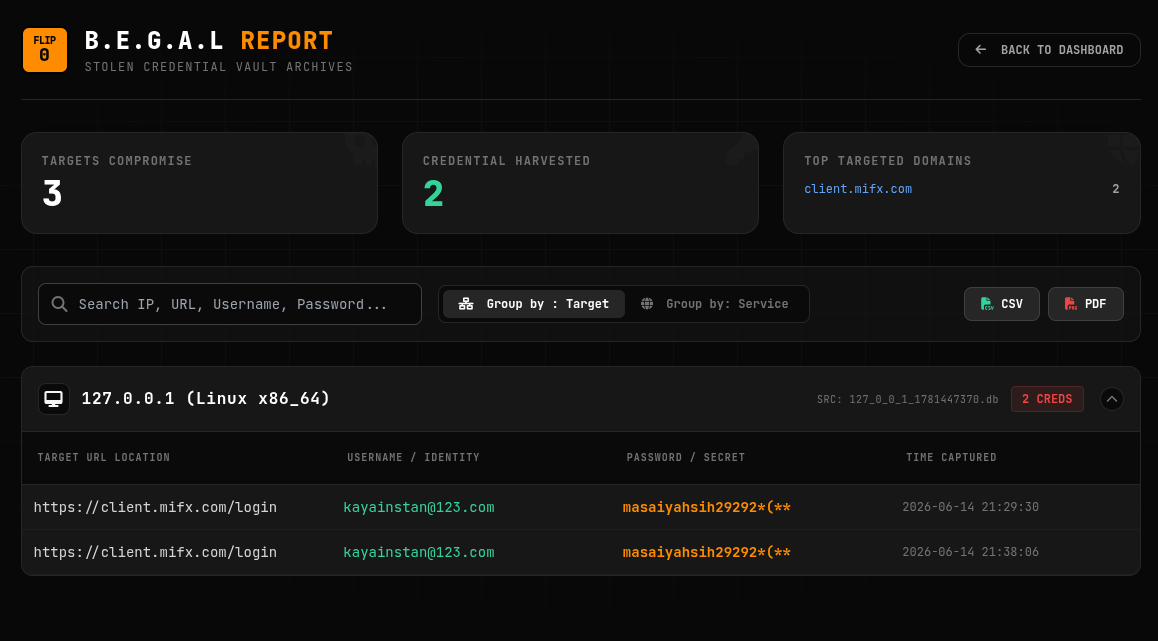
  2. 窃取された認証情報の保管庫: システムは、標的が入力した認証情報 (ユーザー名/パスワード) を自動的に傍受、保存し、クリーンな保管庫インターフェースに要約します。
  3. 動的構成 (YAML): 機密設定はスクリプト内にハードコードされなくなり、代わりに config.yaml ファイルを通じて構成されるため、セキュリティが向上し、カスタマイズが容易になります。
  4. 標的型リモートコマンド: 特定のリモート実行モジュール、例えば:
    • Trigger Webcam (標的のカメラにアクセス)
    • Trigger Screenshot (標的のデスクトップ画面をキャプチャ)
    • Trigger Mic (標的の音声を録音)
  5. 持ち出しゲートウェイ: セキュアなTelegramトンネルを介してローカルファイルを密輸するために設計されたドラッグアンドドロップのアップロードインターフェース。
  6. 永続ストレージとレポート: 標的セッションごとのSQLiteデータベースへの安全なデータ保存。これらは専用のレポート機能 (URL: /report) で要約されます。
Screenshot From 2026-06-14 21-40-13

⚙️ 動的構成 (config.yaml)

B.E.G.A.Lの最新バージョンでは、設定システムがYAML構成ファイルを使用して動的になっています。このファイルが存在しない場合、システムは begal-fixed.py の初回実行時に自動的に (デフォルト値で) 生成します。

同じディレクトリに作成された config.yaml ファイルを開き、以下のパラメータを調整してください:

BOT_TOKEN: 'YOUR_BOT_TOKEN'
CHAT_ID: 'YOUR_CHAT_ID'
XOR_KEY: 'FLIPPER_SECURE_XOR_KEY_1337'
BCRYPT_PASSWORD_HASH: '$2a$12$VZnosb4amZbO1uQ4MniFhuFiqZVEmCF.3p1jXVoiXnG/3oztPLdxe'
  • BOT_TOKEN: TelegramボットのAPIトークン(@BotFather経由で作成します)。
  • CHAT_ID: データ窃取トンネルとして使用されるTelegramチャンネル/グループのID。
  • XOR_KEY: ボットとC2サーバー間のデータ送信を難読化するために使用される対称暗号鍵。この値がブラウザ拡張機能側の値と一致していることを確認してください。
  • BCRYPT_PASSWORD_HASH: C2ログイン用のハッシュ(デフォルトパスワード: datalost1337)。
  • DEFAULT USERNAME C2: flipper

🕷️ ブラウザアドオン(garuda-vpn)との統合

B.E.G.A.Lは「エージェント」またはペイロードと連携して動作するように設計されています。このリポジトリでは、エージェントは**garuda-vpn**に偽装した不正なブラウザ拡張機能(アドオン)の形をとります。

統合の仕組み:

  1. エージェントのインストール: garuda-vpnフォルダには悪意のあるペイロード(例: background.js、content.js、manifest.json)が含まれています。この拡張機能は対象のブラウザにインストールする必要があります(例: Chrome/Edgeのパッケージ化されていない拡張機能を読み込むモード経由)。
  2. インジェクションと傍受: インストールされると、この拡張機能は(バックグラウンドでステルス的に)ブラウザの機能を乗っ取り、キーボード入力(ログイン認証情報)の記録、URL履歴の記録を行い、リモートコマンドを受信できるよう待機します。
  3. 隠密テレメトリ: garuda-vpnエージェントが収集したデータはXOR_KEYで暗号化され、B.E.G.A.L C2のAPIエンドポイント(/api/v1/collectorなど)へサイレントに送信(ビーコニング)されます。
  4. コマンド実行: エージェントは能動的に接続を開くか、B.E.G.A.L C2を継続的にポーリングします。Webパネルで「Trigger Webcam」ボタンをクリックすると、C2がその信号をgaruda-vpn拡張機能に転送し、拡張機能が対象ブラウザ上でWebカメラAPIの実行を強制します。

テスト方法:

  1. C2パネルを実行します(python3 begal-c2.py)。
  2. Google Chrome / Chromiumブラウザを開きます。
  3. URLバーにchrome://extensionsと入力します。デベロッパーモードを有効にします。
  4. パッケージ化されていない拡張機能を読み込むをクリックし、garuda-vpnフォルダを選択します。
  5. B.E.G.A.Lダッシュボードに戻ります。対象のブラウザが接続され、Active Botsパネルに一覧表示されているはずです。

🚀 インストールとC2の実行

  1. Pythonの依存関係がインストールされていることを確認します:
    pip install bcrypt Flask-SocketIO requests pyyaml
    
  2. C2サーバースクリプトを実行します:
    python3 begal-c2.py
    
  3. ブラウザで以下のダッシュボードにアクセスします: http://127.0.0.1:31337 (デフォルトのログイン: flipper、パスワード datalost1337)
ツールをダウンロード