
 #1

 silentisvox/syscallrevenant
間接システムコールをクリーンにし、システムコール改ざんを行う。
 hexbytee/freepbx-sqli-rce
FreePBXの未認証SQLインジェクションであるCVE-2025-57819を悪用するPythonの概念実証コードで、管理者アカウントの作成、cronによるウェブシェルの配備、root権限への昇格を連鎖させます。
 kamalx06/tornadoc2
プル型C2フレームワーク。10種類のネイティブトランスポート、同時マルチプロファイルハンドラー、ECDSA署名付きタスキング、RBACとQt/CLIコンソールを備えたマルチオペレーターチームサーバーを特徴とする。
 abraxas/pfsense-timezone-phpini
pfSense CE 2.9.0-DEVELOPMENT - 高 - リモート - RCE - timezone php.ini prepend
 horizon3ai/ahsaycbs-auth-bypass-rce
CVE-2026-105133 および CVE-2026-105134 に影響する AhsayCBS の概念実証エクスプロイト
 gmh5225/memory-relocalloc
マップされたDLLの.relocセクション内のコードケーブを特定し、典型的なメモリ割り当て呼び出しに代わって小さなシェルコードを割り当てて実行するCの概念実証。
 ripits-sec/couchpotato
Windows 特権昇格ツール。ETW と AMSI にパッチを適用し、間接システムコールを使用して SeImpersonatePrivilege を悪用し、サービスアカウントまたは管理者を NT SYSTEM に昇格させる。
 bittersecurity/decepticon
自律型LLMレッドチームエージェント。偵察、エクスプロイト、権限昇格、横展開、C2といった攻撃チェーン全体を計画・実行し、隔離されたKaliサンドボックス内で動作する。
 abraxas/pfsense-ipsec-login-banner
pfSense CE 2.9.0-DEVELOPMENT - 高 - リモート - RCE - IPsec login_banner start-scripts
 abraxas/spark-python-ds-static
Apache Spark 4.2.0 - 高 - リモート - 権限の残留 - プロセスグローバルなPythonデータソースマップ
 twosevenonet/injectsetconsole
WriteProcessMemoryを使用しないプロセスコードインジェクションの概念実証
 sk4r4b/ntdll-reconstruction
NTDLLのアンフッキングとhellsgateゲートの亜種を組み合わせたテクニック
 abraxas/vfs-quote-breakout
VFS for Git ab95cf51 - 高 - リモート - RCE - core.virtualfilesystem シングルクォートラップ
 rianjuniorsf/exploit-js2py
CVE-2024-28397脆弱性は、Pythonインタプリタ内でJavaScriptコードを実行できるPythonライブラリであるjs2pyのv0.74までのバージョンに影響します。
 karmanya03/overthrone
Rust製のオールインワンActive Directoryエクスプロイトフレームワーク: LDAP/SMB/Kerberos列挙、攻撃グラフのパス探索、Kerberoasting、NTLMリレー、チケット偽造、DCSync、レポート作成を単一の静的バイナリに統合。
 google/kernel-research
Linuxカーネルエクスプロイトツールキット。エクスプロイト構築ライブラリ、ROPチェーンおよびスタックピボットジェネレータ、カーネルイメージランナー、カーネルエクスプロイト開発用のターゲットデータベースを提供します。
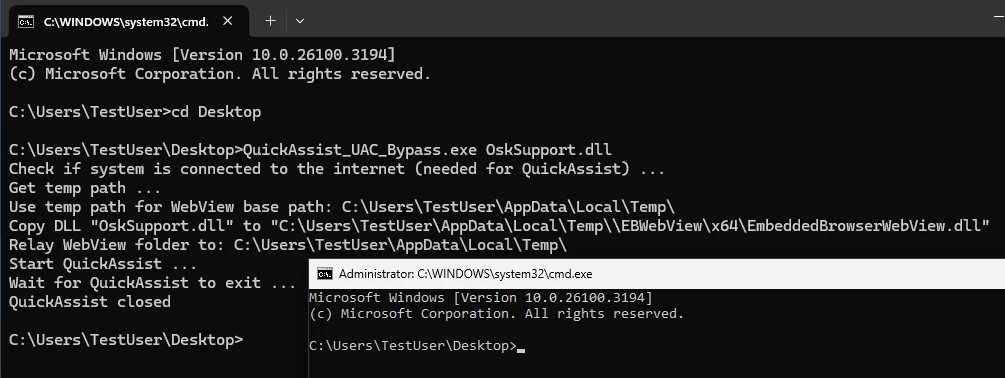 r41n3rzuf477/quickassist_uac_bypass
UIAccess QuickAssistバイナリを悪用してWebView2 BrowserExecutableFolder経由で攻撃者が制御するDLLを読み込ませ、Windows 10/11上で昇格プロセスをハイジャックするUACバイパスPoC。









