#1
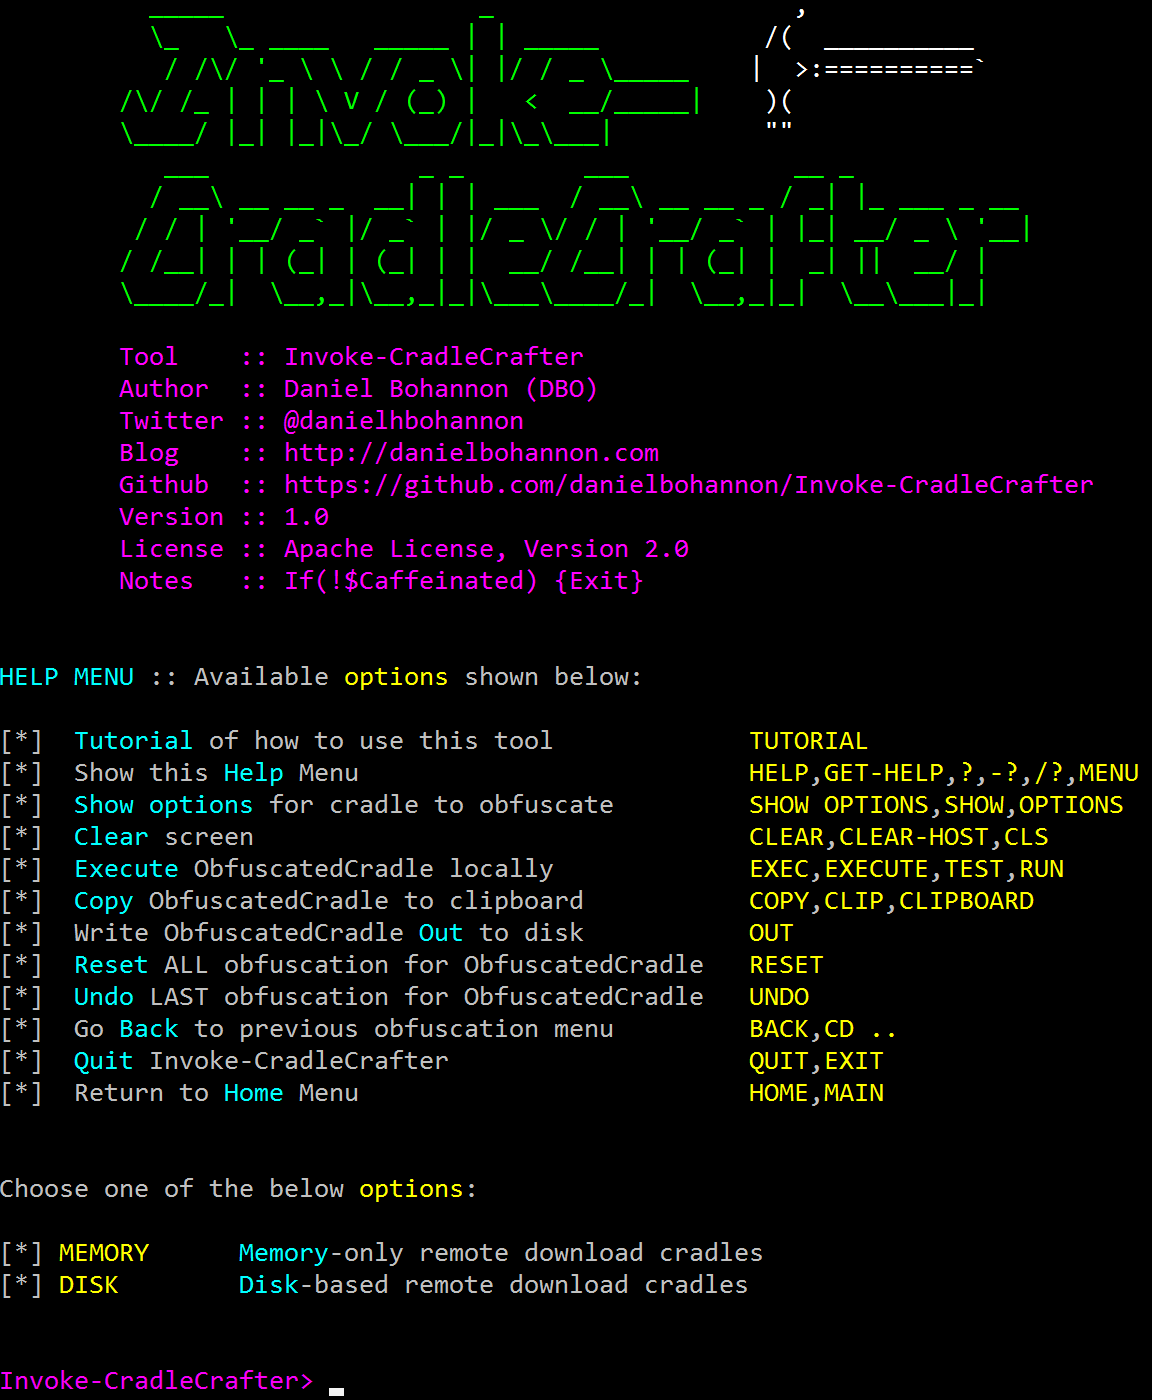
 danielbohannon/invoke-cradlecrafter
PowerShell リモートダウンロードクレードルジェネレーター & 難読化ツール

 matthieu-hackwitharts/win32_offensive_cheatsheet
ペンテスター向けのWin32およびカーネル悪用テクニック
 worawit/cve-2021-3156
Sudo Baron Samedit エクスプロイト
 tanc7/exocet-av-evasion
EXOCET - AV回避、検知不能、ペイロード配信ツール
 boku7/loki
🧙♂️ スクリプトジャッキングの脆弱性があるElectronアプリケーション向けNode.jsコマンド&コントロール
 hackerhouse-opensource/iscsicpl_bypassuac
x64 Windows 7 - 11 用の UAC バイパス
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 smgorelik/windows-rce-exploits
エクスプロイトサンプルデータベースは、**WINDOWS**向けの**RCE**(リモートコード実行)エクスプロイトとProof-of-Concepts(概念実証)のリポジトリです。サンプルは、レッドチームとブルーチームの教育目的でアップロードされています。
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Malleable C2 Profiles. Cobalt Strike を使用するさまざまなプロジェクトで使用されるプロファイルのコレクションです。 https://www.cobaltstrike.com/
 ejpir/cve-2025-55182-research
CVE-2025-55182の技術的な概念実証と詳細分析。ReactのFlight Protocolにおけるパストラバーサル、偽チャンクインジェクション、$Bハンドラの悪用による重大なRCE脆弱性です。
 icyguider/nimcrypt2
.NET、PE、およびRaw Shellcodeのパッカー/ローダー(Nimで記述)
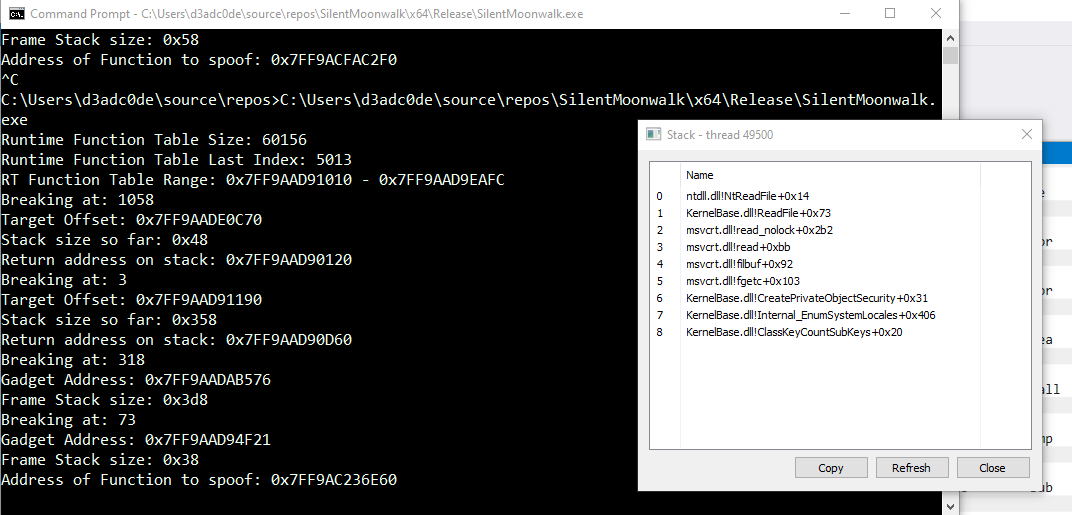 klezvirus/silentmoonwalk
PoC 完全動的コールスタックスプーファーの実装
 lsposed/lspromise
ローカルの信頼できないアプリからroot/カーネルへの権限昇格を可能にするAndroidの完全なエクスプロイトチェーン。CVE-2026-49881とCVE-2026-43284の組み合わせ
 ahxr/ghost
Windowsシステム向けに、サイレントなリモートコマンドラインアクセス、隠れたファイルのダウンロード/実行、永続化メカニズムを提供する軽量RAT。暗号化されたC2通信と自動再接続機能を備えています。